共 5 篇文章
产品实测、威胁研究与安全运营实践,附可复现的数据与过程
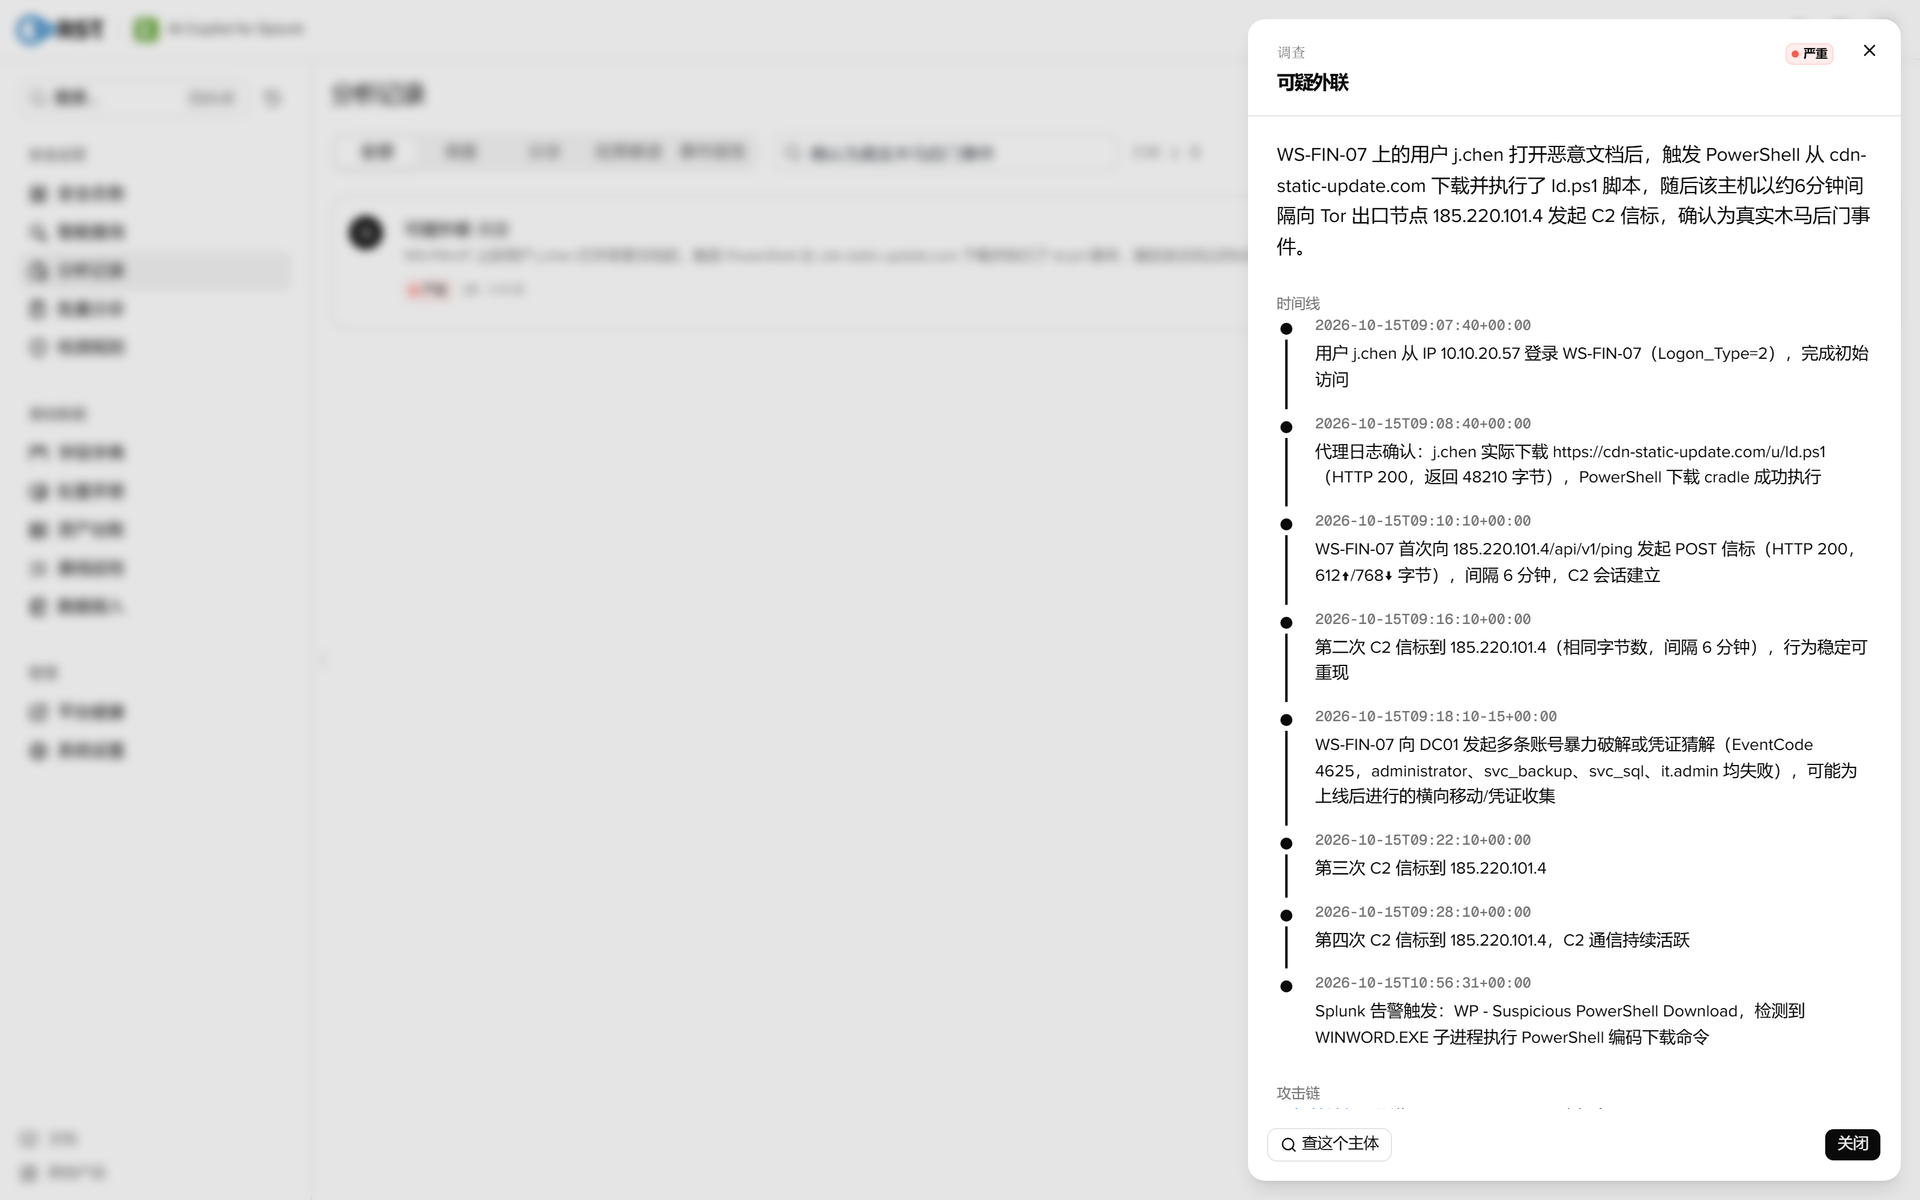
一份带宏的发票、一条编码 PowerShell 下载、9 条 ES notable:看 RST AI Copilot for Splunk 如何分诊排序,并从 PowerShell 告警自主检索,追到 C2 信标和对域控的口令猜解。
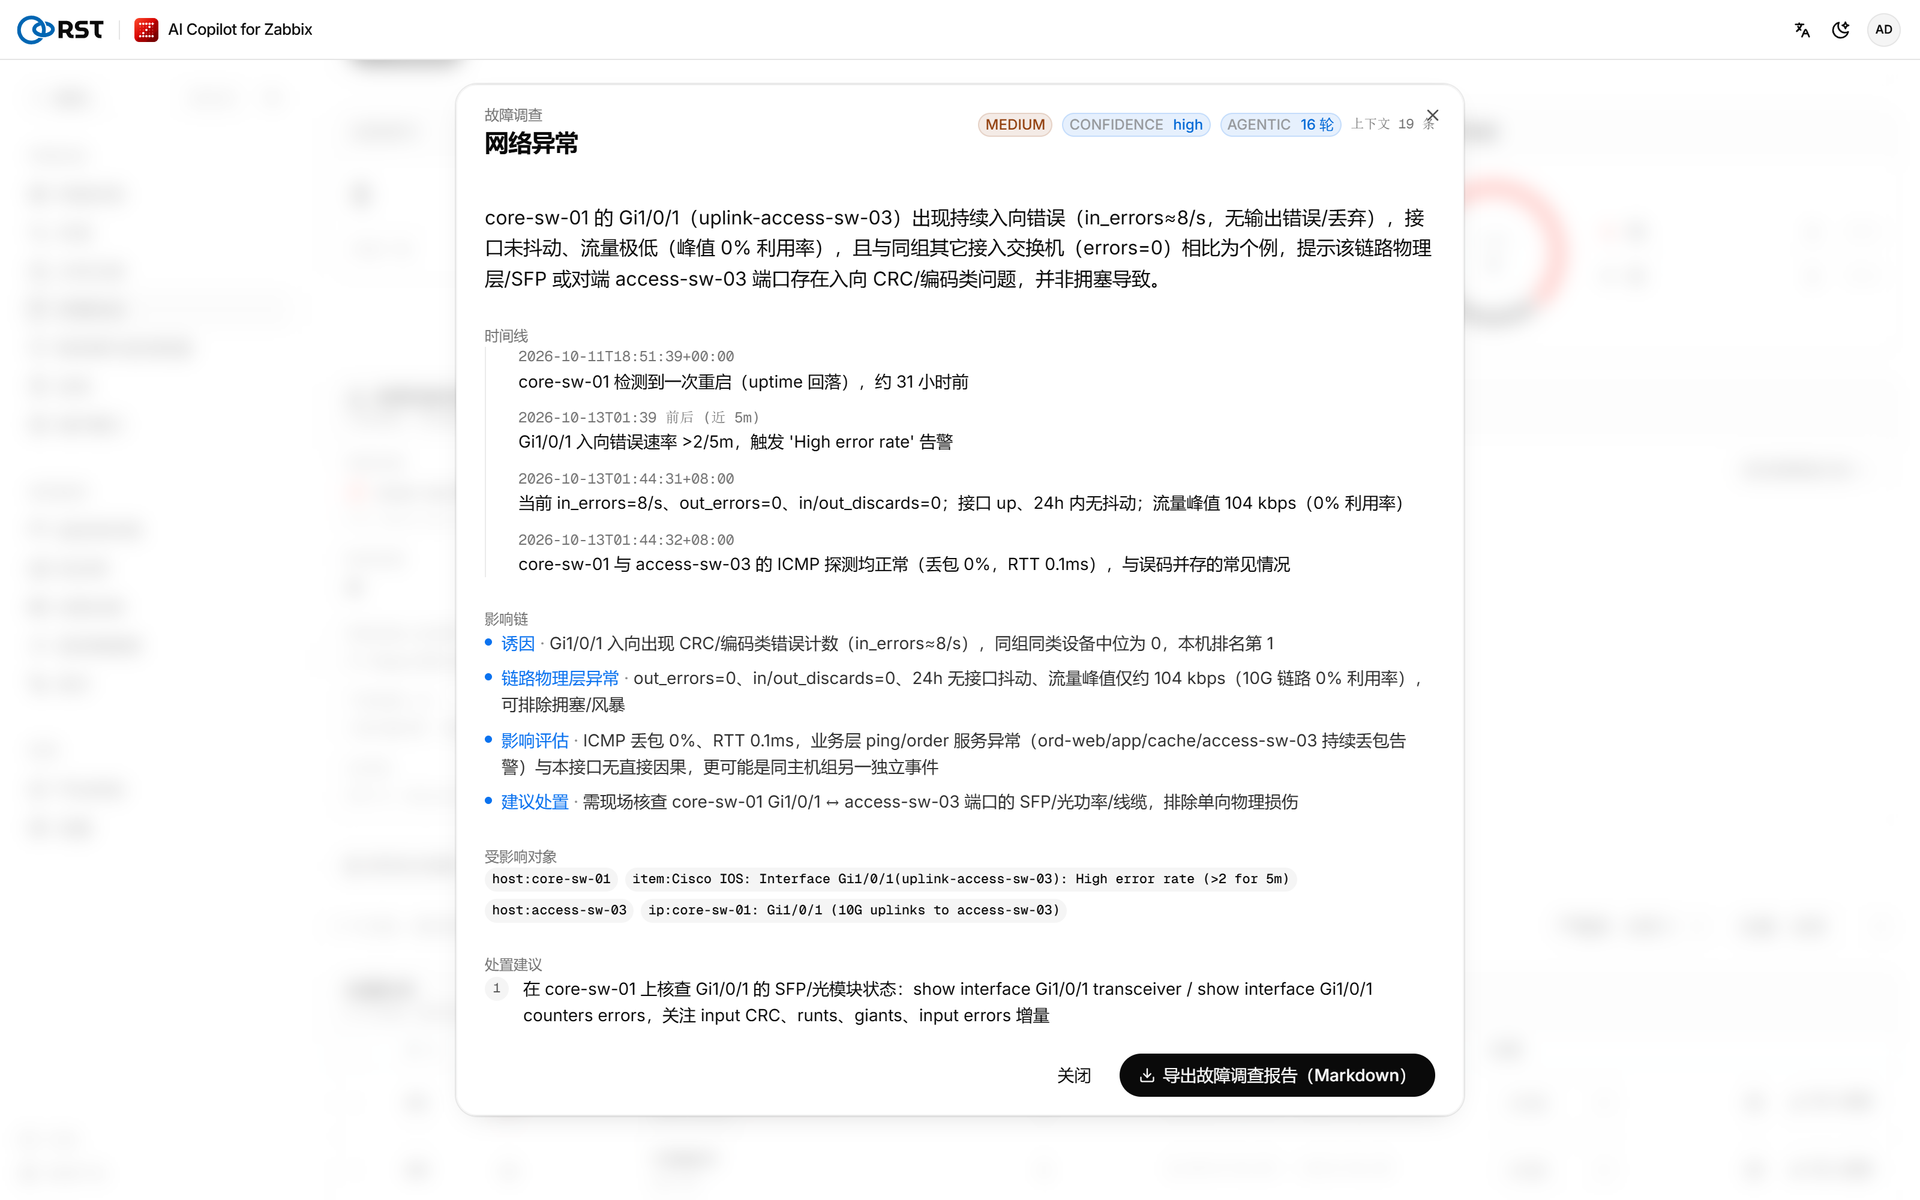
核心交换机一个上联口开始丢帧,Zabbix 先报下游的连库超时和丢包,根因告警晚到 5 分钟:看 RST AI Copilot for Zabbix 如何依据触发器依赖找出根因,并在一分钟内查到端口物理层故障。
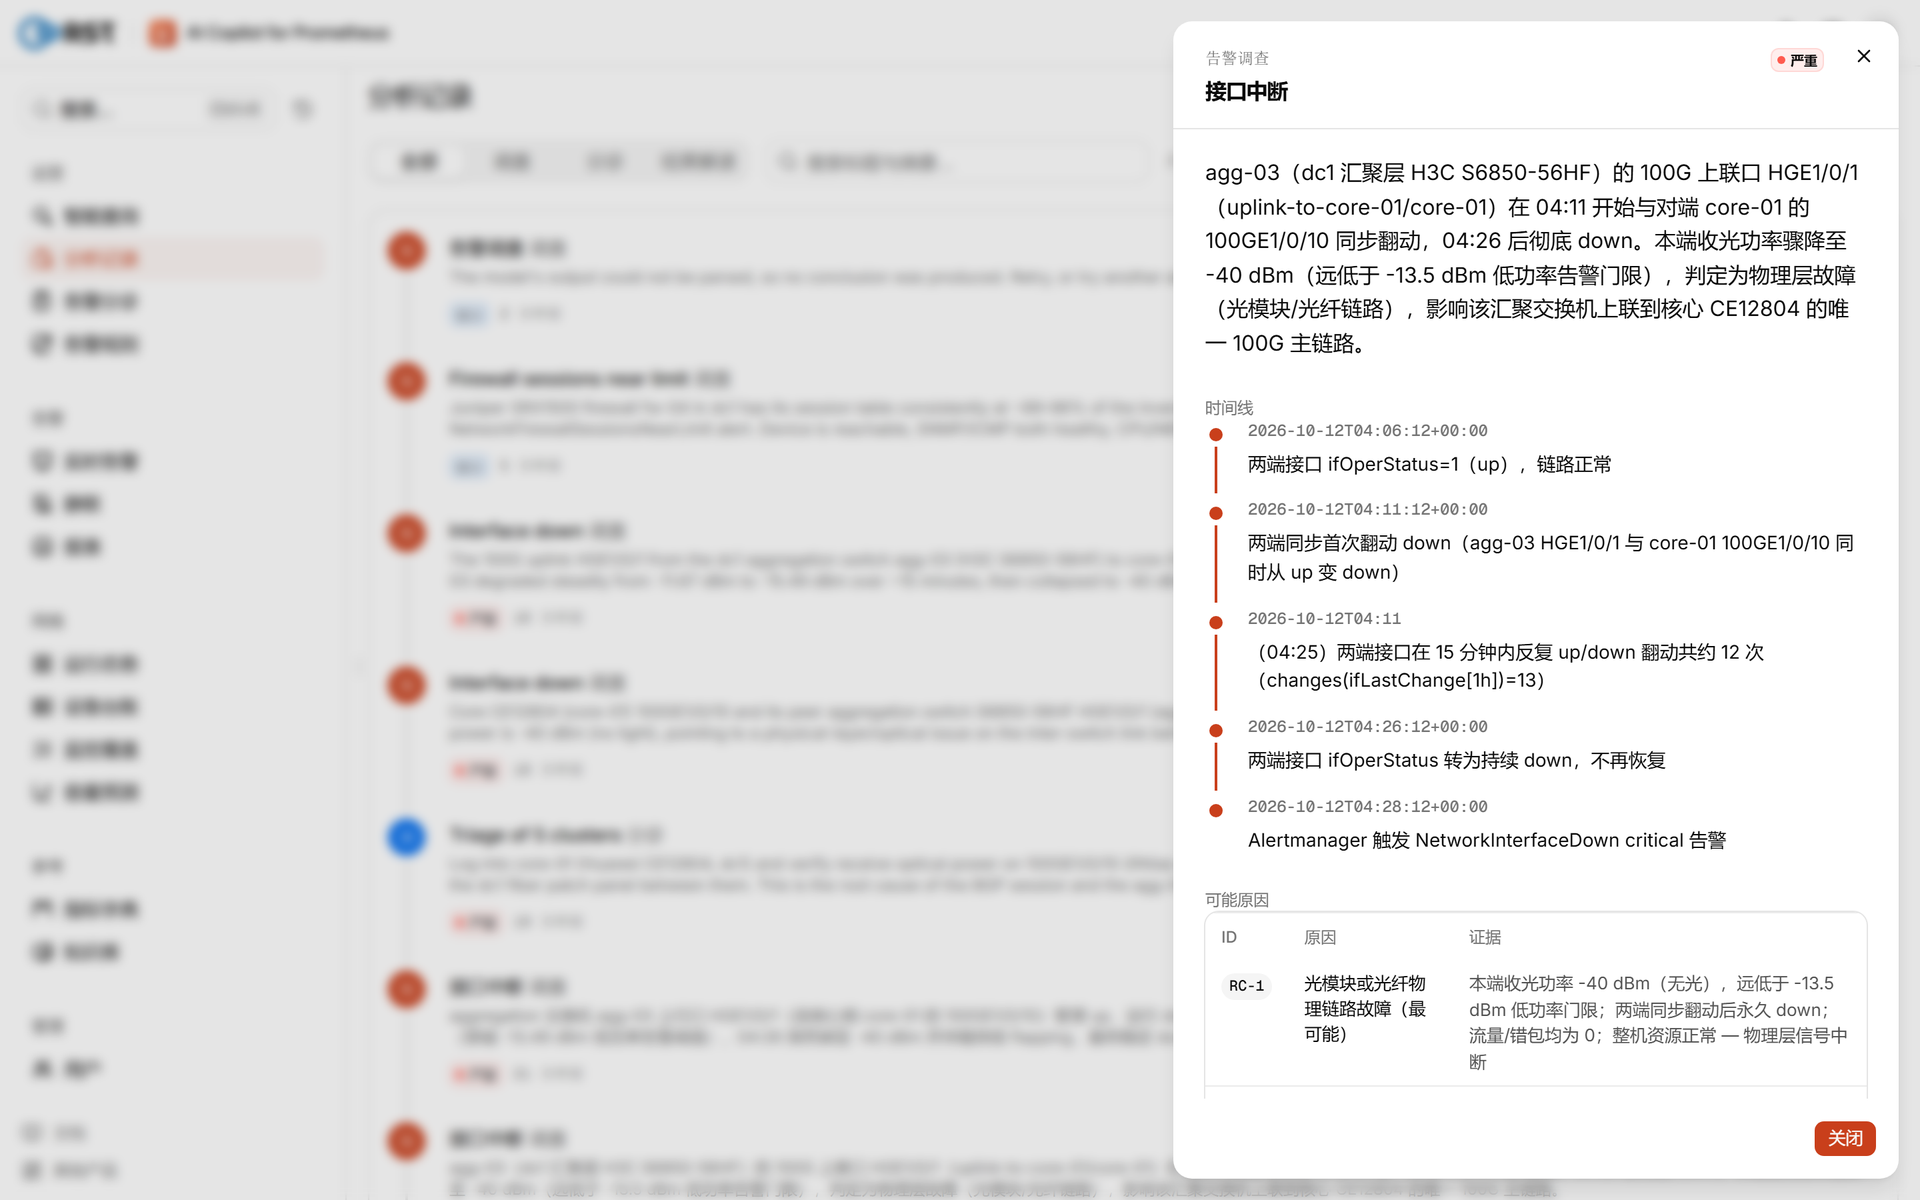
一个光模块连接头脏污,前 40 分钟没有一条告警,随后 16 条告警同时出现:看 Prometheus 与 RST AI Copilot for Prometheus 如何在一分钟内把它们定位到收光 -40 dBm 的根因。
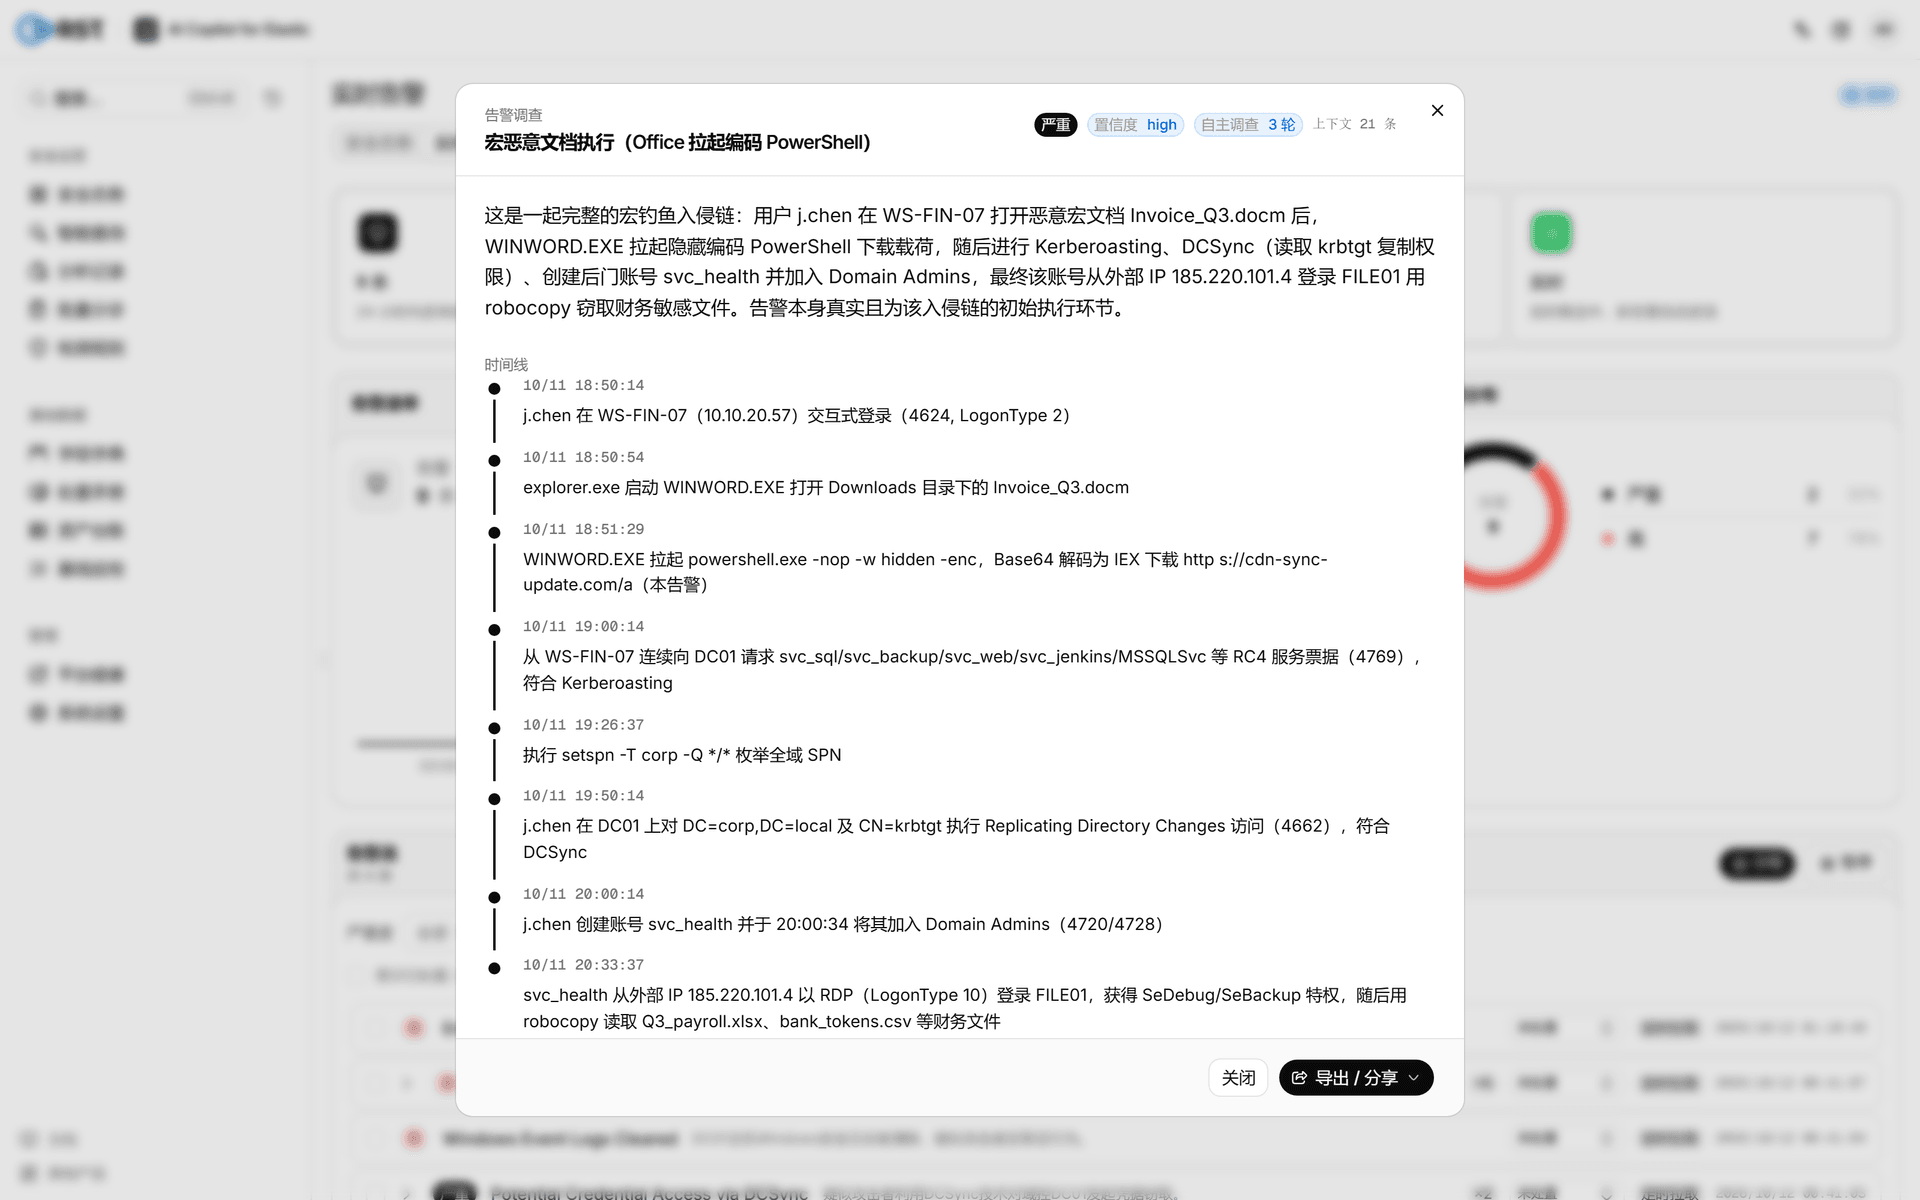
一封钓鱼发票,一次 Kerberoasting,一场只靠合法凭据完成的 DCSync 域陷落:看 Elastic Security 与 RST AI Copilot for Elastic 如何把 9 条孤立告警还原成同一场攻击。
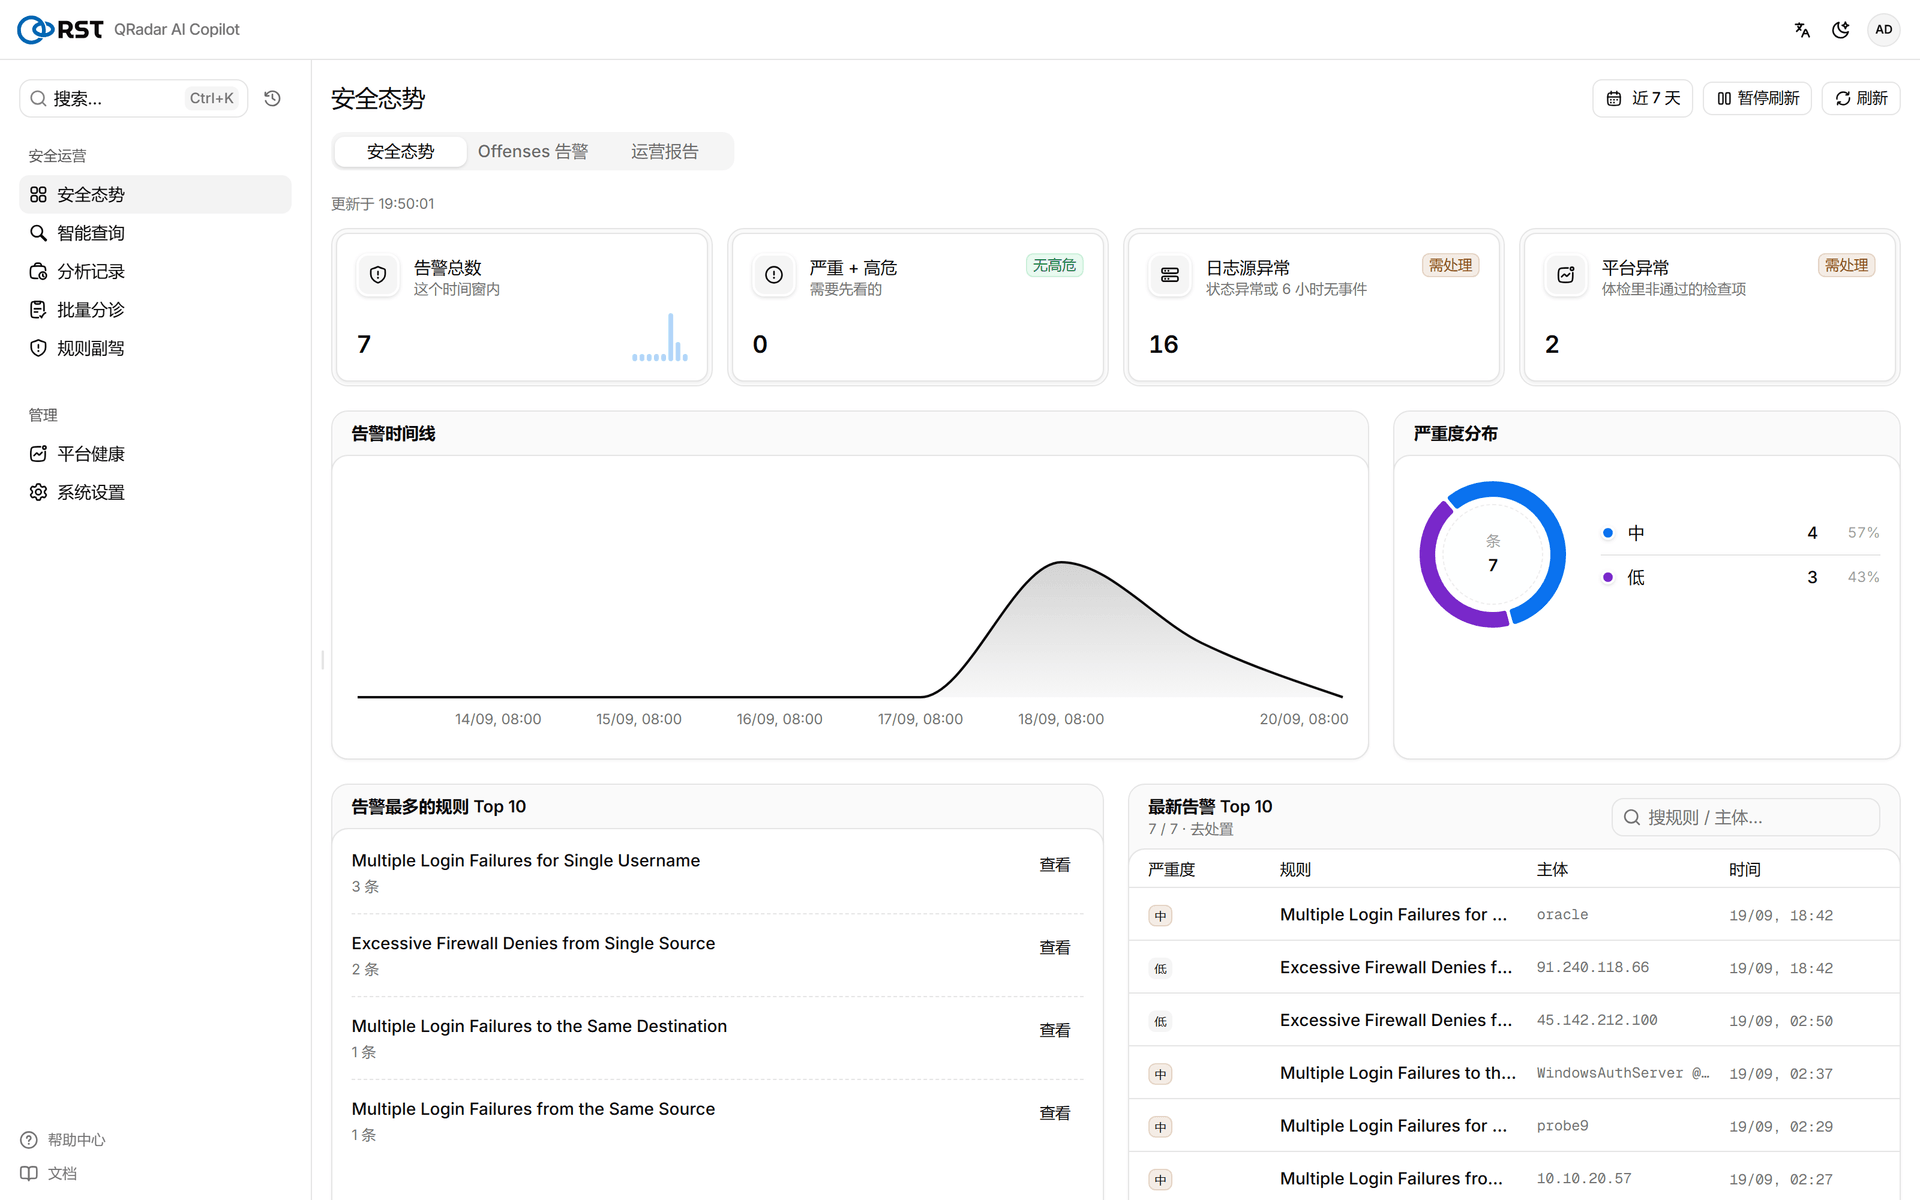
一封钓鱼发票,一夜横向移动,一屏没人看懂的 Offense:看 IBM QRadar 与 RST AI Copilot for QRadar 如何合力把它还原成一个完整故事。