

界面导览
左侧导航的三组页面、账号与角色、Ctrl+K 命令面板、未激活时的额度条。
登录
地址 https://<域名>/v2/。首个账号是 deploy.sh 设置的 admin;产品不提供自助注册,加人在用户页完成。
页面
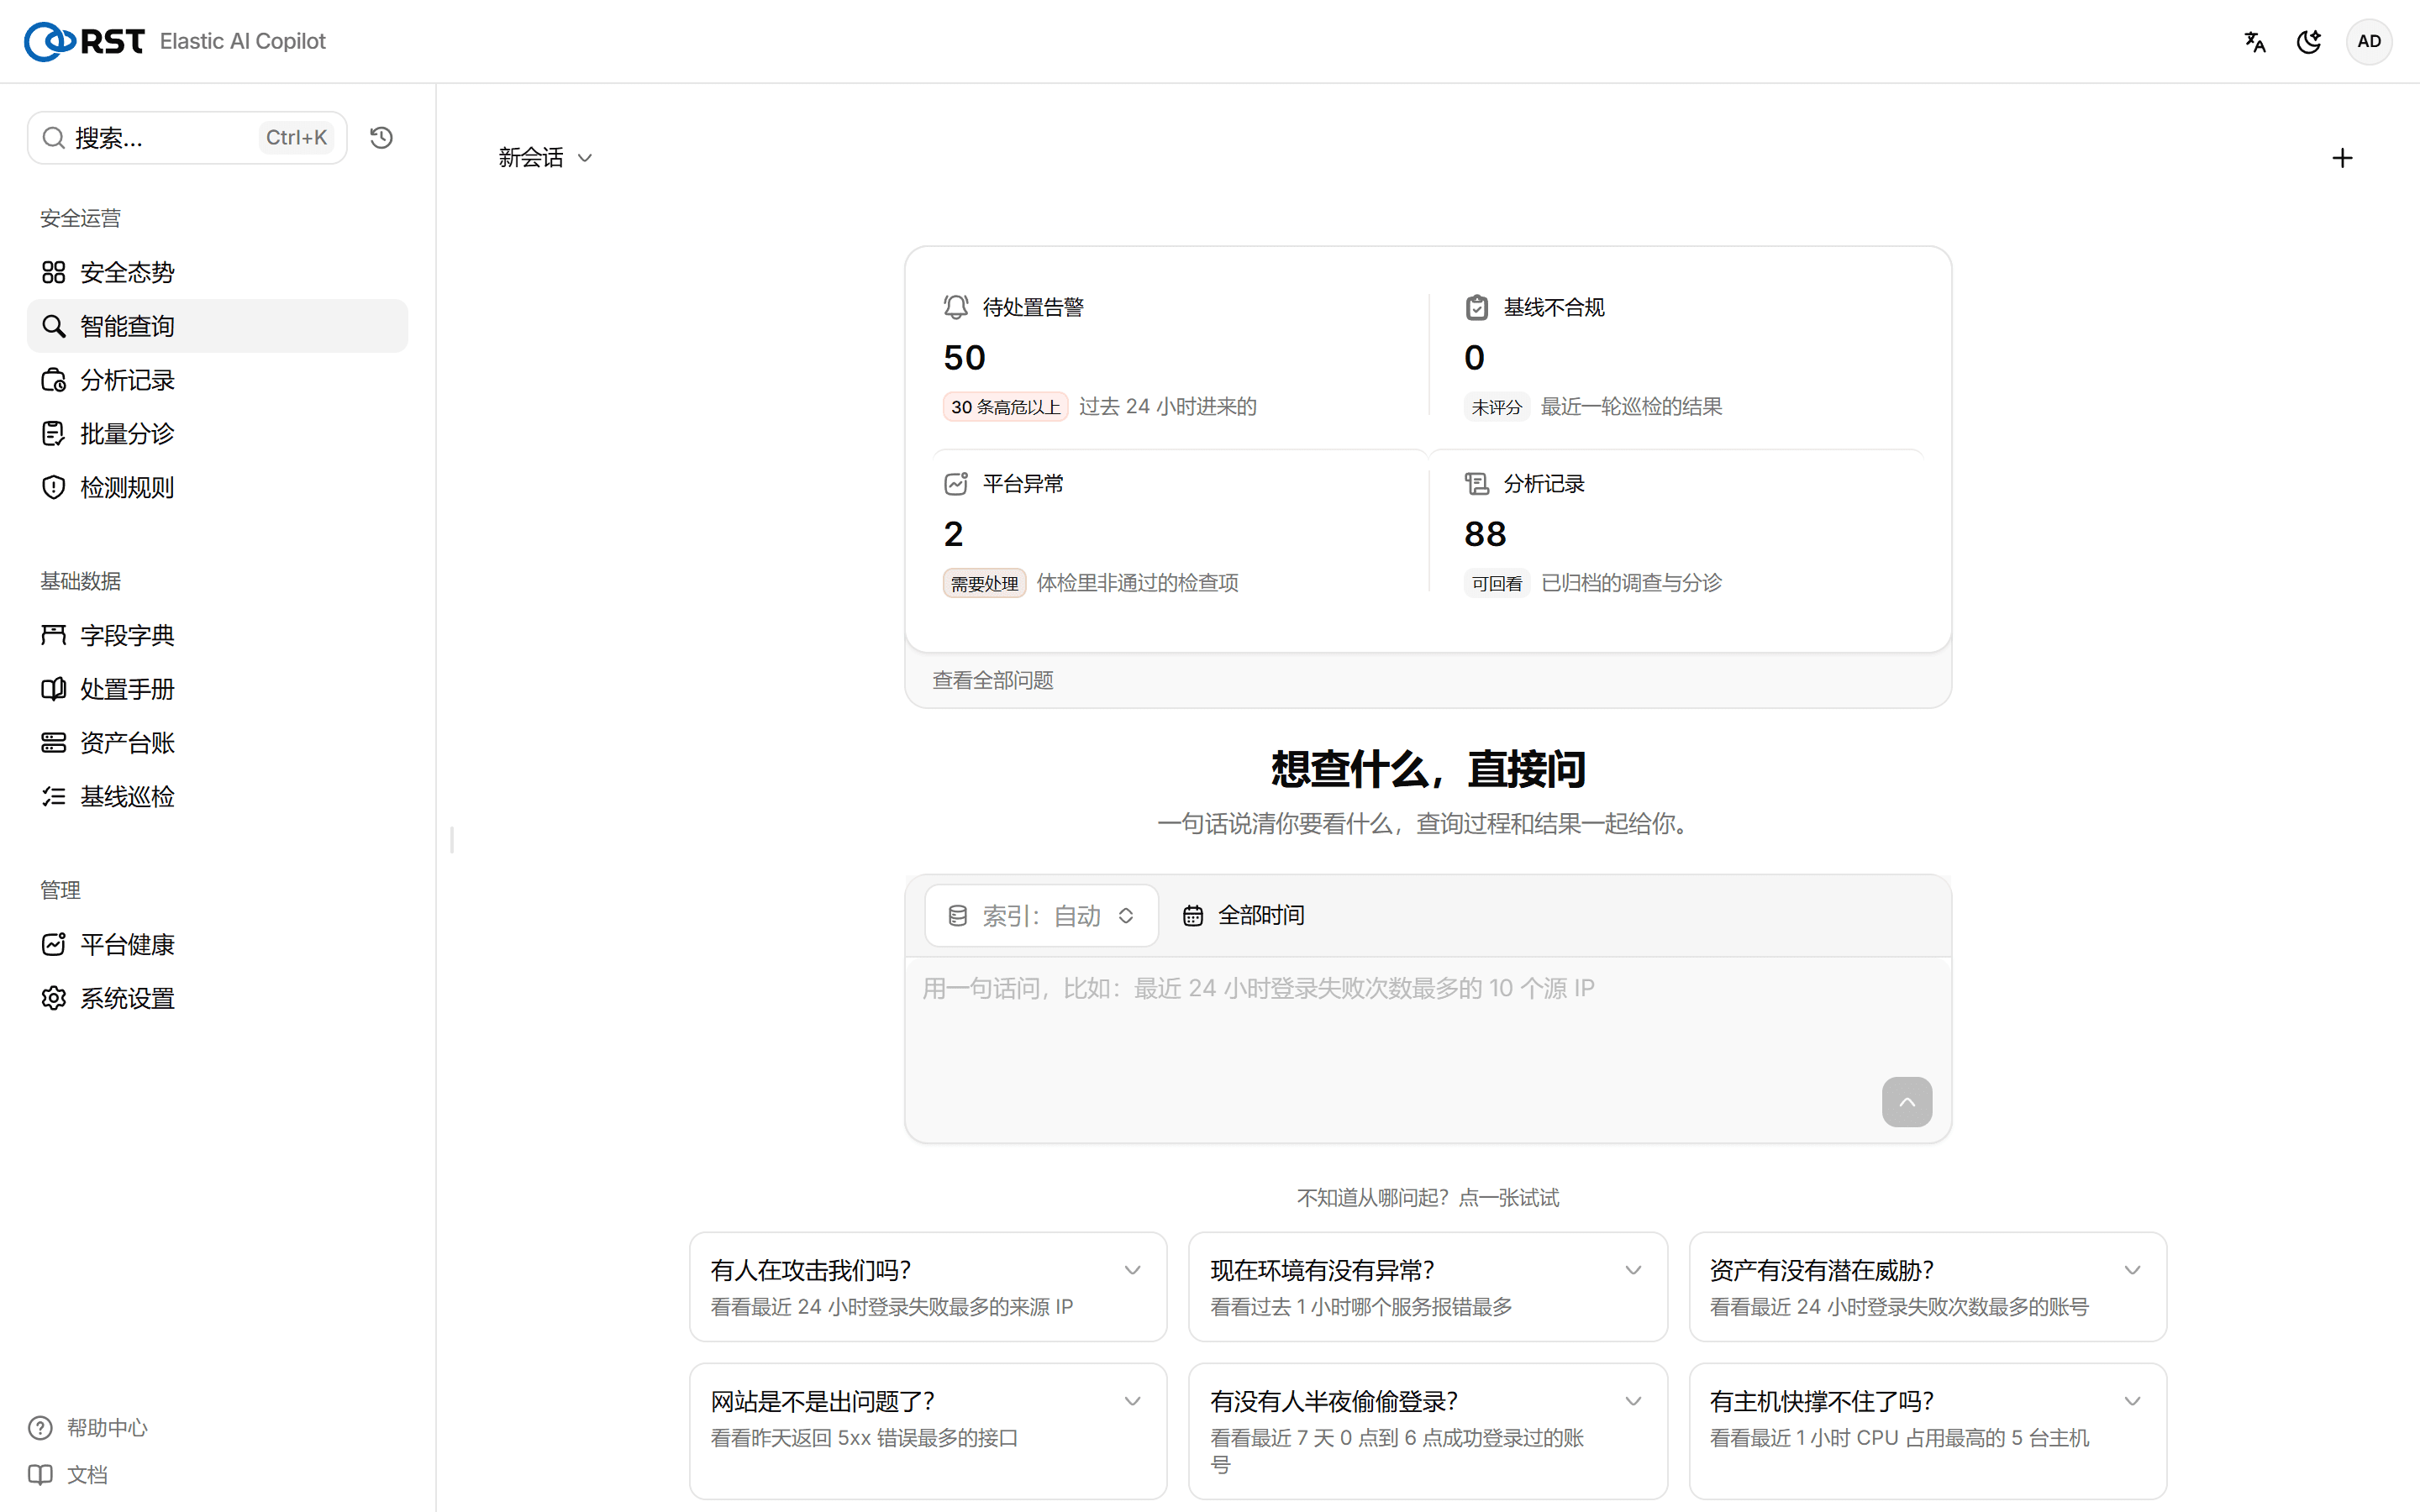
左侧导航分三组。「安全态势」「系统设置」「平台健康」三页各自带页内 tab,收纳了另外七个页面。
| 组 | 页面 | 内容 |
|---|---|---|
| 安全运营 | 安全态势 | 告警总量、高危数、基线不合规、平台异常;tab 里有实时告警、运营报告 |
| 智能查询 | 一句话查日志,多轮追问 | |
| 分析记录 | 调查、分诊、结果解读的归档 | |
| 批量分诊 | 一批告警聚类、评分、排优先级(付费) | |
| 检测规则 | 从一句话生成 Kibana 检测规则(付费) | |
| 基础数据 | 字段字典 | 索引里有哪些字段、取值长什么样 |
| 处置手册 | SOP 知识库,AI 回答时引用 | |
| 资产台账 | 主机 / 账号 / IP 对应的业务资产与责任人 | |
| 基线巡检 | 等保 2.0 / CIS 合规判定,数据来自 osquery | |
| 管理 | 平台健康 | Elastic 集群体检 + AI 解读(解读付费);tab 里有调用审计、对外通道 |
| 系统设置 | ES 连接、索引白名单、脱敏、在线更新;tab 里有用户、AI 配置、产品激活 |
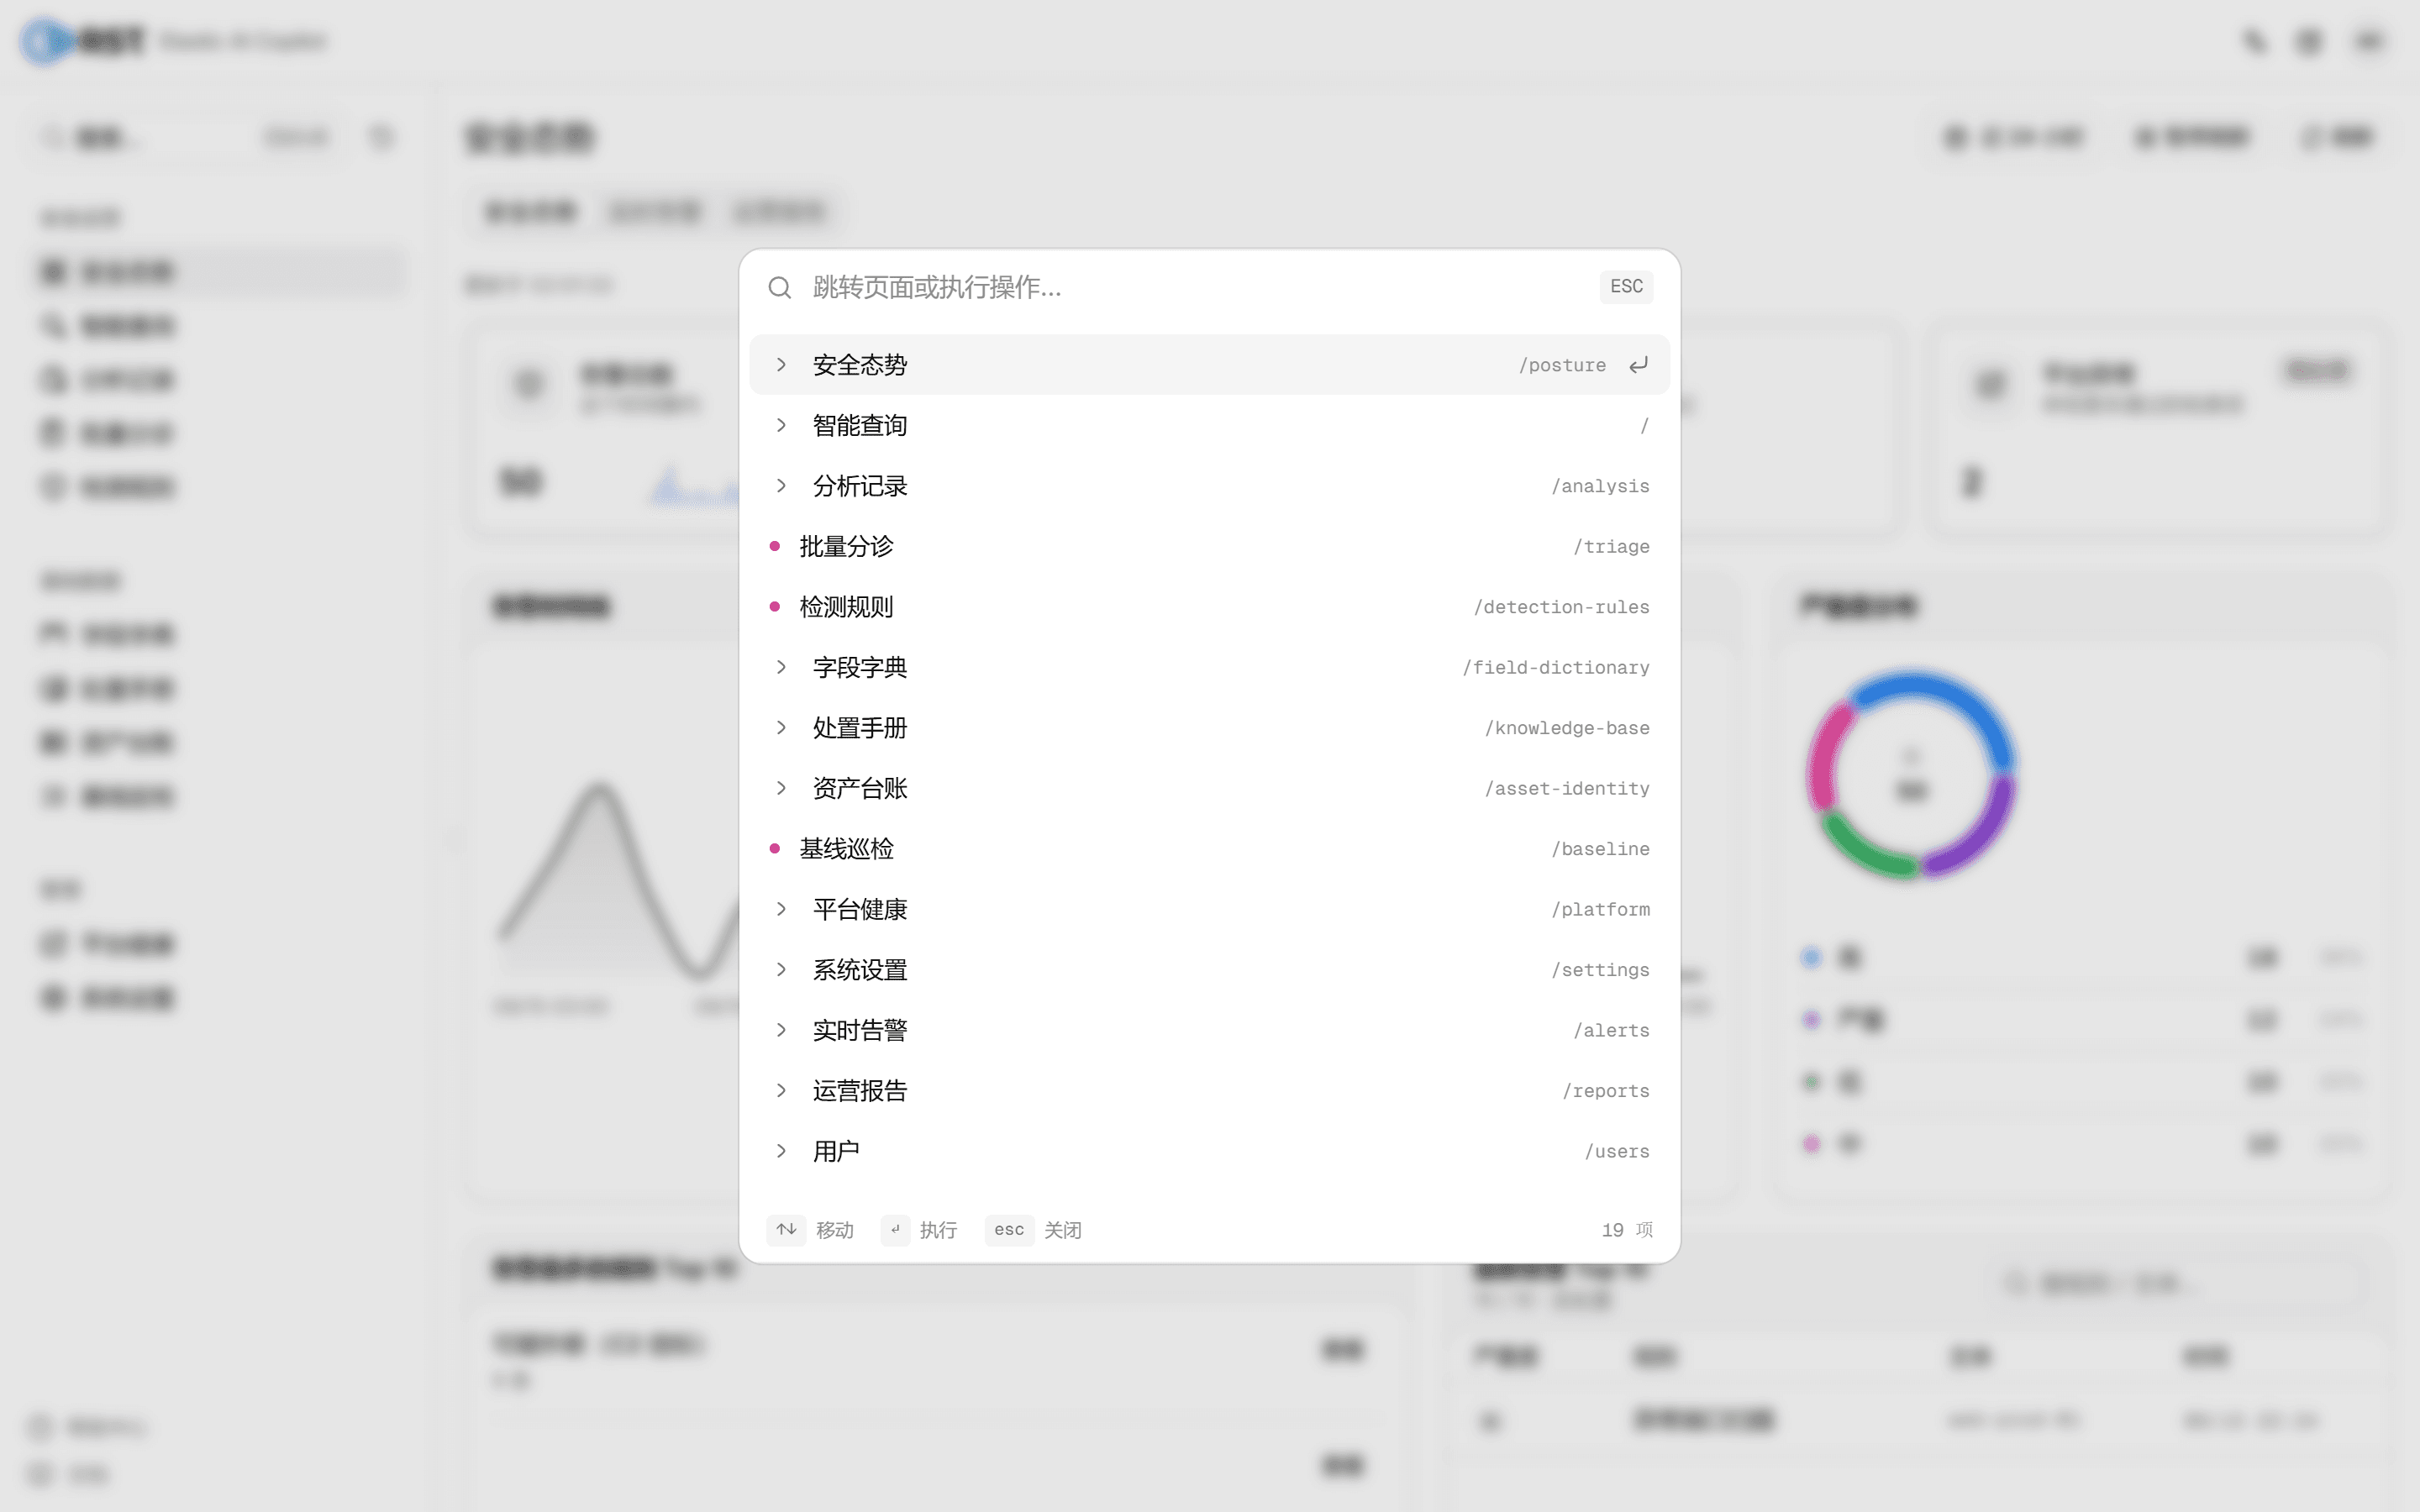
命令面板
Ctrl+K(macOS ⌘K)或左上角搜索框:输入页面名跳转,也能翻最近的查询历史。
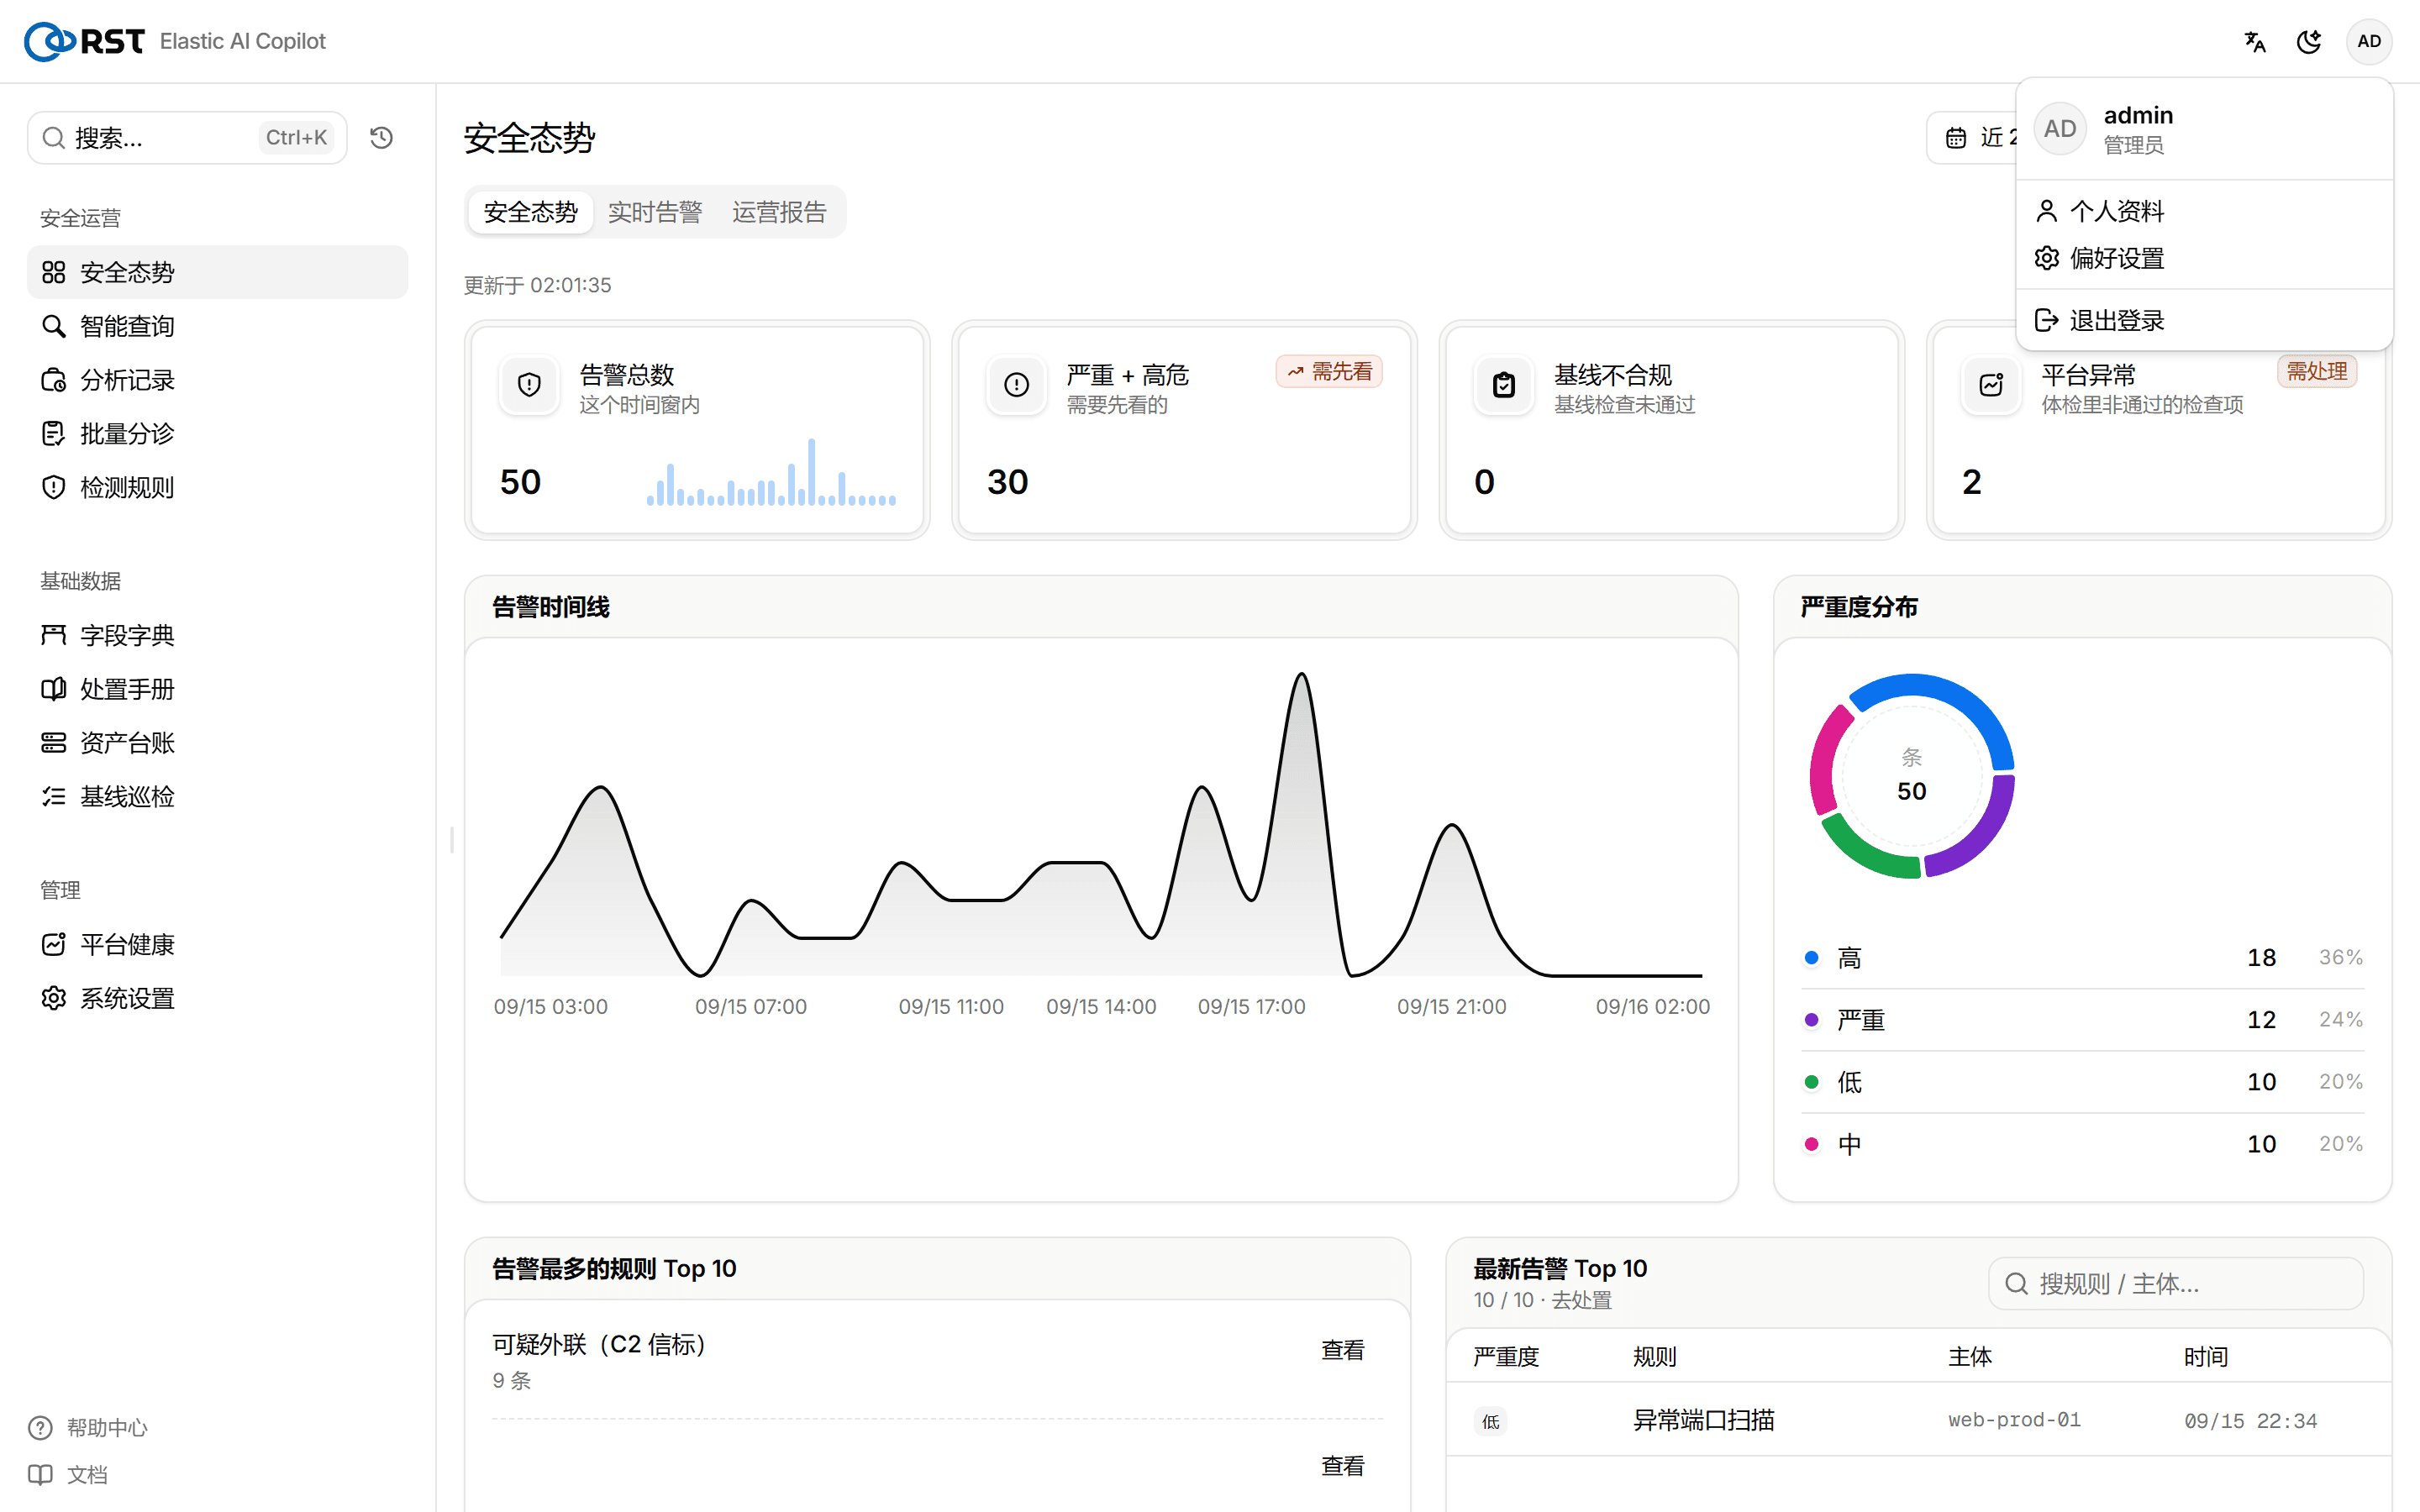
账号与角色
右上角头像:当前账号和角色、个人资料、偏好设置(语言、明暗主题、默认索引)、退出登录。语言和主题跟着账号保存,换浏览器登录也保持。
| 角色 | 权限 |
|---|---|
| 管理员 | 改配置、管账号、激活许可 |
| 分析员 | 查询、调查、分诊、处置告警;改不了网关配置 |
| 只读 | 查询、检索、看解读;改不了任何东西 |
未激活时的额度
网关未激活许可时免费能力照常可用,但每天有一个 LLM 调用额度(默认 200 次,RST_TRIAL_DAILY_LIMIT)。左侧导航底部显示今日剩余和重置时间。激活后不限次。
两个全局提示
- 「尚未连接到 Elasticsearch」:网关还没配 ES 地址。去系统设置填集群地址并测通,否则查询、告警、分析都没有数据来源。
- 「未同步」:历史 / 偏好 / 快捷查询暂时只在本地浏览器,网关恢复后自动同步。