

实时告警
以轮询或 Webhook 接入 Elastic Security 的检测告警,每条自动生成摘要。在告警流中分组、筛选、处置,对单条告警执行深入调查。
实时告警是 安全态势 页的一个 tab。告警来自 Elastic Security,或任何写入告警索引的检测系统。网关负责接入告警、为每条告警生成一句话摘要,并记录全队共享的处置状态。接入和处置免费,告警调查付费。
接入方式
页面底部的 摄取配置 提供两种来源,可以同时启用。轮询拉取由网关按间隔查询告警索引尾部,延迟约等于轮询间隔。Webhook 推送由 Kibana 检测规则在触发时回调网关,没有延迟。
每条接入的告警调用一次模型生成摘要。单次推送的摘要超出时间预算时,其余告警照常入库,只是没有摘要,摄取配置 上显示未生成摘要的条数。
配置轮询拉取
前提条件
- 告警索引在索引白名单
RST_INDEX_WHITELIST中。 ES_USER对.alerts-security.alerts-*及其后备索引.internal.alerts-security.alerts-*有读权限。
步骤
- 在 摄取配置 > 轮询拉取 中,在 告警索引 中输入读别名,例如
.alerts-security.alerts-default。不要填写.internal.*后备索引。 - (可选)修改 轮询间隔(秒),默认 10。
首次拉取时网关回溯 RST_ALERT_INGEST_LOOKBACK 指定的时长(默认 1h),之后按游标继续。对已有数周检测告警的索引开启摄取时,把回溯时长设为 7d 之类的值。清空 告警索引 即关闭轮询。
配置 Webhook 推送
步骤
- 在 摄取配置 > Webhook 推送 中,设置 鉴权密钥。
- 在 Kibana 中创建 Webhook 连接器,URL 为
https://<域名>/api/alerts/ingest,请求头为X-RST-Alert-Token: <密钥>。 - 如果网关设置了
RST_GATEWAY_SHARED_SECRET,在连接器中再加请求头X-RST-Gateway-Token,否则每次推送返回 401。
单次推送最多 200 条告警。未设置密钥时,/api/alerts/ingest 返回 403。
接入参数
| 环境变量 | 默认 | 说明 |
|---|---|---|
RST_ALERT_INGEST_INDEX | 空 | 轮询的告警索引,空表示关闭轮询 |
RST_ALERT_INGEST_INTERVAL_SECONDS | 10 | 轮询间隔(秒) |
RST_ALERT_INGEST_LOOKBACK | 1h | 尚无游标时,首次拉取回溯的时长 |
RST_ALERT_WEBHOOK_SECRET | 空 | Webhook 鉴权密钥,空表示关闭 Webhook |
RST_ALERT_INGEST_CONCURRENCY | 4 | 摘要生成的并发数 |
RST_ALERT_INGEST_BUDGET_S | 20 | 单次推送用于生成摘要的时间预算(秒) |
告警概览
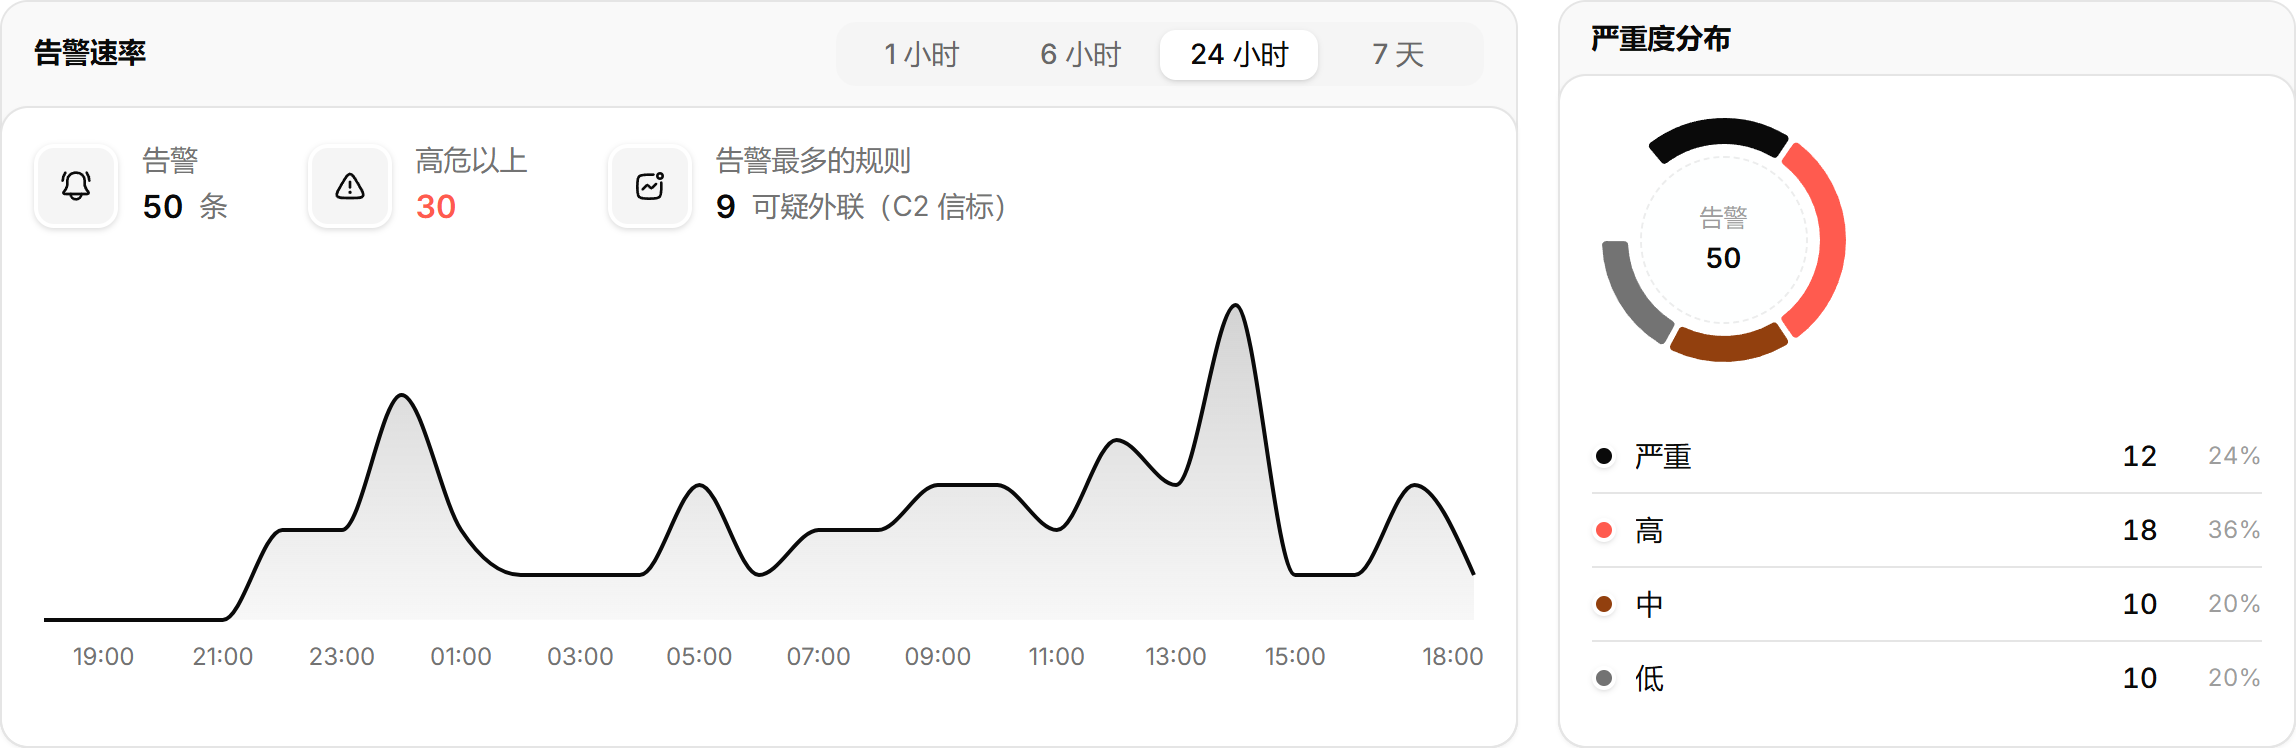
告警概览 显示时间窗内的告警数、严重与高危数、已处置与误报数,下方是 告警速率 图(1 小时、6 小时、24 小时、7 天)和窗口内告警最多的规则。
处置告警
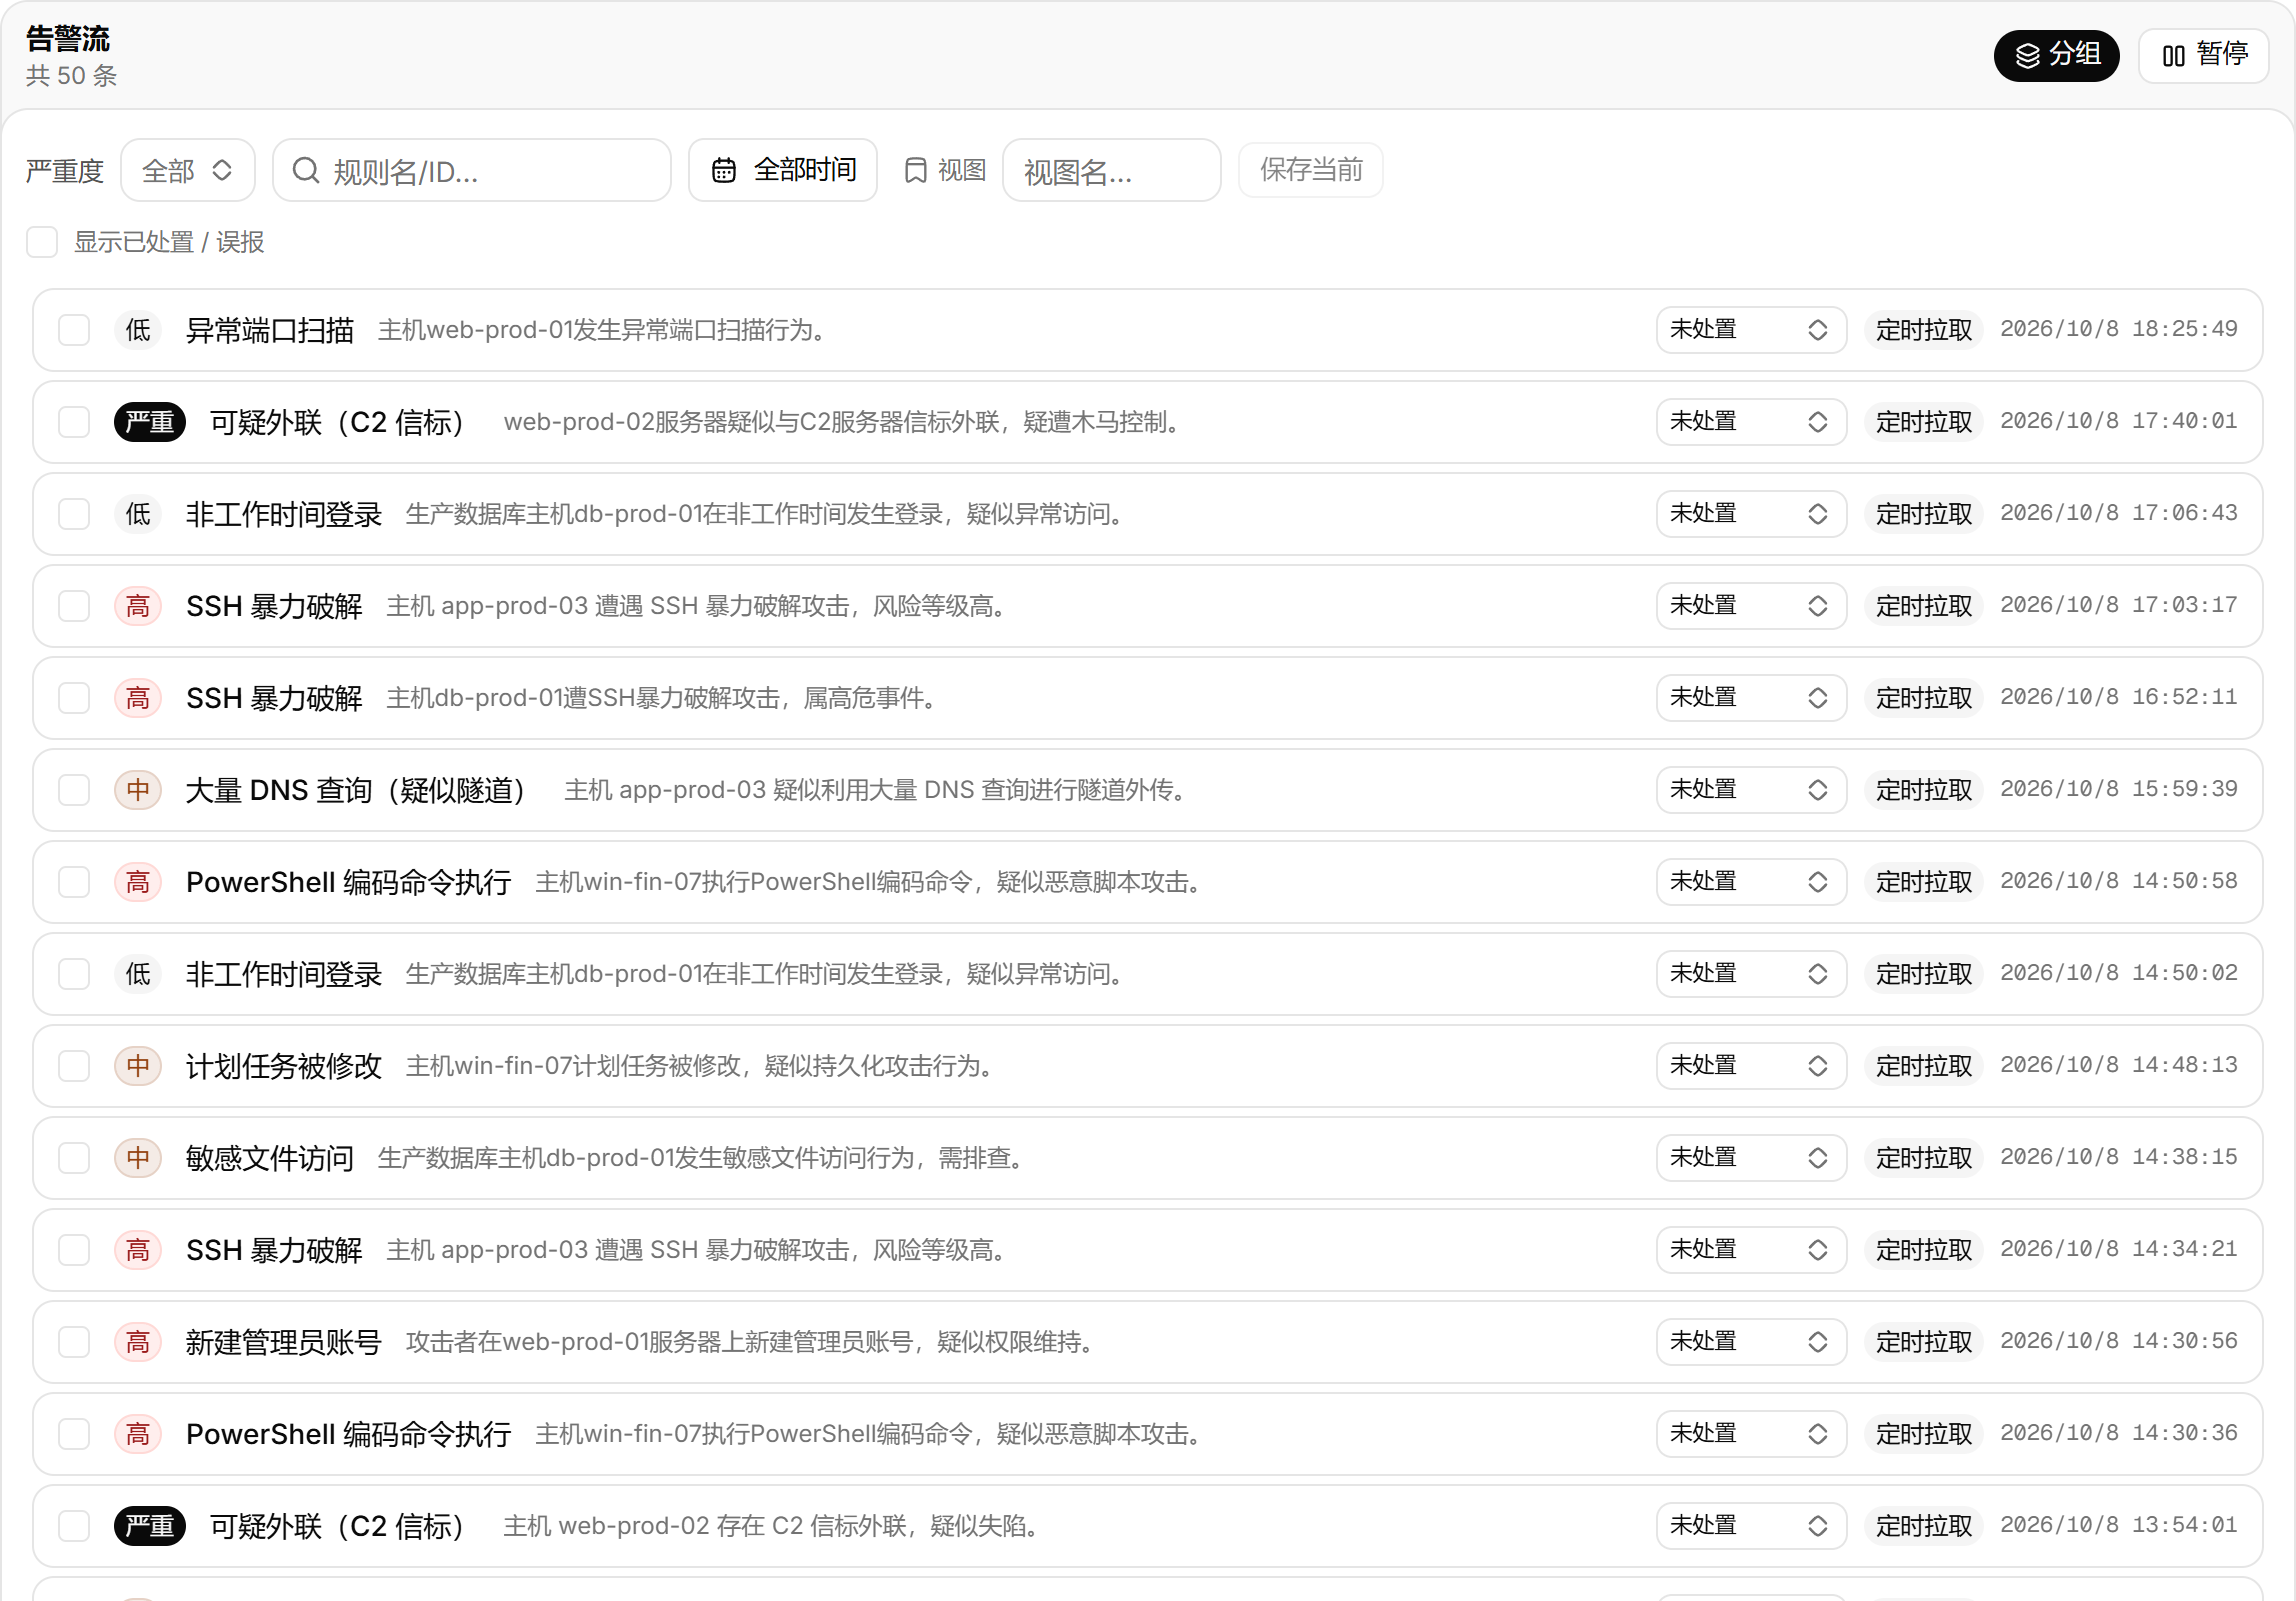
新告警出现在 告警流 顶部。向下滚动时告警流暂停,回到顶部后继续。打开 分组 后,同一规则、同一主体的告警折叠为一行。常用的筛选组合可以在 视图 中用 保存当前 保存。
处置状态有 未处置、已处置、误报 和 升级 四种,全队共享。勾选多行后,选择 标记已处置、标记误报 或 恢复未处置 批量修改,修改后可以撤销。已处置和误报的告警默认隐藏,选择 显示已处置 / 误报 查看。
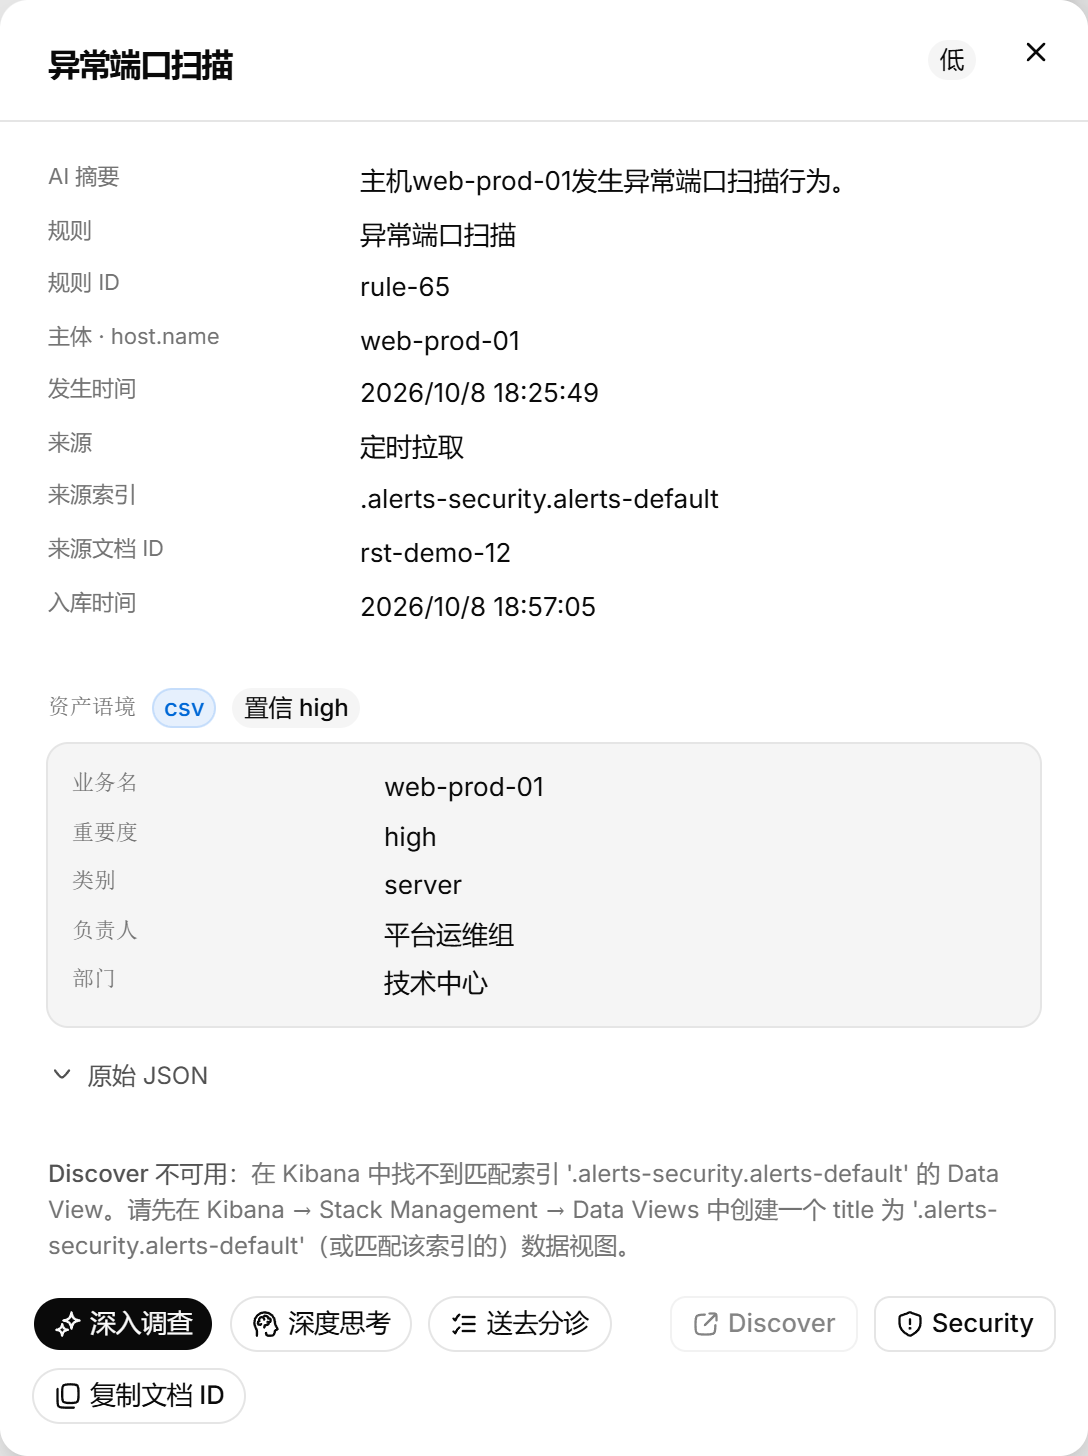
选择一行打开告警详情,其中包括 AI 摘要、规则、主体、原始 JSON,以及从 资产台账 匹配到的 资产语境(业务名、重要度、负责人等)。选择 送去分诊,把这条告警交给 批量分诊。
告警调查
付费功能,专业版(含 14 天试用)及以上可用。
告警调查围绕告警主体(主机、IP、账号)在时间窗内取证。网关先做资产与身份富化,再多轮检索证据,最后给出结论,通常需要 30 到 60 秒。在告警详情中选择 深入调查 开始调查。
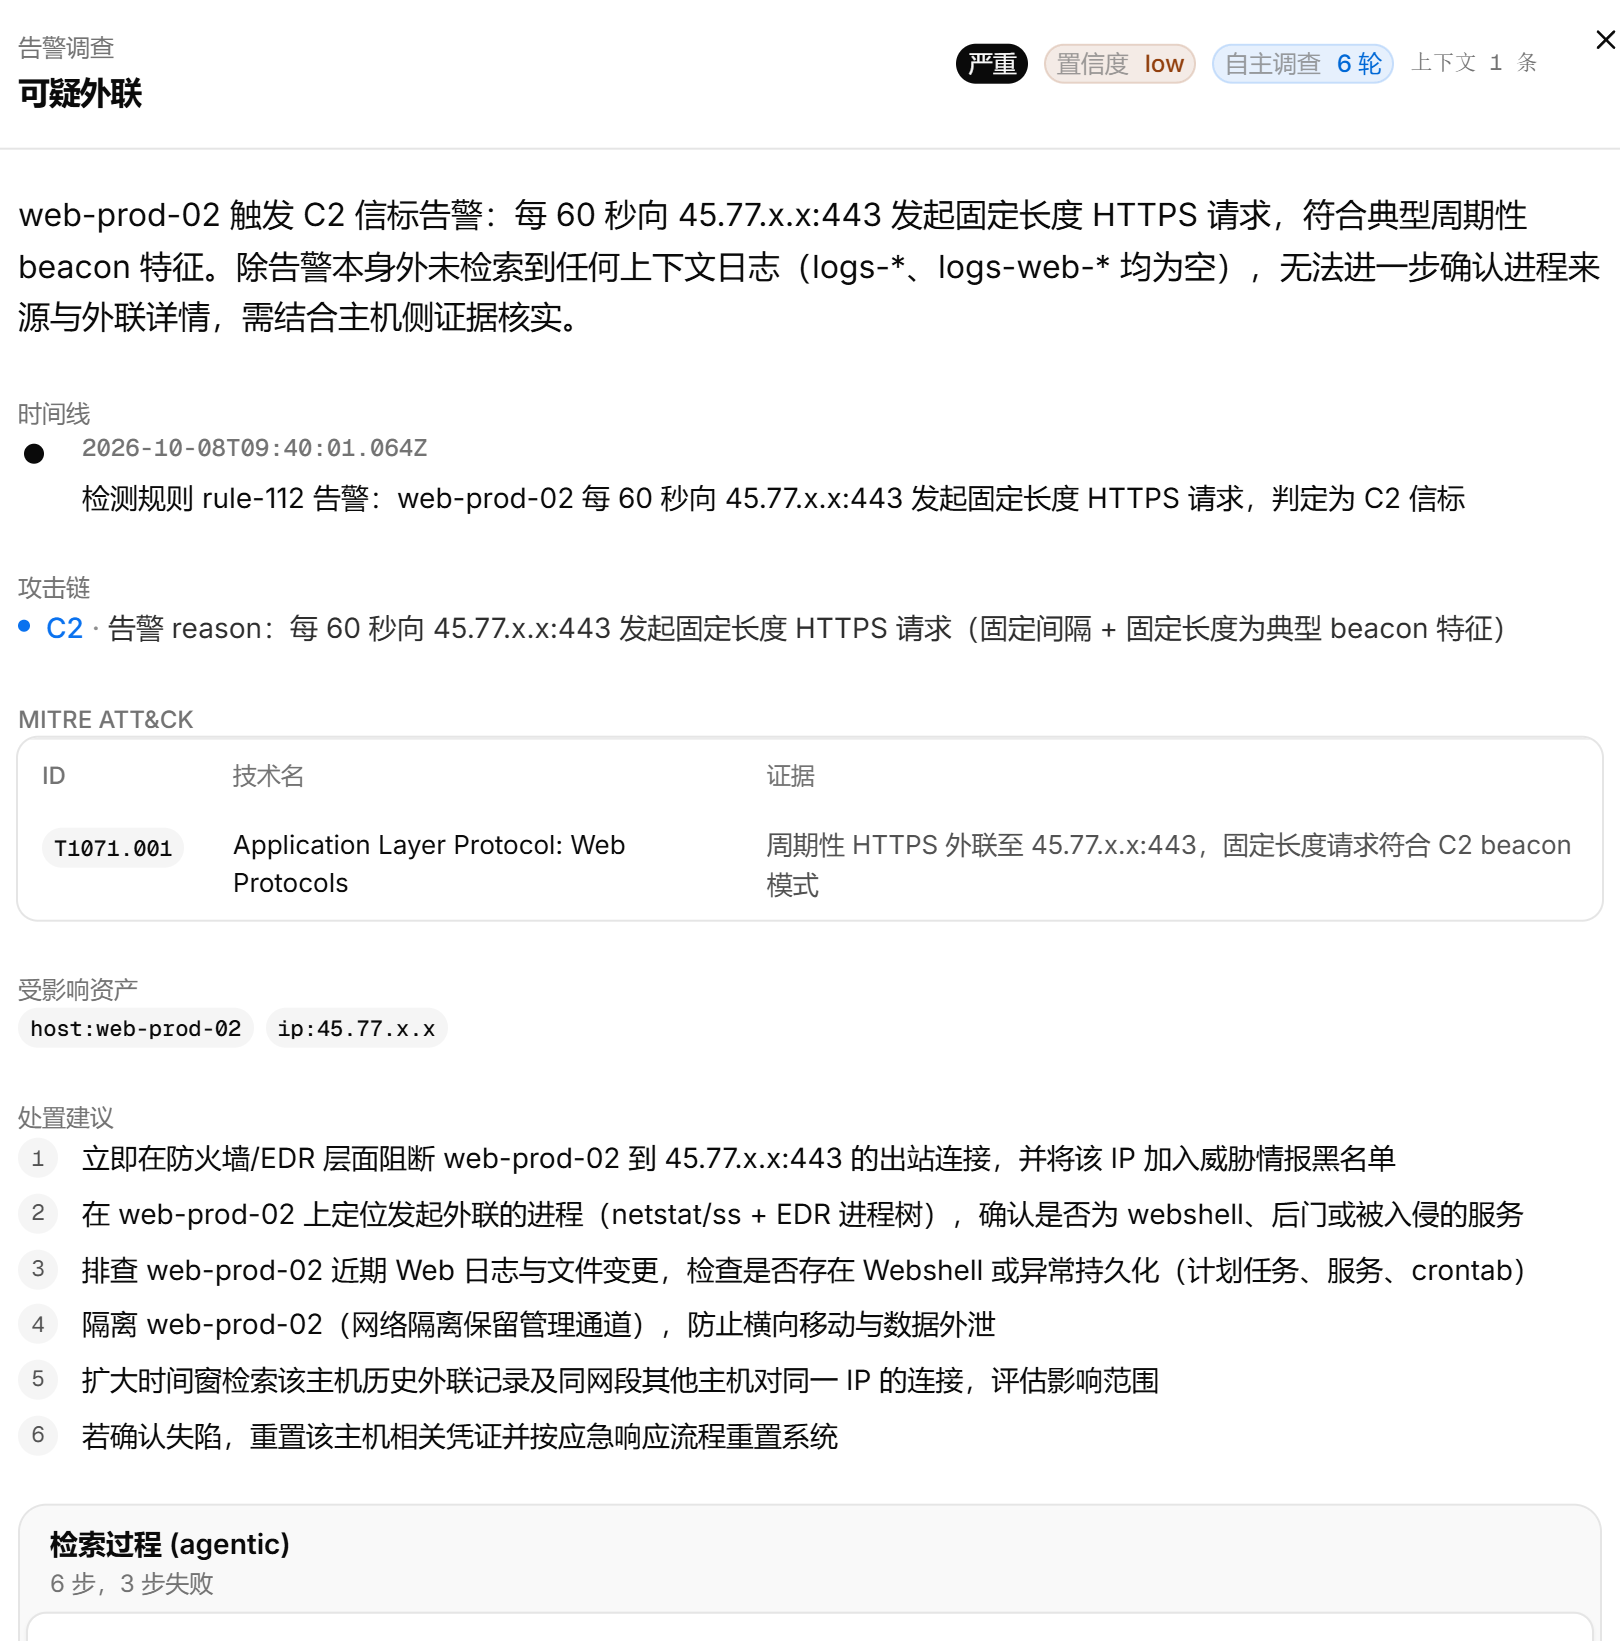
| 区块 | 内容 |
|---|---|
| 顶部标签 | 严重度、疑似误报、置信度、自主调查 轮数、拉取的上下文条数 |
| 结论 | 事件性质,以及是否需要处理 |
| 误报判定 | 判断是否误报的依据 |
| 时间线 | 相关事件按时间排列 |
| 受影响资产 | 涉及的主机、IP、账号 |
| 处置建议 | 编号的具体操作 |
| 检索过程 (agentic) | 每一步查询的索引、命中数和参数。失败的步骤(如索引不在白名单中)也列出 |
报告底部可以修改 处置 状态,选择 转成检测规则 交给 检测规则 生成,选择 推送结论 发送到 对外通道,或在 导出 / 分享 中导出 Markdown 报告。每次调查自动归档到 分析记录。
截图中的 10.30.x.x 来自云端脱敏模式:IP 和账号在发送给模型前被替换。离线和私有模式显示原值。
告警推送
严重度高于阈值的新告警自动推送到飞书、钉钉、企业微信、Teams、Slack 或邮件。阈值和推送目标在 对外通道 中设置。