

检测规则
用自然语言描述要检测的行为,生成映射到 MITRE ATT&CK 的 Kibana 检测规则(KQL、EQL、阈值),导出 .ndjson 导入 Kibana。付费能力。
检测规则页把一段自然语言描述生成为 Kibana 检测规则,并标注 MITRE ATT&CK 技术与战术。该功能属于付费能力,专业版(含 14 天试用)及以上可用。
模型生成规则前读取目标索引的实际字段(与 字段字典 同一套扫描),规则中只使用集群里真实存在的字段名。生成时还检索 处置手册 中的知识库,用到时注明参考的文档数。
生成检测规则
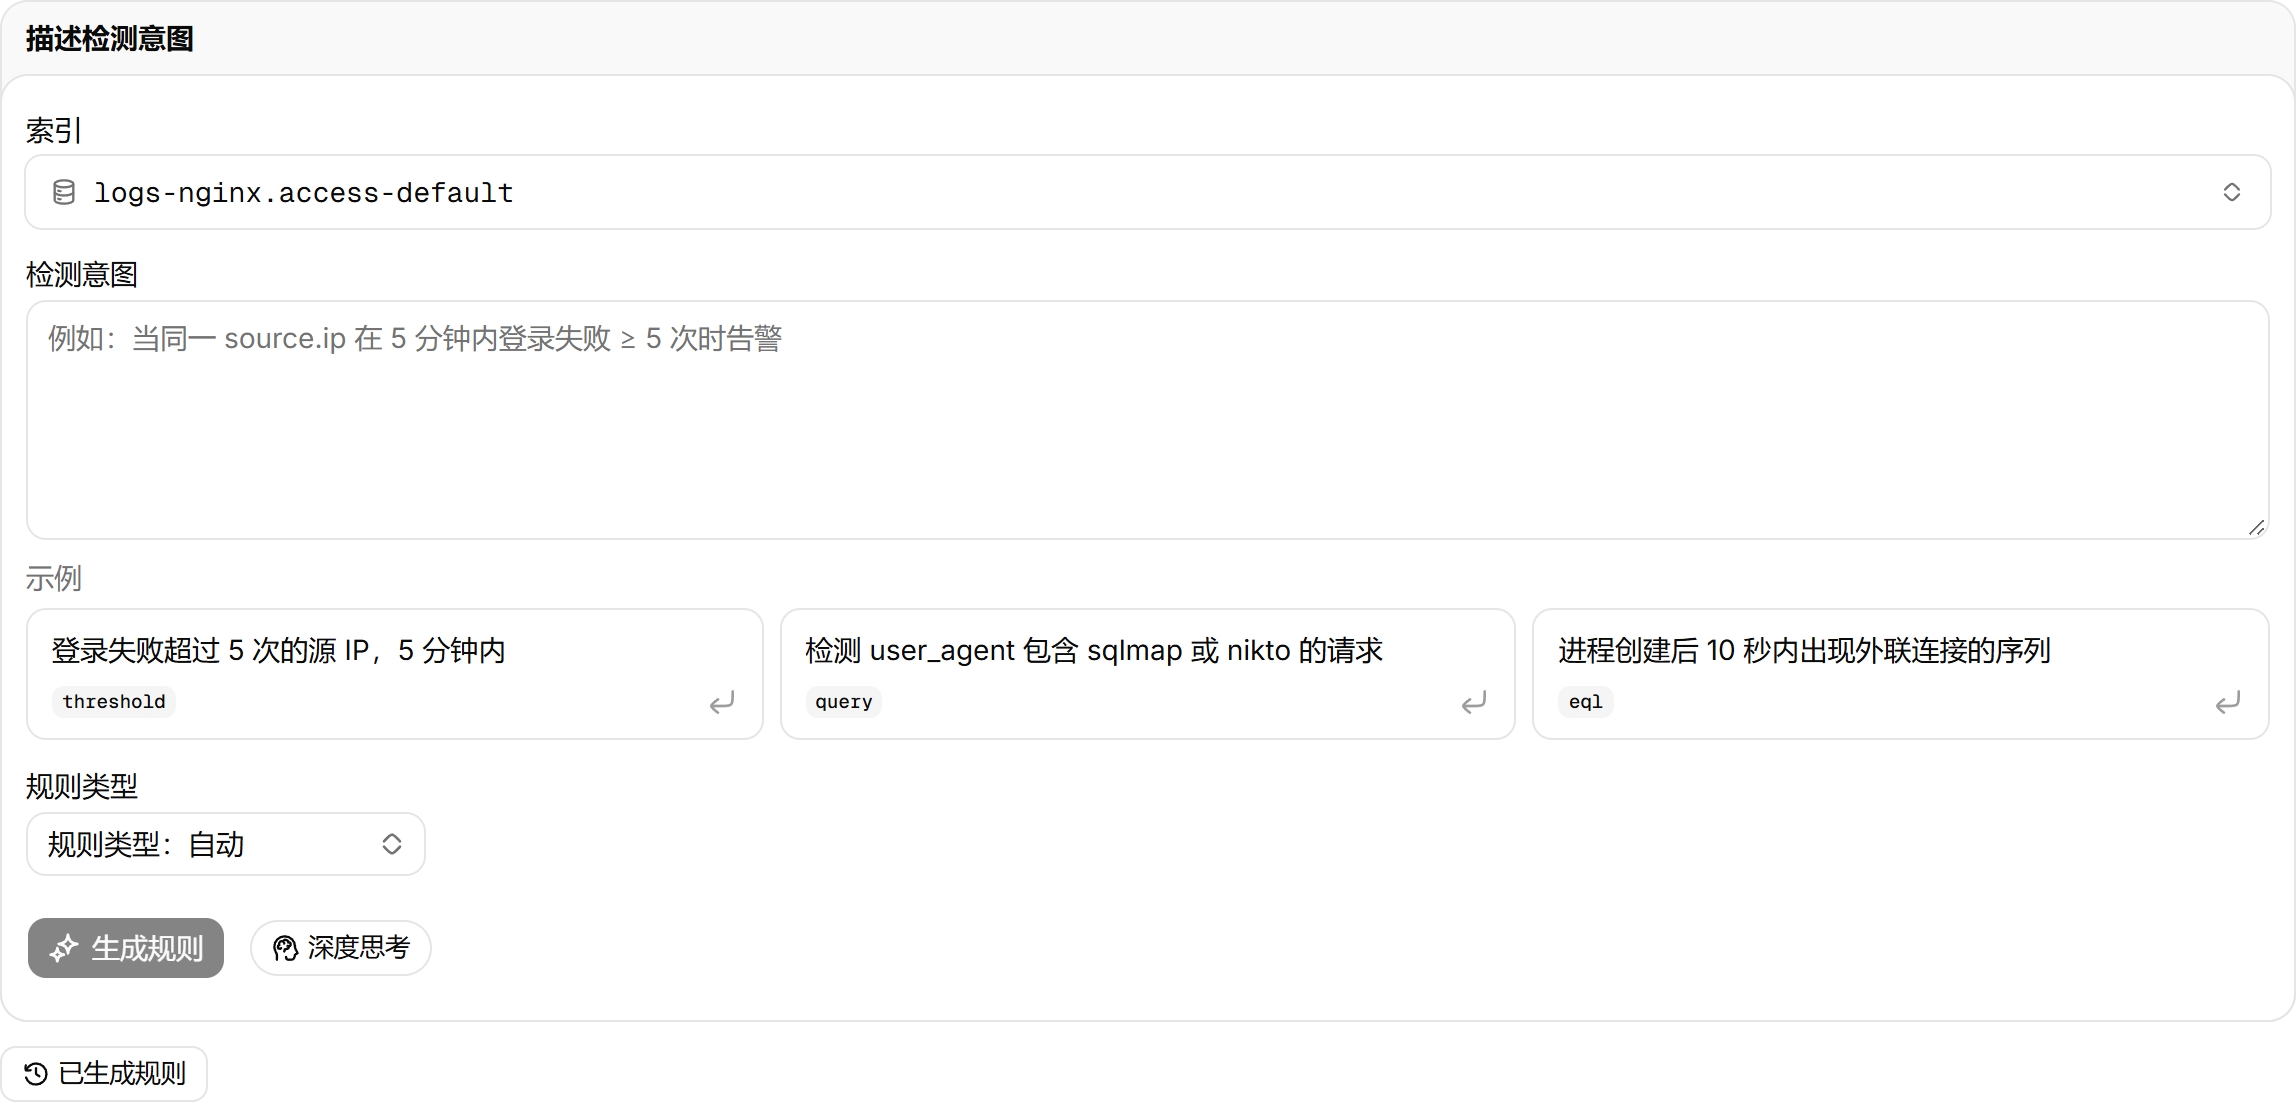
步骤
- 在 索引 中选择规则运行的索引。
- 在 检测意图 中写明触发条件、时间窗和字段名,例如「同一 source.ip 在 5 分钟内 event.action="login_failure" 出现不少于 5 次」。
- (可选)在 规则类型 中指定
query (KQL)、threshold或eql。默认为 规则类型:自动,由模型选择:单条件用 KQL,跨事件的先后顺序用 EQL,计数类用阈值。 - 选择 生成规则。
从告警调查报告选择 转成检测规则,或从 智能查询 带查询意图进入时,表单已预先填好。
意图过于模糊时,模型拒绝生成,并说明缺少的是触发条件、时间窗还是字段名。
生成的规则
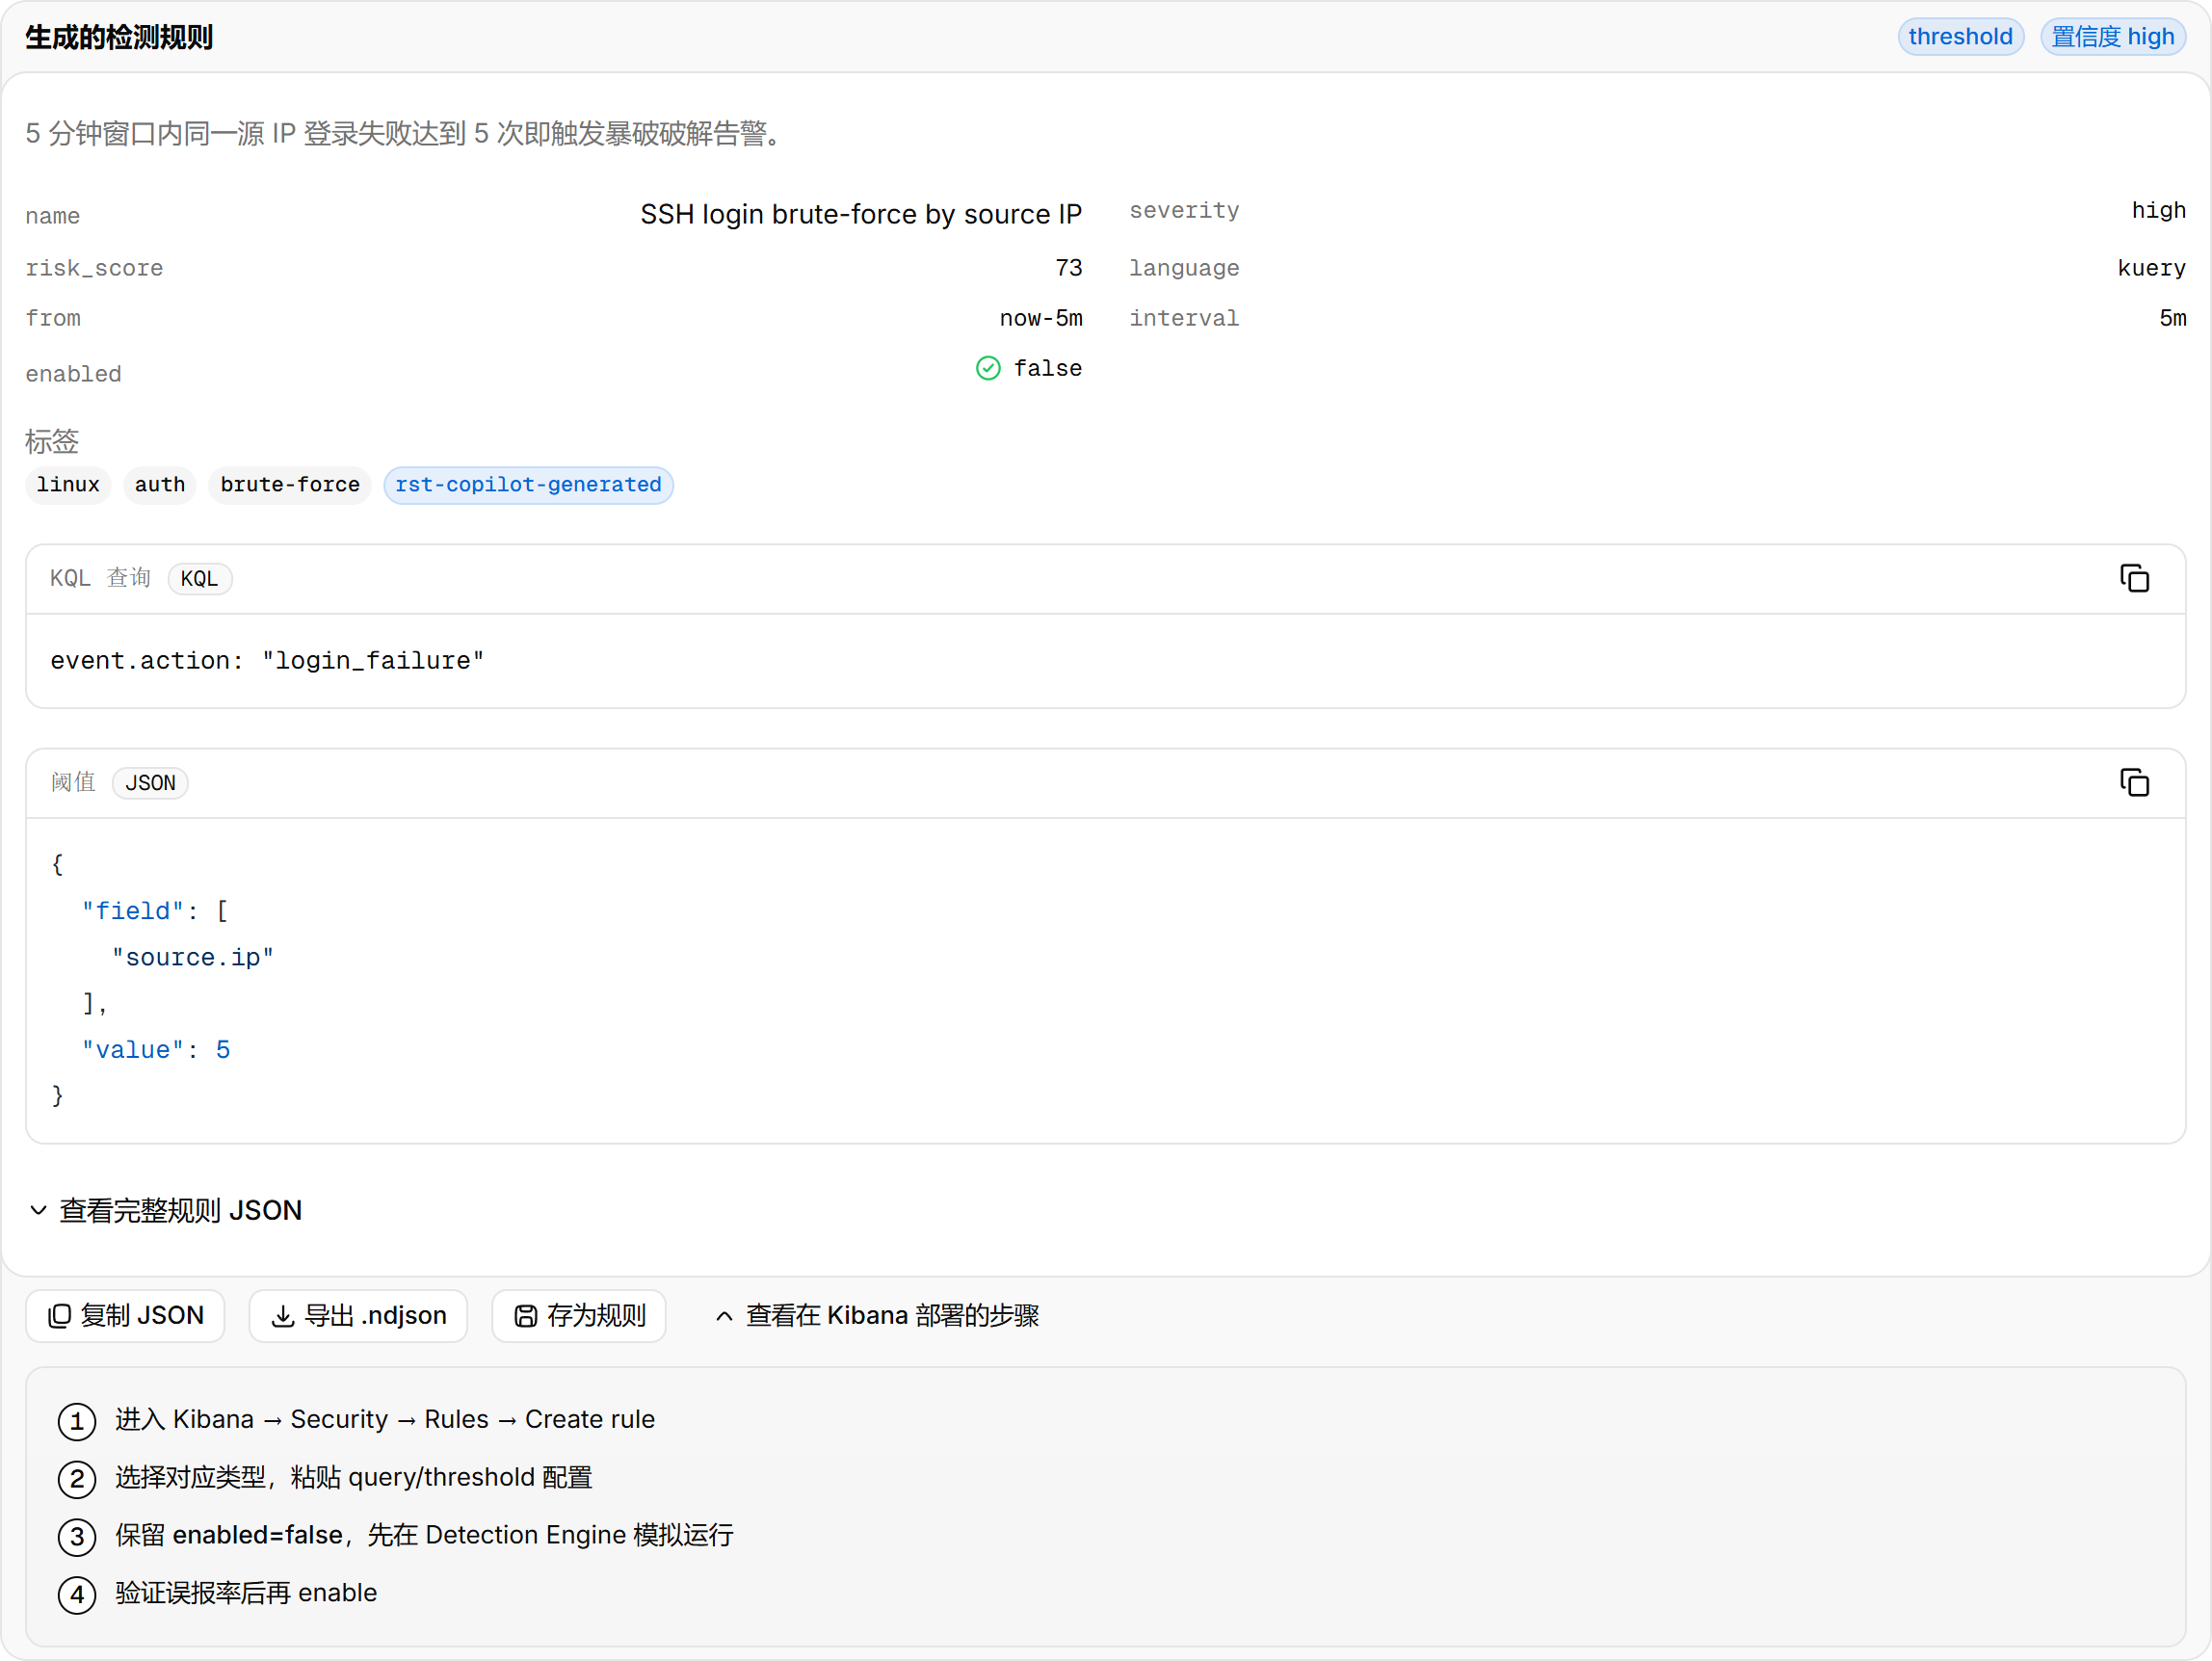
| 区块 | 内容 |
|---|---|
| 置信度 | 模型对规则是否准确覆盖意图的自评 |
| 标签 | MITRE ATT&CK 技术 ID 和战术 |
| KQL 查询 / EQL 查询 | 规则查询原文。阈值类规则另有 阈值 区块,含阈值字段和次数 |
| 解释 | 规则检测的行为、写法依据和可能的误报来源 |
| 查看完整规则 JSON | Kibana 规则对象,含名称、描述、严重度、风险分和调度 |
选择 存为规则,规则存入团队规则库,所有人可见,之后可以加载回填、再次导出或删除。规则库保存在 Elasticsearch 的 .rst_copilot_userstate 索引中。
部署到 Kibana
步骤
- 在生成的规则中,选择 导出 .ndjson。
- 在 Kibana 中打开 Security > Rules,选择 Import,导入该文件。
也可以在 Kibana 中选择 Create rule,选择对应类型后粘贴查询或阈值配置。
导出的规则为 enabled: false。先在 Detection Engine 中模拟运行并核对误报率,经运维评审后再手动启用。