资产台账
把告警中的主机名、IP、账号对应到业务资产和责任人。支持 CSV 导入,也读取 Elastic 自带的实体存储。
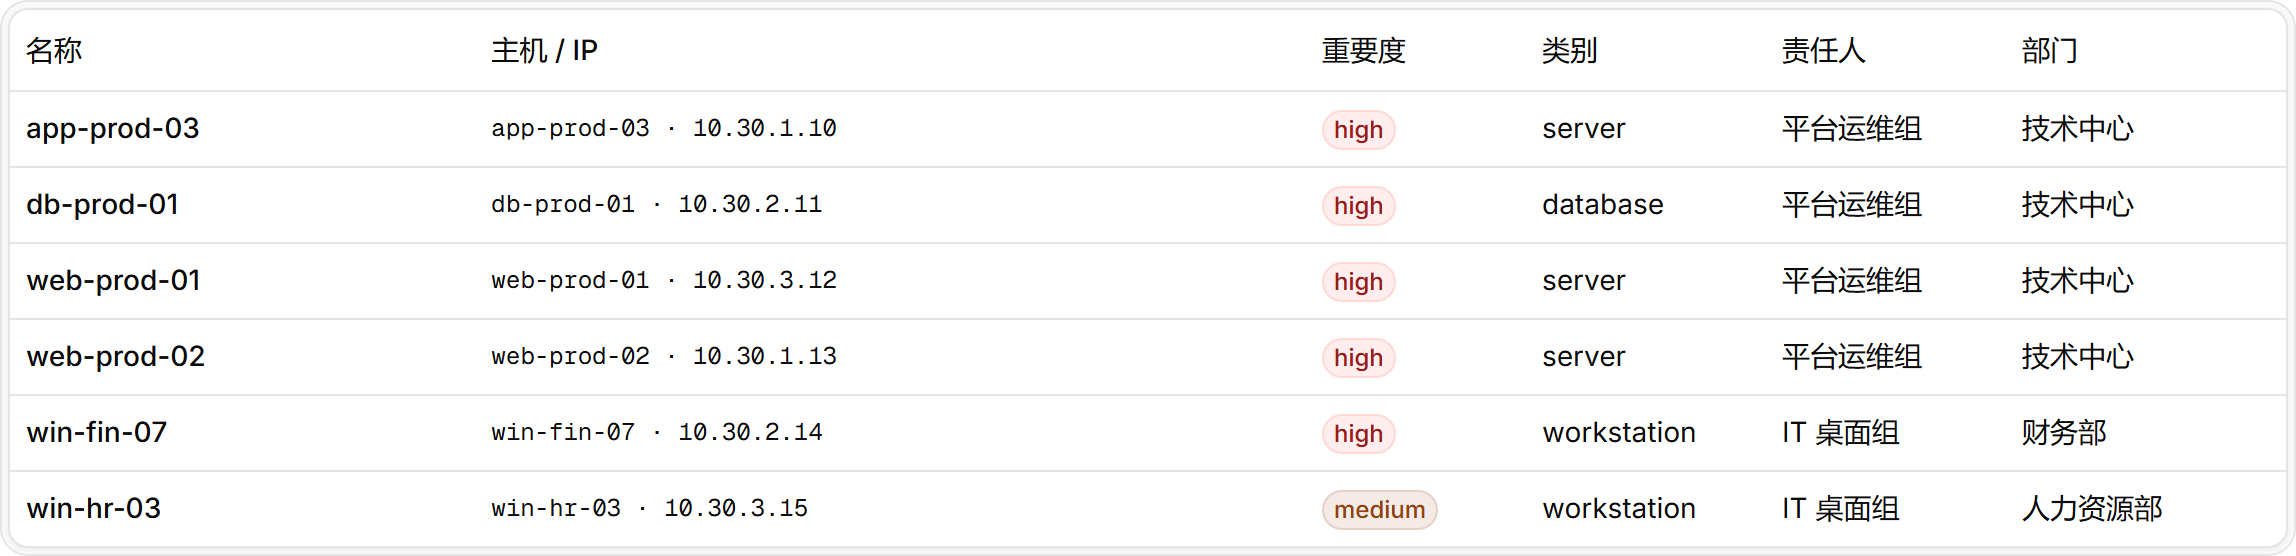
资产台账把告警中的主机、IP 和账号对应到业务资产与责任人,所有版本都可以使用。告警调查 的第一步资产与身份富化读取台账,重要度参与严重度判断;实时告警 详情显示资产和责任人;批量分诊 把簇主体的资产信息一并交给模型评分。没有台账时,调查照常执行,资产栏为空。
数据来源
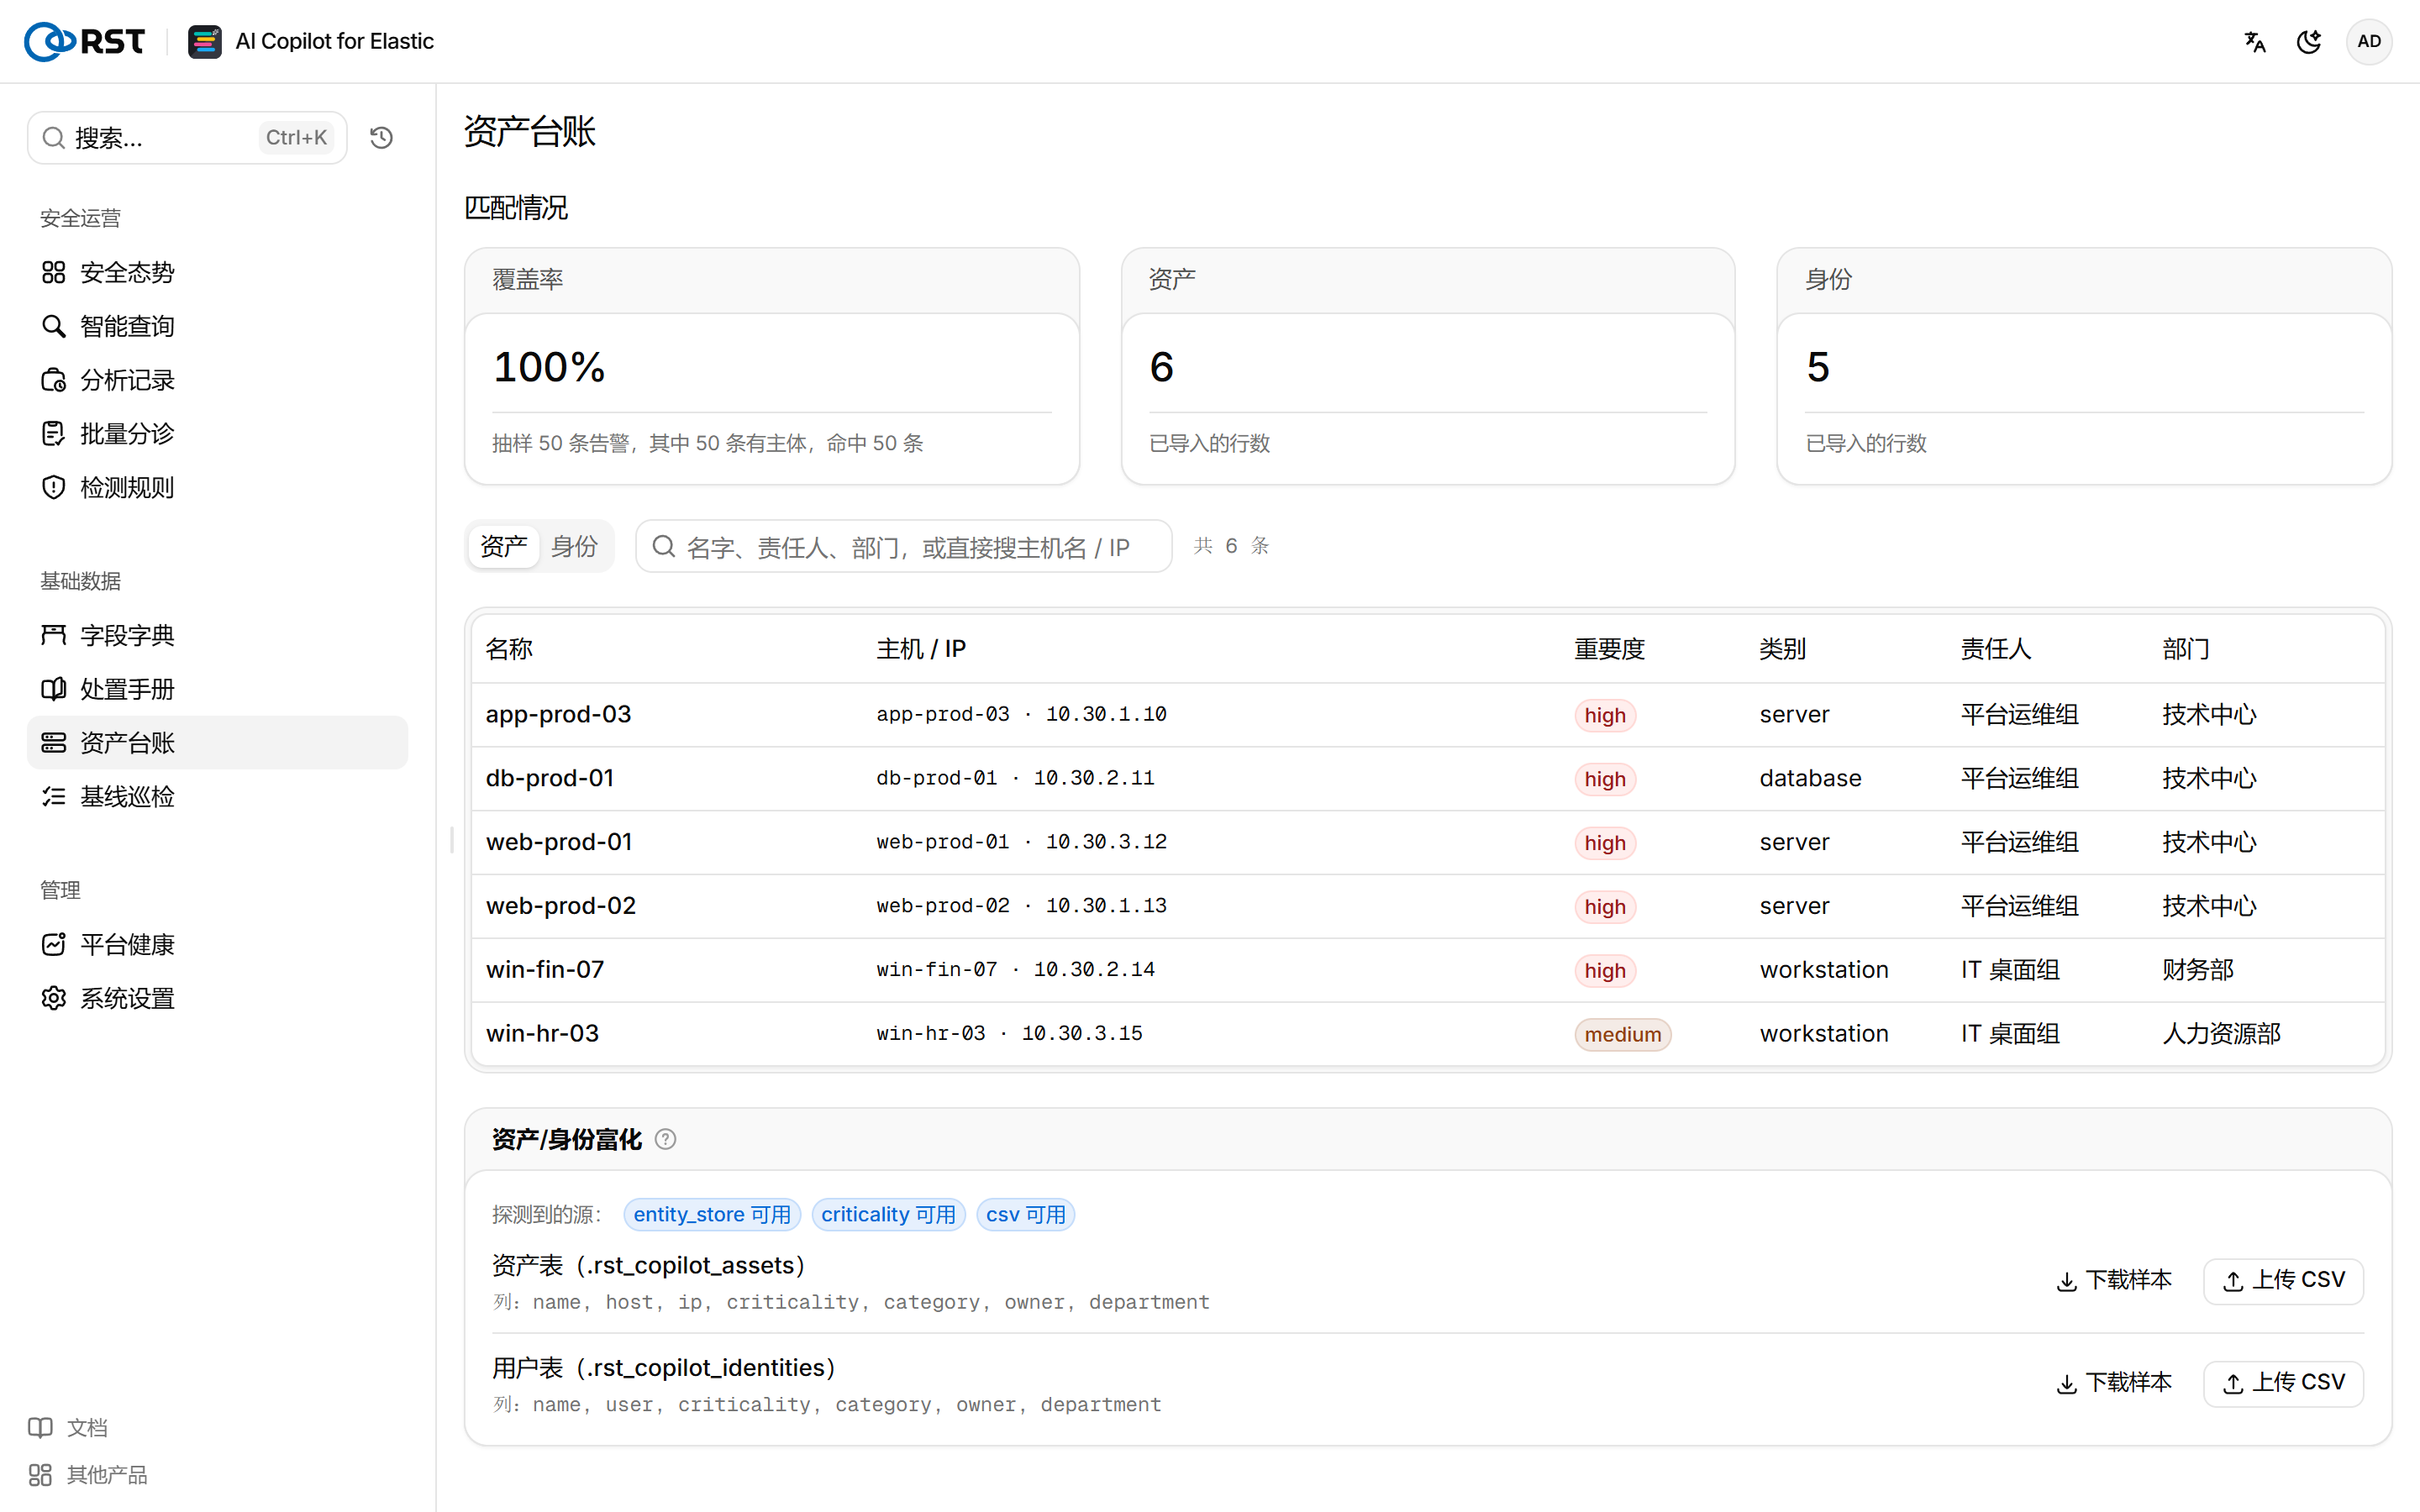
台账是三个来源的并集。页面在 探测到的源 中显示每个来源是否可用。
| 来源 | 说明 |
|---|---|
entity_store | Elastic Security 的实体存储(Entity Store),启用后自动读取 |
criticality | Elastic Security 的资产重要度(Asset Criticality) |
csv | 在本页导入的 CSV,资产存储在 .rst_copilot_assets,身份存储在 .rst_copilot_identities |
导入 CSV
资产和身份分两张表导入,列名只能取下表中的值,出现其他列时整个文件被拒绝。任意一行校验失败时,整批不写入。
步骤
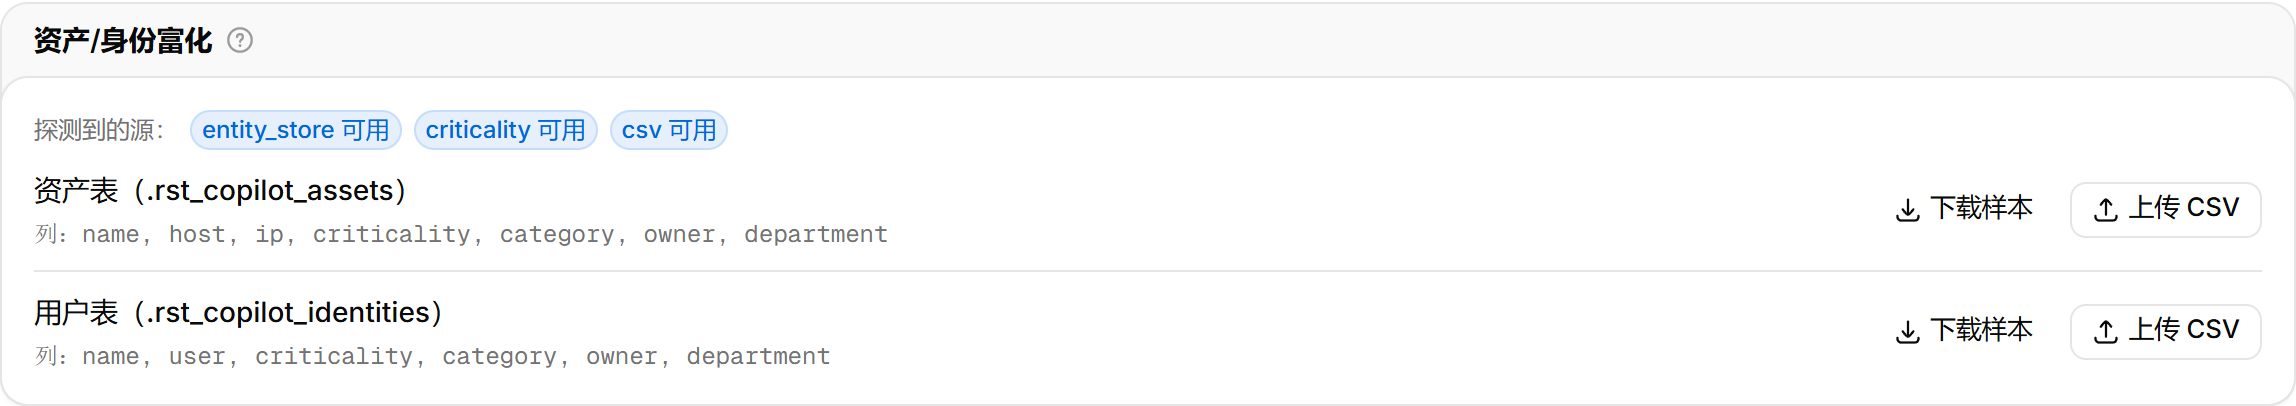
- 在 资产表(.rst_copilot_assets) 或 用户表(.rst_copilot_identities) 一行,选择 下载样本,取得带表头的模板。
- 按模板整理数据。
- 在同一行选择 上传 CSV。
页面提示已导入的行数和目标索引。
资产表的列为 name,host,ip,criticality,category,owner,department:
name,host,ip,criticality,category,owner,department
财务DB-01,WIN-DB01.corp.local,203.0.113.5,high,database,张三,财务部
Web-07,web-07.corp.local,,medium,server,李四,运维部
身份表的列为 name,user,criticality,category,owner,department:
name,user,criticality,category,owner,department
张三,CORP\jsmith,high,employee,王五,财务部
svc_backup,svc_backup,high,service,李四,运维部| 项 | 规则 |
|---|---|
name | 必填 |
criticality | high、medium 或 low |
category | 自由填写 |
| 文件大小 | 不超过 2,000,000 字节 |
| 行数 | 单次不超过 50,000 行 |
重复导入时,资产按 host 与 ip 覆盖,身份按 user 覆盖。同一主机修改了 name 或 owner 的行替换旧行,不新增一行。
核对匹配覆盖率
匹配情况 中的 覆盖率 抽样最近的告警计算:在带主体(主机、账号、IP)的告警中,能在台账里匹配到的比例。
覆盖率为 0% 时,说明台账没有导入,或告警中的主机名写法与台账不一致。短主机名与 FQDN 互相匹配,例如 web-07 与 web-07.corp.local,其他写法不匹配。
在 资产 和 身份 选项卡中,可以按名称、责任人、部门搜索,也可以直接搜索主机名、IP 或账号。