

批量分诊
把一批告警按攻击意图和主体聚成簇,模型对每簇评定严重度、判定误报、给出处置建议,并按优先级排序。付费功能。
批量分诊决定告警队列的处理顺序。攻击意图和主体相同的告警先在本地聚成一簇,模型再对每簇评分,300 条告警通常归并为十几个处置决定。
付费功能,专业版(含 14 天试用)及以上可用。未激活时页面提示前往 产品激活。
提交告警
告警有两种来源。默认从 Elasticsearch 拉取。在 智能查询 结果卡片或 实时告警 详情中选择 送去分诊 时,告警直接带到本页,顶部显示已接收的条数,此时 时间窗(分钟) 只用于深入调查拉取上下文。
步骤
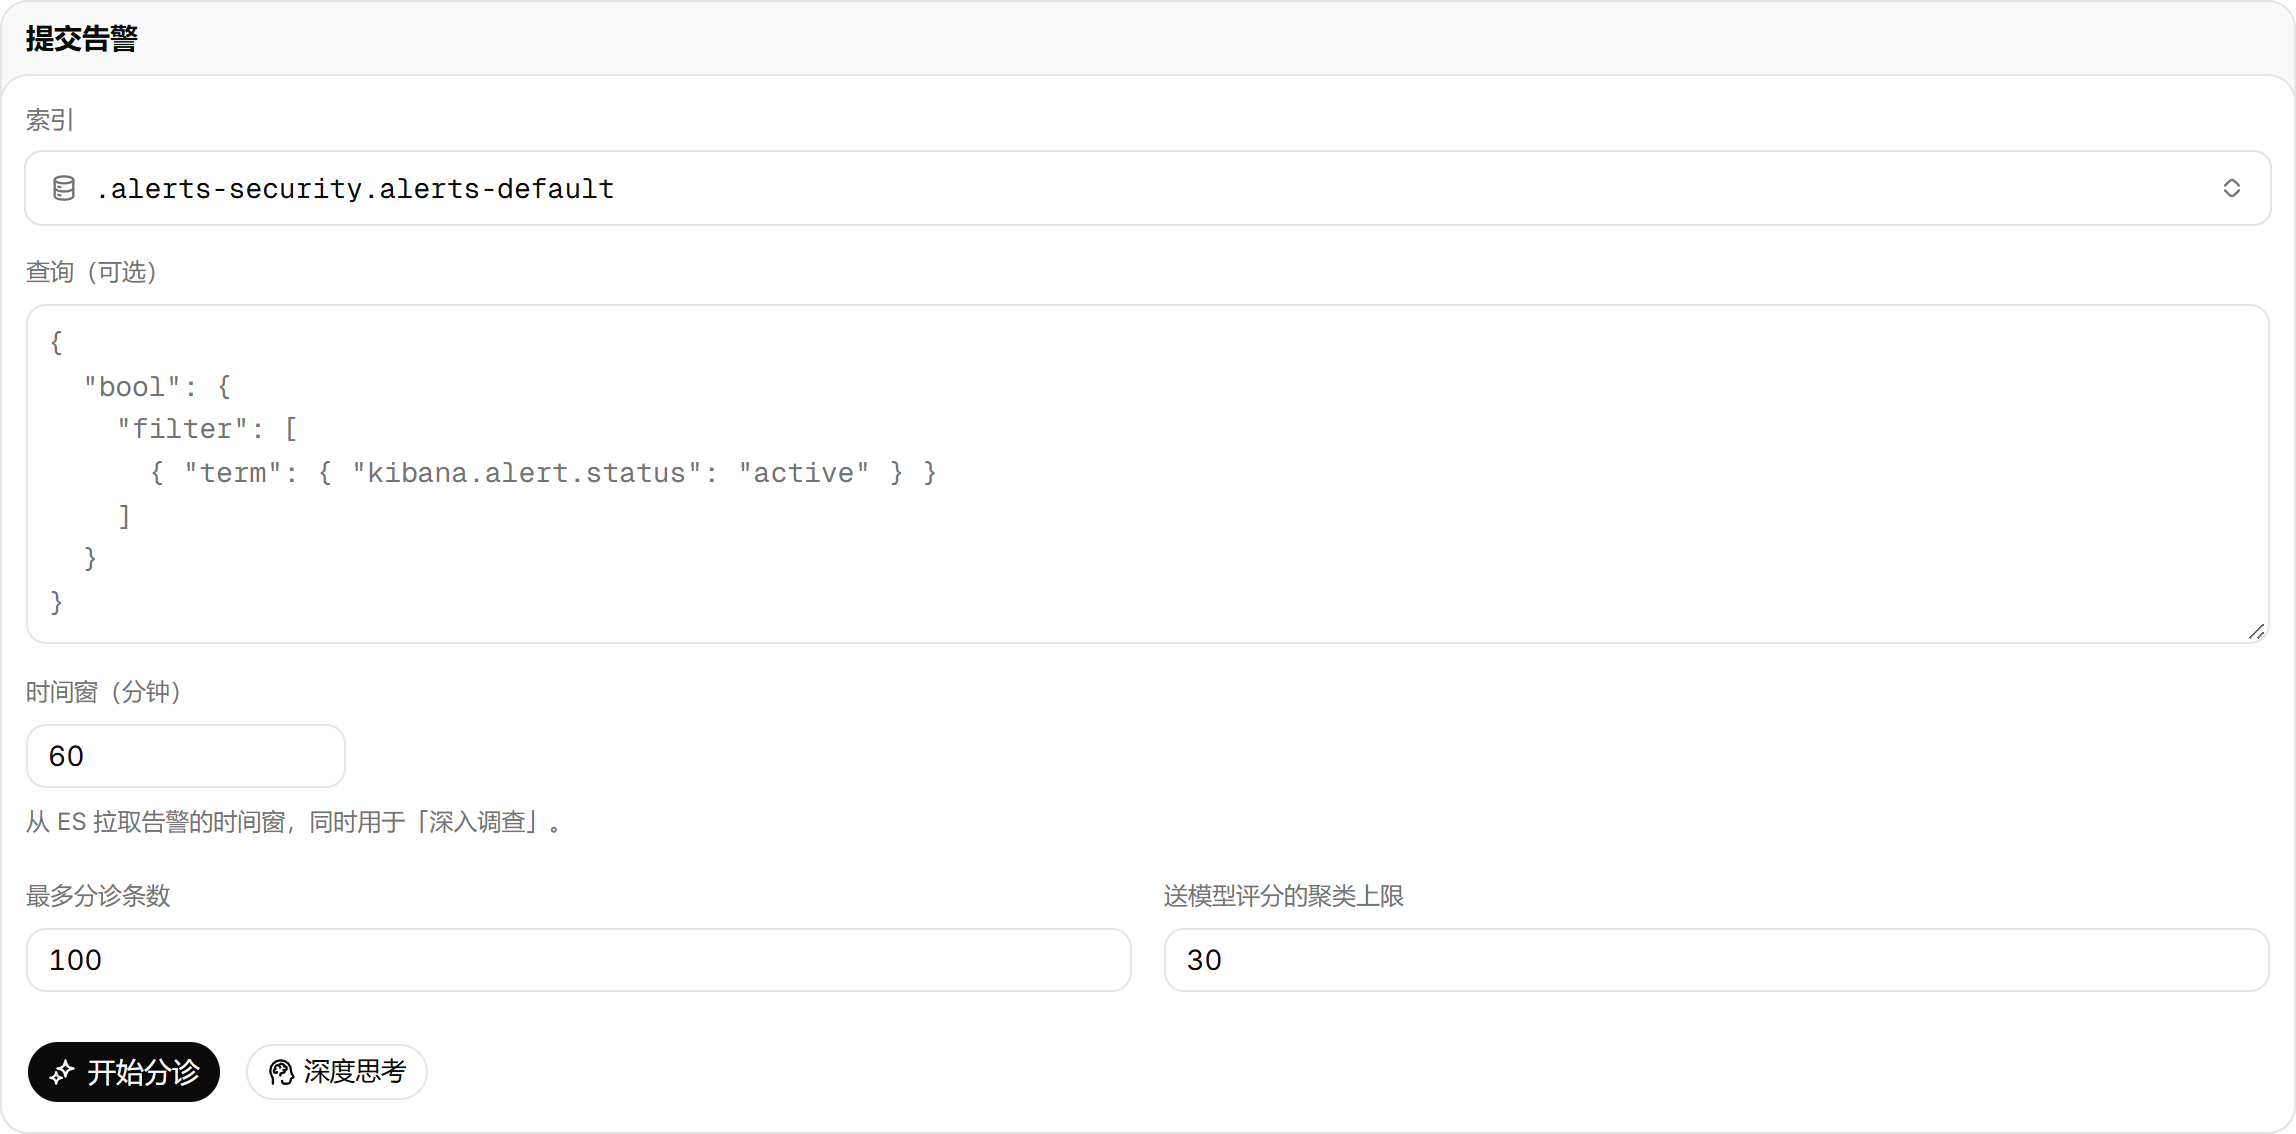
- 在 提交告警 中,在 索引 中输入告警索引,例如 Elastic Security 的
.alerts-security.alerts-default。 - (可选)在 查询(可选) 中输入过滤条件的 JSON,例如只取
kibana.alert.status为active的告警。留空时取时间窗内的全部告警。 - 设置 时间窗(分钟),默认 60,最大 7 天。
- 选择 开始分诊。
聚类在本地计算,评分调用模型。几十个簇通常需要 30 到 130 秒。
| 上限 | 默认 | 超出时 |
|---|---|---|
| 最多分诊条数 | 100 | 只分诊最新的一批,结果上注明只取了前 N 条 |
| 送模型评分的聚类上限 | 30 | 聚类按告警数排序,超出的部分不评分,结果上提示调高上限后重新提交 |
分诊结果
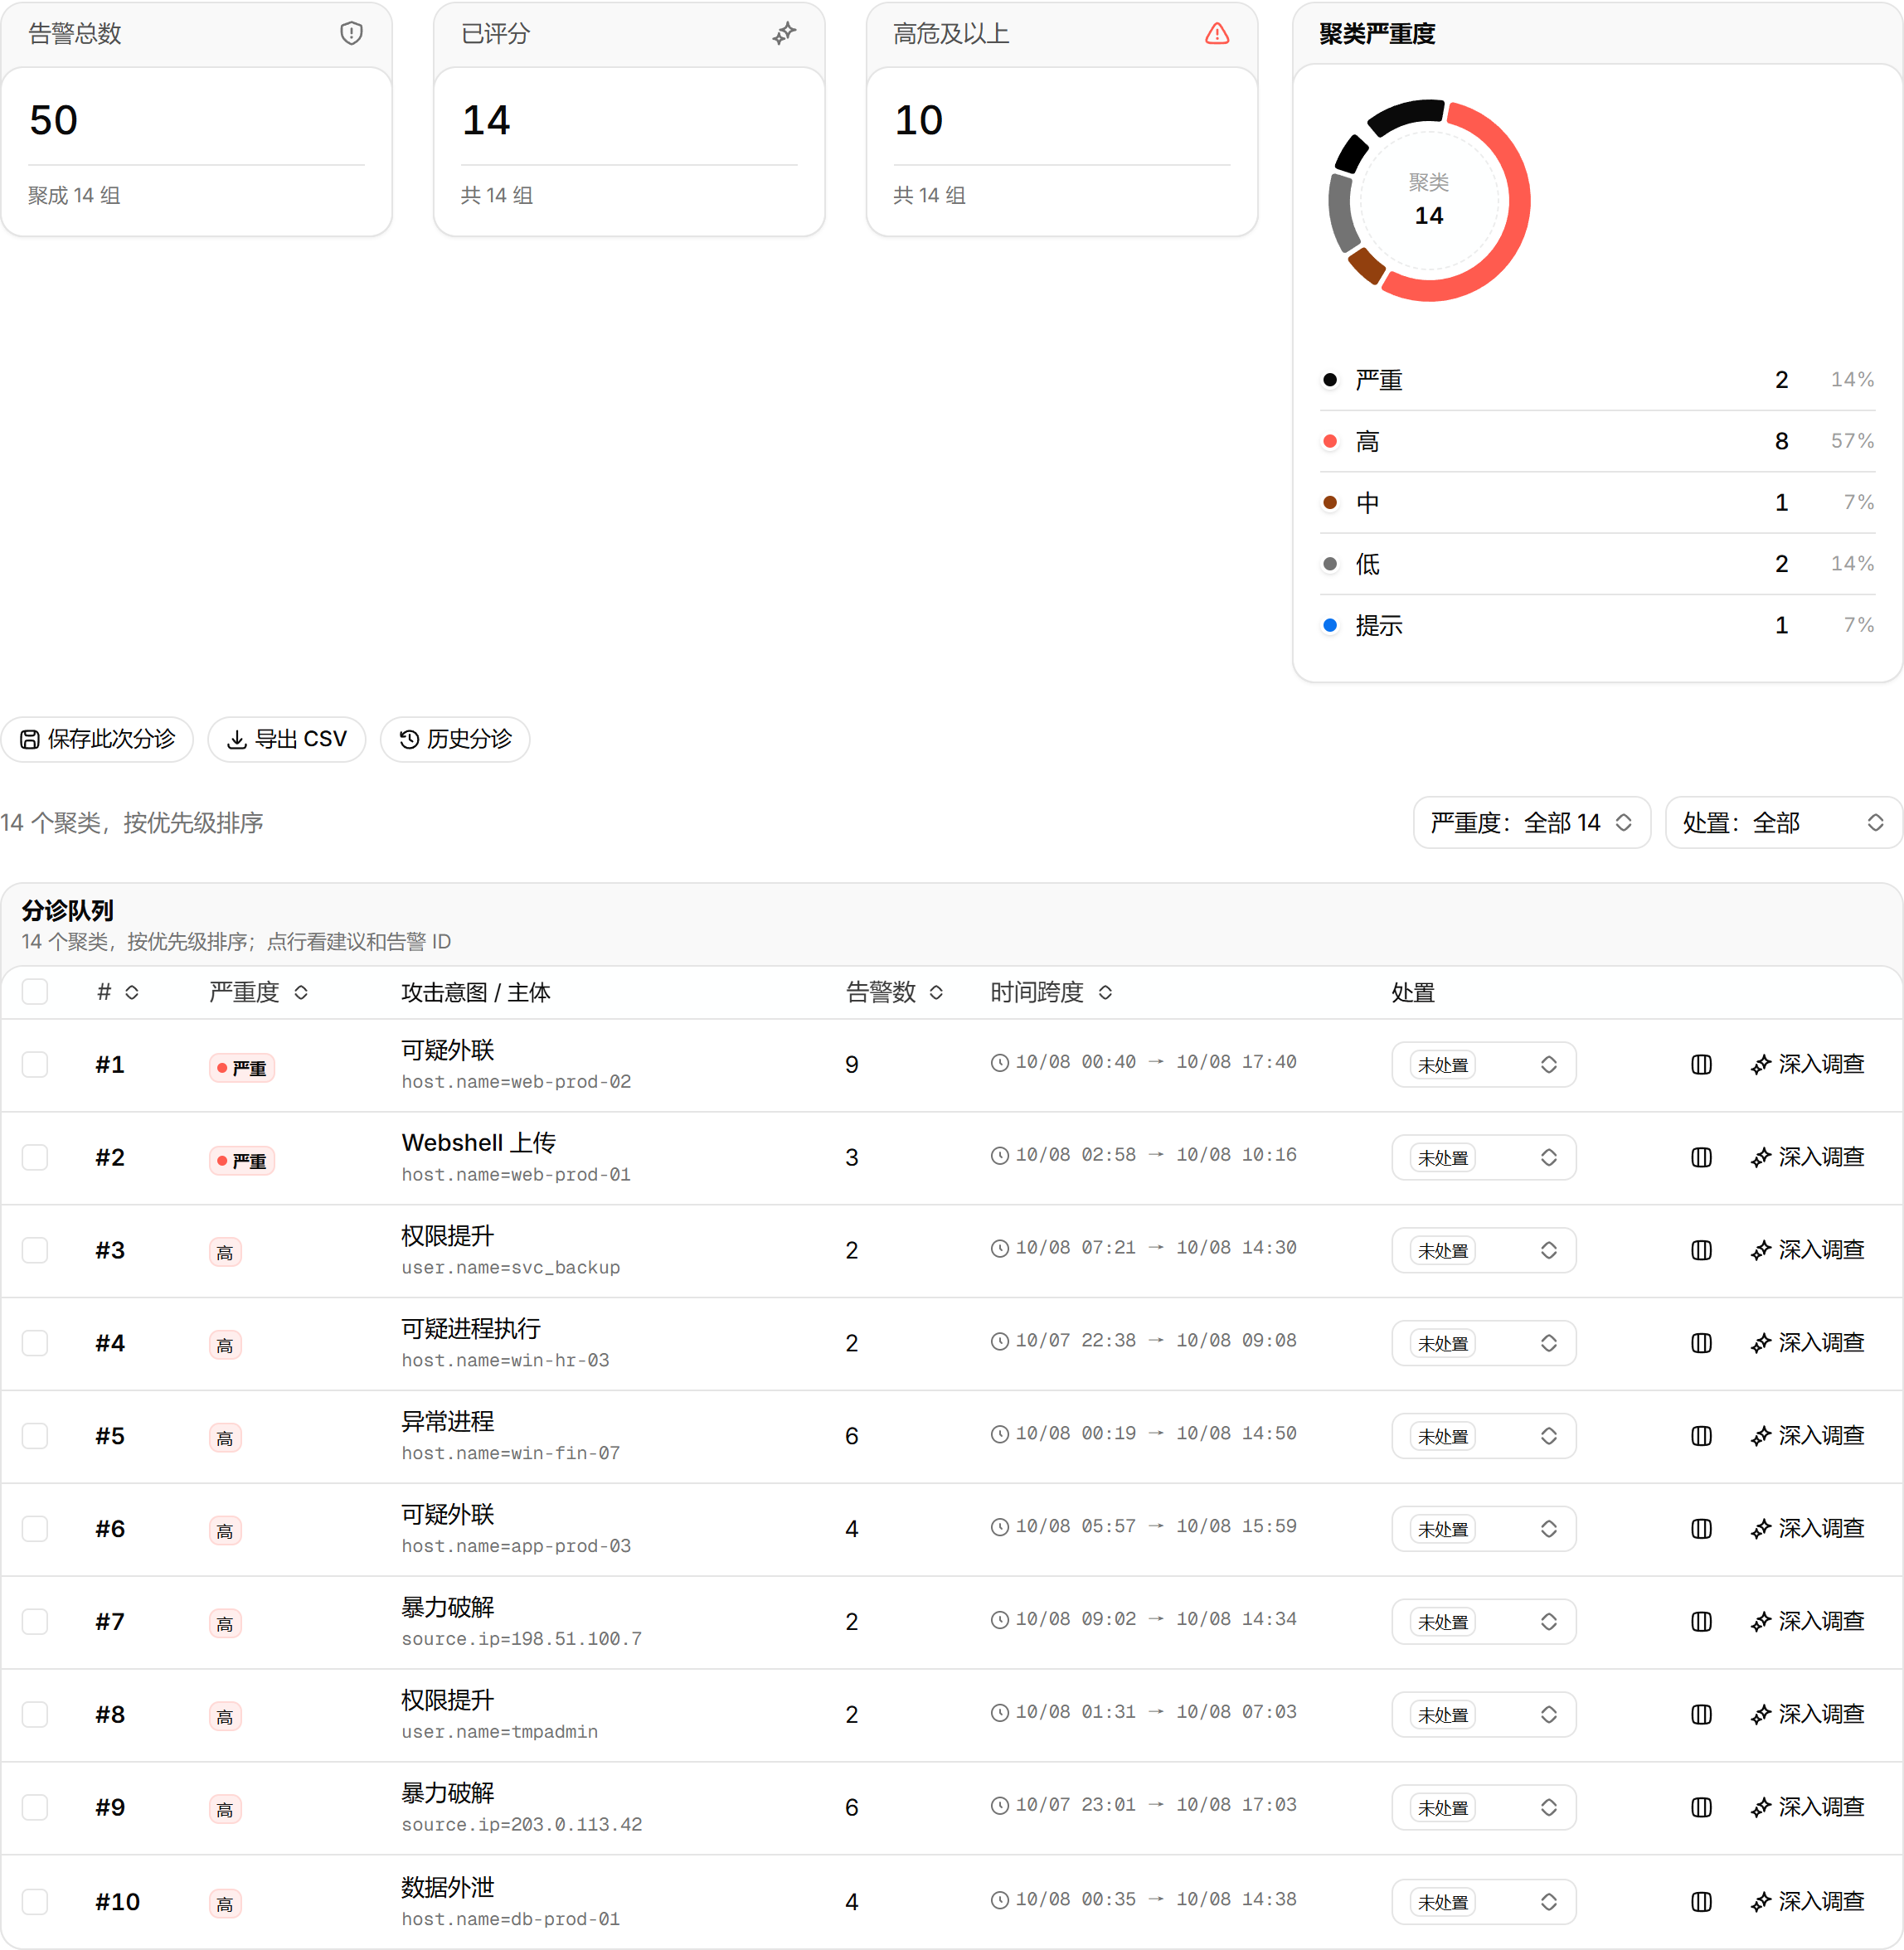
顶部显示 告警总数 与簇数、已评分、高危及以上 和 聚类严重度 分布。分诊队列 按优先级排序,每行一个簇。
| 列 | 含义 |
|---|---|
| 严重度 | 模型评定的严重、高危、中危、低危或提示。疑似误报 单独标记 |
| 攻击意图 / 主体 | 该簇的行为,以及涉及的主机、IP 或账号 |
| 告警数 | 簇内告警条数 |
| 时间跨度 | 第一条到最后一条告警的时间 |
| 处置 | 未处置、已处置、误报 或 升级。修改后同步到实时告警,全队可见 |
选择一行展开 处置建议 和该簇的告警 ID。勾选多行可以一次修改处置状态。评分用到 处置手册 中的文档时,结果上方注明参考的文档数。
处理一个簇
| 操作 | 说明 |
|---|---|
| 深入调查 | 围绕该簇的主体在时间窗内拉取上下文,执行一次 告警调查 |
| 对比 | 把簇加入底部的 并排对比,判断多个簇是否属于同一事件 |
| 升级 | 处置改为 升级 时,页面询问是否推送给值班渠道。渠道需要先在 对外通道 中配置 |
保存分诊结果
每次分诊完成后自动归档到 分析记录。需要让全队看到时,选择 保存此次分诊 并填写可选的备注,结果保存在服务端,出现在 历史分诊 中。导出 CSV 导出当前队列。
评分未完成
模型超时或报错时,页面提示 AI 评分未完成,仍按告警数排序列出聚类,但没有严重度和处置建议。稍后重新提交即可重试。连续出现时,在 AI 配置 中查看 provider 的健康状态。