

用户与角色
管理网关自带登录的账号和三档角色。新建、停用、重置密码、删除,角色变更立即生效。需要独立用户表(Postgres)。
用户页管理网关自带登录的账号,位于 系统设置 > 用户,只有管理员可以操作。启用 SSO 的部署中,账号由 IdP 管理,角色按 RST_RBAC_ADMIN_GROUPS 等组映射分配,不使用本页。
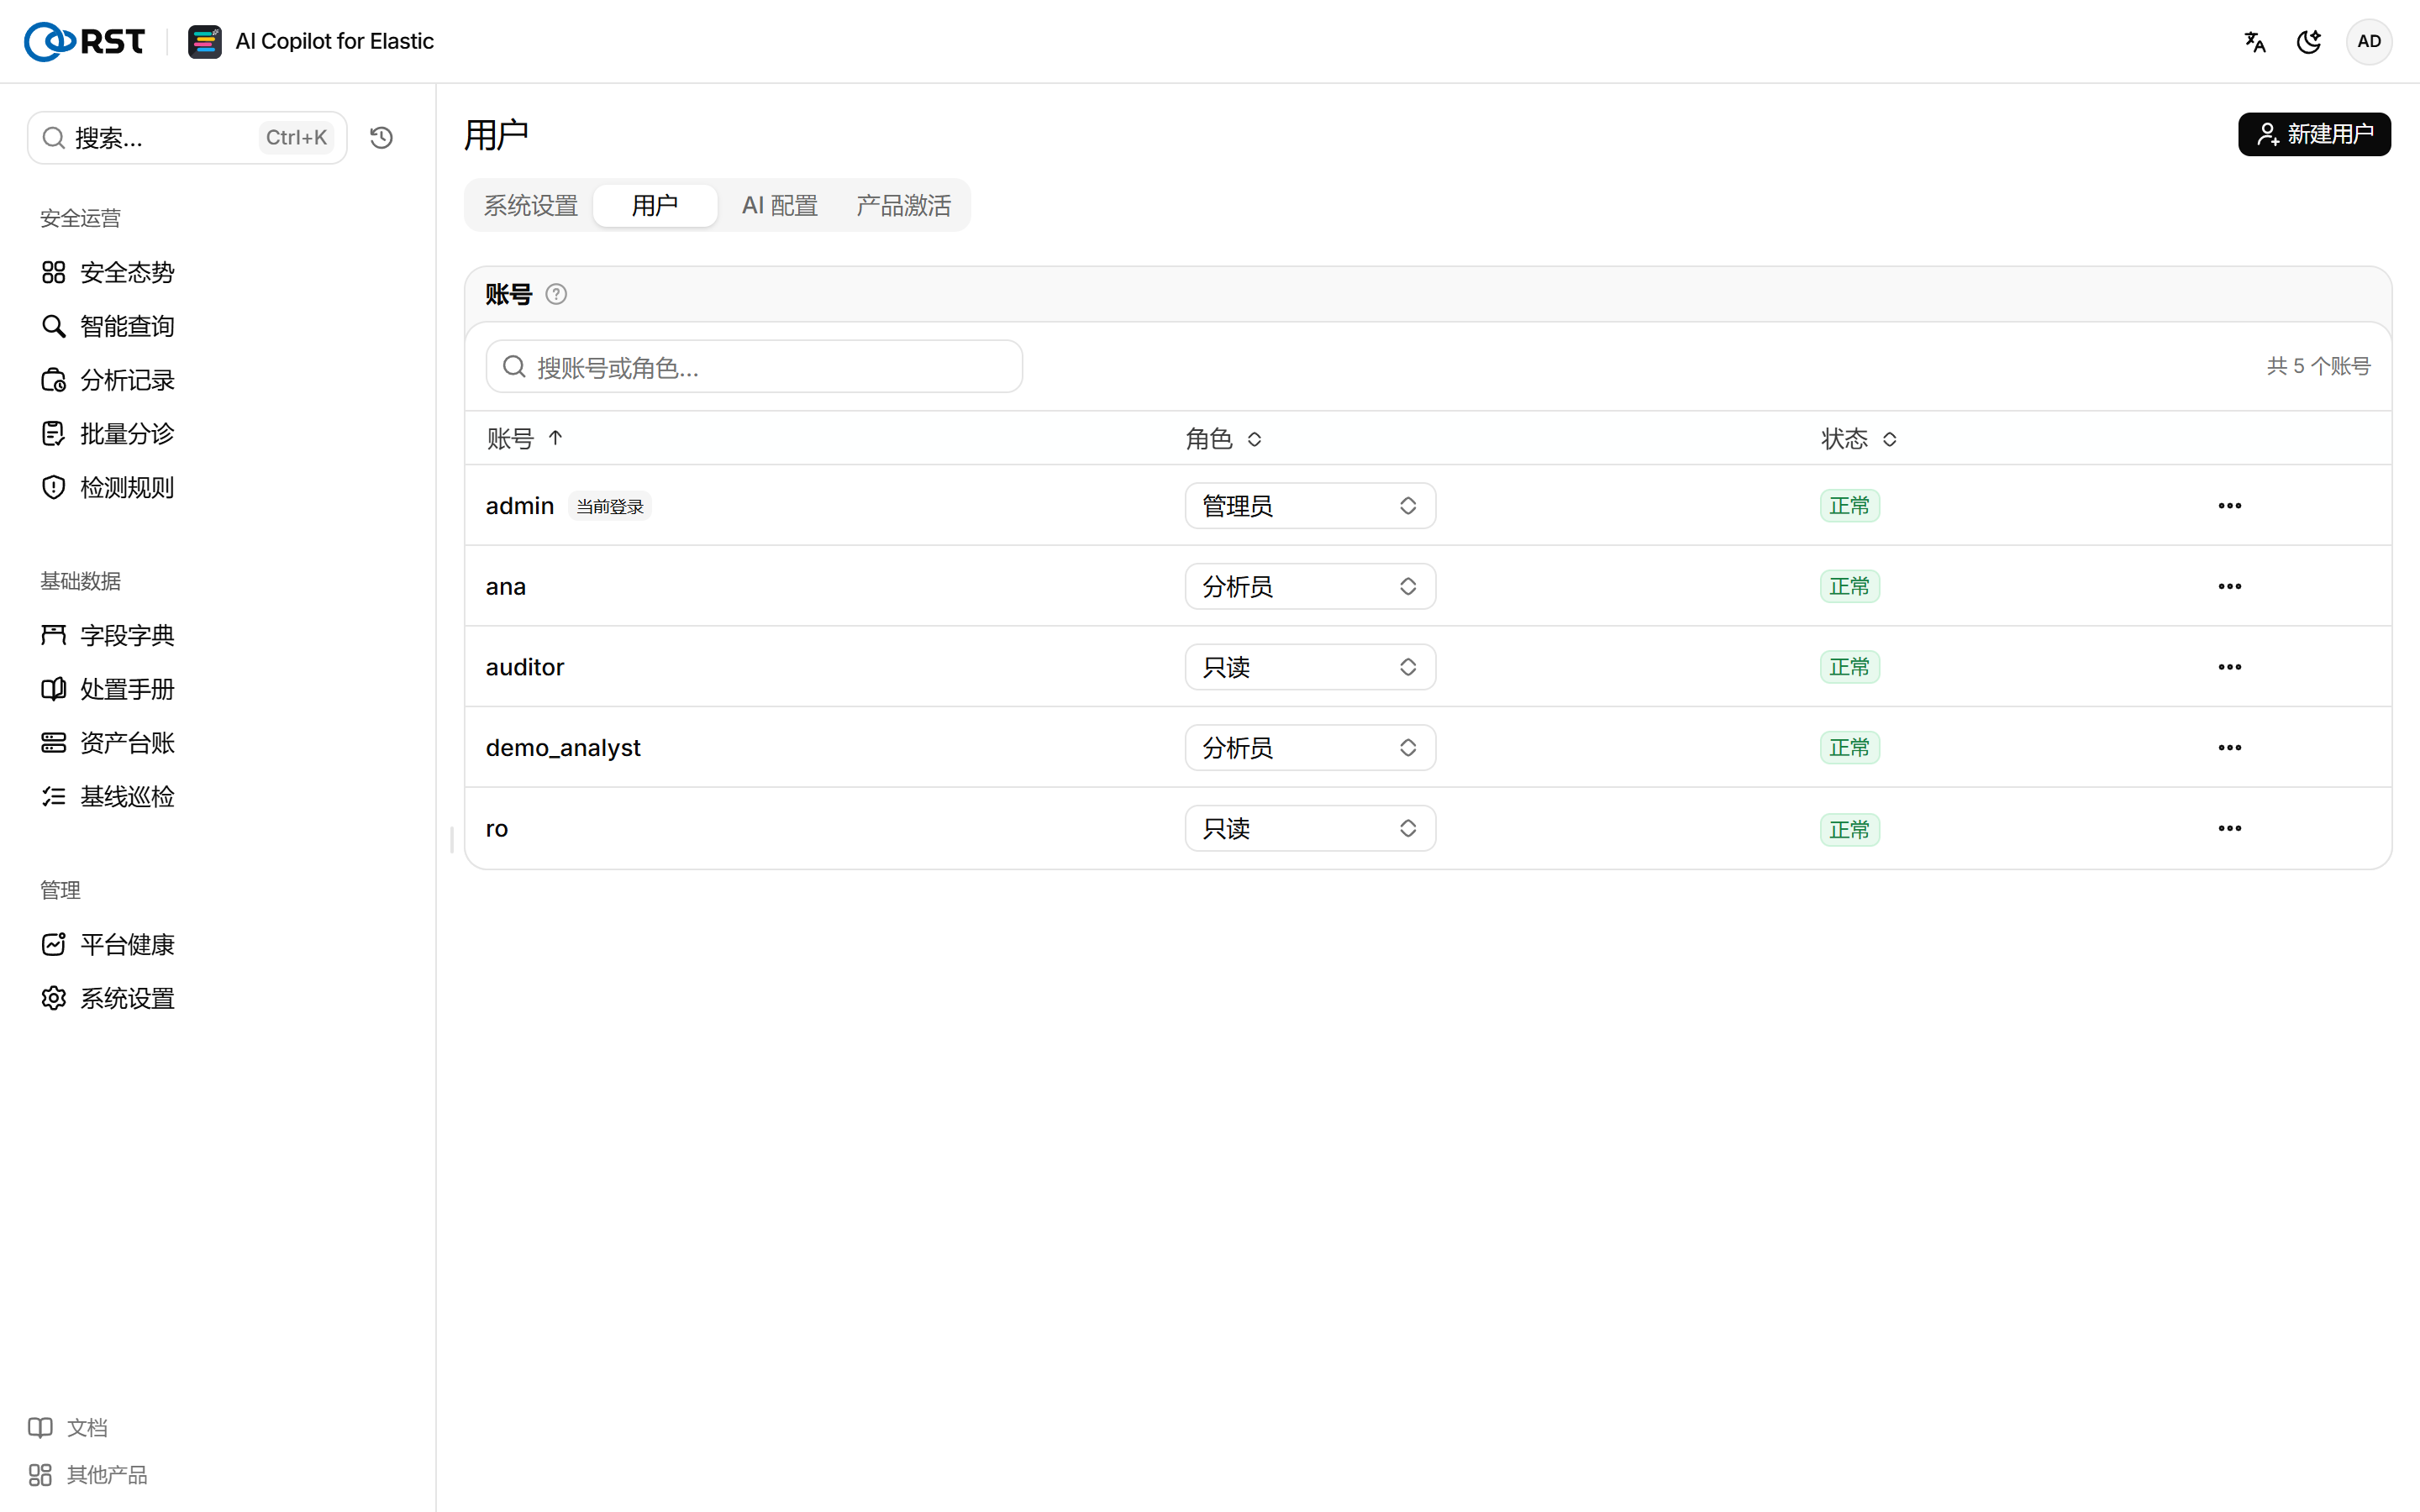
用户表
多账号需要独立用户表,由 RST_USER_DB_URL 指向一个 Postgres。deploy.sh 默认启动 userdb 容器并写入该配置,安装完成即可使用。手动安装时,设置 RST_USER_DB_URL=postgresql://user:pass@host:5432/rst_users 后重启网关。
未配置时,部署只有 .env 中 RST_ADMIN_USERNAME 与 RST_ADMIN_PASSWORD_HASH 定义的一个管理员,页面提示「这个部署没有配独立用户表,只有 .env 里的那一个管理员账号,加不了人。」
账号保存在 userdb_data 卷中,需纳入备份。卷丢失后,只剩 .env 中定义的首个管理员。
角色
| 角色 | 权限 |
|---|---|
| 管理员 | 修改系统设置、管理账号、激活许可、配置 AI、查看调用审计 |
| 分析员 | 查询、调查、分诊、修改告警处置、上传手册、导入台账。不能修改网关配置 |
| 只读 | 查询、检索、查看解读和报告。不能修改任何内容,包括告警处置状态 |
只读账号可以打开所有页面,写操作按钮禁用并注明原因。角色变更立即生效,不需要重新登录。
新建用户
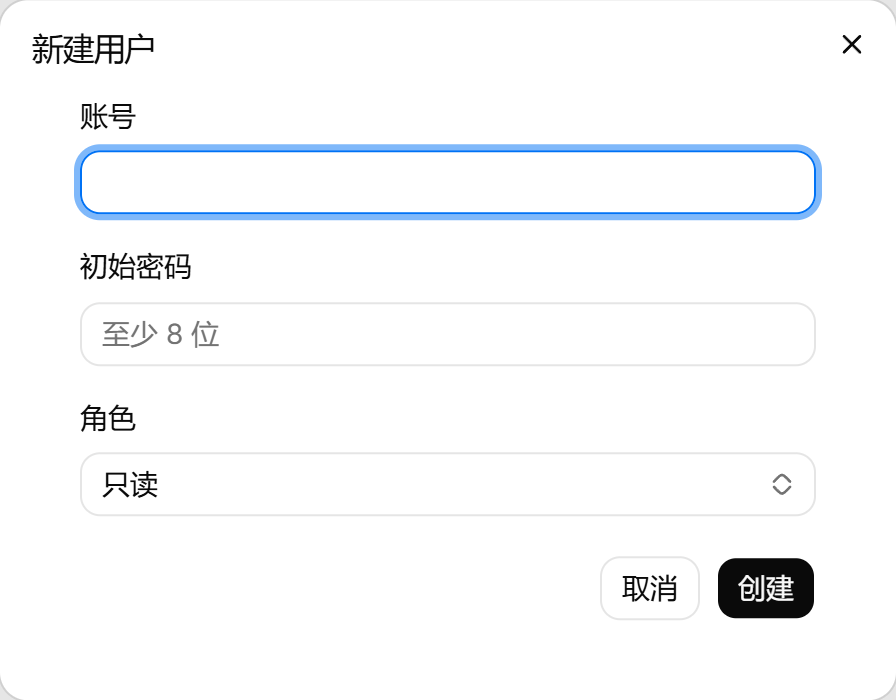
选择 新建用户 创建账号,初始密码 至少 8 位。社区版只有 1 个用户,添加账号需要专业版或企业版许可,启用的账号数不能超过许可的用户数。网关不发送邮件。管理员把初始密码交给用户,用户登录后在 账号 页修改。
停用、重置密码和删除
停用 和 重置密码 立即结束该账号的全部会话。停用的账号保留,可以再 启用。删除 不可恢复,账号立即无法登录。
最后一个启用的管理员不能停用、降级或删除,先创建另一个管理员。当前登录的账号不能停用或删除自己。