

调用审计
登录、查询、模型调用、Zabbix 写操作、用户与许可变更的记录:操作者、时间、主机组、动作、结果、耗时。可筛选、导出 CSV,可导出 EULA 同意记录。本地审计所有版本可用,转发到 SIEM 需要企业版。
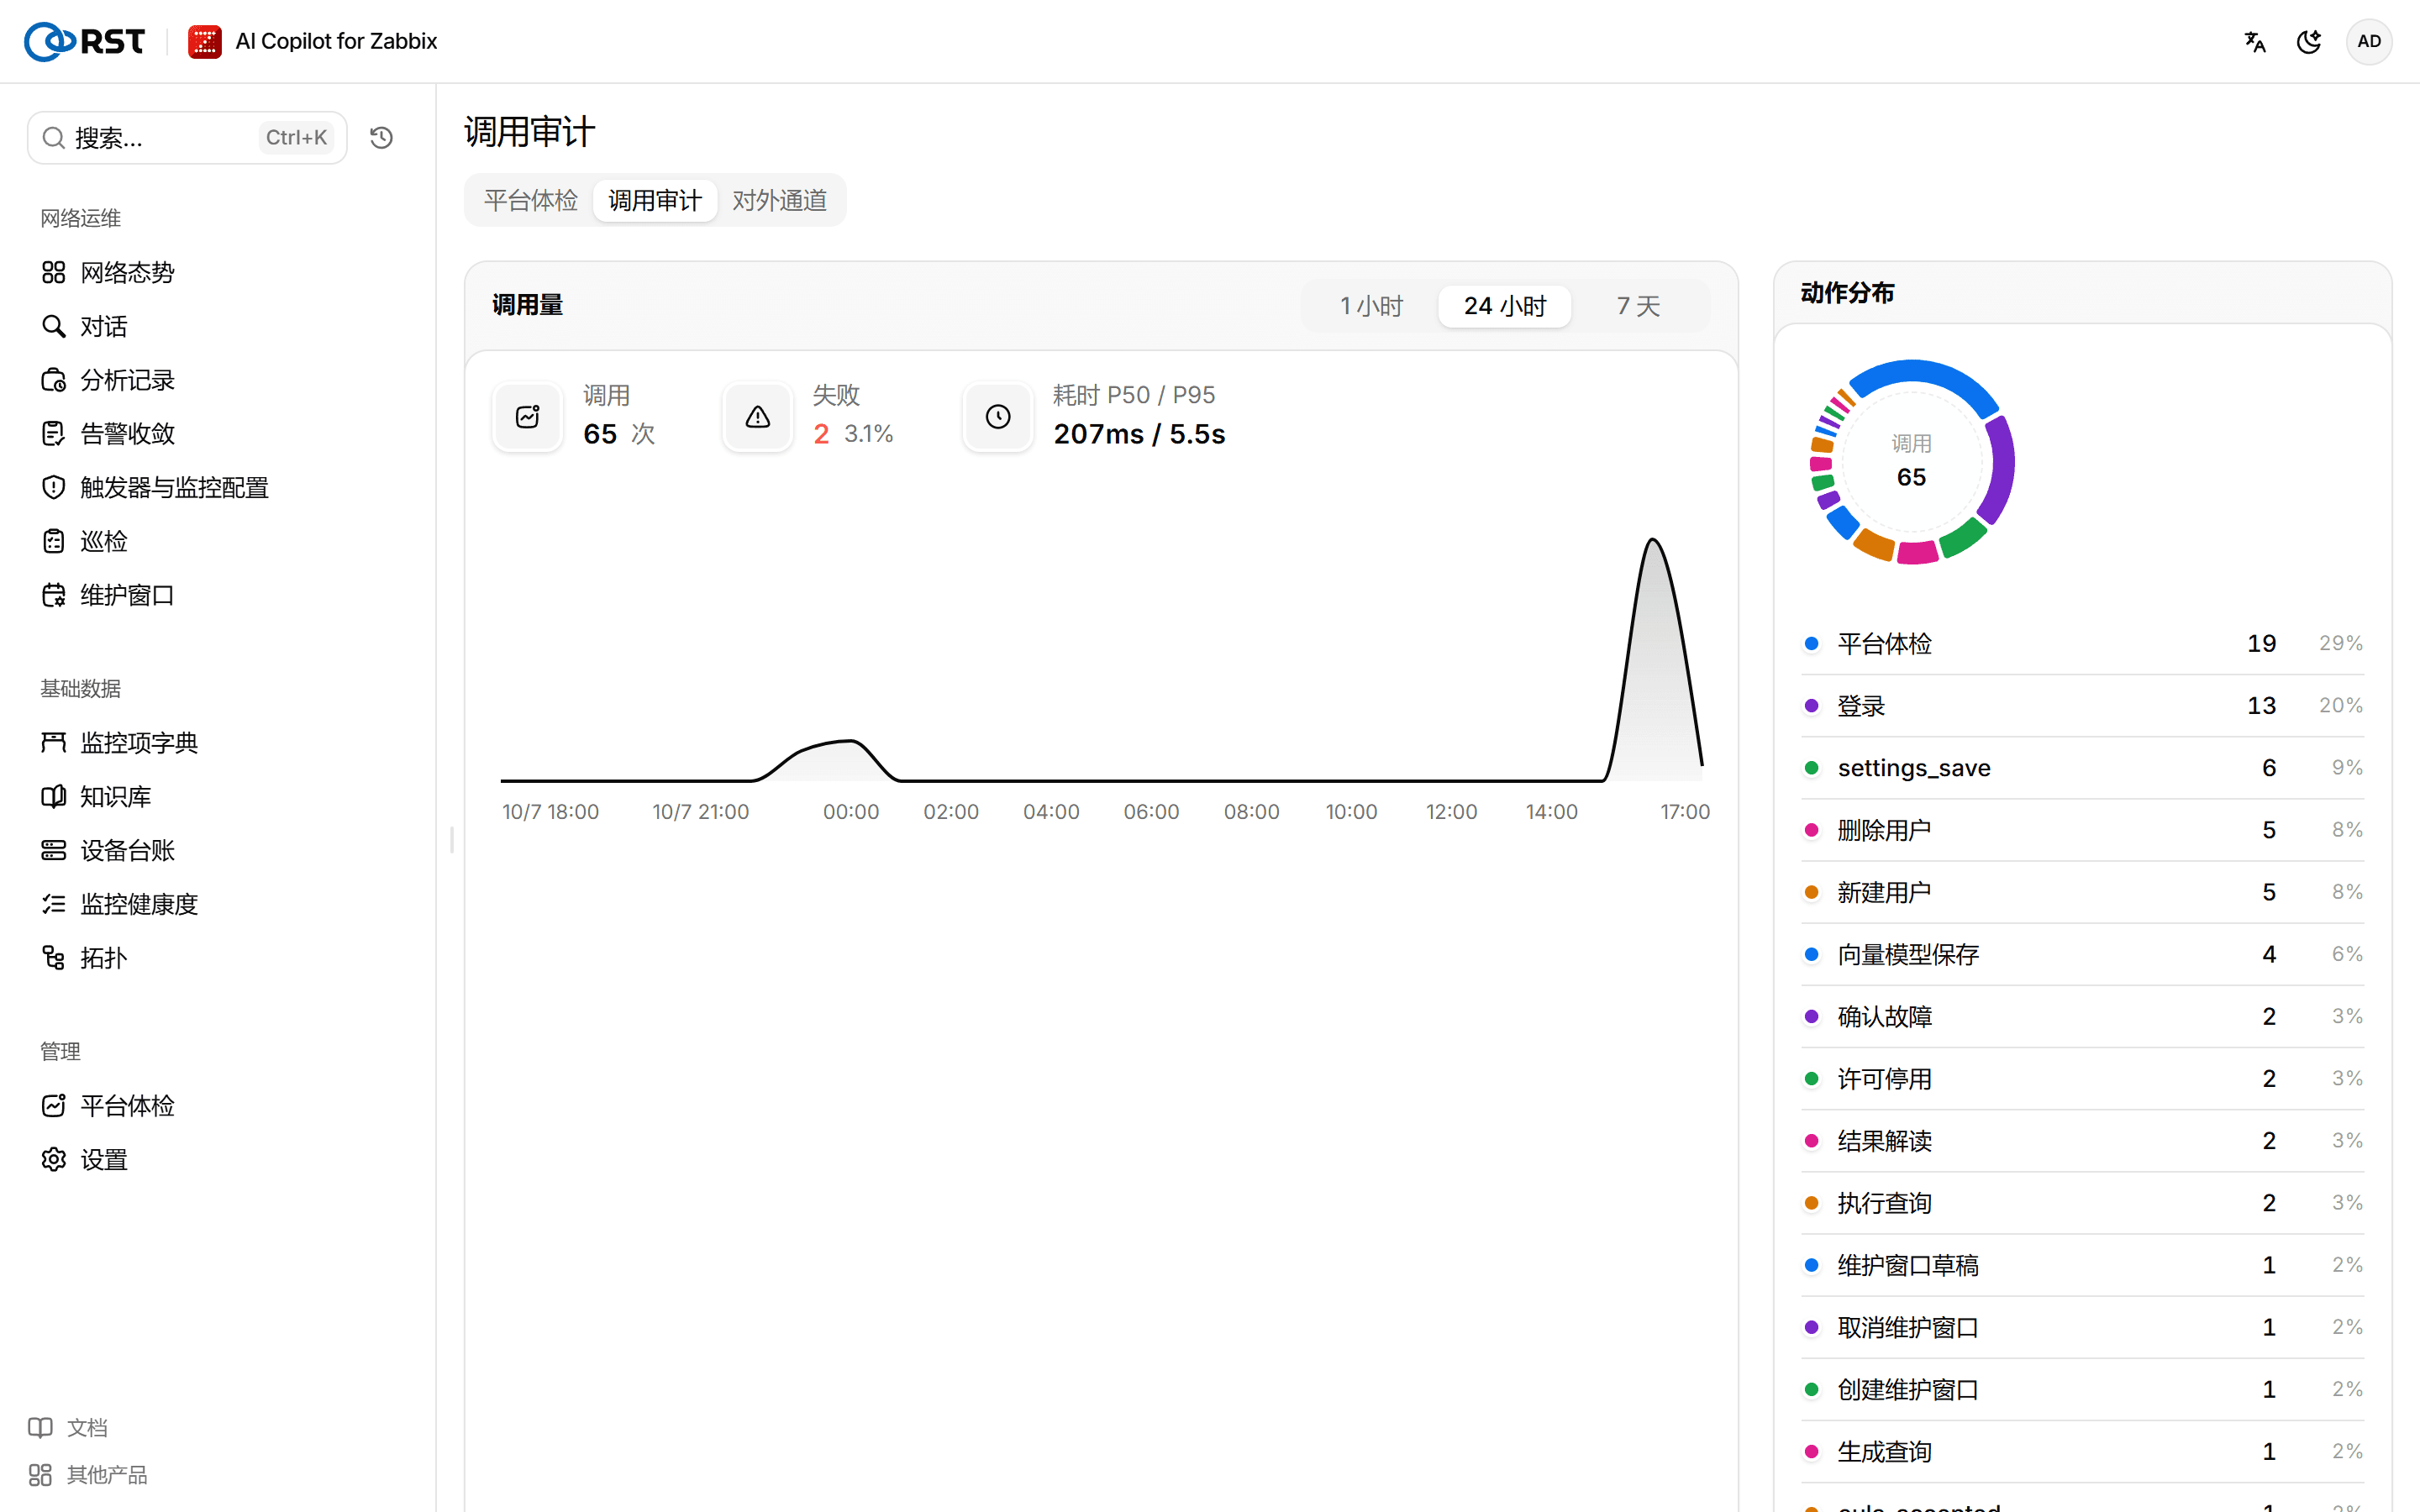
调用审计显示网关记录的审计事件,位于 平台体检 页的标签中。所有版本可用,默认开启。管理员可以查看;开启三员分立后只有审计员可以查看。事件保存在网关的 state/audit.db(RST_AUDIT_DB)中,需要纳入备份。
Zabbix 只记录网关使用的 API 账号,不知道是哪位工程师操作的。确认问题、创建触发器、创建维护窗口等写操作的实际操作人以本页为准。
开启或关闭审计
审计的开关在对外通道的 审计转发 标签中。
步骤
- 打开 对外通道,选择 审计转发 标签。
- 打开或关闭 启用审计。
- 选择 保存并应用。
审计关闭时,本页和 AI 配置中的 24 小时调用量都没有数据。
查看调用概览
调用概览 可选 1 小时、24 小时或 7 天,显示 调用 次数、失败 次数、耗时 P50 / P95,以及 调用量 曲线和 动作分布。
查找审计事件
步骤
- 在 事件列表 中选择时间范围,按 动作、结果、用户(精确匹配)或 主机组(精确匹配)筛选,然后选择 查询。
- 选择一条事件的 查看详情。
- (可选)选择 导出 CSV,导出当前这一页。
详情显示事件的各个字段。选择 查看完整 JSON 查看原始事件,可以 复制 JSON。
导出 EULA 同意记录
每个用户首次登录时须同意当前版本的最终用户许可协议(EULA),协议版本升级后重新确认。网关记录每次同意的账号、协议版本、时间、IP 和浏览器。
步骤
- 在 事件列表 中选择 EULA 同意记录。
浏览器下载一份 CSV,包含所有用户的同意记录。同意事件本身也记入审计。
转发审计到 SIEM
审计事件可以同时转发到 syslog(RFC 5424)和 webhook(POST JSON)。转发是企业版功能;其他版本只写本地审计,填写的转发地址不生效。
前提条件
- 管理员角色。
- 企业版许可,包括试用许可。
步骤
- 在对外通道的 审计转发 标签中,填写 Syslog URL,例如
udp://syslog.example.com:514,支持udp://、tcp://和tls://。 - (可选)填写 Webhook URL,需要时填写 Webhook headers,格式为
Header1:Value1;Header2:Value2。 - (可选)设置 TLS 校验。它作用于 webhook 和
tls://syslog,默认校验。 - 选择 保存并应用。已保存的地址留空表示不修改。
转发失败只记日志,不影响本地审计和其他转发目标。
动作
| 动作 | 来源 |
|---|---|
| 登录、退出登录、修改密码 | 登录页和账号页 |
| 生成查询、执行查询、结果解读、数据解读、Zabbix 跳转、反馈 | 对话 |
| 故障排查、故障报告、确认故障 | 实时故障 |
| 告警收敛 | 告警收敛 |
| 生成触发器、创建触发器 | 触发器与监控配置 |
| 维护窗口草稿、创建维护窗口、取消维护窗口 | 维护窗口 |
| 平台体检、体检解读 | 平台体检 |
| 监控项字典 | 监控项字典 |
| 资产导入 | 设备台账 |
| 新建用户、修改用户、删除用户 | 用户 |
| 许可停用 | 产品激活 |
| 向量模型保存 | AI 配置 |
| 内容包生效、内容包回滚、版本暂存 | 设置中的在线更新与内容包 |
设置页的保存也记为审计事件,附带修改的配置项名称。