

用户
网关自带登录的账号与四种角色:新建、改角色、停用、重置密码、删除,审计员与三员分立。社区版 1 个用户,专业版按席位,审计员需要企业版。
用户页是 设置 页的一个标签,管理网关自带密码登录的账号,只有管理员可以修改。有 IdP 的部署改用 SSO,账号和角色由 IdP 的组映射决定,不使用本页。SSO 需要企业版许可,没有企业版许可时网关退回本页的账号密码登录。
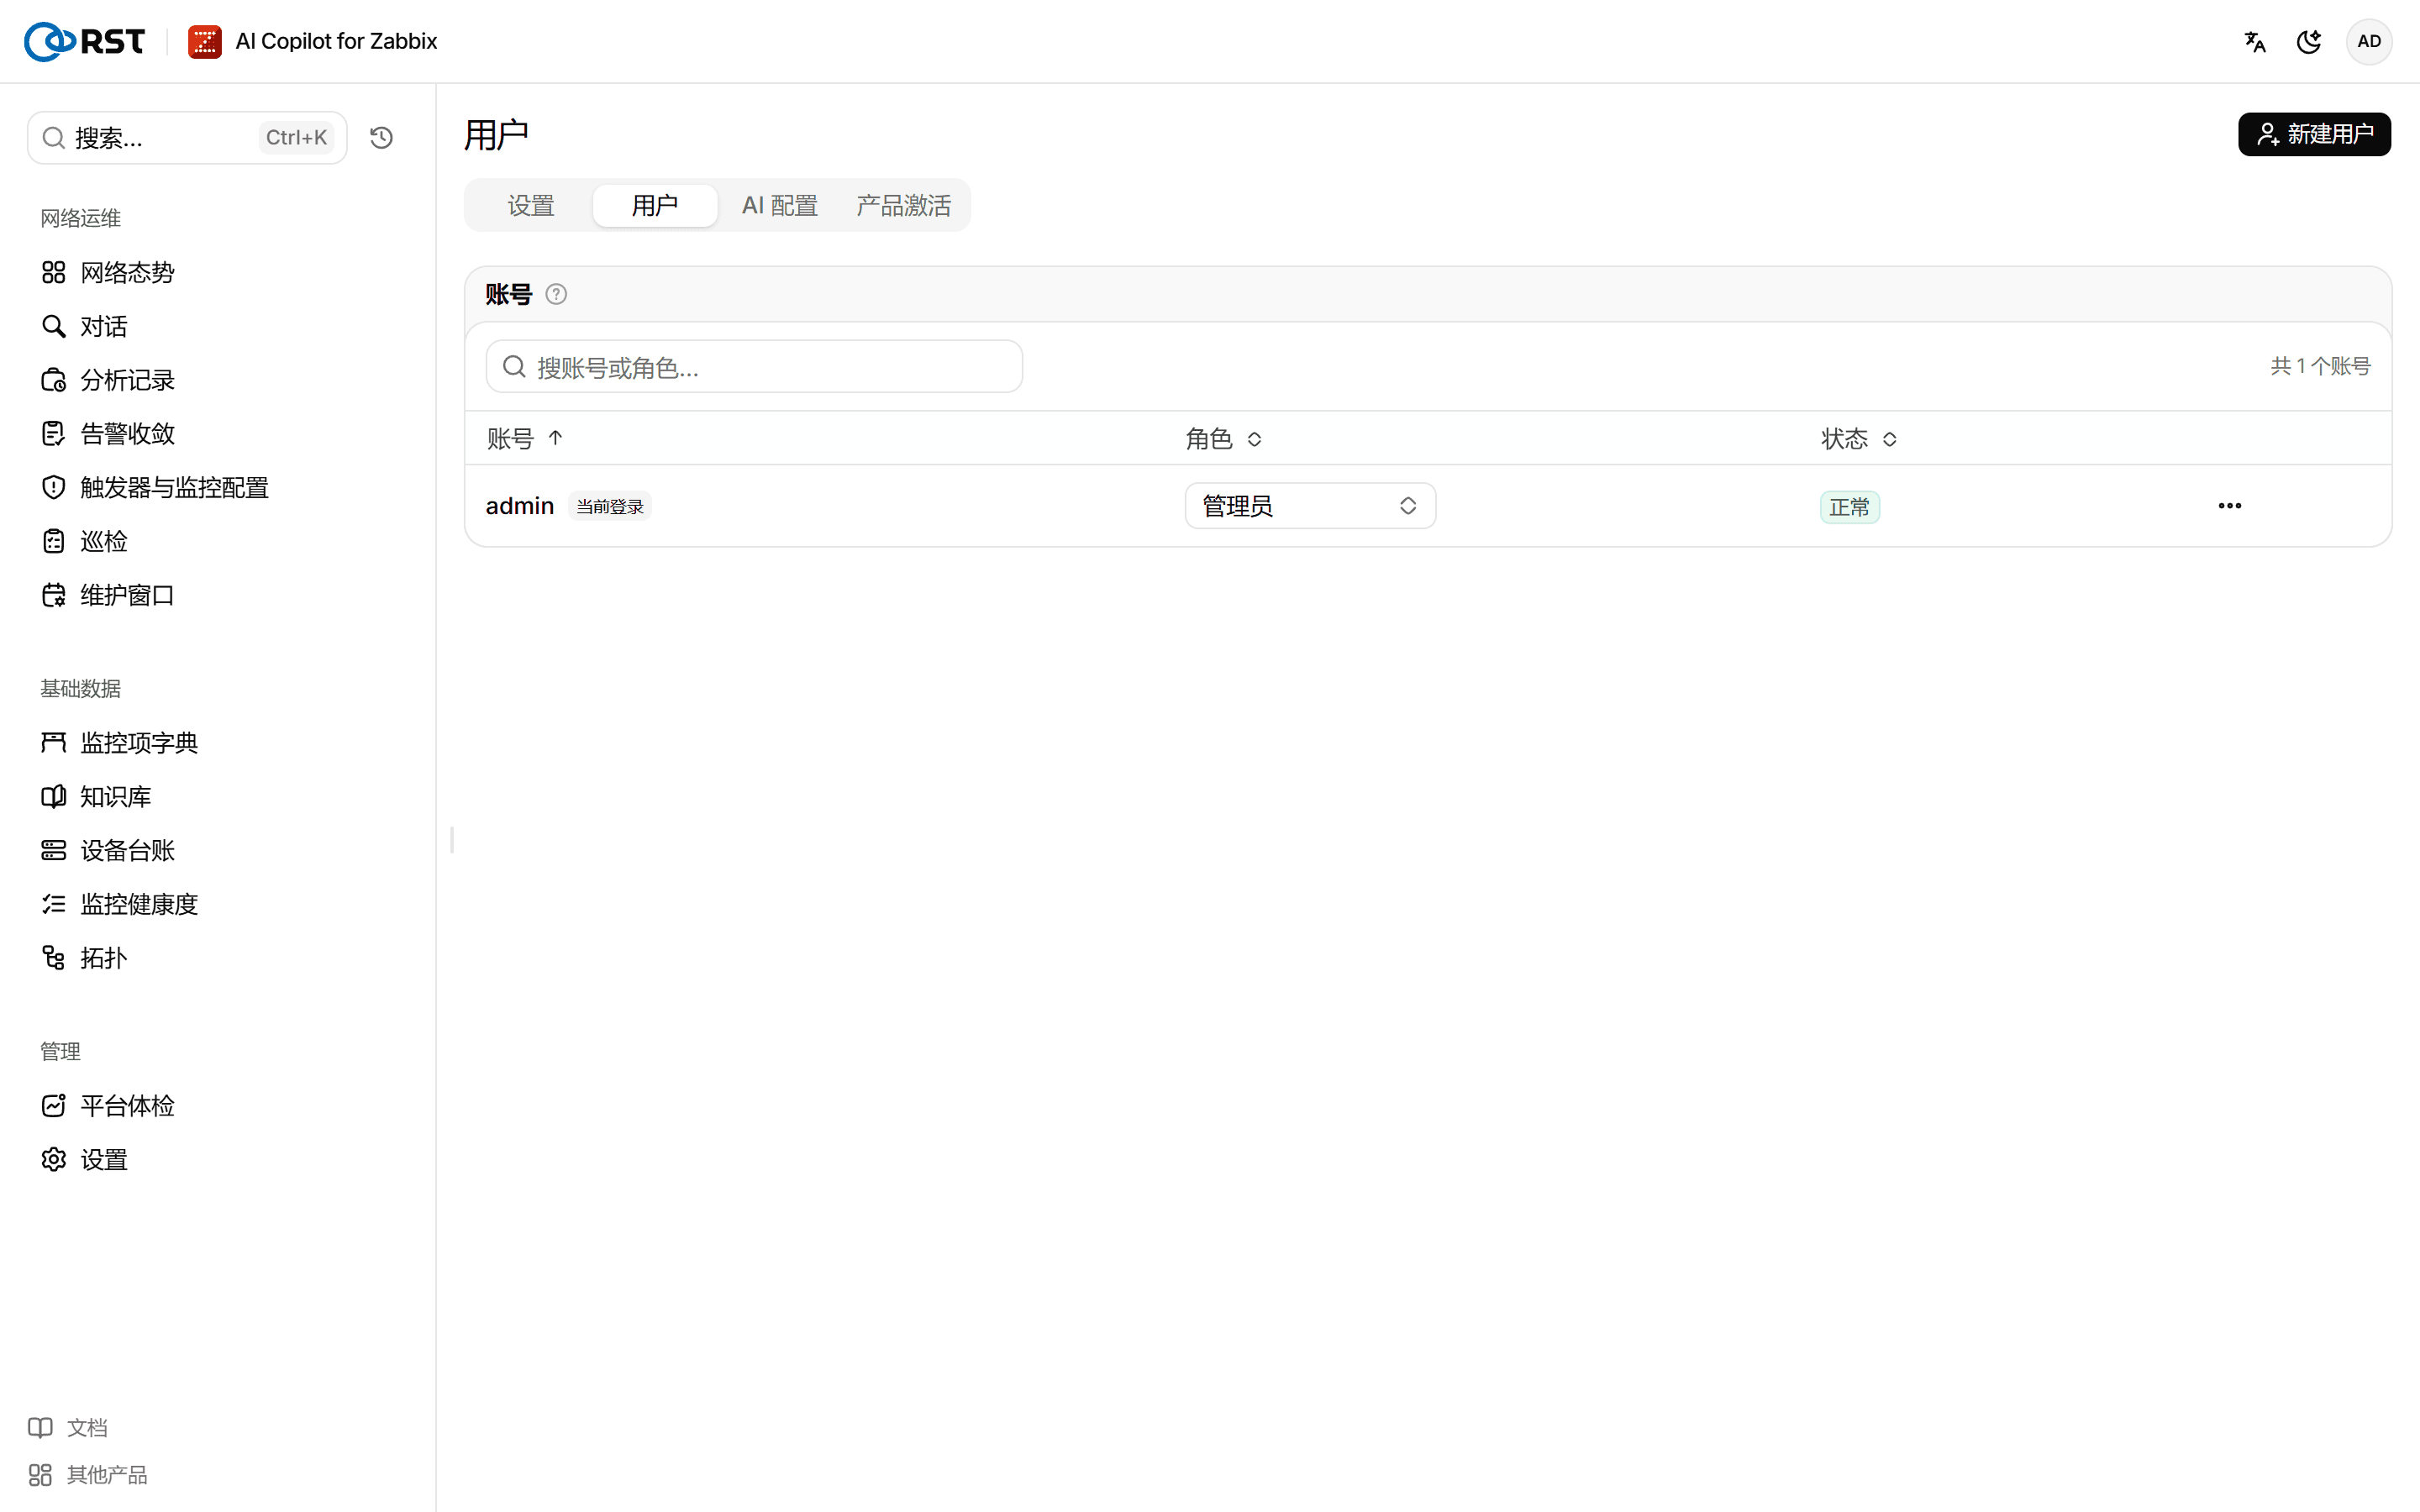
账号保存在网关的 state/users.db 中,需要纳入备份,见升级、回滚与备份。标准部署默认开启密码登录。网关没有开启密码登录时(例如使用 SSO),页面提示无法添加账号。开启方法是在 .env 中设置 RST_LOGIN_ENABLED=1 或 RST_ADMIN_PASSWORD_HASH 后重启网关,见配置项参考。
新建用户
前提条件
- 管理员角色。
- 有空余席位。社区版只有 1 个用户;专业版和企业版中,启用的账号数不能超过许可的用户数;试用最多 10 个启用的账号。席位已满时选择 创建 或 启用 会弹出升级提示。
步骤
- 选择 新建用户。
- 输入 账号 和 初始密码(不少于 8 位),选择 角色。
- 选择 创建。
网关不发送邮件。管理员把初始密码告知用户,用户登录后在账号页修改。
管理已有账号
在账号所在行执行:
- 修改 角色,立即生效,用户不需要重新登录。
- 选择 停用,该账号已登录的会话全部失效。账号保留,可以再 启用。
- 选择 重置密码 并输入 新密码,该账号已登录的会话全部失效,用户以新密码重新登录。
- 选择 删除,账号不能再登录,已登录的会话全部失效,不可恢复。
不能停用或删除当前登录的账号。最后一个管理员不能停用、降级或删除。
角色
| 角色 | 权限 |
|---|---|
| 管理员 | 全部功能,包括设置、Zabbix 连接、巡检配置、通知渠道、AI 配置、知识库上传、用户、许可和调用审计 |
| 分析员 | 查询、AI 分析、告警收敛、故障排查。可以确认或关闭 Zabbix 问题、创建触发器和维护窗口、远程 ping / traceroute、推送结论、手动运行巡检和基线。不能修改网关配置 |
| 查看者 | 查询和浏览所有业务页面、导出 CSV、使用 AI 分析。不能写入 Zabbix,不能推送 |
| 审计员 | 只能查看和导出调用审计,看不到业务页面和配置 |
分析员对 Zabbix 的写操作和查看者的 AI 分析,可以由管理员在设置的 角色权限 中关闭。
审计员与三员分立
审计员角色和三员分立是企业版功能,用于等保 2.0 的三员分立要求:系统管理员、安全管理员和审计管理员由不同的人担任。
- 没有企业版许可时,角色列表中的审计员不可选。
- 三员分立默认关闭,此时管理员也可以查看审计。开启后审计日志只有审计员可以查看,管理员看不到。开关在设置的 权限 中。
- 开启三员分立前,先建好审计员账号。
使用 SSO 时,审计员由 IdP 组映射,见 SSO。
席位超限
许可过期,或换成用户数更少的许可后,启用的账号数可能超过席位。这时只有管理员可以登录,其他账号登录时提示启用的账号数超过了许可的席位(错误码 seats_exceeded_admin_only)。账号和数据都保留。续期或停用多余的账号后恢复正常。