

用户
用户的三种状态、删除为何是移到 Preserved、详情页各区块的含义,以及受许可模块影响的字段。
本页说明 Identity 下 Users 的三个页面和用户详情页。Users 下的 Active users、Stage users、Preserved users 对应用户的三种状态,同一个登录名在任一时刻只处于一种状态。
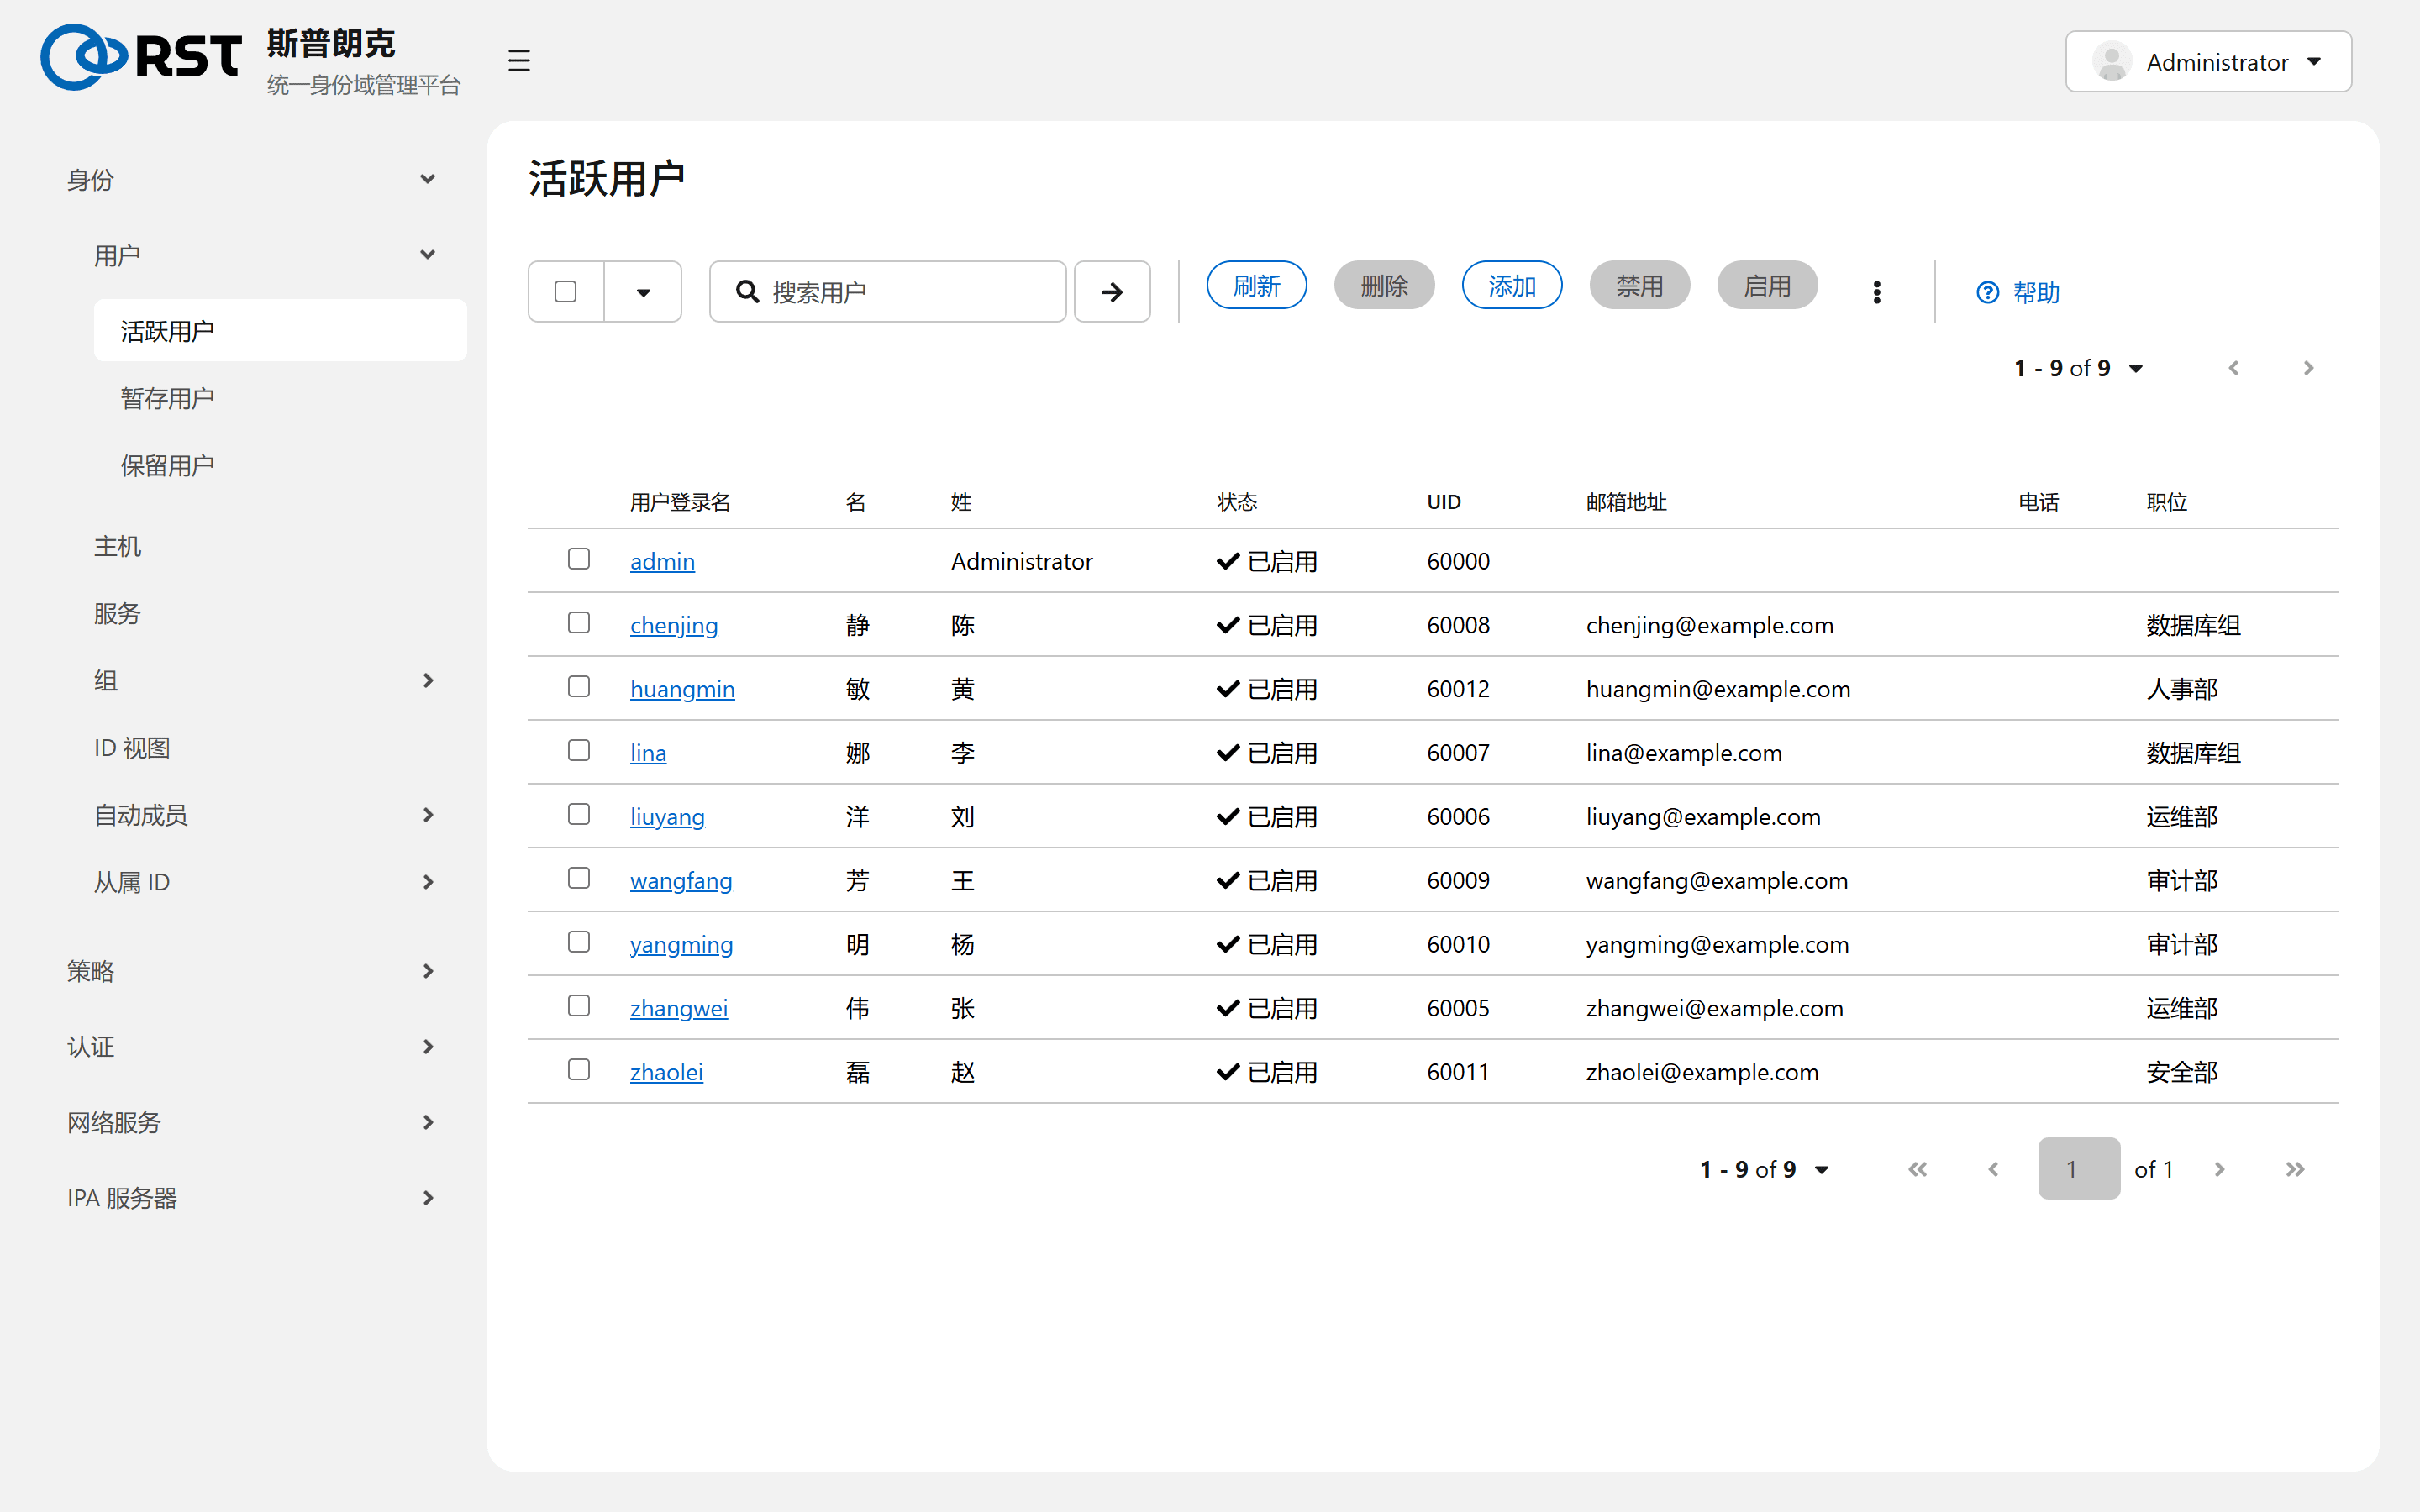
三种状态
| 状态 | 页面 | 可登录 | 占用 UID | 来源 |
|---|---|---|---|---|
| Active | Active users | 是 | 是 | 直接添加、从 Stage 激活、从 Preserved 恢复 |
| Stage | Stage users | 否 | 否,UID 显示 -1 | 入职前预建,从旧目录迁入待审核 |
| Preserved | Preserved users | 否 | 保留原 UID | 活跃用户被删除 |
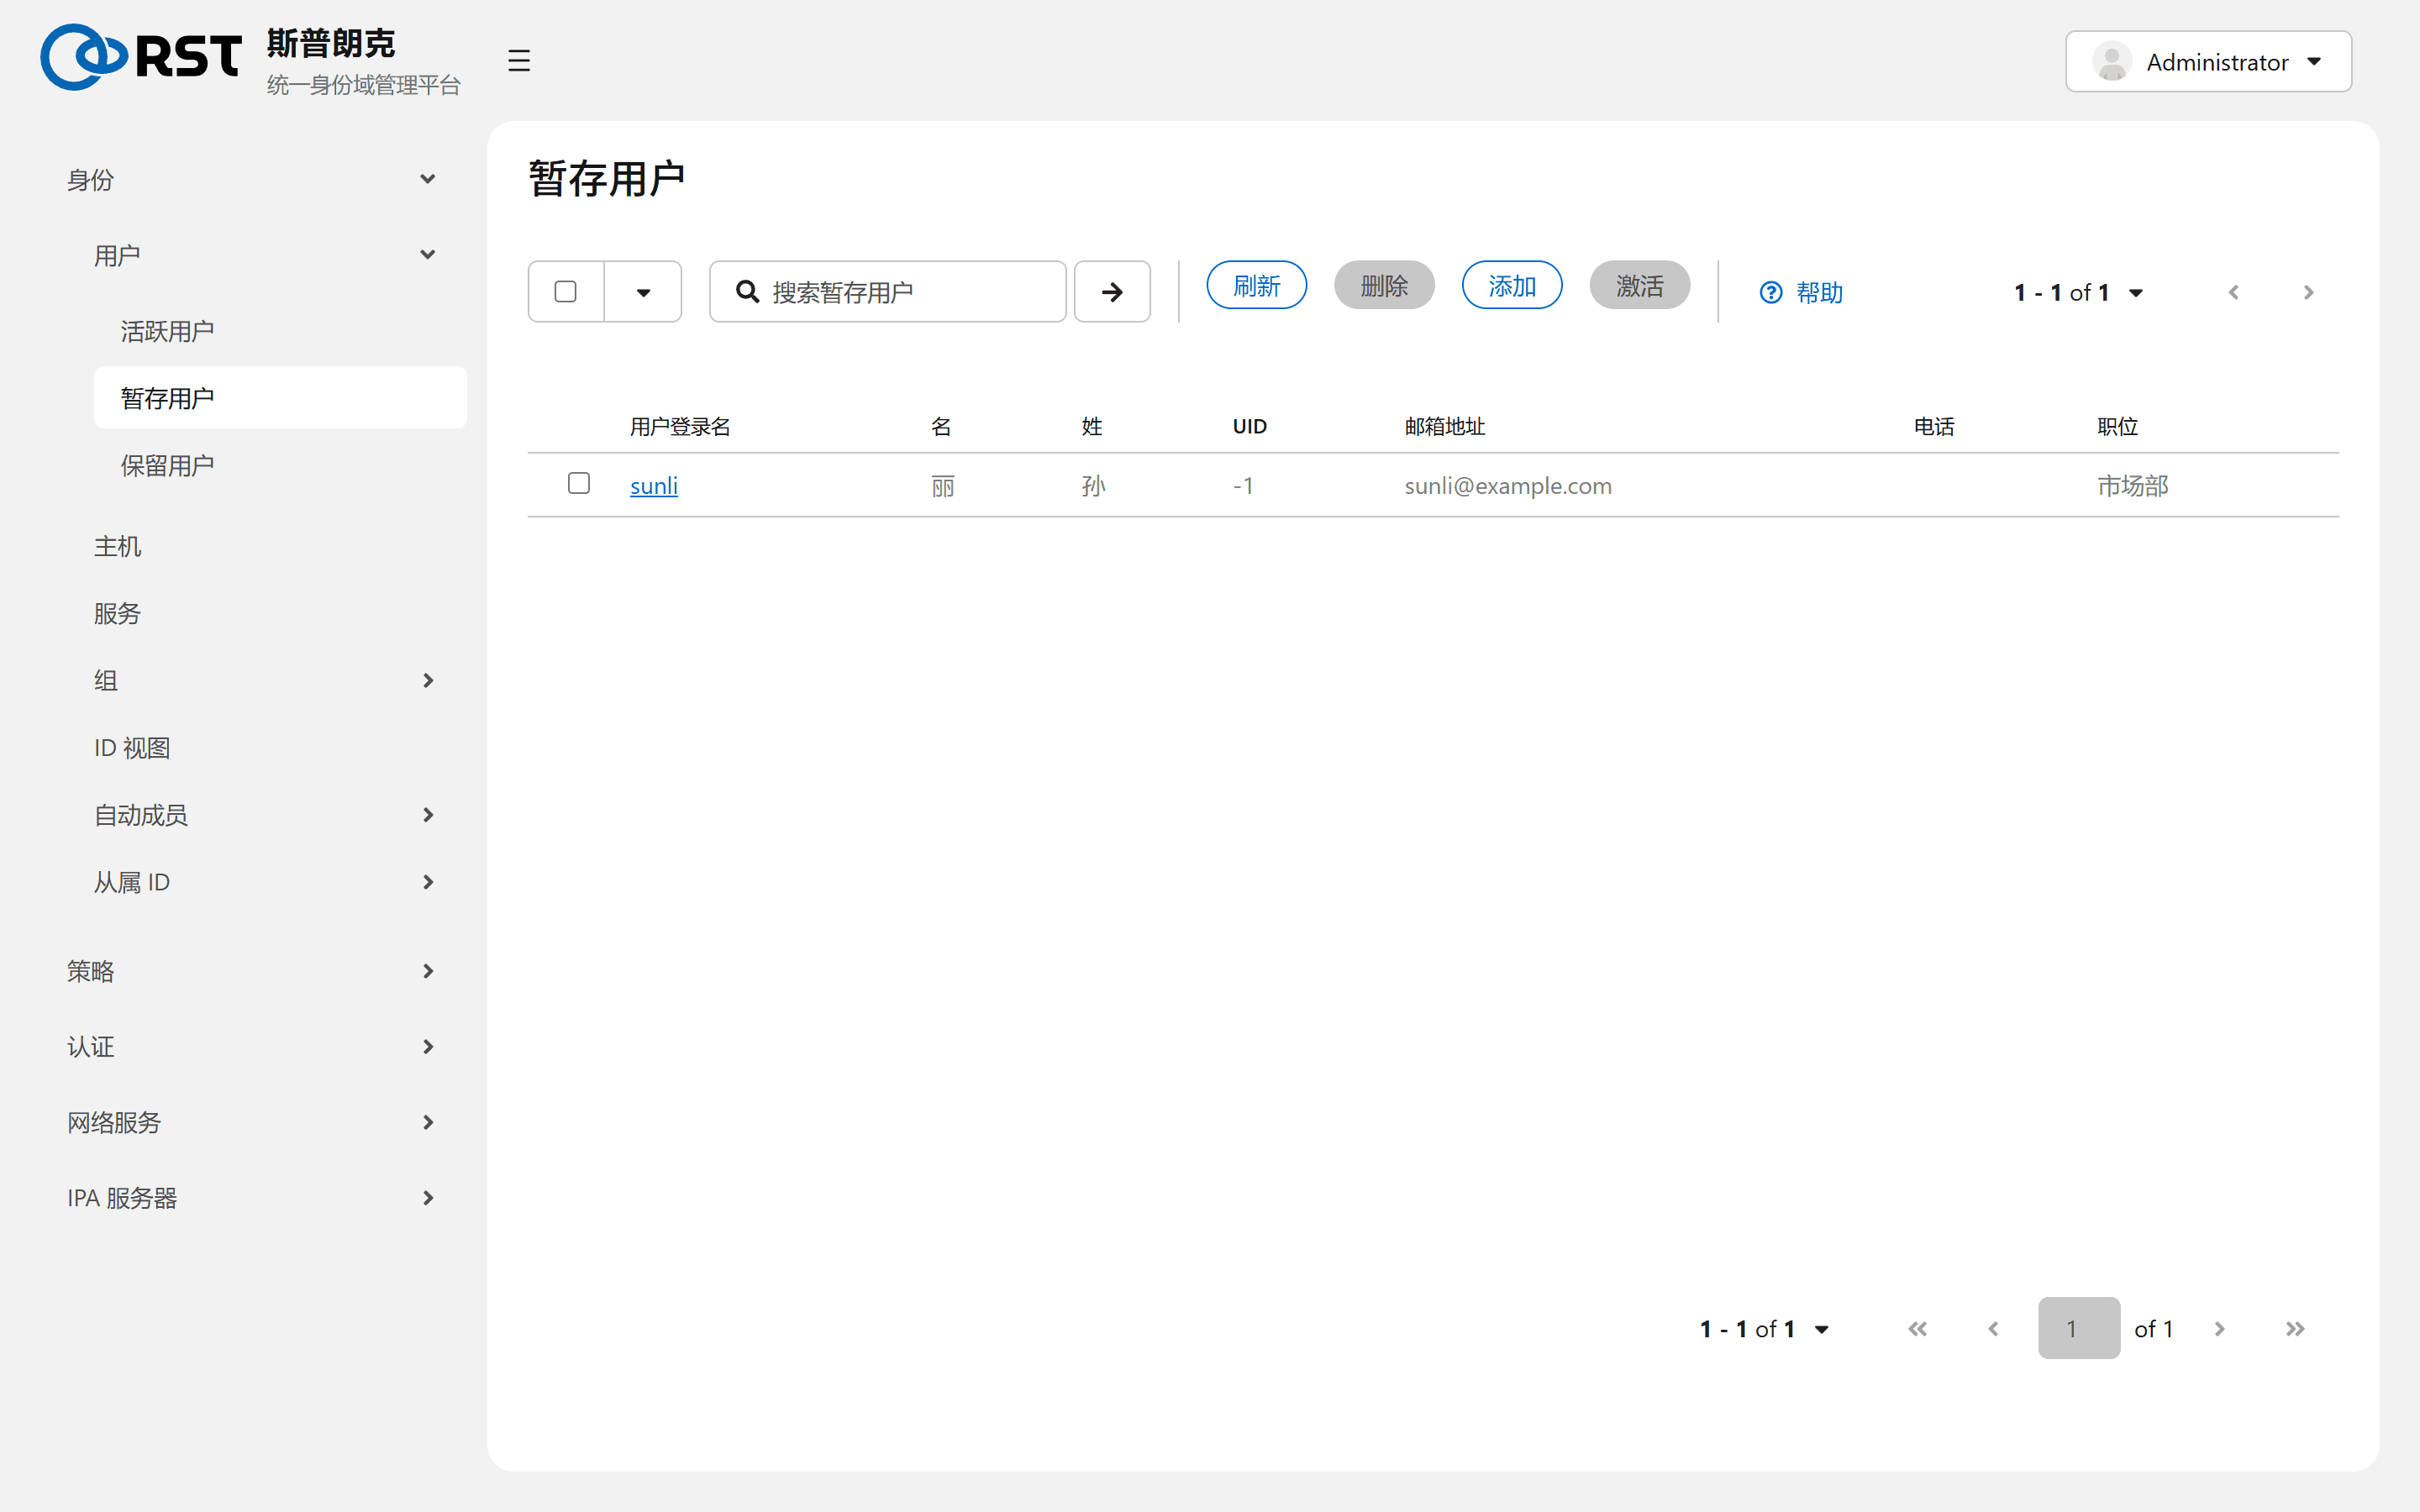
Stage 用户没有 Kerberos 主体和 UID,组成员关系不生效,激活时才分配。激活是单向的,活跃用户不能退回 Stage。
删除活跃用户默认移到 Preserved,不是抹除。Preserved 用户保留原 UID、家目录路径和大部分属性,组成员关系被清空,恢复后需要重新加入组。在 Preserved users 页再次删除才是彻底删除,该 UID 从此不再复用(服务端从 ID 范围顺序分配,见ID 范围)。
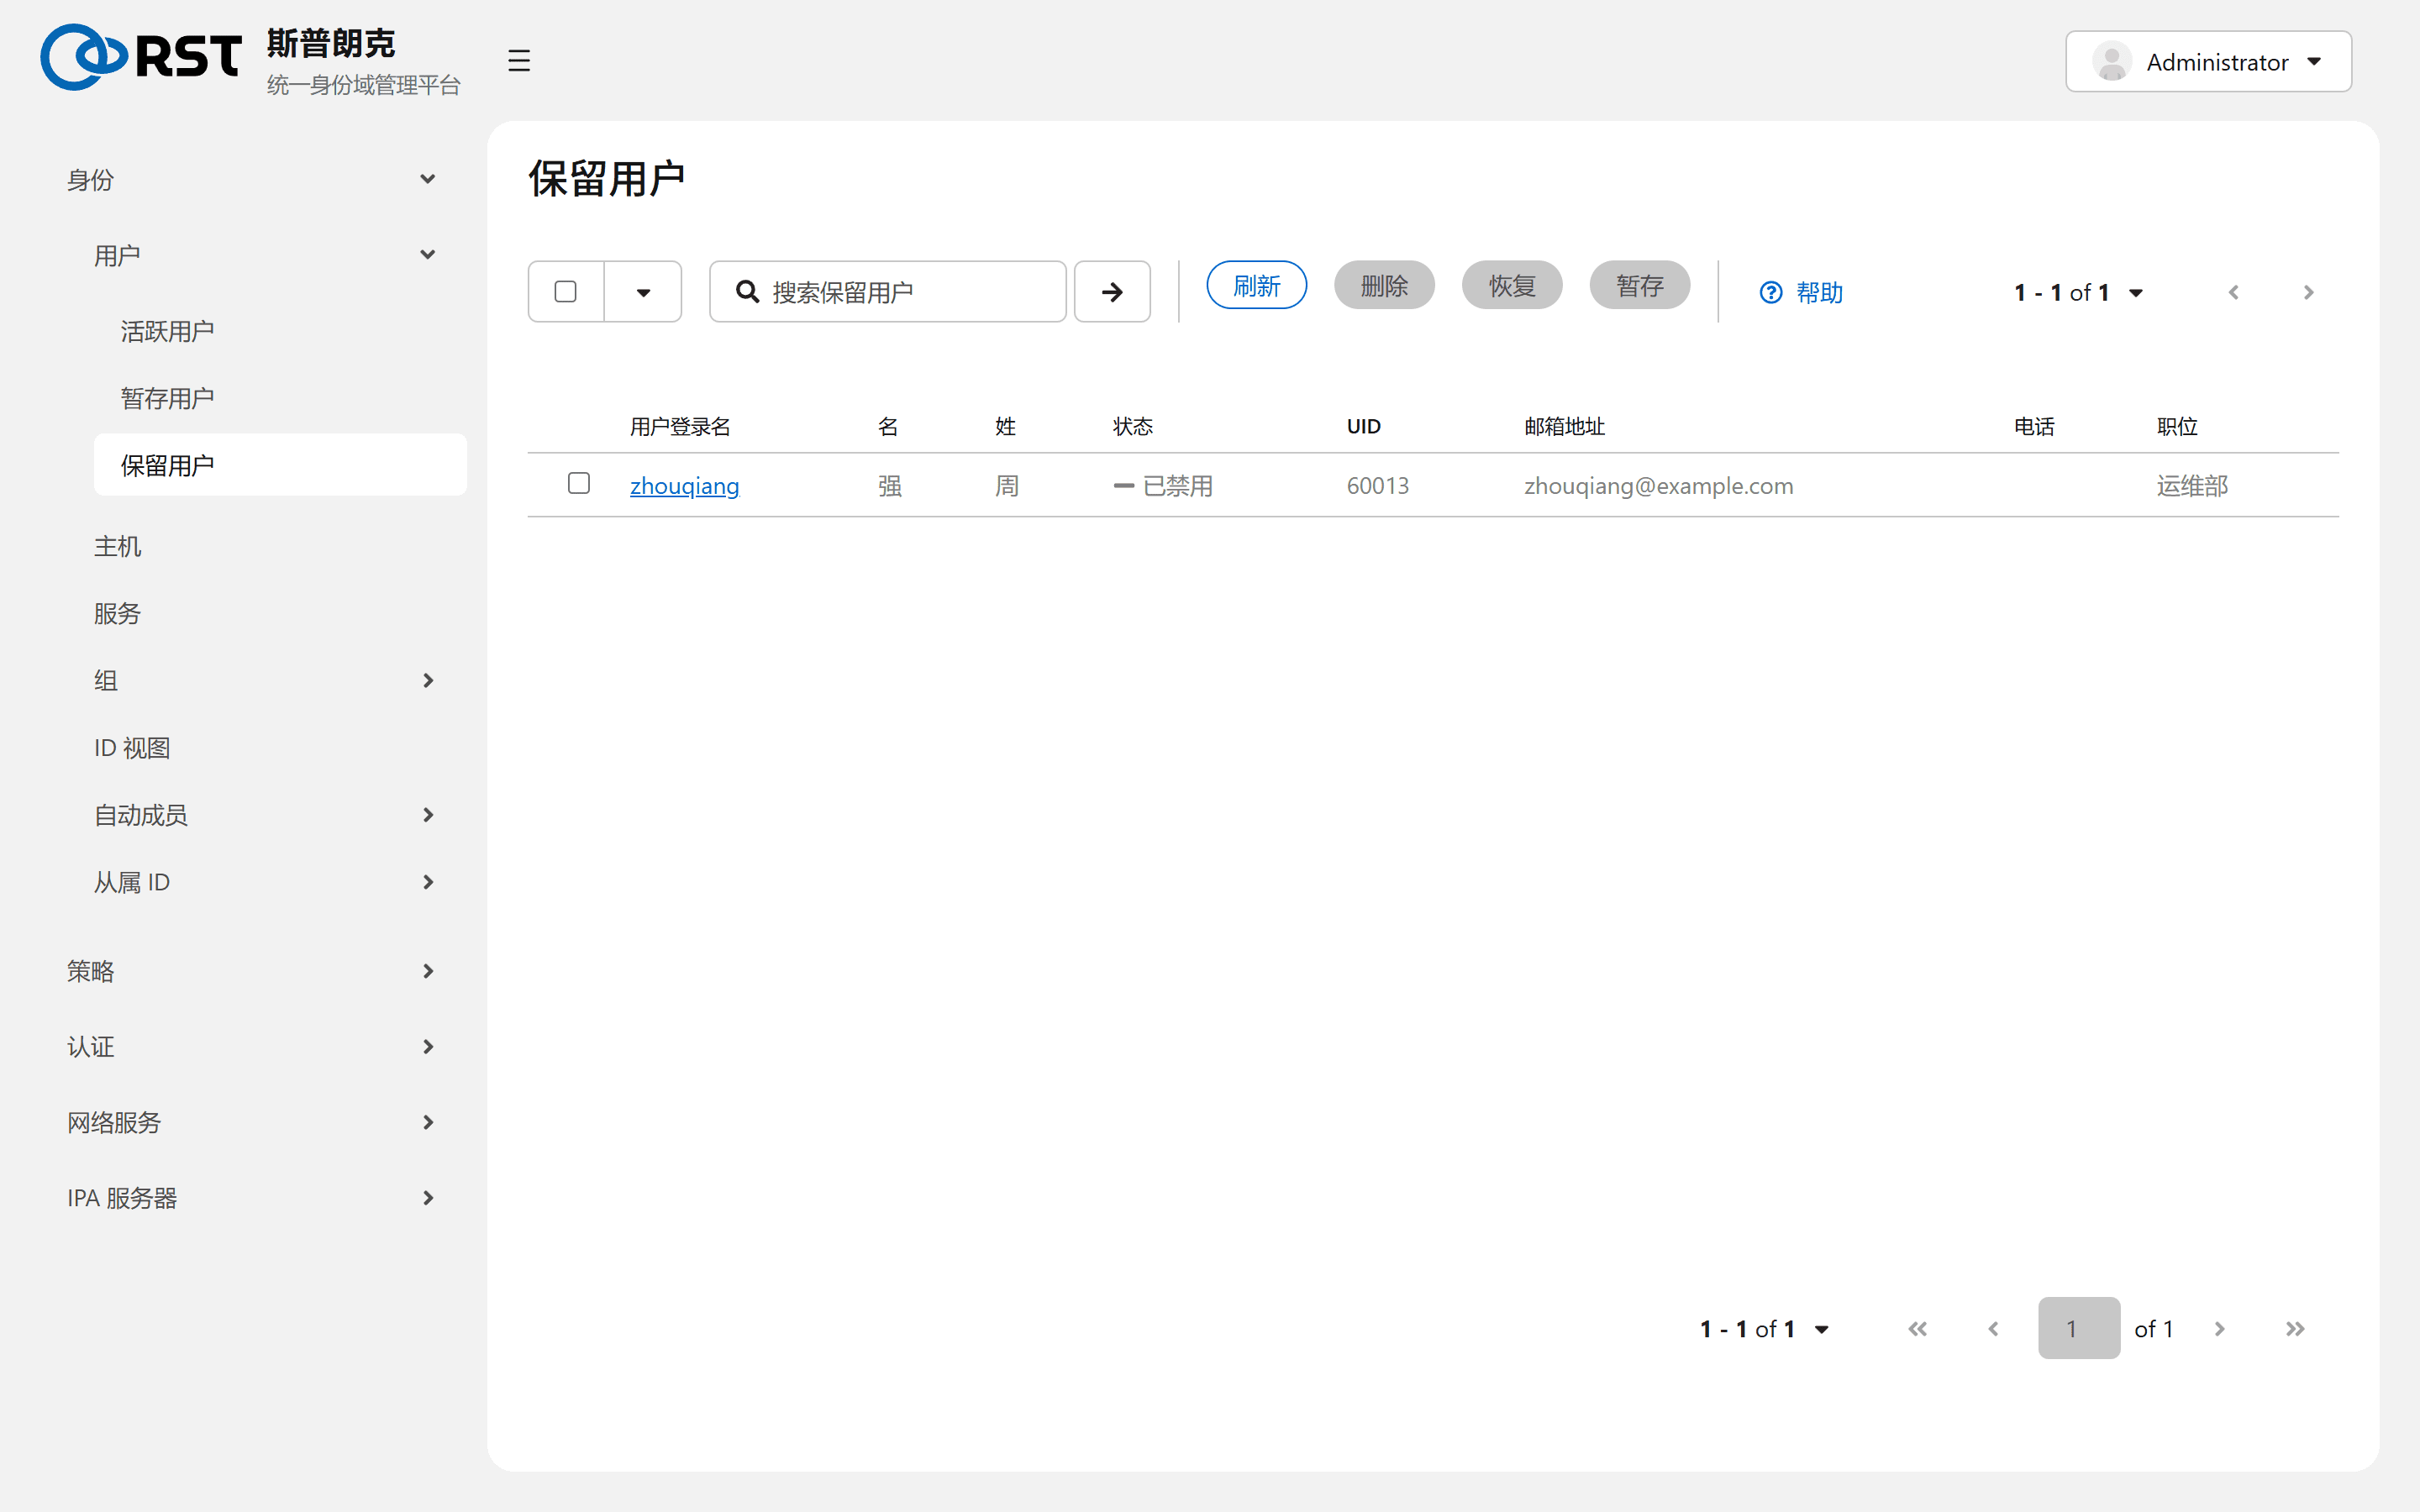
保留的原因是文件系统上的属主是 UID 数字。删除用户后再建同名用户,新用户获得新 UID,旧文件全部变为无主。审计追溯同样依赖登录名与 UID 的历史对应关系。
列表页
搜索框匹配登录名、姓名、邮箱。Disable 保留账号但拒绝认证,用户仍占用 UID、仍在组内。离职时先禁用,确认无遗留后再删除。
详情页
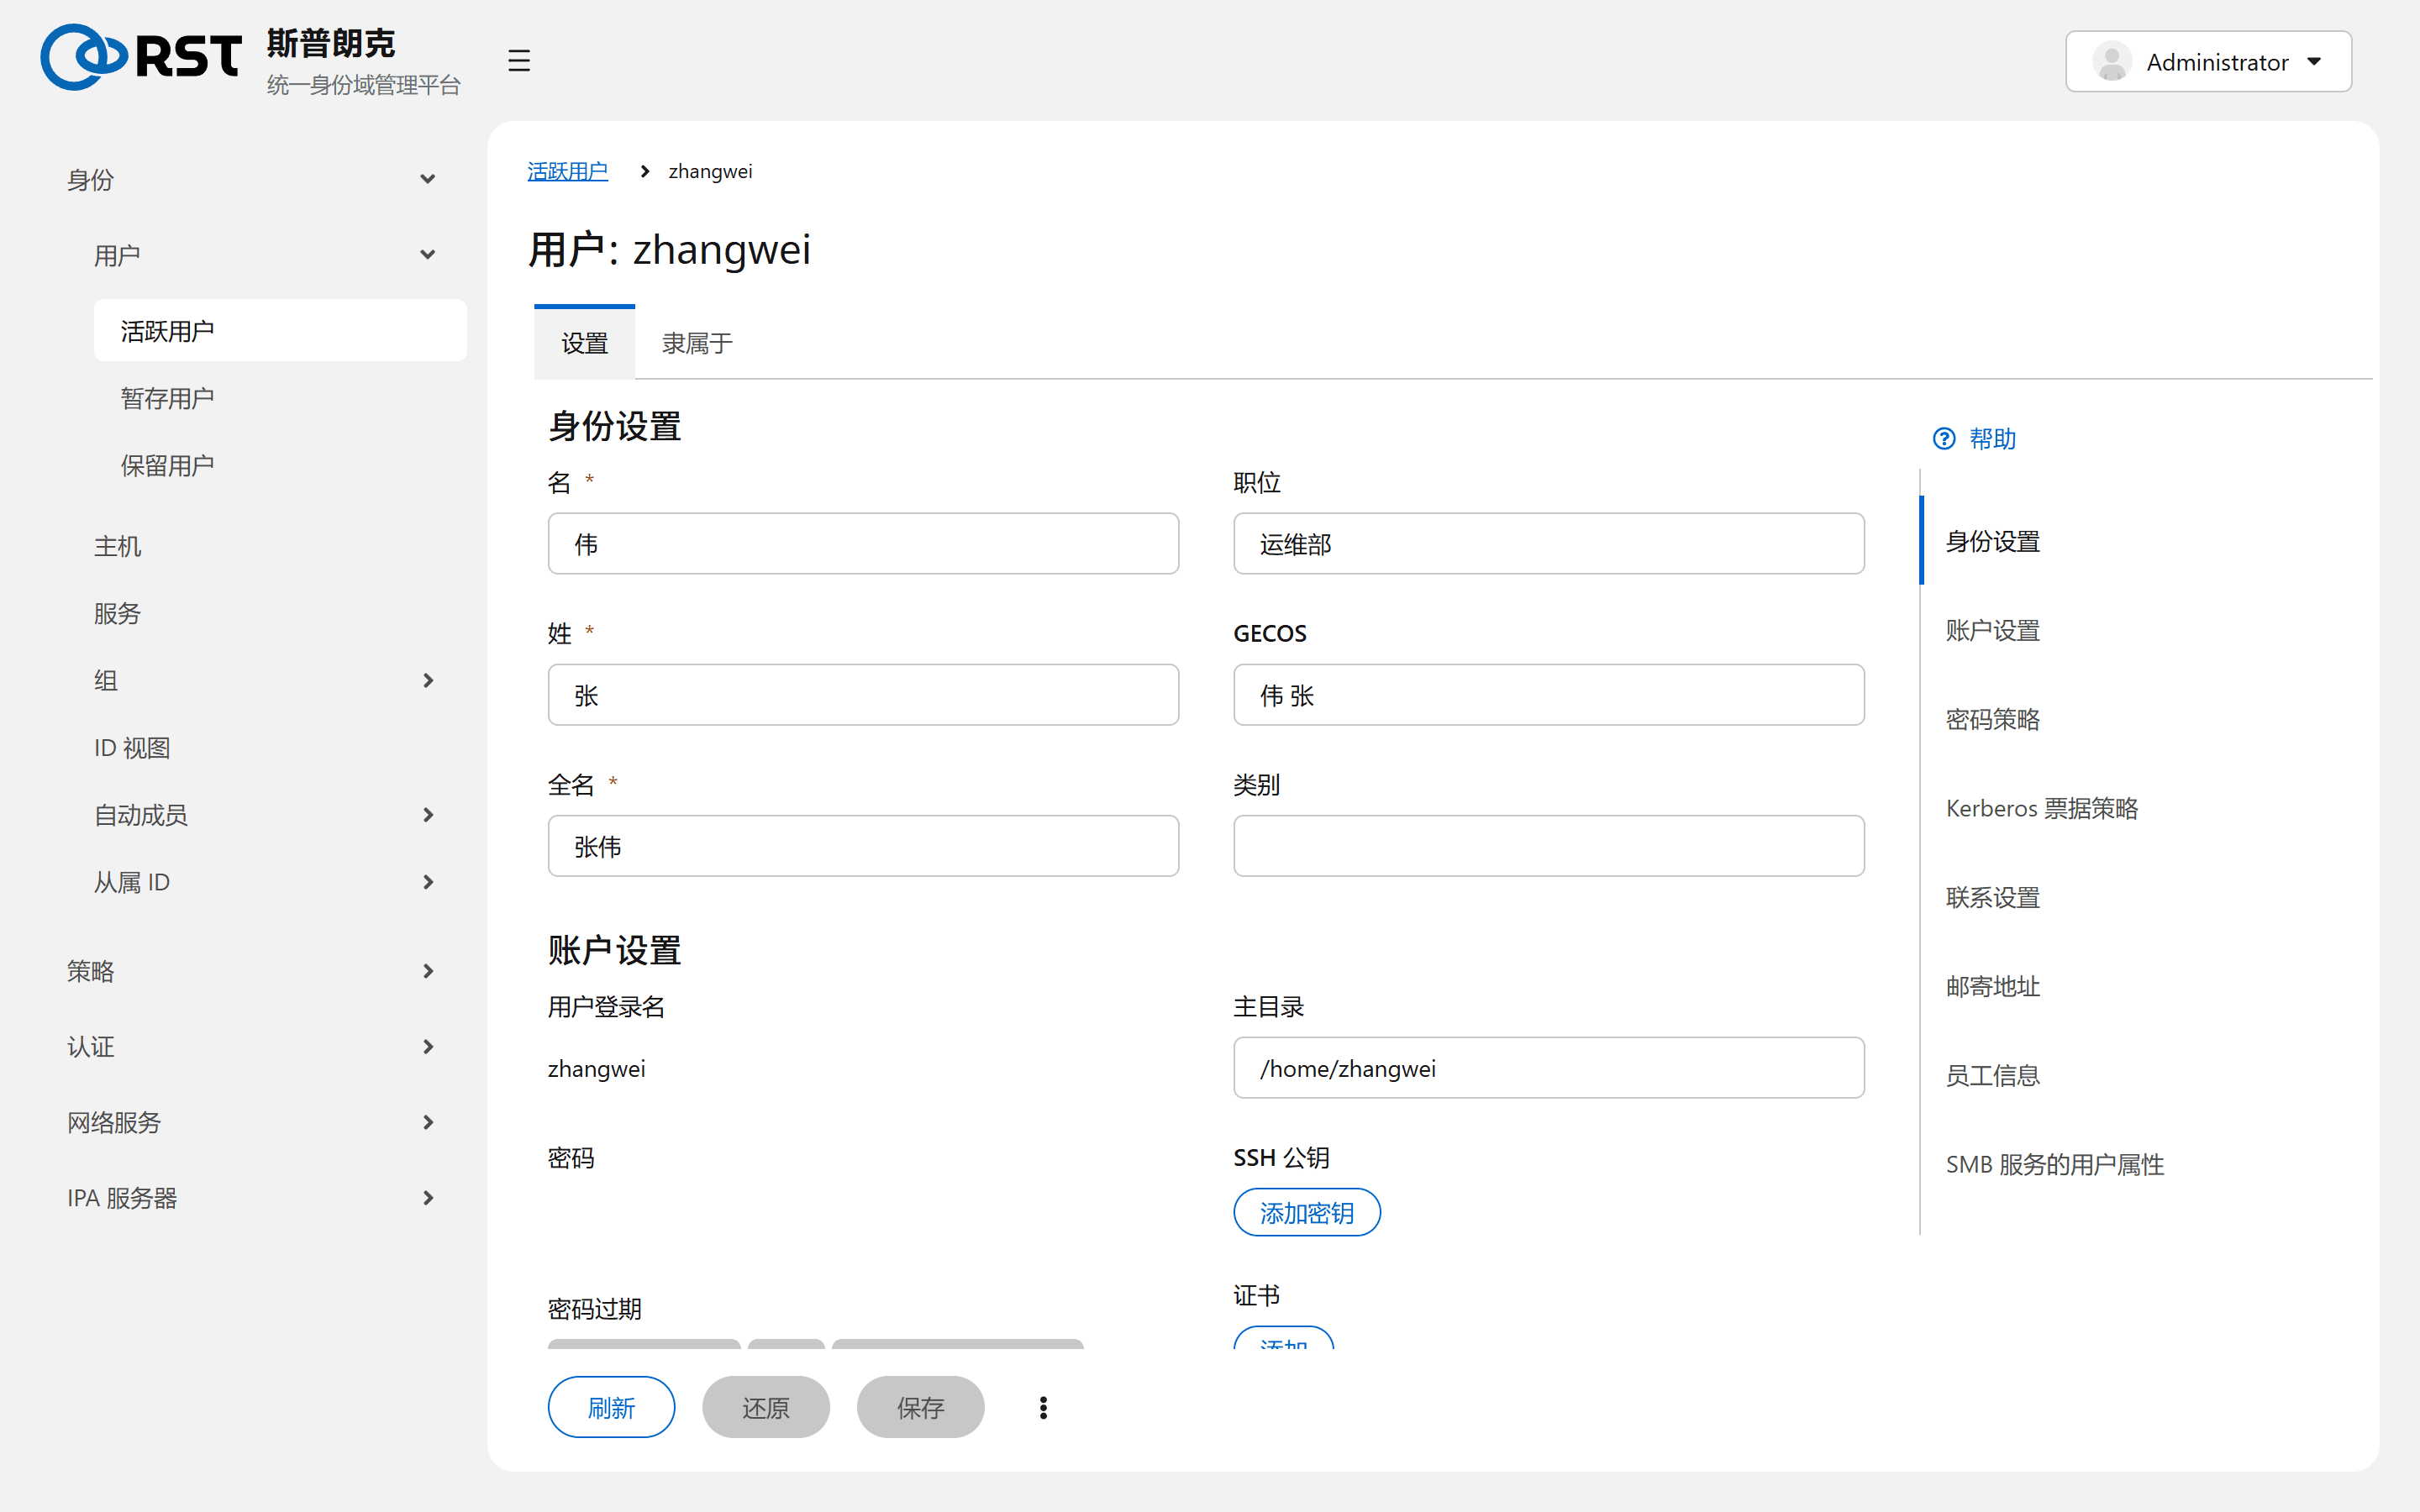
右侧跳转链接对应各区块:
| 区块 | 内容 | 说明 |
|---|---|---|
| Identity settings | 名、姓、全名、职位、GECOS、类别 | 全名是 cn,AD 用户看到的显示名来自该字段 |
| Account settings | 登录名、家目录、shell、UID、GID、密码、密码过期、SSH 公钥、证书、主体别名 | 登录名创建后不可修改。SSH 公钥区块只在许可含 ssh-keys 模块时显示;证书区块每档都有 |
| Password policy | 当前对该用户生效的策略 | 由所在组的策略优先级决定,不在此处修改,见密码策略 |
| Kerberos ticket policy | 该用户的票据寿命覆盖值 | 留空表示使用全局值 |
| Contact settings、Mailing address、Employee information | 邮箱、电话、部门、经理 | 经理字段指向另一个用户,该用户被删除时自动清空 |
| User attributes for SMB services | SID、Samba 相关属性 | 只在建立 AD 信任后有意义 |
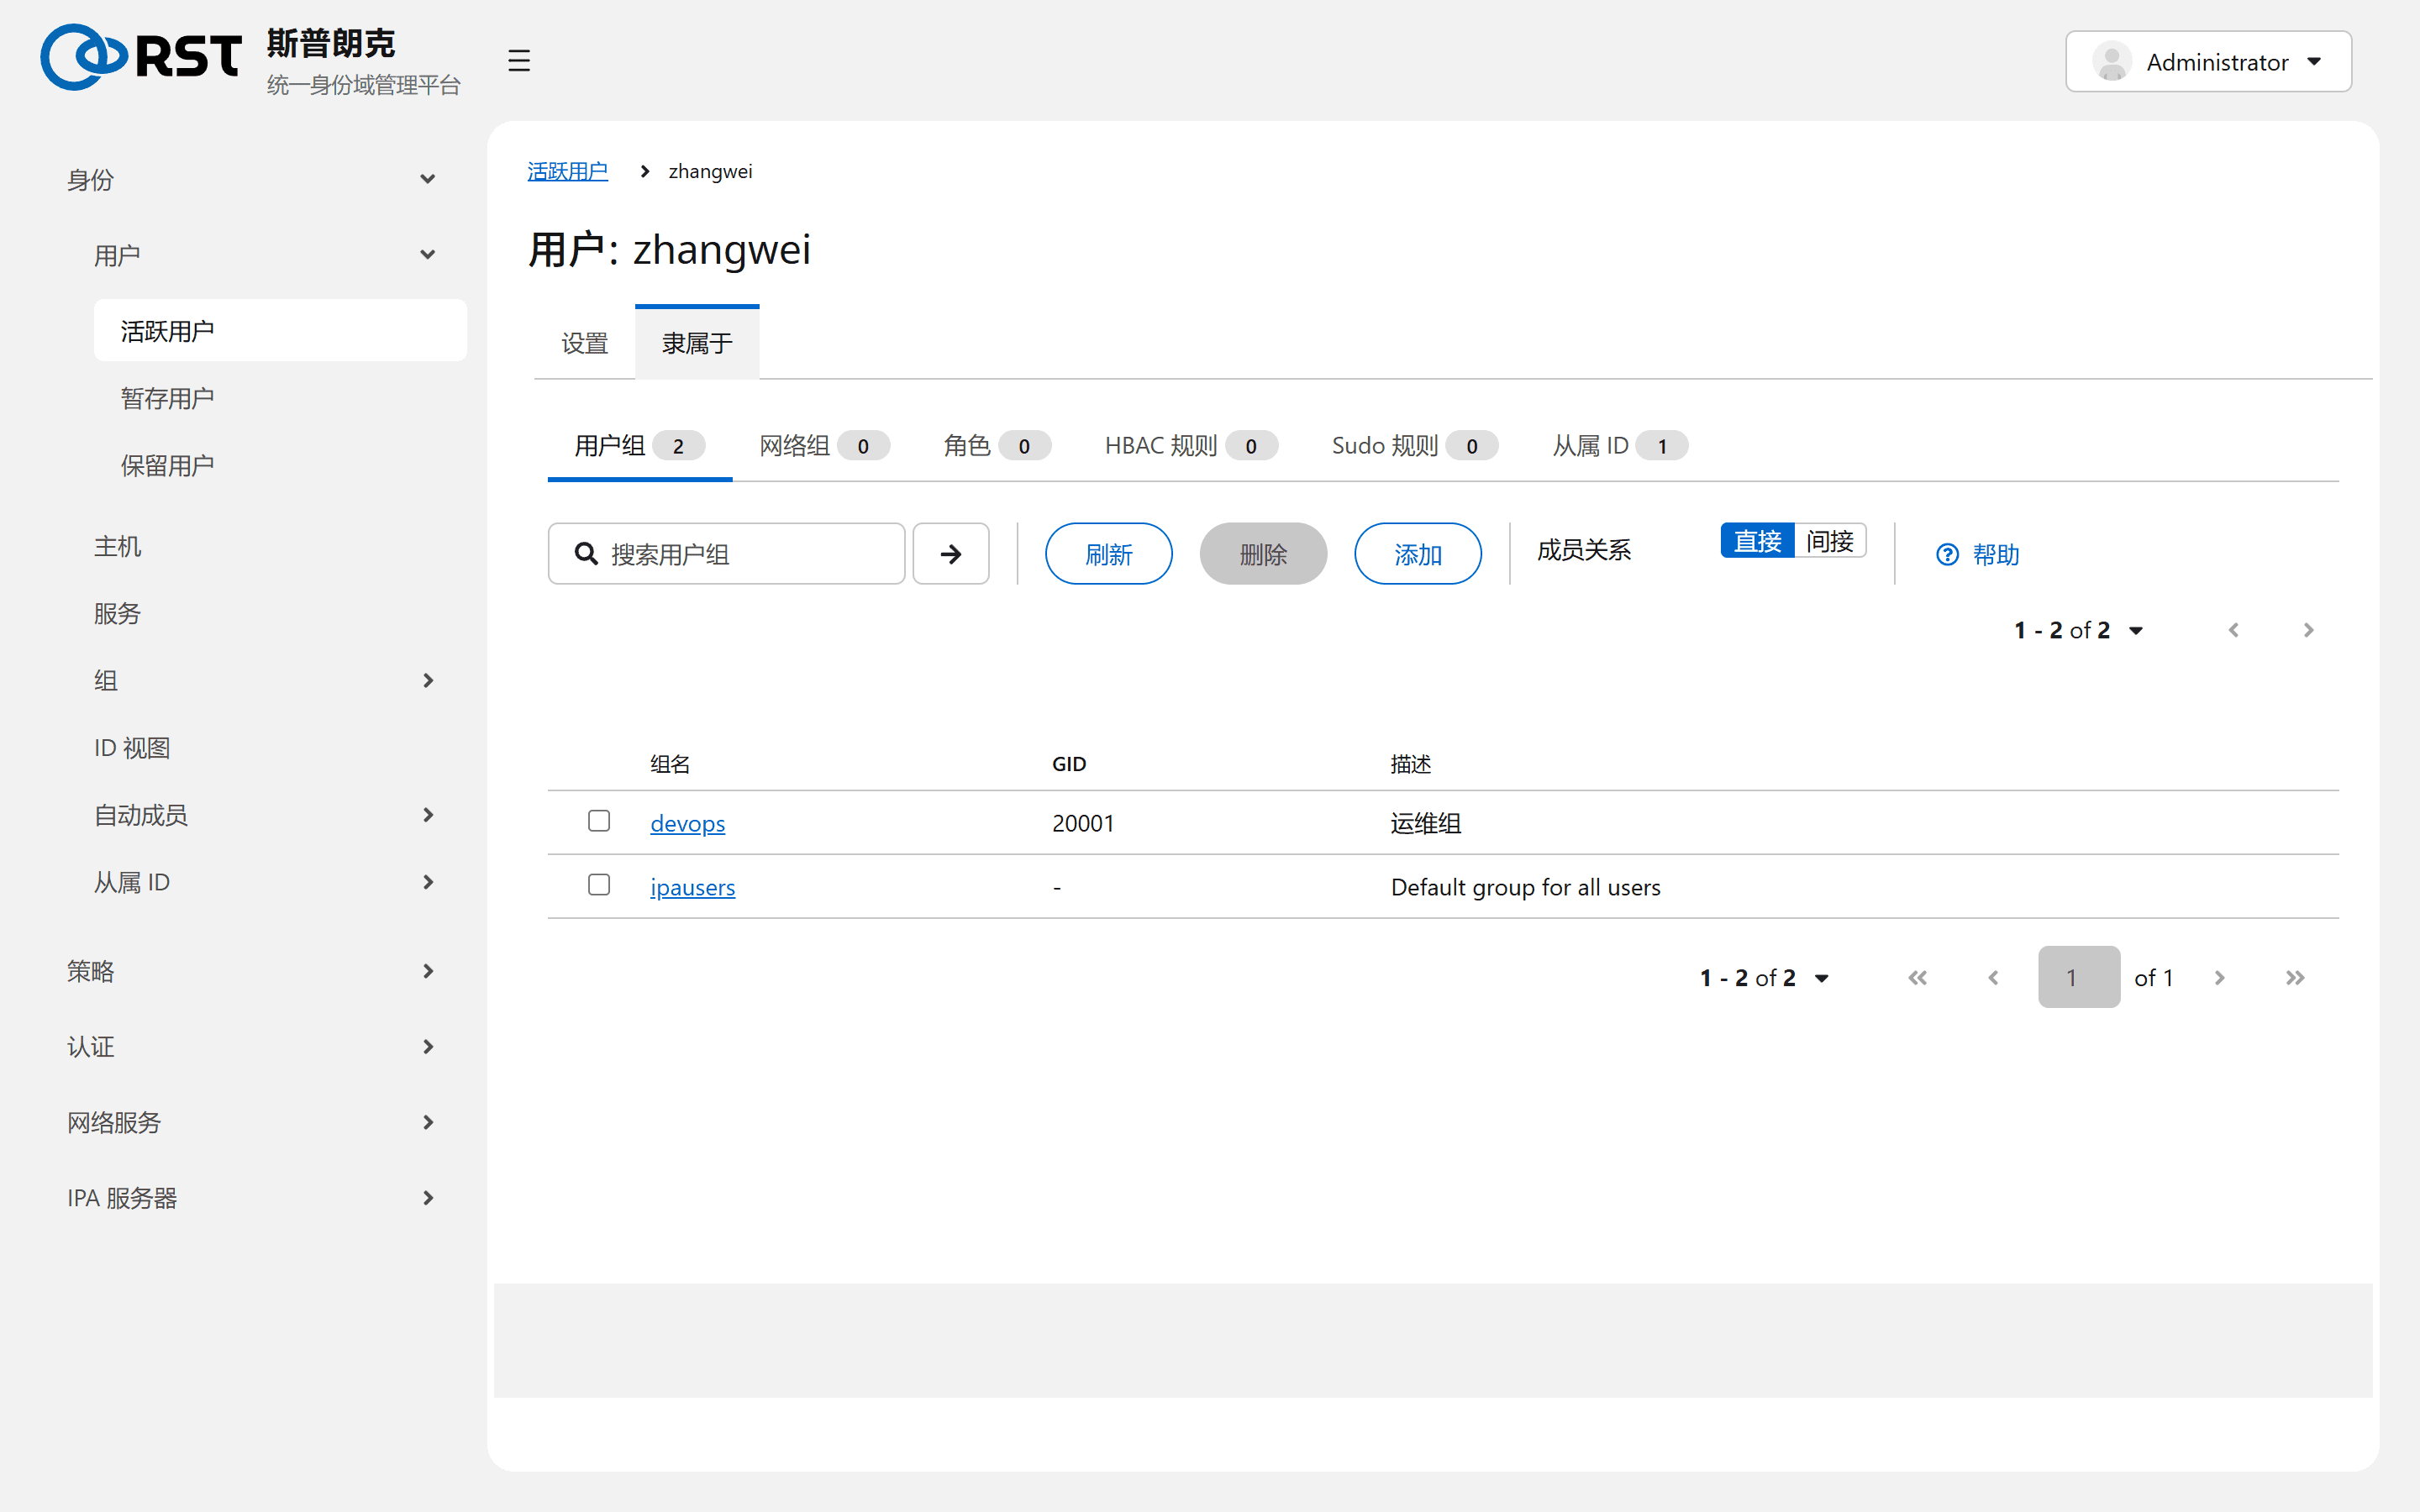
Is a member of 页签列出直接与间接的组、网络组、角色、HBAC 规则、Sudo 规则。切换到 Indirect 查看通过嵌套组继承的成员关系。排查某个用户为何能登录某台主机,从这里开始。
边界
| 事项 | 说明 |
|---|---|
| 指定 UID | UID 由服务端从本地 ID 范围分配,界面无此字段。从旧系统迁移保号时使用 ipa user-add --uid= |
| 批量导入 | 不在界面操作。循环执行 ipa user-add,或使用 ipa migrate-ds |
| AD 信任用户 | 不在此列表。用户在 AD,IPA 只做 ID 映射。在特定主机覆盖 AD 用户的 uid、shell 使用ID 视图 |
| 许可失效 | 页面只读,包括 Disable 和 Enable。许可恢复后操作才能提交 |