

密码策略
需要 pwpolicy 模块。全局策略与按组策略、优先级如何决定用户适用的策略、各字段的默认值与含义、锁定与解锁。
本页说明 Policy 下的 Password policies 页面,需要 pwpolicy 模块。密码策略按组定义,每个用户取所在组里优先级最高的一条;不在任何带策略的组里时使用 global_policy。策略由 KDC 执行:改密码时校验长度、历史、字符类别,认证时统计失败次数并锁定。
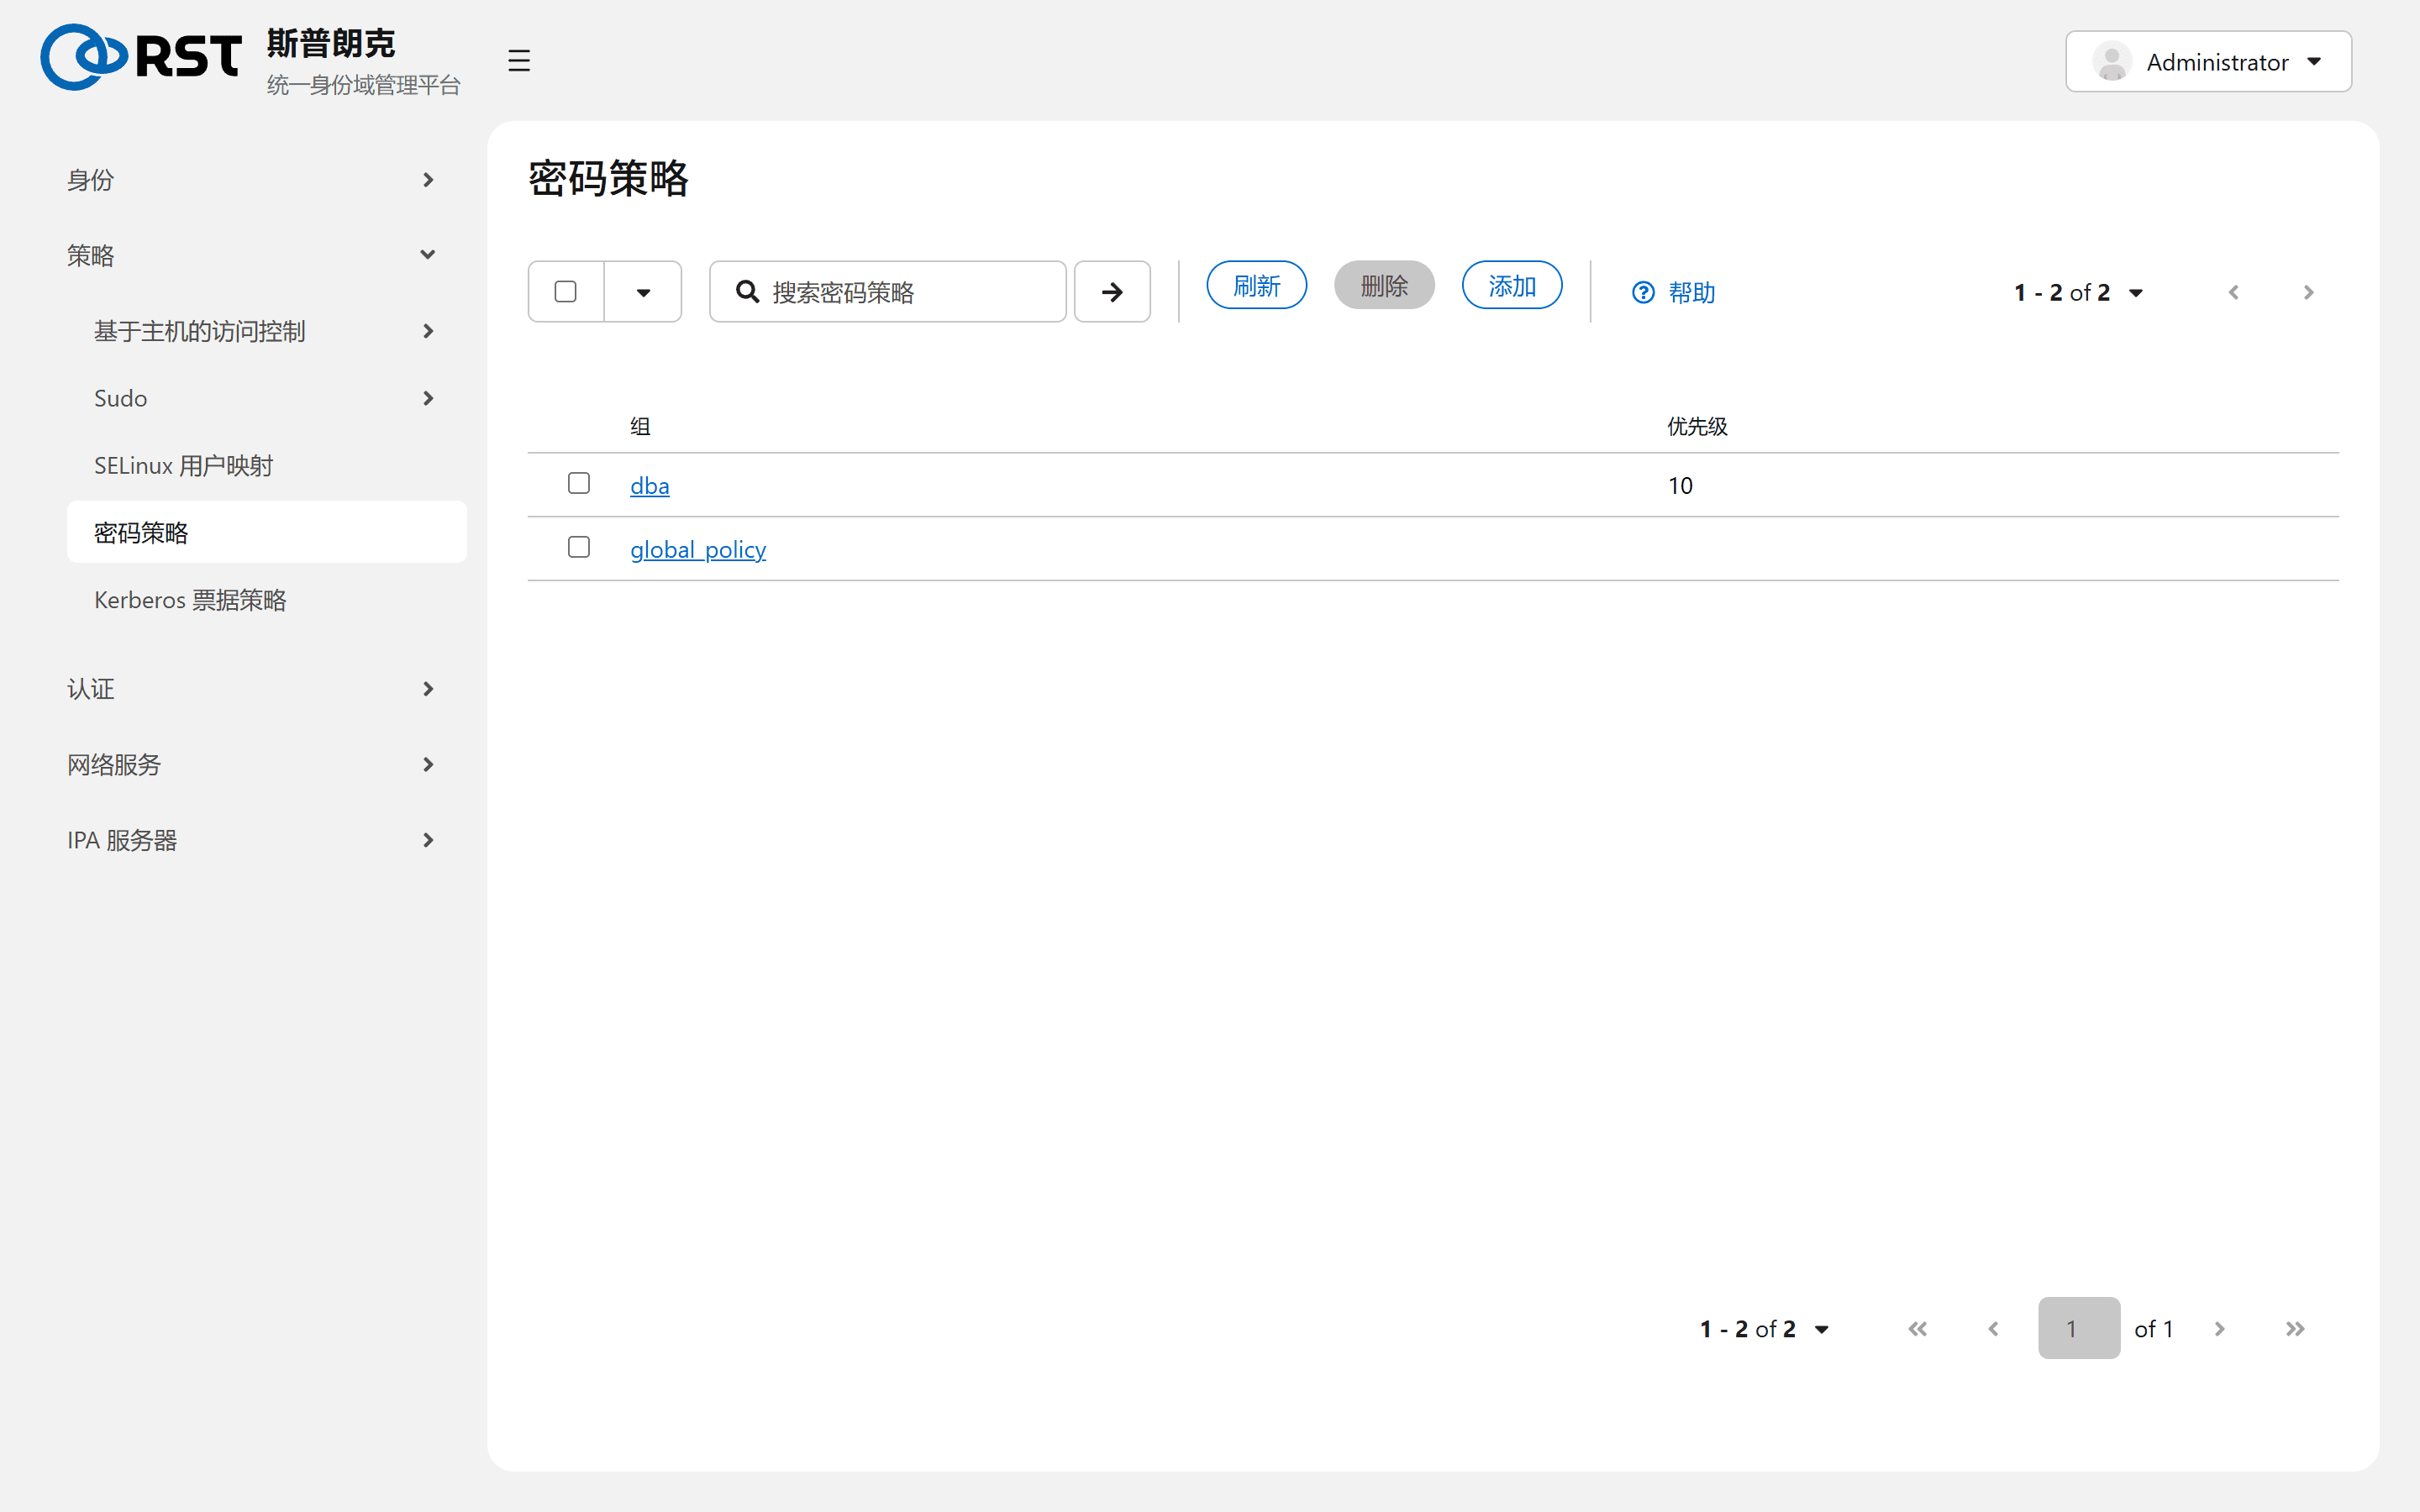
生效的策略
| 列 | 含义 |
|---|---|
| Group | 策略绑定的用户组,一个组一条 |
| Priority | 数字越小越优先。global_policy 没有优先级,永远排最后 |
用户同时在 dba(优先级 10)和 devops(优先级 20)里时,适用 dba 的策略。用户详情页的 Password policy 区块显示最终生效的一条,ipa pwpolicy-show --user=<uid> 同样能查。
字段
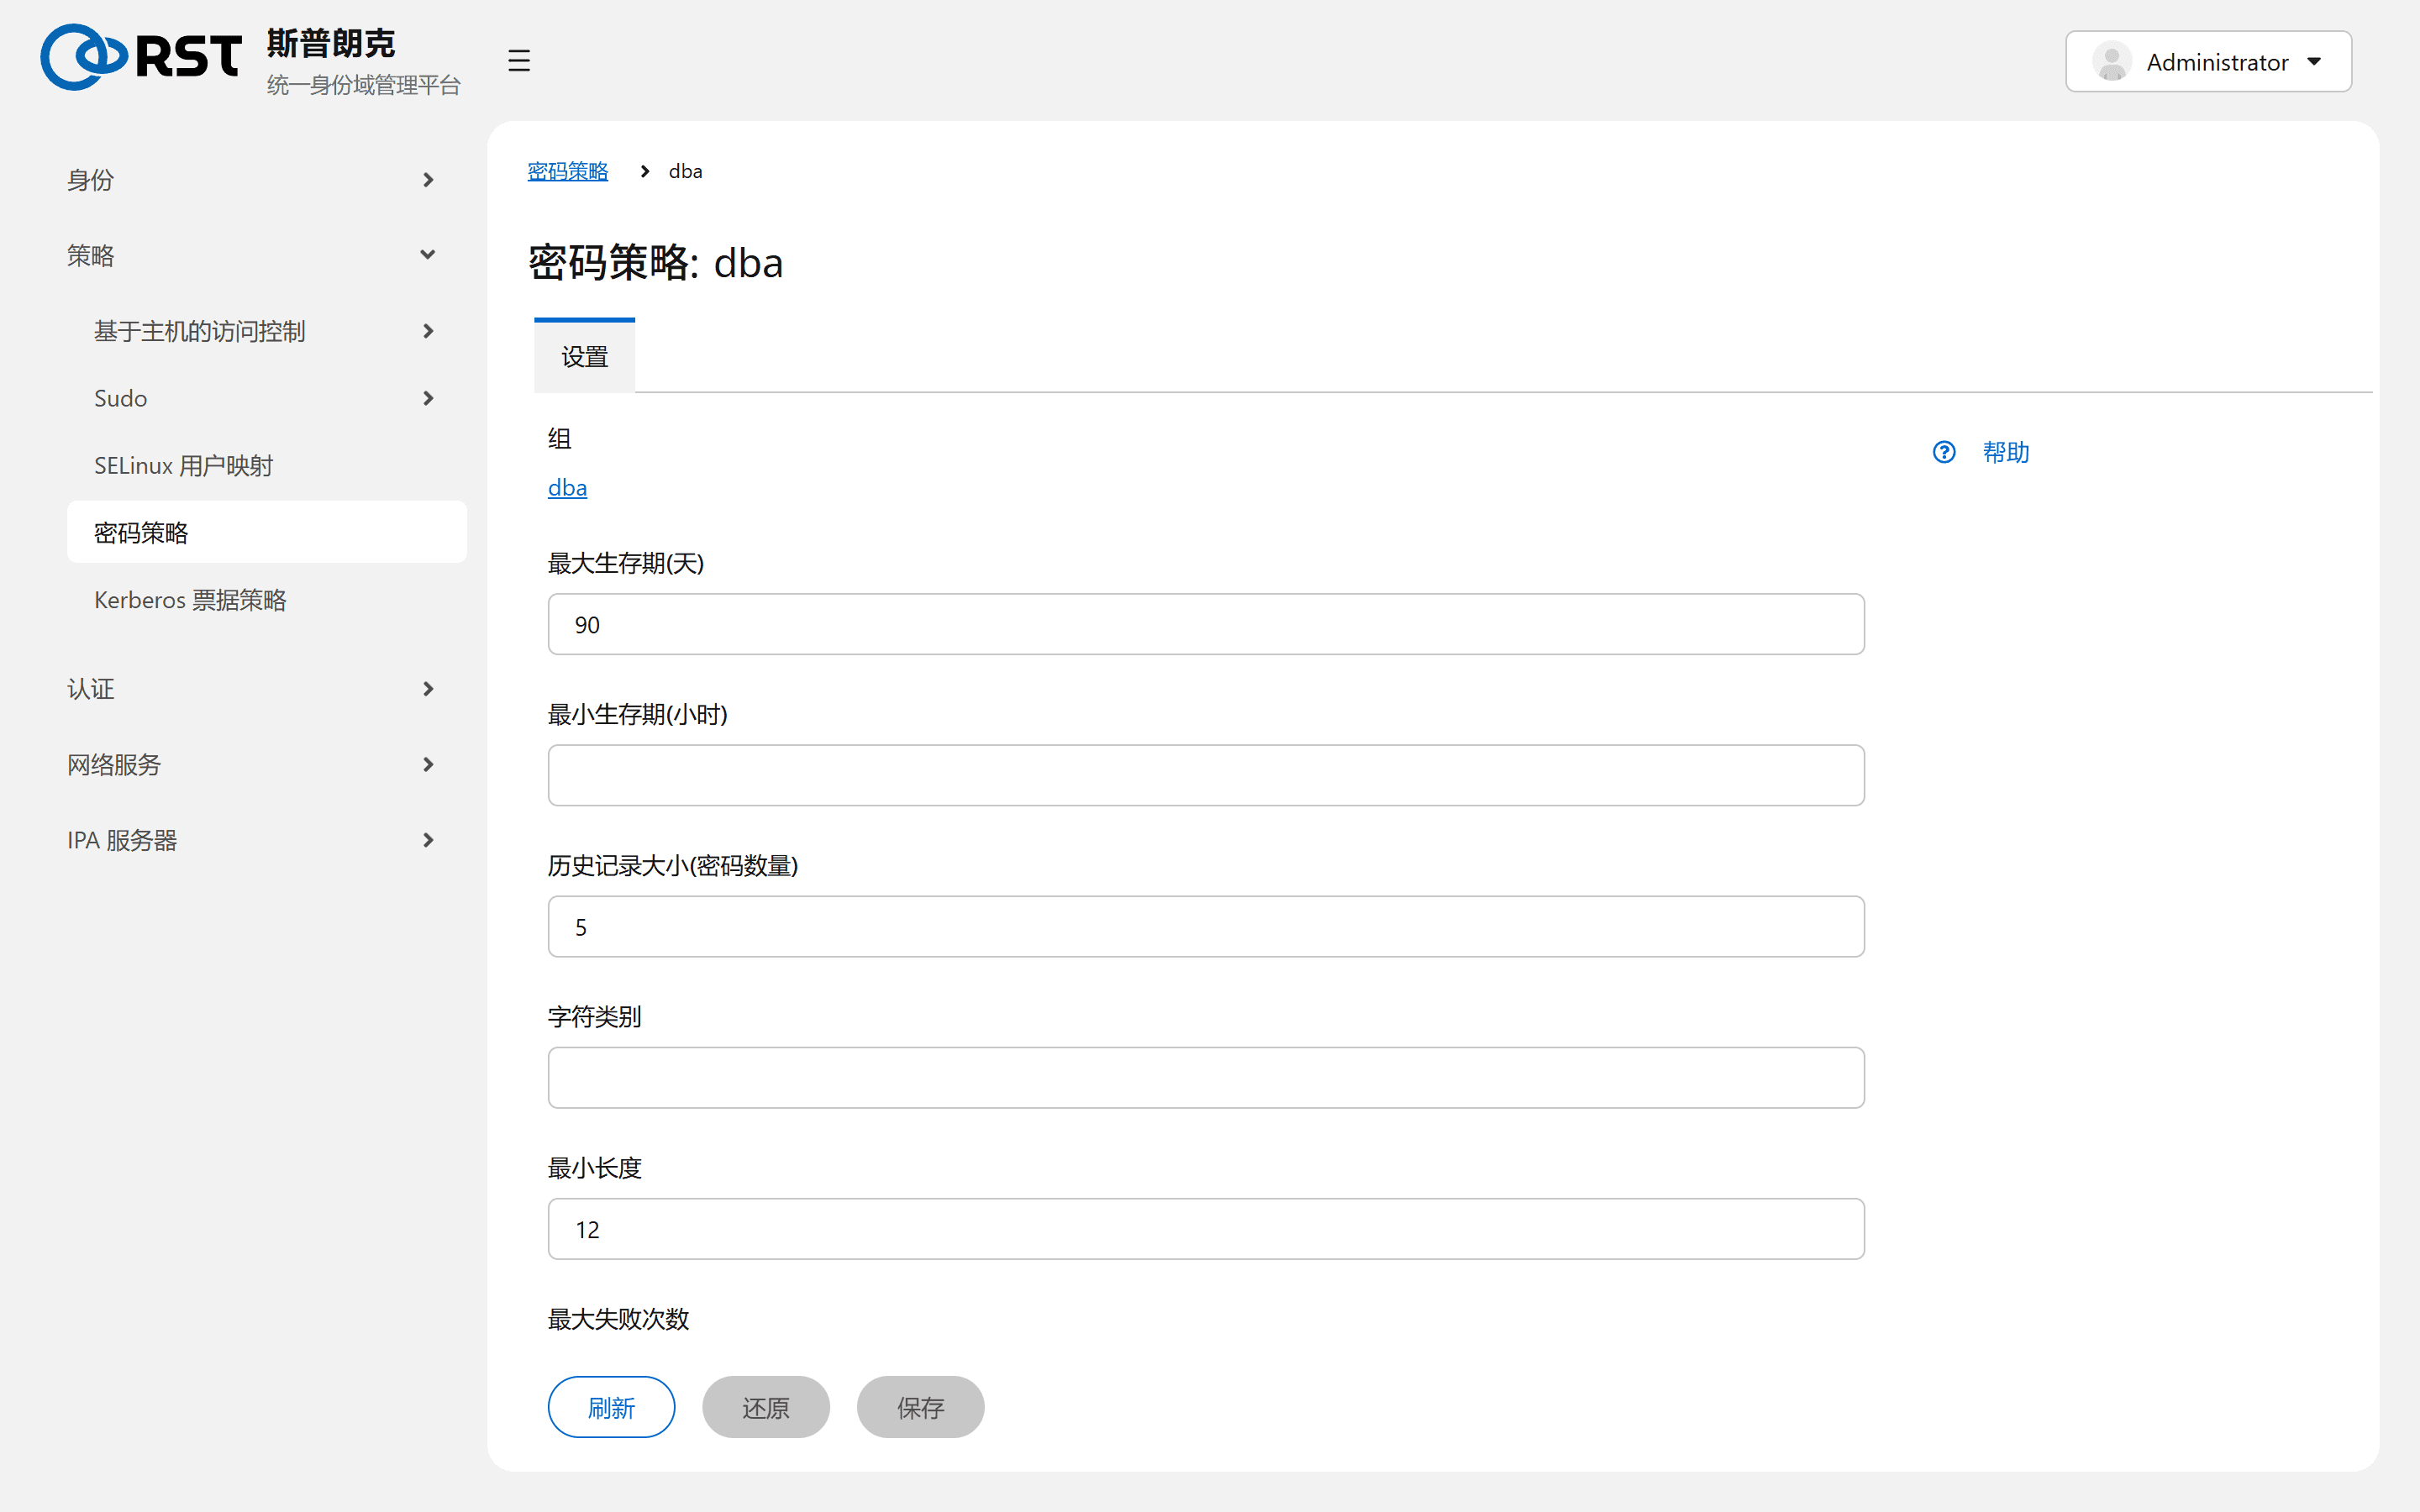
| 字段 | 全局默认 | 含义 |
|---|---|---|
| Max lifetime (days) | 90 | 到期必须修改。0 表示永不过期 |
| Min lifetime (hours) | 1 | 修改后多久内不能再改,防止连续修改绕过历史 |
| History size | 0 | 记住最近 N 个旧密码,不允许复用 |
| Character classes | 0 | 大写、小写、数字、符号、其他中至少几类 |
| Min length | 0 | 字符数 |
| Max failures | 6 | 连续失败达到此数即锁定。0 表示不锁定 |
| Failure reset interval (seconds) | 60 | 两次失败间隔超过此值,计数清零 |
| Lockout duration (seconds) | 600 | 锁定后多久自动解锁。0 表示永久锁定,只能由管理员解锁 |
| Grace login limit | -1 | 密码过期后还允许登录几次以便修改密码。-1 表示不限 |
| Priority | 无 | 见上表 |
更细的复杂度检查(最大重复字符、字典、用户名子串)只在命令行支持:ipa pwpolicy-mod <组> --maxrepeat= --maxsequence= --dictcheck= --usercheck=。
admins 组的管理员修改他人密码不受历史和最小生存期限制,但设置的密码立即过期,用户首次登录必须重设。
锁定与解锁
失败计数在每台 IPA 服务器各自维护,不跨副本同步;两台 master 时用户实际拥有两倍的尝试次数。查看和解锁:
ipa user-status zhangwei        # 每台服务器上的失败次数与最后失败时间
ipa user-unlock zhangwei
边界
| 事项 | 说明 |
|---|---|
| 适用对象 | 只对 IPA 用户生效。AD 用户的密码策略在 AD |
| 可绑定的组 | 必须是 POSIX 或非 POSIX 用户组,External 组不能绑定策略 |
| 删除组 | 一并删除该组的策略 |