

ID 视图
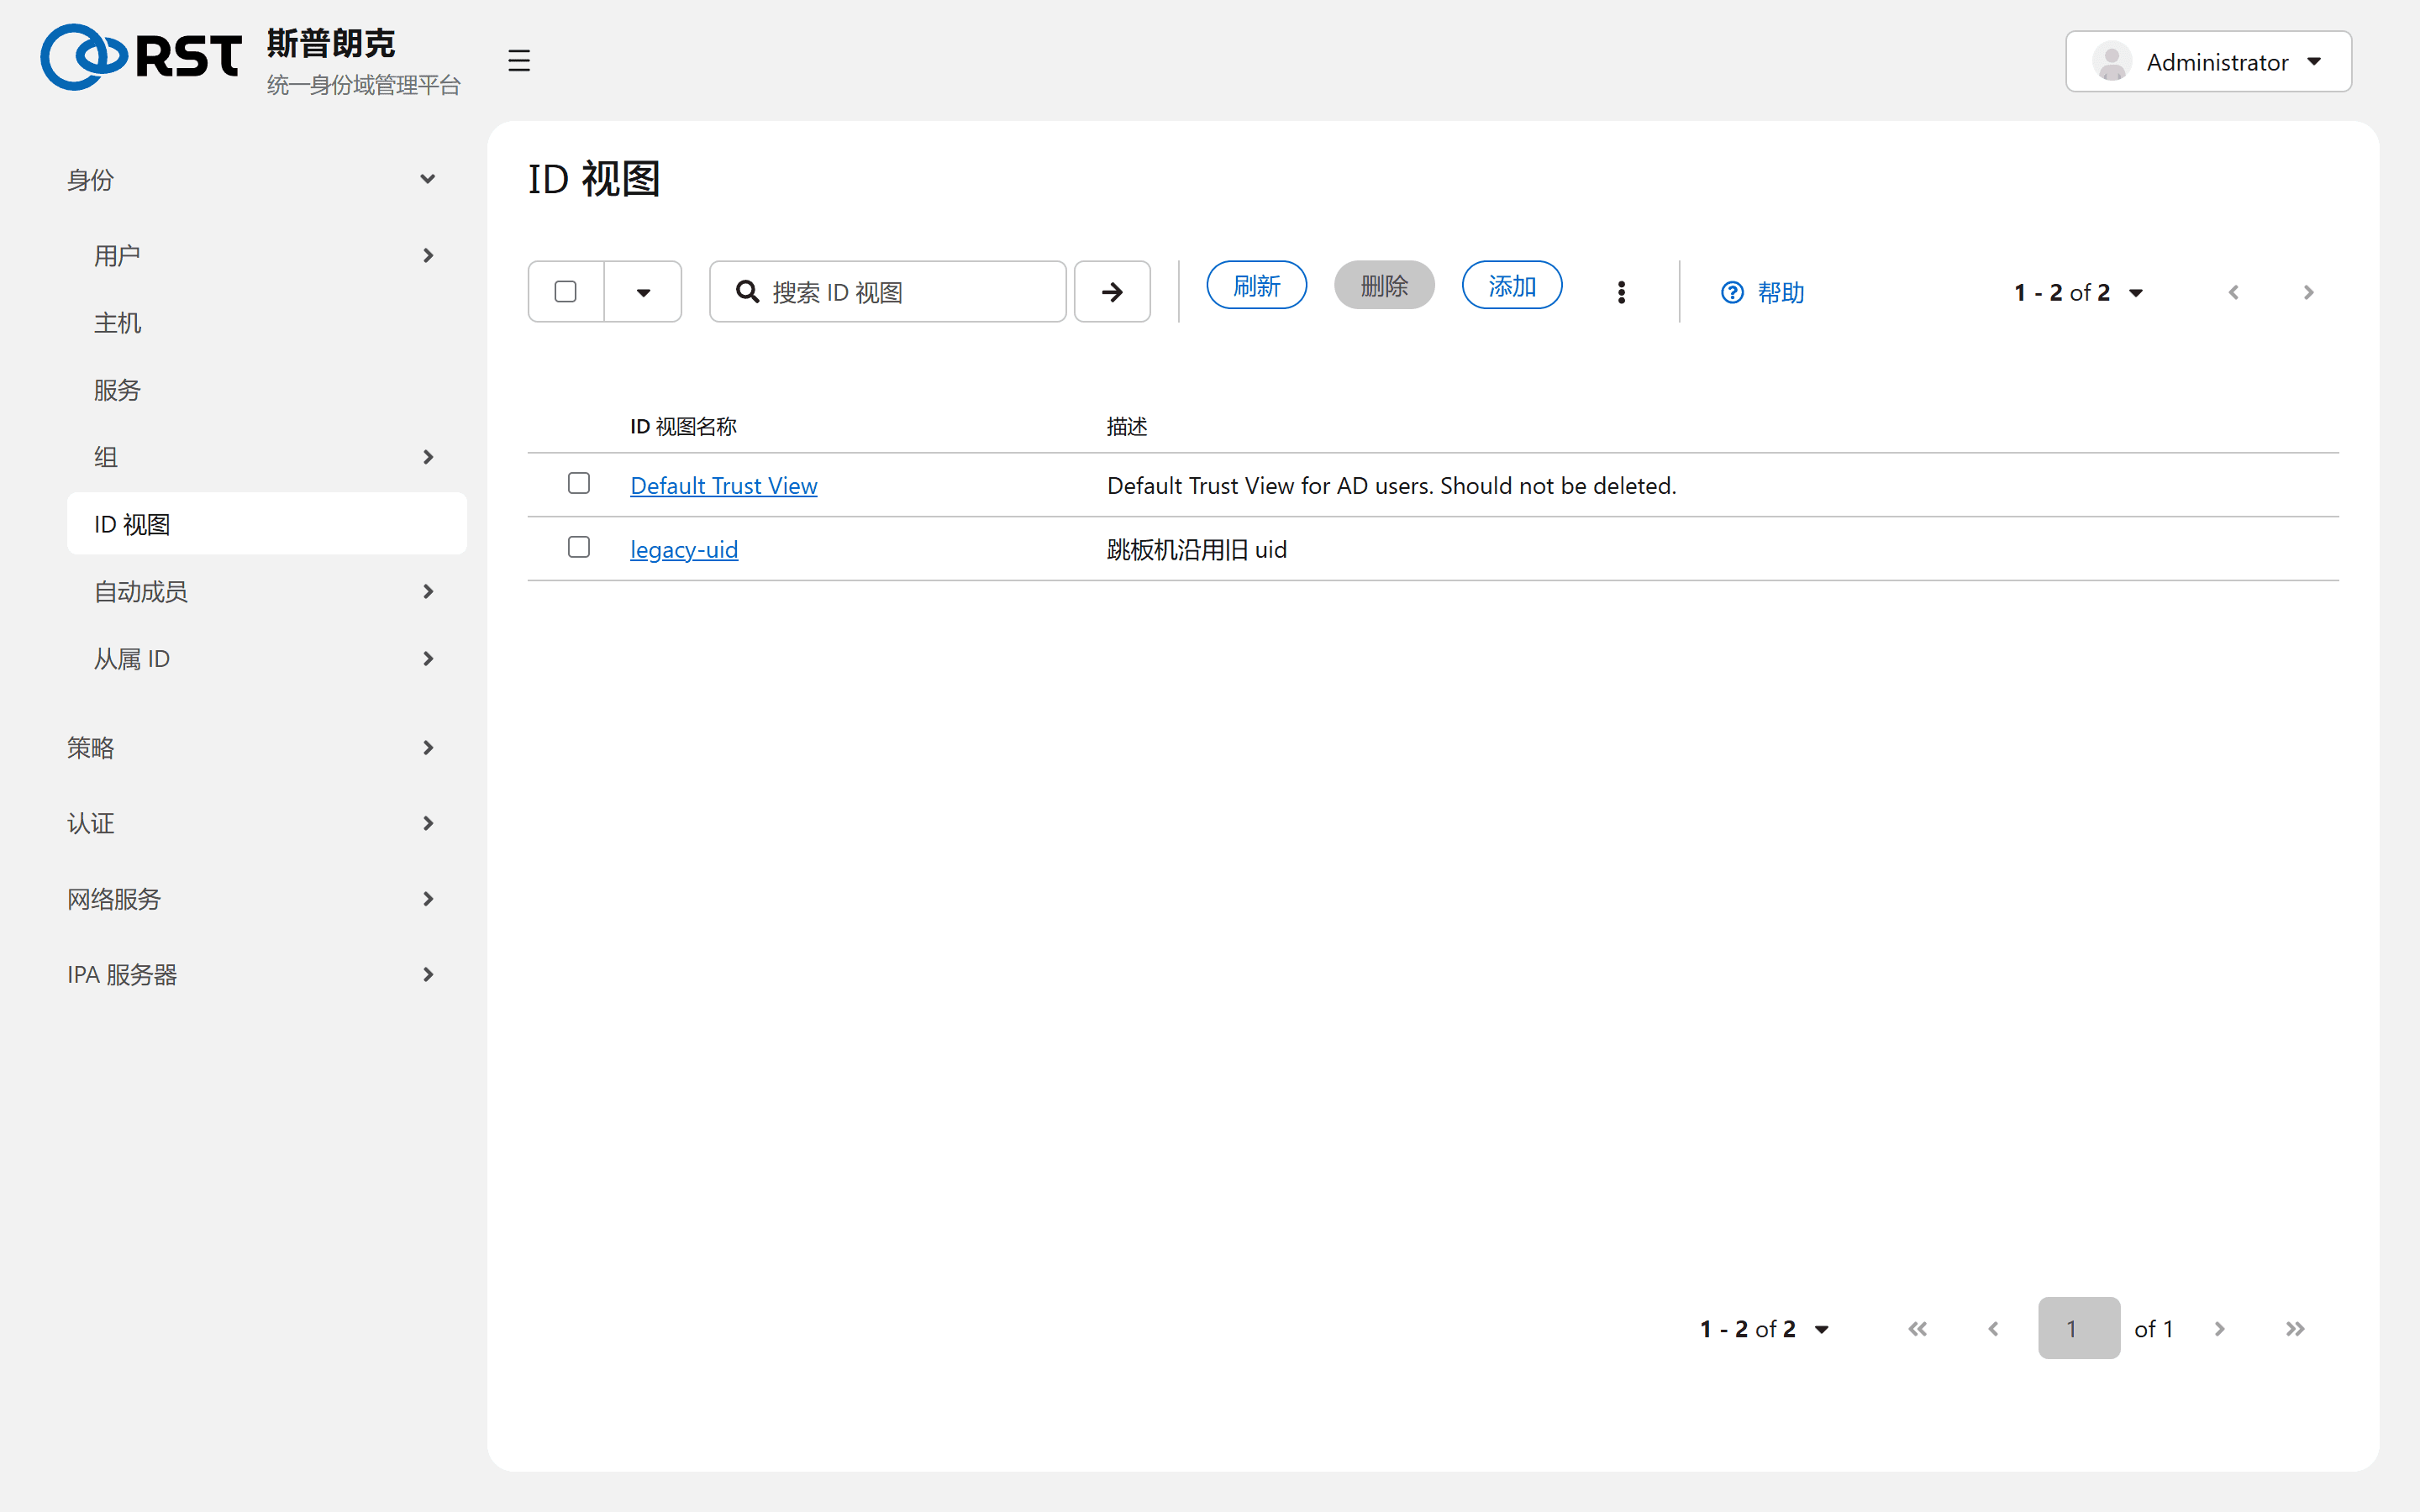
ID 视图的适用场景、覆盖项可修改的属性、应用到主机的方式,以及 Default Trust View 不能删除的原因。
本页说明 Identity 下的 ID views 页面。ID 视图为一部分主机提供另一套用户和组属性:uid、gid、家目录、shell、GECOS、SSH 公钥。全局目录不变,只有应用了该视图的主机看到覆盖值。
| 场景 | 说明 |
|---|---|
| 迁移期 | 旧系统里 zhangwei 是 uid 1500,IPA 分配的是 60005。旧文件服务器重新 chown 之前,相关主机继续看到 1500 |
| 按主机差异化 | 某些主机上给用户不同的 shell 或家目录,例如跳板机只给 rbash |
| AD 用户的 POSIX 属性 | AD 信任用户没有自己的 uid 和 shell,由 Default Trust View 里的覆盖项或 ID 范围算法生成 |
覆盖项
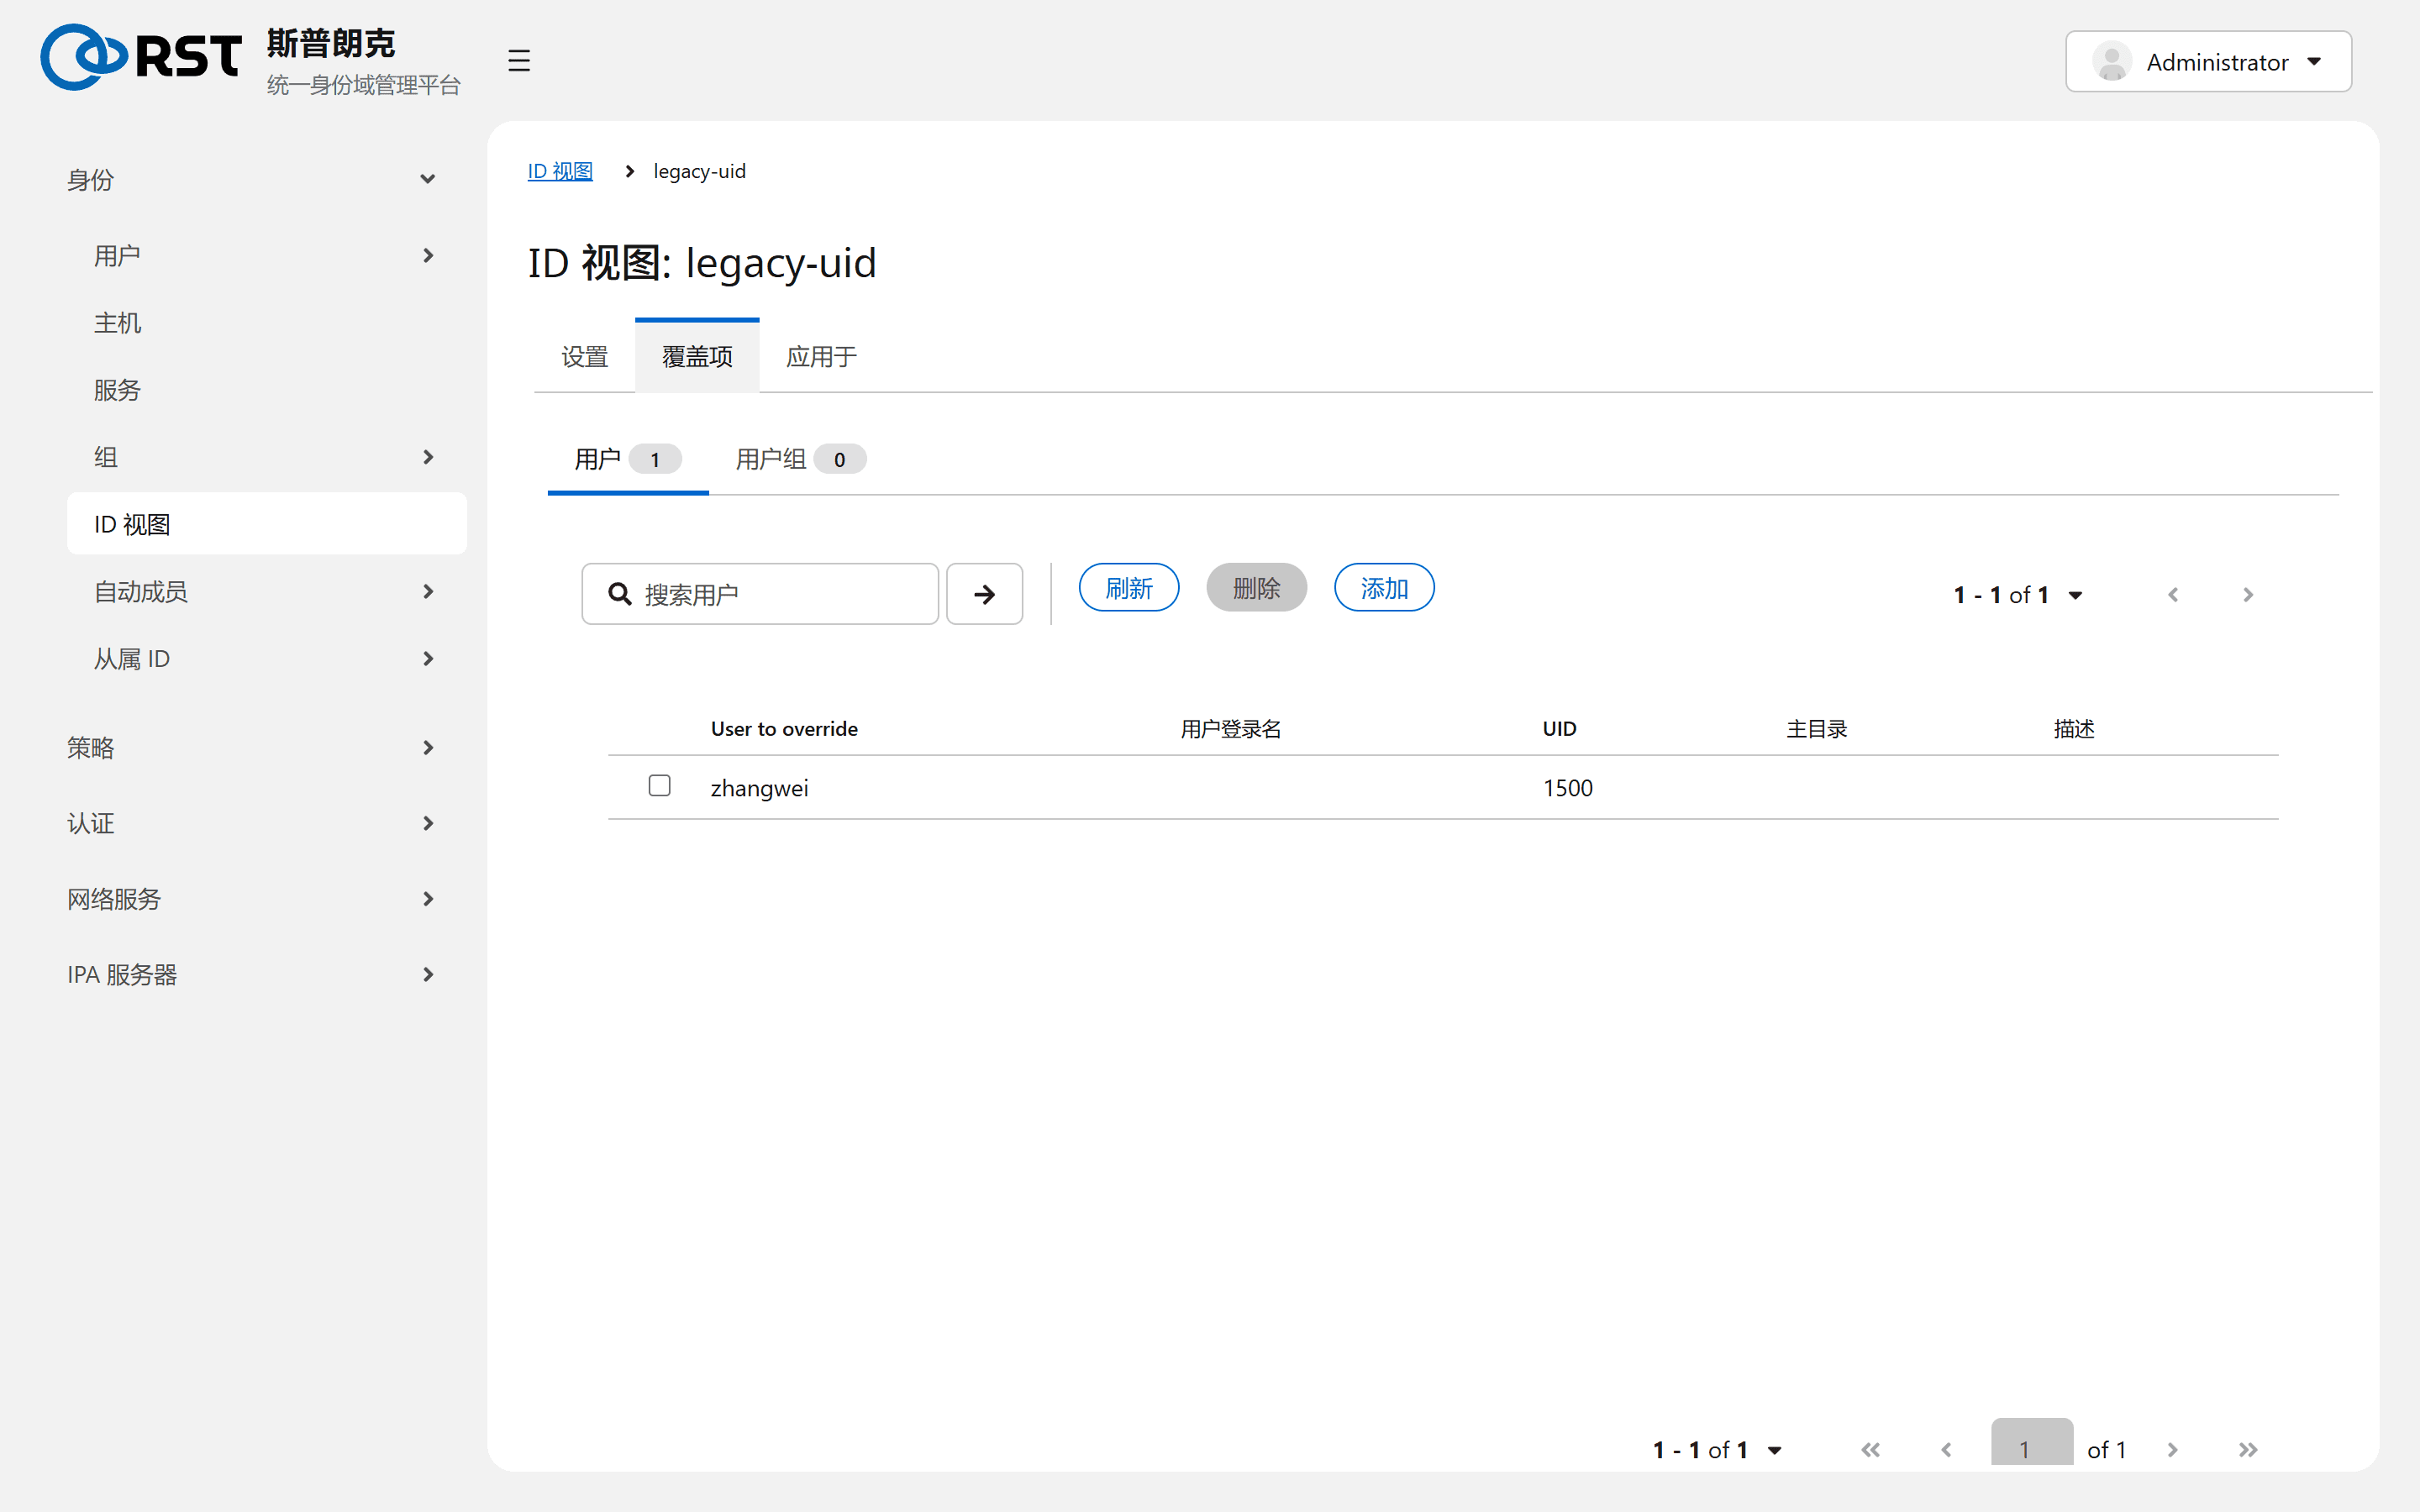
一个视图内每个用户或组最多一条覆盖,只填要改的字段,空字段沿用全局值。User overrides 的目标可以是 IPA 用户,也可以是 AD 用户(user@ad.example.com)。
| 属性 | 用户 | 组 |
|---|---|---|
| 登录名或组名 | 可覆盖 | 可覆盖 |
| UID 或 GID | 可覆盖 | 可覆盖 |
| 家目录、shell、GECOS | 可覆盖 | 无 |
| SSH 公钥、证书 | 可覆盖 | 无 |
应用范围
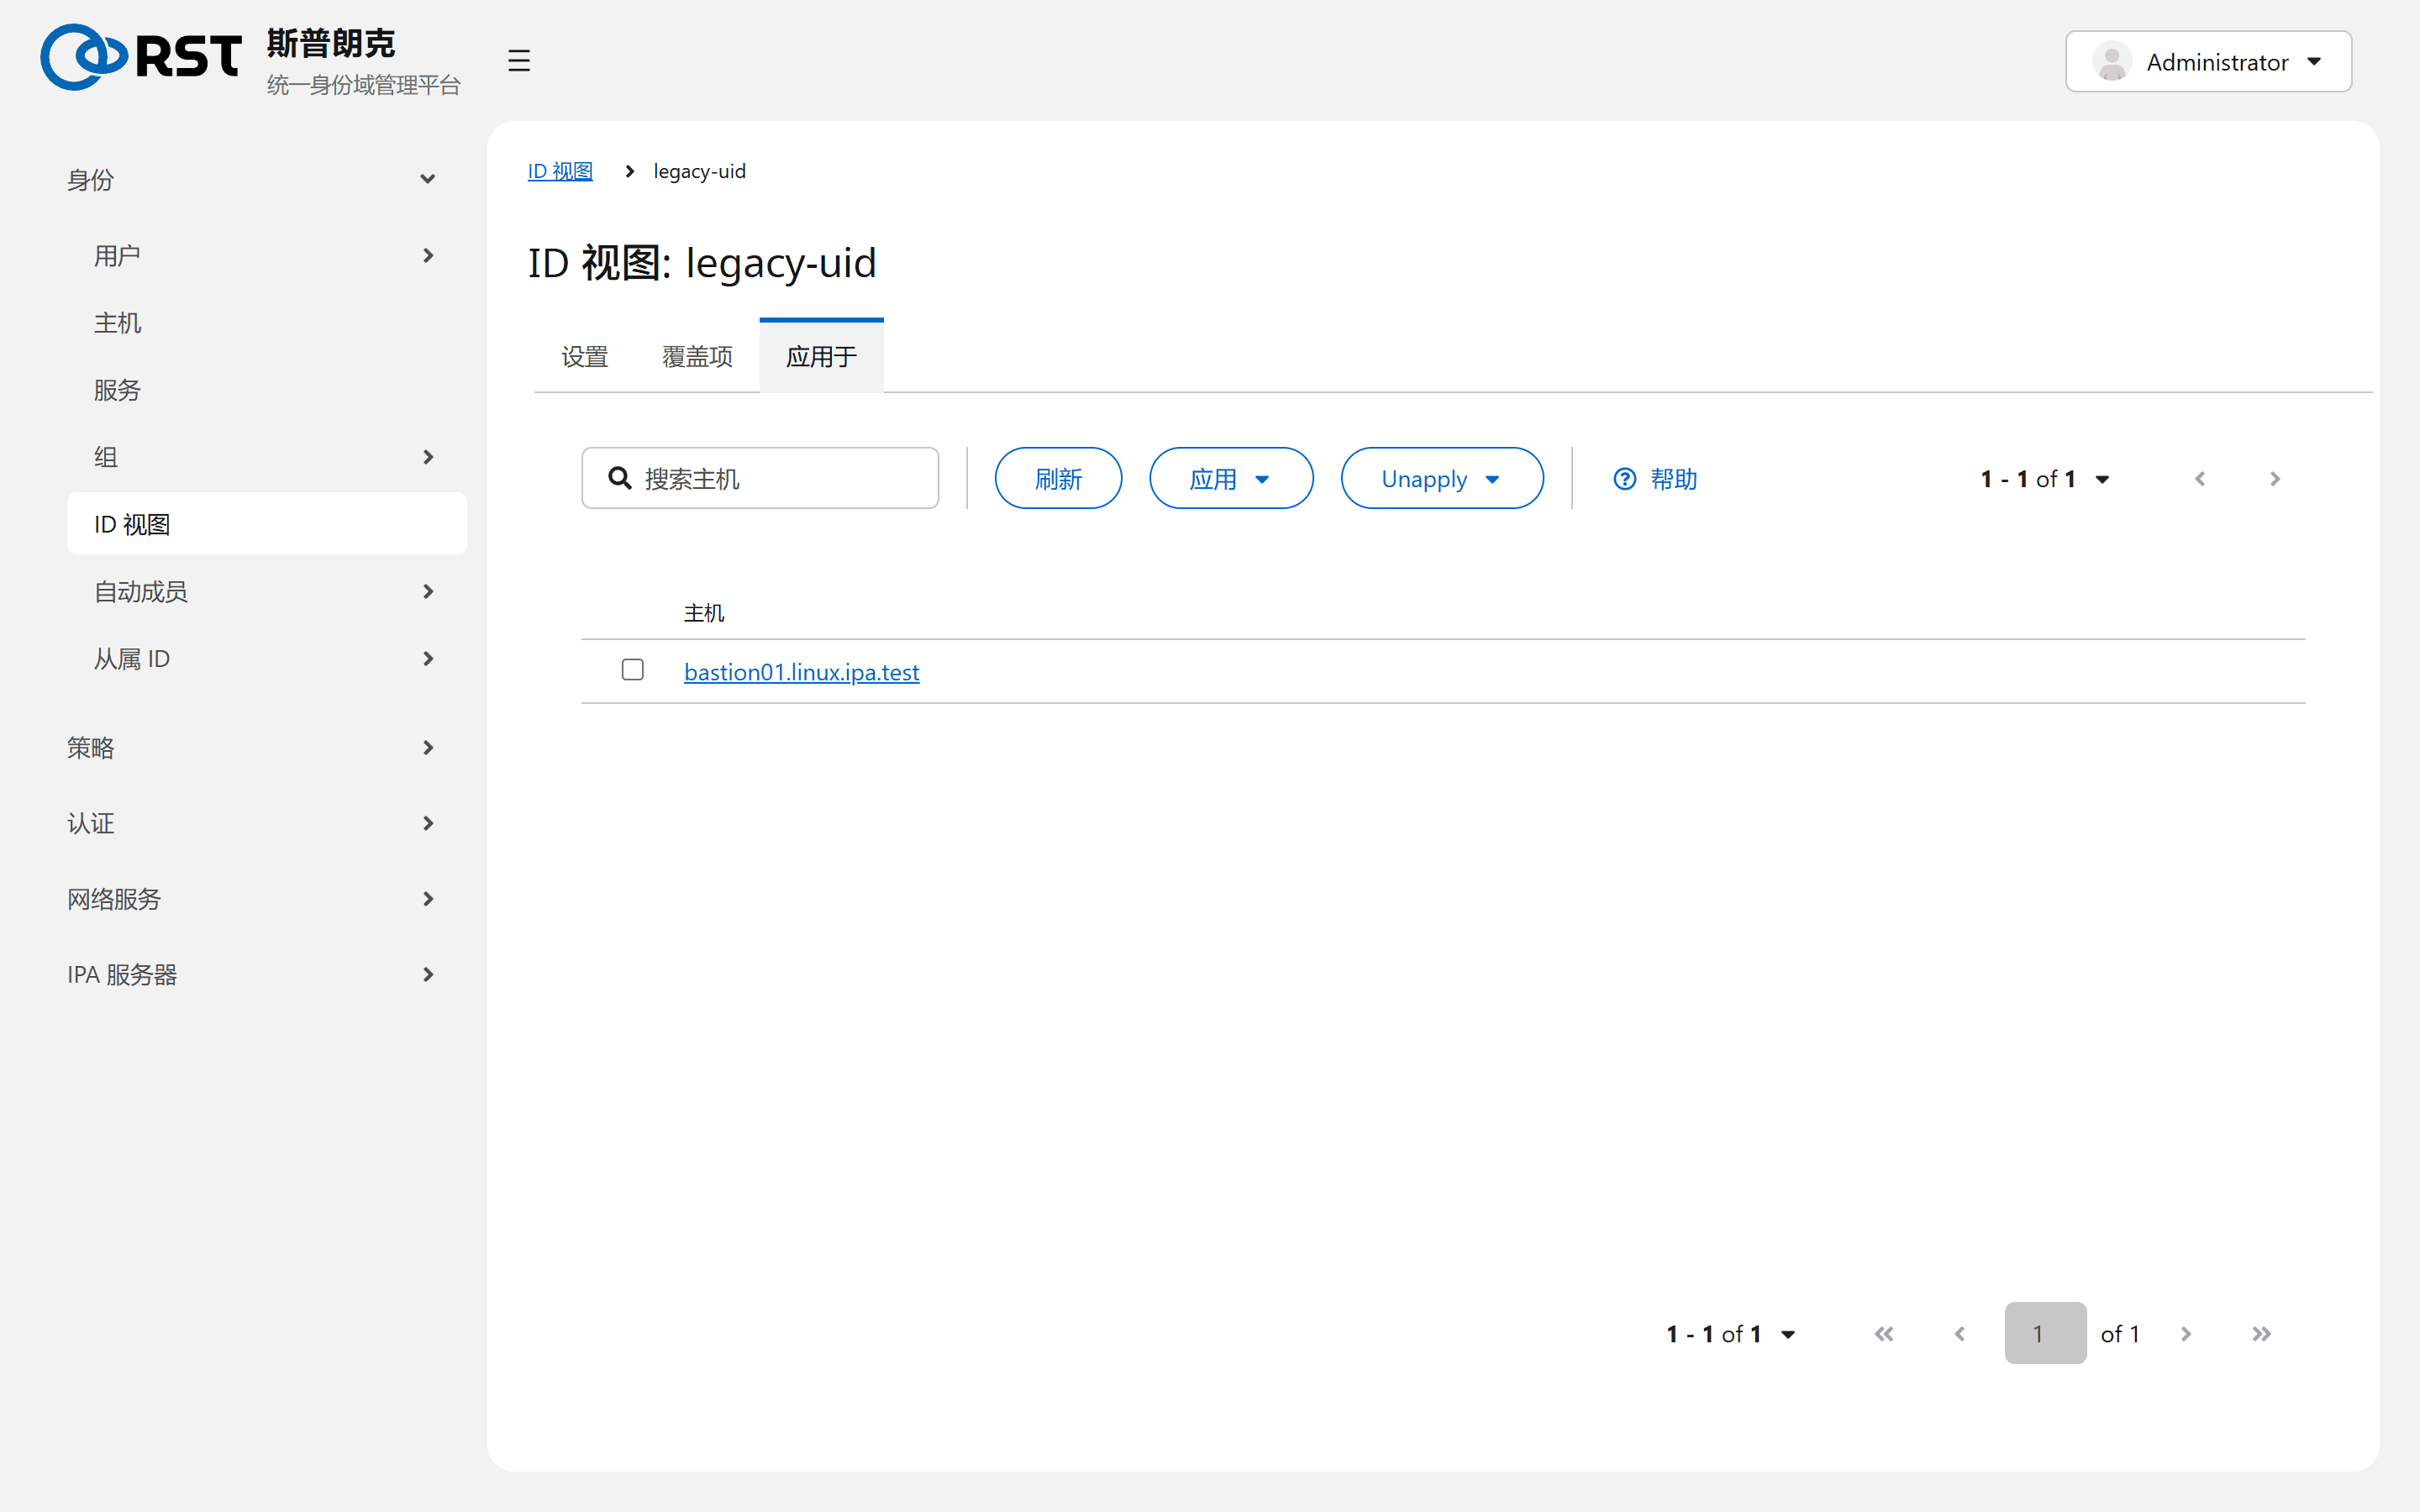
视图应用到主机或主机组。一台主机同时只能有一个视图,应用另一个视图会替换原有视图。IPA 服务器自身不能应用视图。客户端 sssd 缓存清除(sss_cache -E)或过期后覆盖才可见。
Default Trust View 在建立 AD 信任时自动创建,应用于所有未指定视图的主机,AD 用户的覆盖项默认写在这里。删除它后,AD 用户在 Linux 侧的属性覆盖全部失效。
边界
| 事项 | 说明 |
|---|---|
| 文件属主 | 覆盖 uid 不改变文件系统上的属主。迁移完成后需要 chown,或长期保留视图 |
| 访问判定 | 覆盖项不参与 HBAC 和 Sudo 判定,判定依据全局对象和组关系 |
| 客户端要求 | 视图只在 sssd 1.12 及以上的 IPA 客户端生效;通过 LDAP 直连 IPA 的旧系统看不到覆盖 |