

用户
网关自带登录的账号与三种角色:新建、改角色、停用、重置密码、删除。需要账号库。
用户页是 系统设置 页的一个标签,管理网关自带登录的账号,修改需要管理员角色。有 IdP 的部署改用 SSO,账号由 IdP 管理,不使用本页。
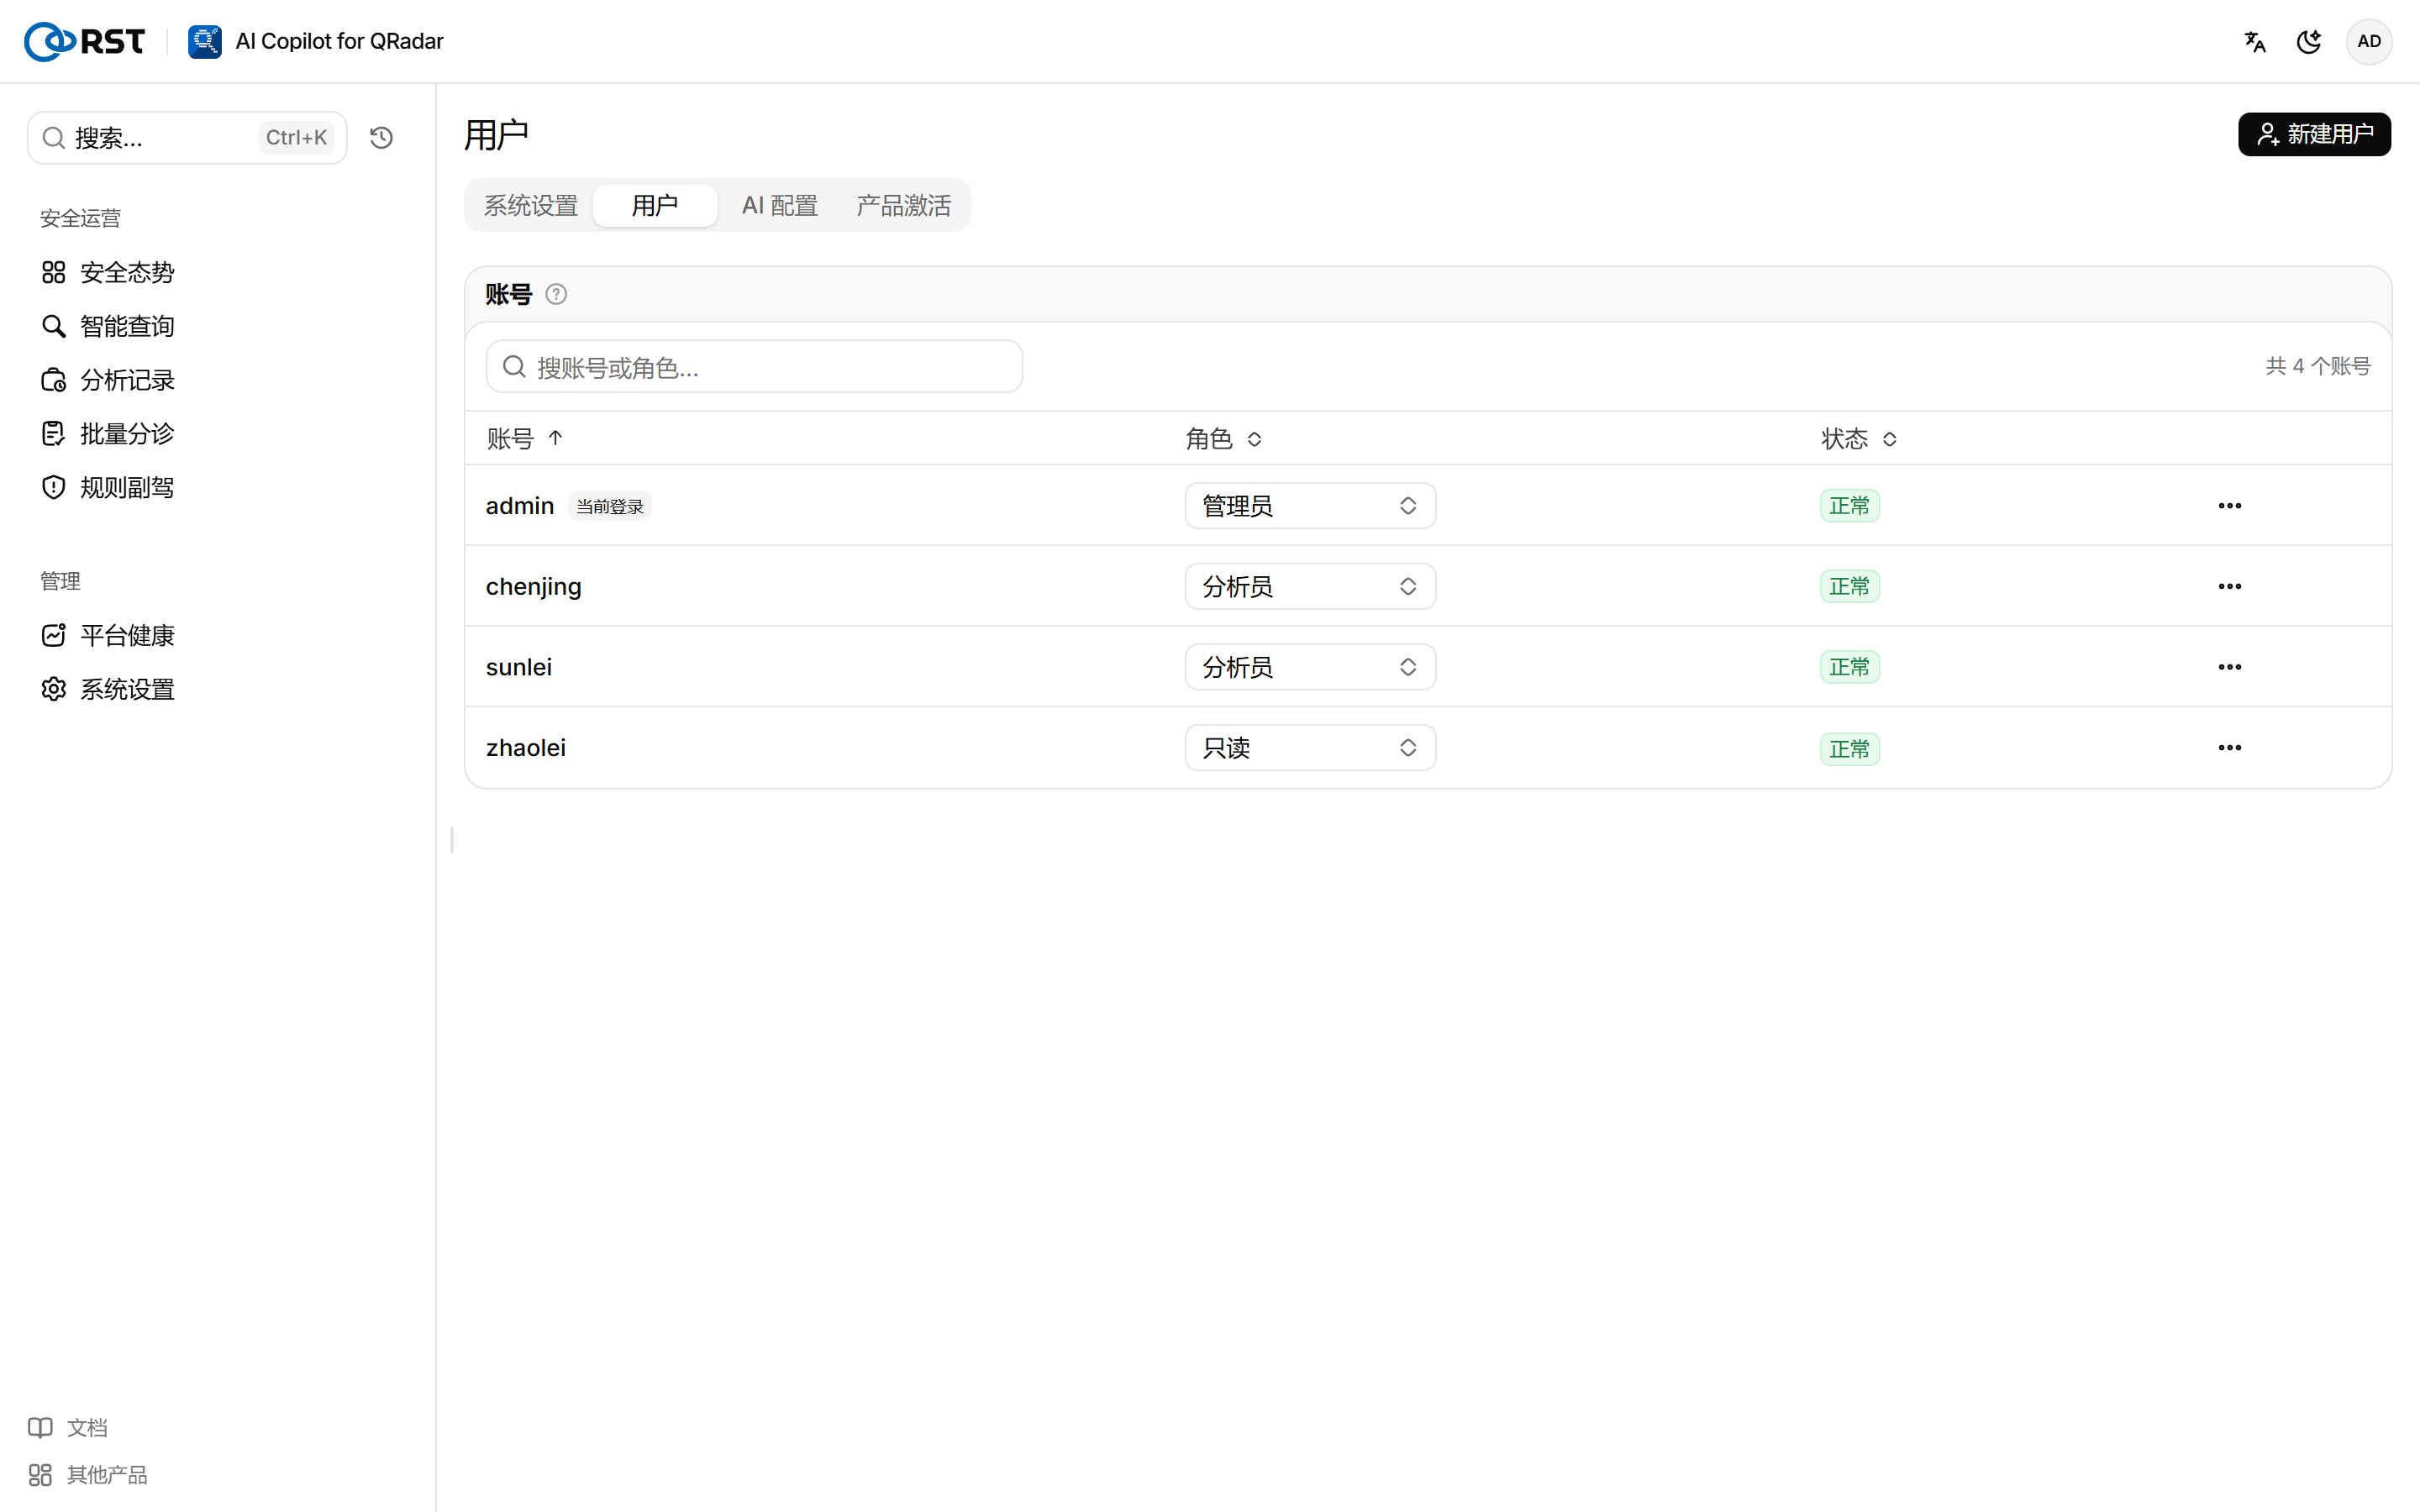
账号保存在 PostgreSQL 账号库中。deploy.sh 安装时启动账号库容器并写入 RST_USER_DB_URL,装完即可添加账号。RST_USER_DB_URL 为空时只有 .env 中的一个管理员账号,页面提示无法添加账号。账号库在 userdb_data 卷中,需要纳入备份,见升级、回滚与备份。
新建用户
前提条件
- 管理员角色。
- 专业版或企业版许可。社区版只有 1 个用户;专业版和企业版中,启用的账号数不能超过许可的用户数。
步骤
- 选择 新建用户。
- 输入 账号 和 初始密码(不少于 8 位),选择 角色。
- 选择 创建。
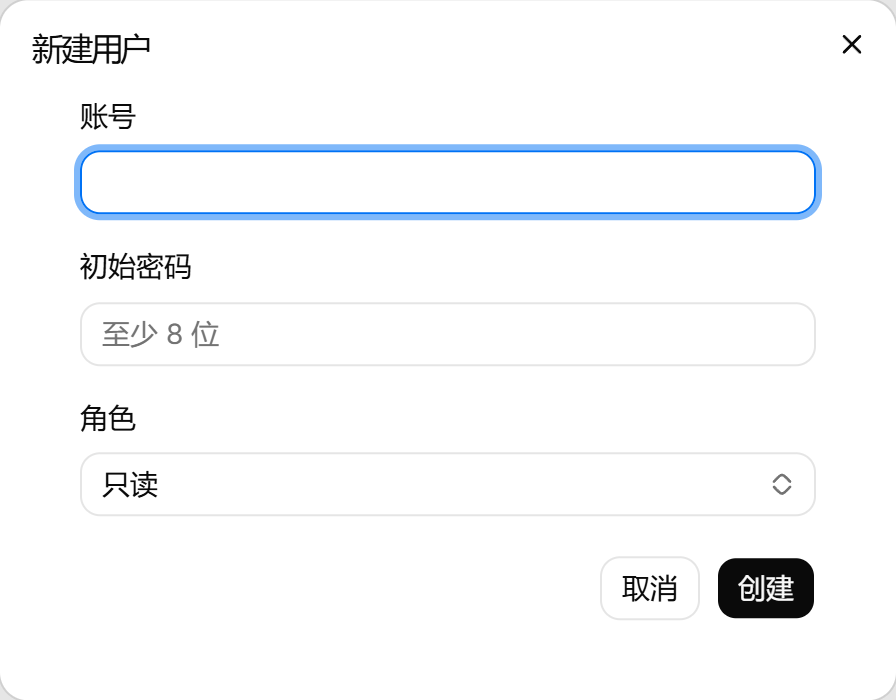
网关不发送邮件。管理员把初始密码告知用户,用户登录后在账号页修改。
管理已有账号
在账号所在行执行:
- 修改 角色,立即生效,用户不需要重新登录。
- 选择 停用,该账号已登录的会话全部失效。账号保留,可以再 启用。
- 选择 重置密码 并输入新密码,该账号已登录的会话全部失效,用户以新密码重新登录。
- 选择 删除,账号不能再登录,已登录的会话全部失效,不可恢复。
不能删除当前登录的账号。最后一个启用的管理员不能停用、降级或删除。
角色
| 角色 | 权限 |
|---|---|
| 管理员 | 修改系统设置、AI 配置、许可,管理账号,查看调用审计 |
| 分析员 | 查询、调查、研判、处置 Offense,包括写回 QRadar 的备注、关闭、分配。不能修改网关配置 |
| 只读 | 查询、检索、查看解读和报告。不能修改任何内容,包括处置状态 |