

系统设置
QRadar Console 连接、日志源白名单、字段脱敏档位、审计与转发、版本与更新。保存后即时生效。
系统设置保存网关自身的配置,修改需要管理员角色。保存后写入网关的状态卷,即时生效,不需要重启网关。界面中的值优先于 .env 中的同名配置项,.env 只作为首次启动的初始值,见配置项参考。页面顶部的标签另有用户、AI 配置和产品激活。
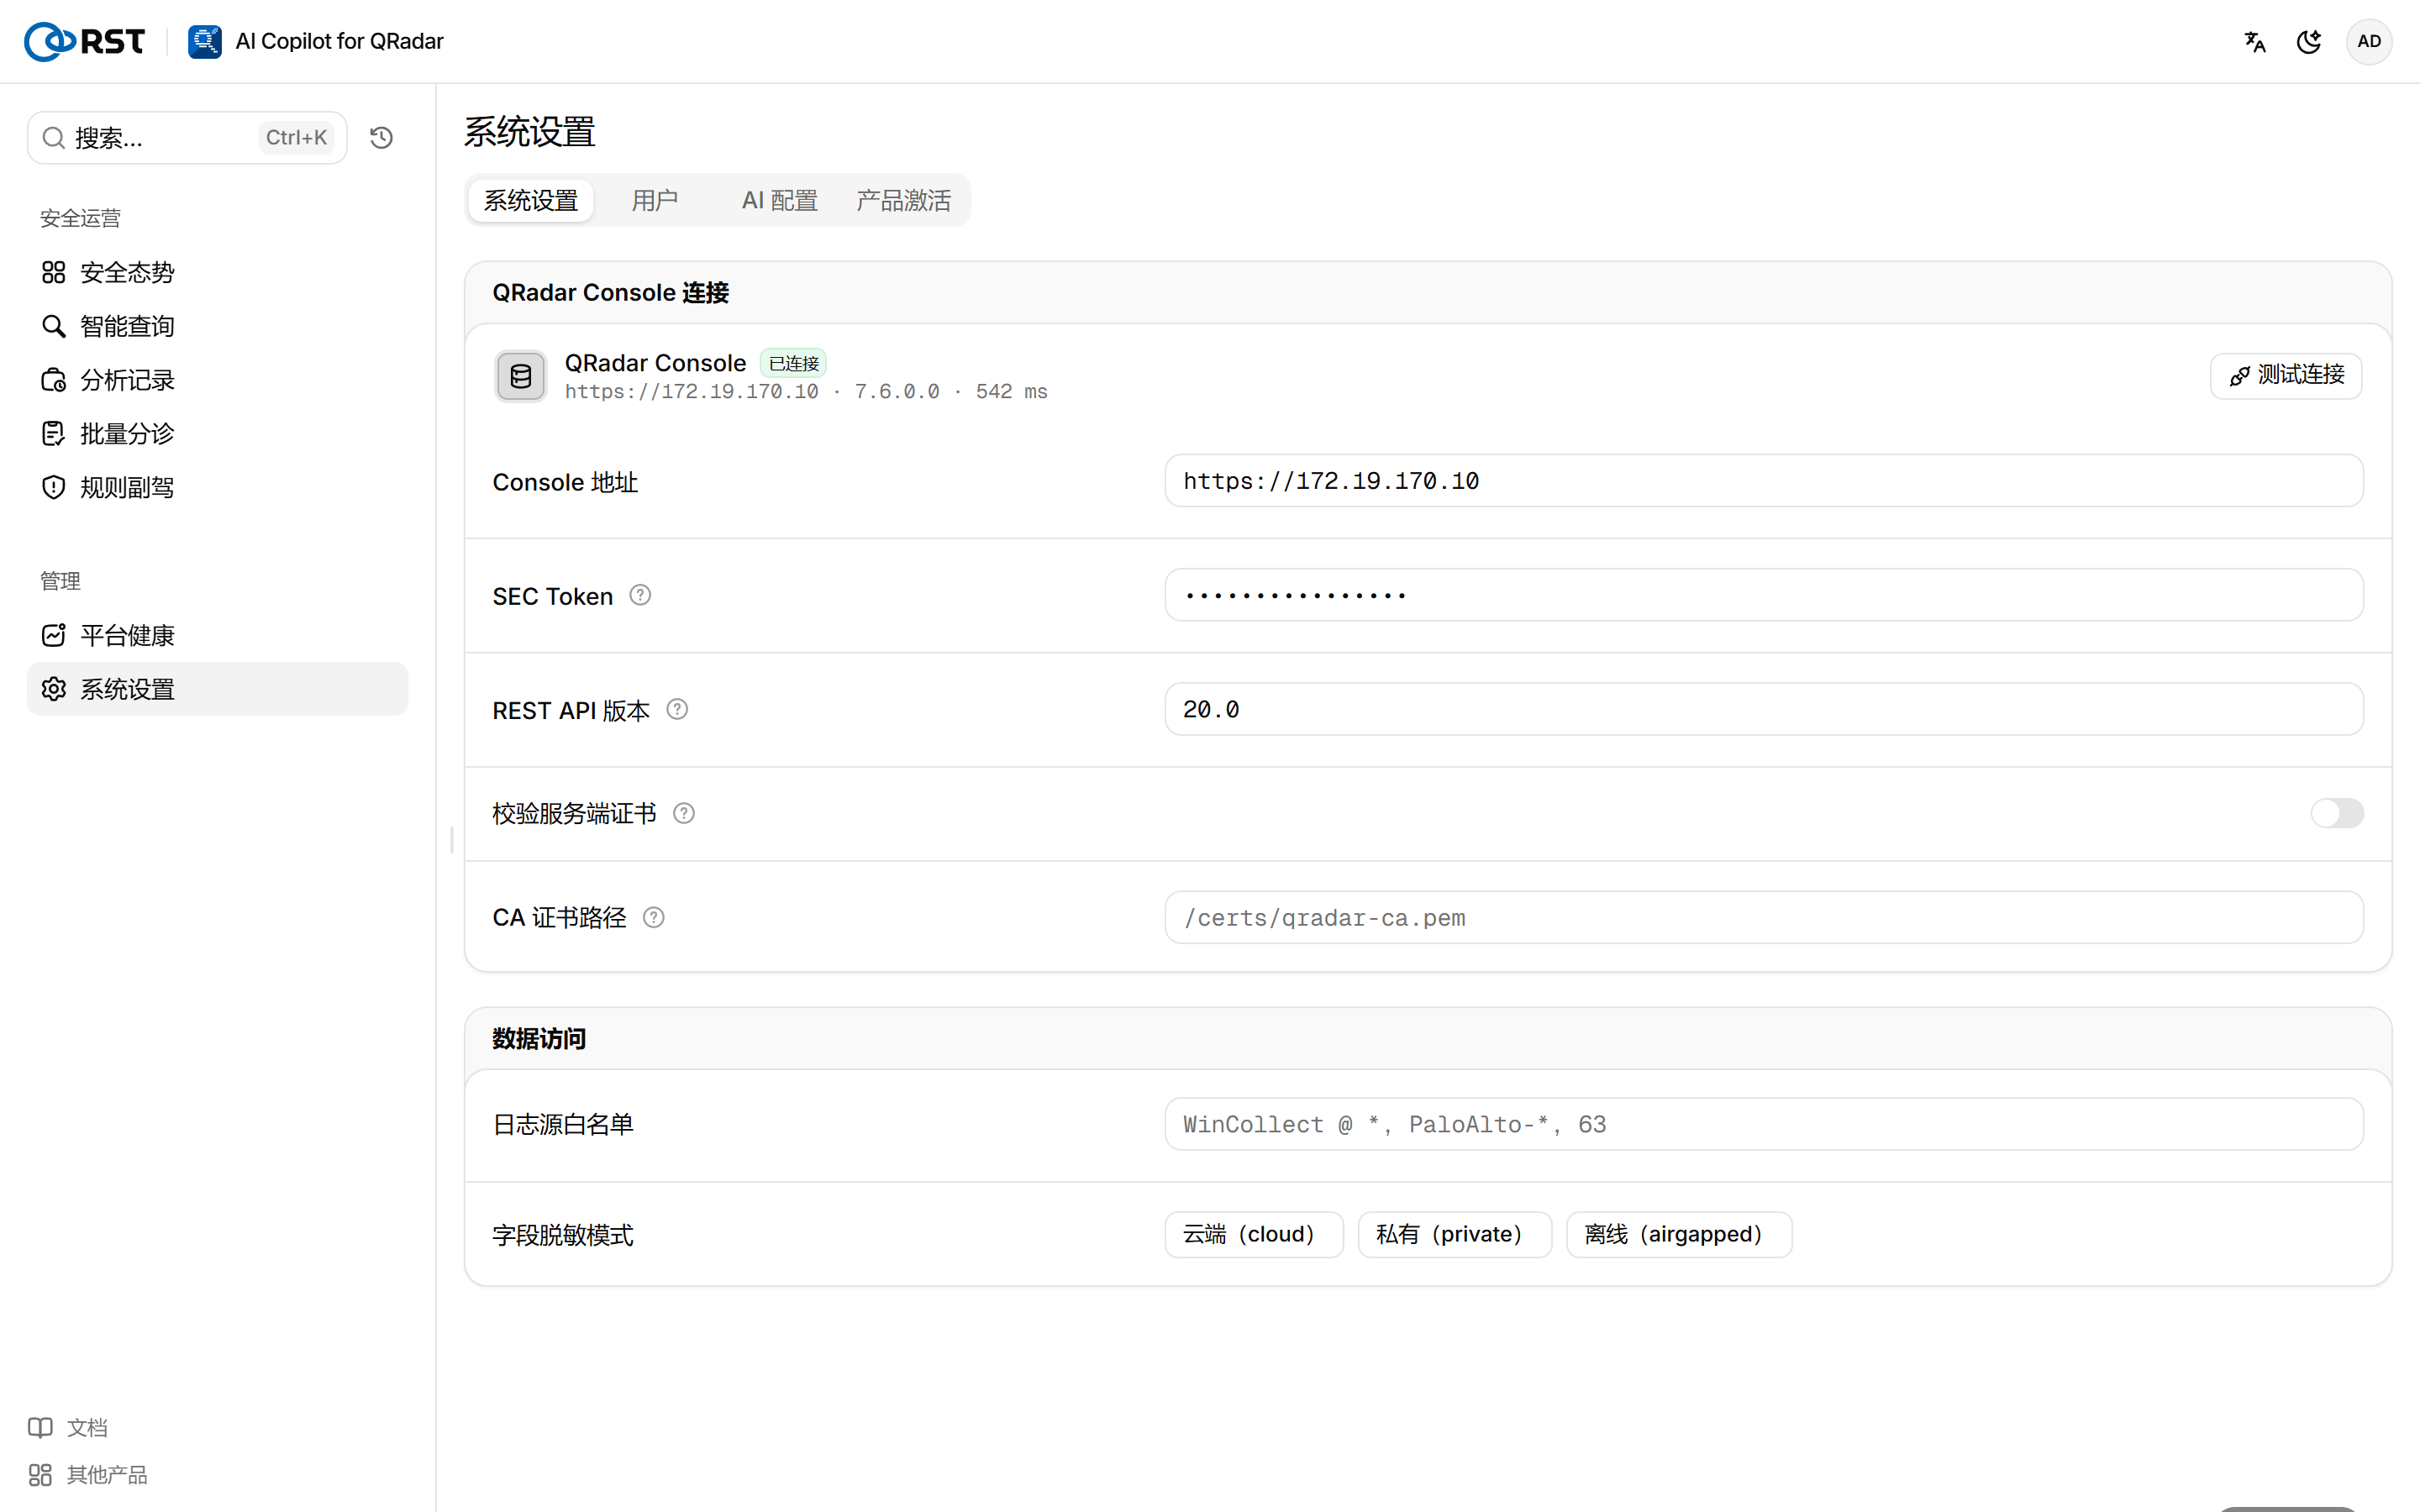
连接 QRadar Console
首次安装没有配置 Console 时,页面显示 连接到你的 QRadar 引导卡。Token 过期或更换时,在同一位置修改。
前提条件
- 管理员角色。
- 一个授权服务 SEC Token,权限见 QRadar Token 权限。
步骤
- 在 QRadar Console 连接 中输入 Console 地址,例如
https://qradar.corp.local,不带路径。 - 输入 SEC Token。已保存过 Token 时,留空保留现值。
- (可选)输入 REST API 版本。留空为
20.0。 - (可选)Console 使用受信证书时,打开 校验服务端证书;使用私有 CA 时,在 CA 证书路径 中输入容器内路径,通常为
/certs/qradar-ca.pem,填写后自动开启校验。 - 选择 测试连接。
- 测试通过后,选择 保存并应用。
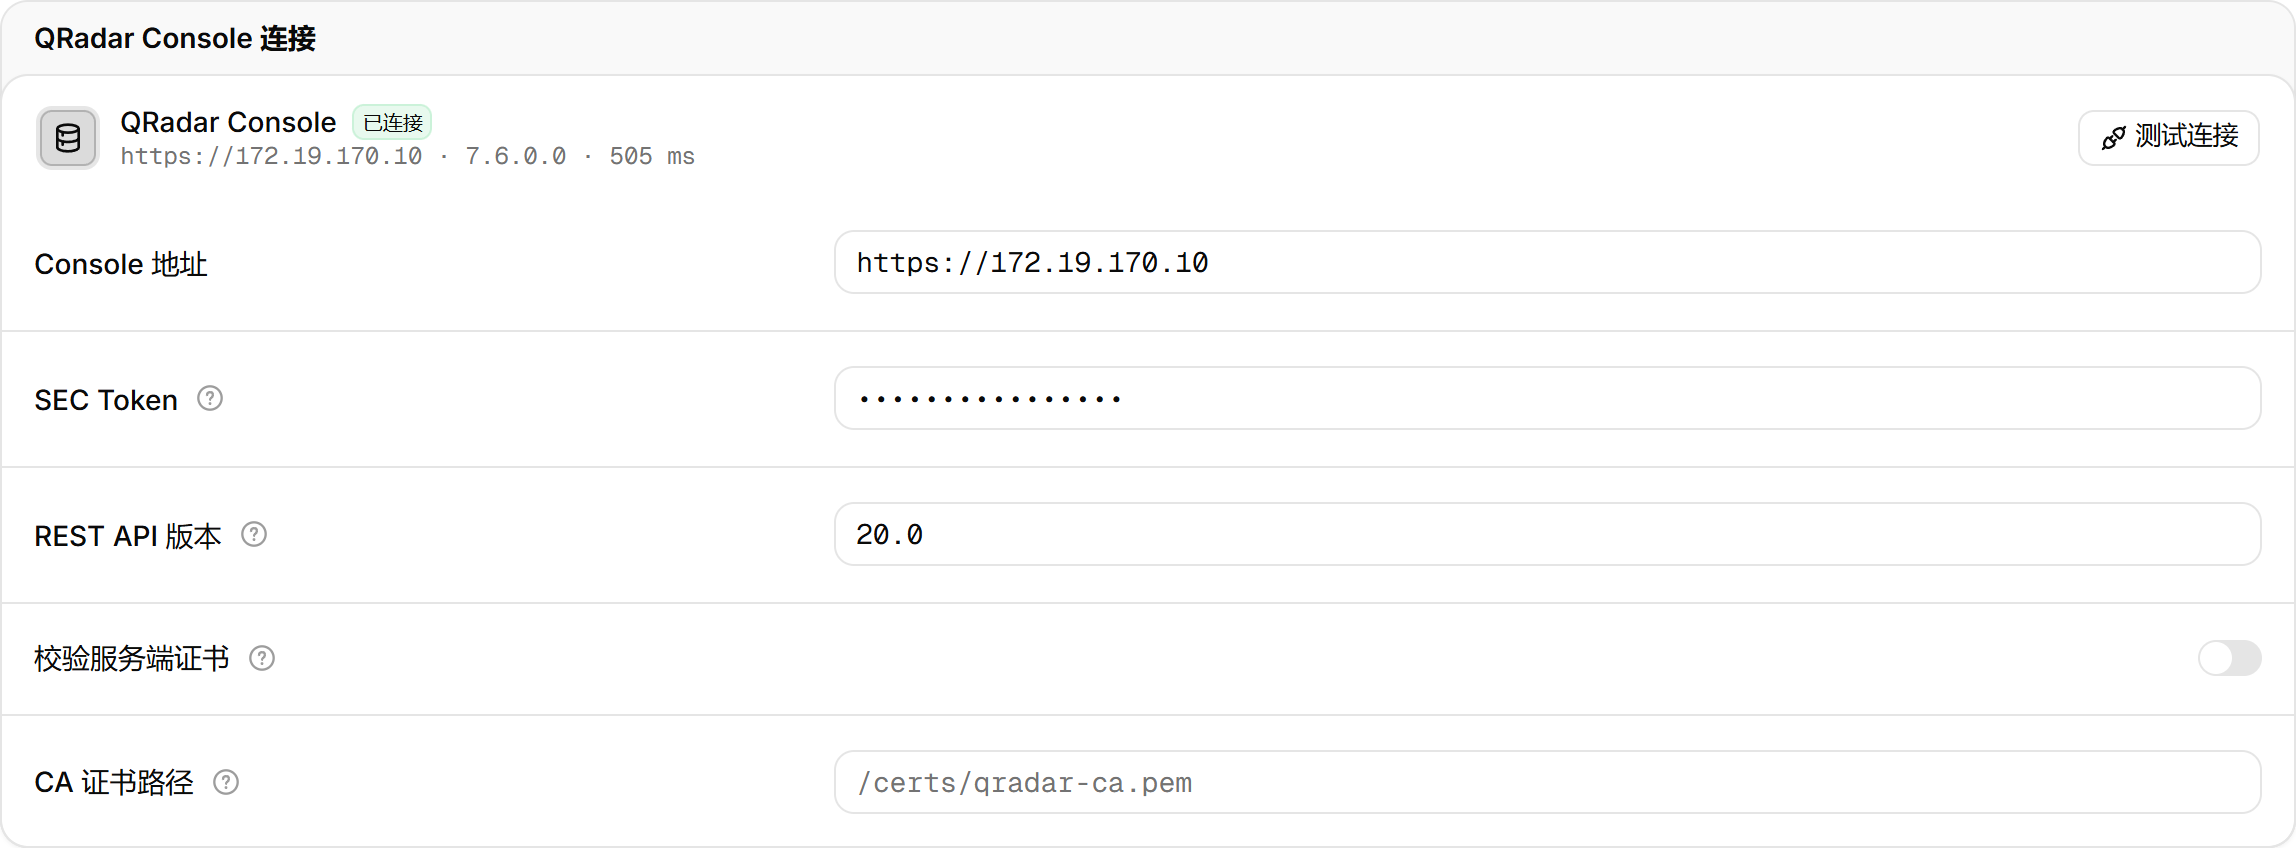
测试连接显示 Console 版本,以及 Ariel、Offenses、规则、日志源四类接口是否可用。某一类不可用时,页面提示该 Token 访问不了哪些接口,对应页面会没有数据。测试通过前不能保存。
更换 Console 地址或 Token 后,Offense 同步的游标不变。
设置数据访问范围与脱敏
步骤
- 在 数据访问 中输入 日志源白名单:逗号分隔的日志源名或 id,支持
*,例如WinCollect @ *,PaloAlto-*,63。留空表示 Token 可见的全部日志源。 - 选择 字段脱敏模式。
- 选择 保存并应用。
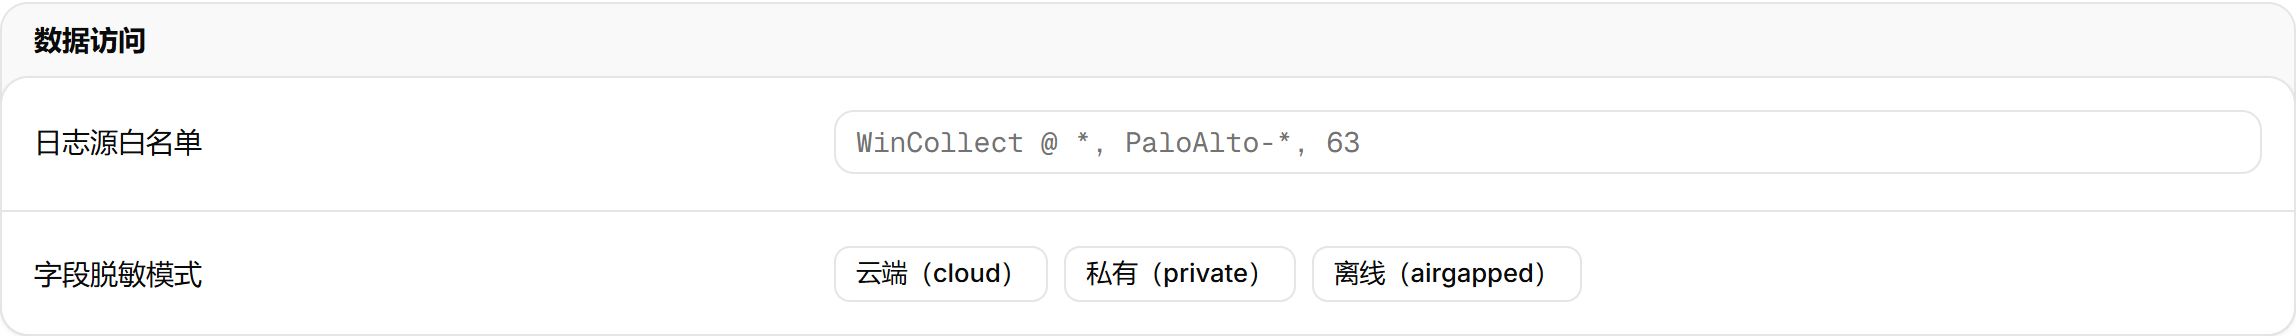
白名单的检查规则见 QRadar Token 权限。三个脱敏档位在所有版本中都可用:
| 档位 | 发送给模型前的处理 | 适用场景 |
|---|---|---|
| 云端(cloud) | IP、账号、主机名等替换为占位符,例如 10.30.x.x。哈希、IOC 保留 | 模型在公有云 |
| 私有(private) | 只去除密钥与凭据 | 模型部署在自有机房 |
| 离线(airgapped) | 不做替换,数据不出内网 | 离线环境,使用本地模型 |
配置审计与转发
步骤
- 在 审计 + 多通道转发 中打开 启用审计。
- (可选)修改 审计保留天数,默认 180。
- (可选)填写 syslog 地址(RFC 5424)和 webhook 地址(POST JSON)。已保存的值留空不改。
- 选择 保存并应用。
启用后,登录、查询、模型调用、Offense 写回、设置变更等事件写入 copilot.db,在调用审计中查看。转发到 syslog 和 webhook 是企业版功能,syslog 可以指向 QRadar 自身。webhook 目标受 RST_AUDIT_WEBHOOK_ALLOWLIST 限制,TLS 校验 只作用于 webhook。
更新版本
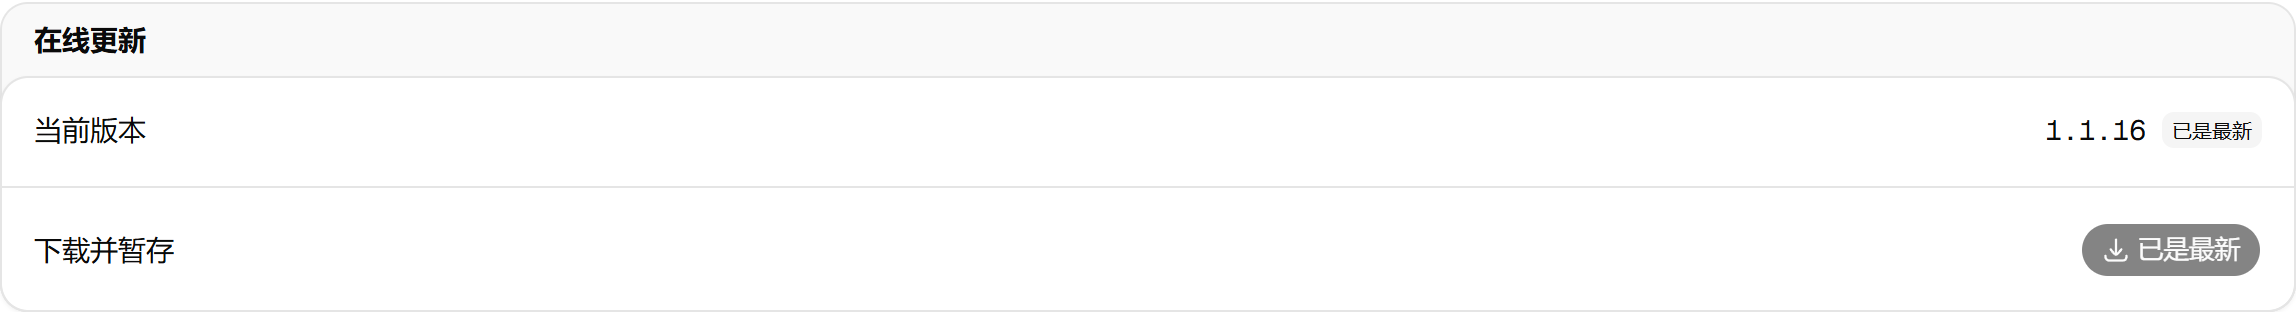
版本与更新 显示 当前版本。网关每天从 GitHub Releases 检查一次新版本,所有版本相同,主机需要能访问 GitHub。出现新版本时选择 下载并暂存。安装由运维在主机上执行,见升级、回滚与备份。