

Offenses 告警
从 QRadar 同步 Offense,每条生成 AI 摘要。在告警流中筛选和处置,把备注、关闭、分配写回 QRadar,对单条 Offense 深入调查。
Offenses 告警是 安全态势 页的一个标签。Offense 由 QRadar 的规则产生,网关定时同步,为每条新 Offense 生成一句话 AI 摘要,并通过实时推送显示在告警流中。处置状态保存在网关中,团队共享。备注、关闭和分配写回 QRadar。同步和处置所有版本可用,深入调查需要付费许可。
网关按 start_time 拉取新 Offense,按 last_updated_time 刷新已入库的 Offense,因此在 Console 中关闭、分配或事件数增长都会同步回来。首次同步回看 RST_OFFENSE_INGEST_LOOKBACK(默认 7 天)内状态为 OPEN 的 Offense。严重度按 QRadar 的 magnitude 折算。AI 摘要跟随界面语言,后台同步时使用 RST_OUTPUT_LANG。
Token 的安全配置文件决定网关可见的 Offense。列表持续为空时,先检查 QRadar Token 权限,再确认回看时长内是否有 OPEN 状态的 Offense。
配置同步
前提条件
- 管理员角色。
- 系统设置中已连接 QRadar。
步骤
- 在页面上的 同步设置 中,打开 启用轮询。
- 输入 轮询间隔(秒),默认 30。
- (可选)输入 最低 magnitude。低于该值的 Offense 不入库、不推送,0 为全部。
- 选择 立即同步,执行一轮同步。
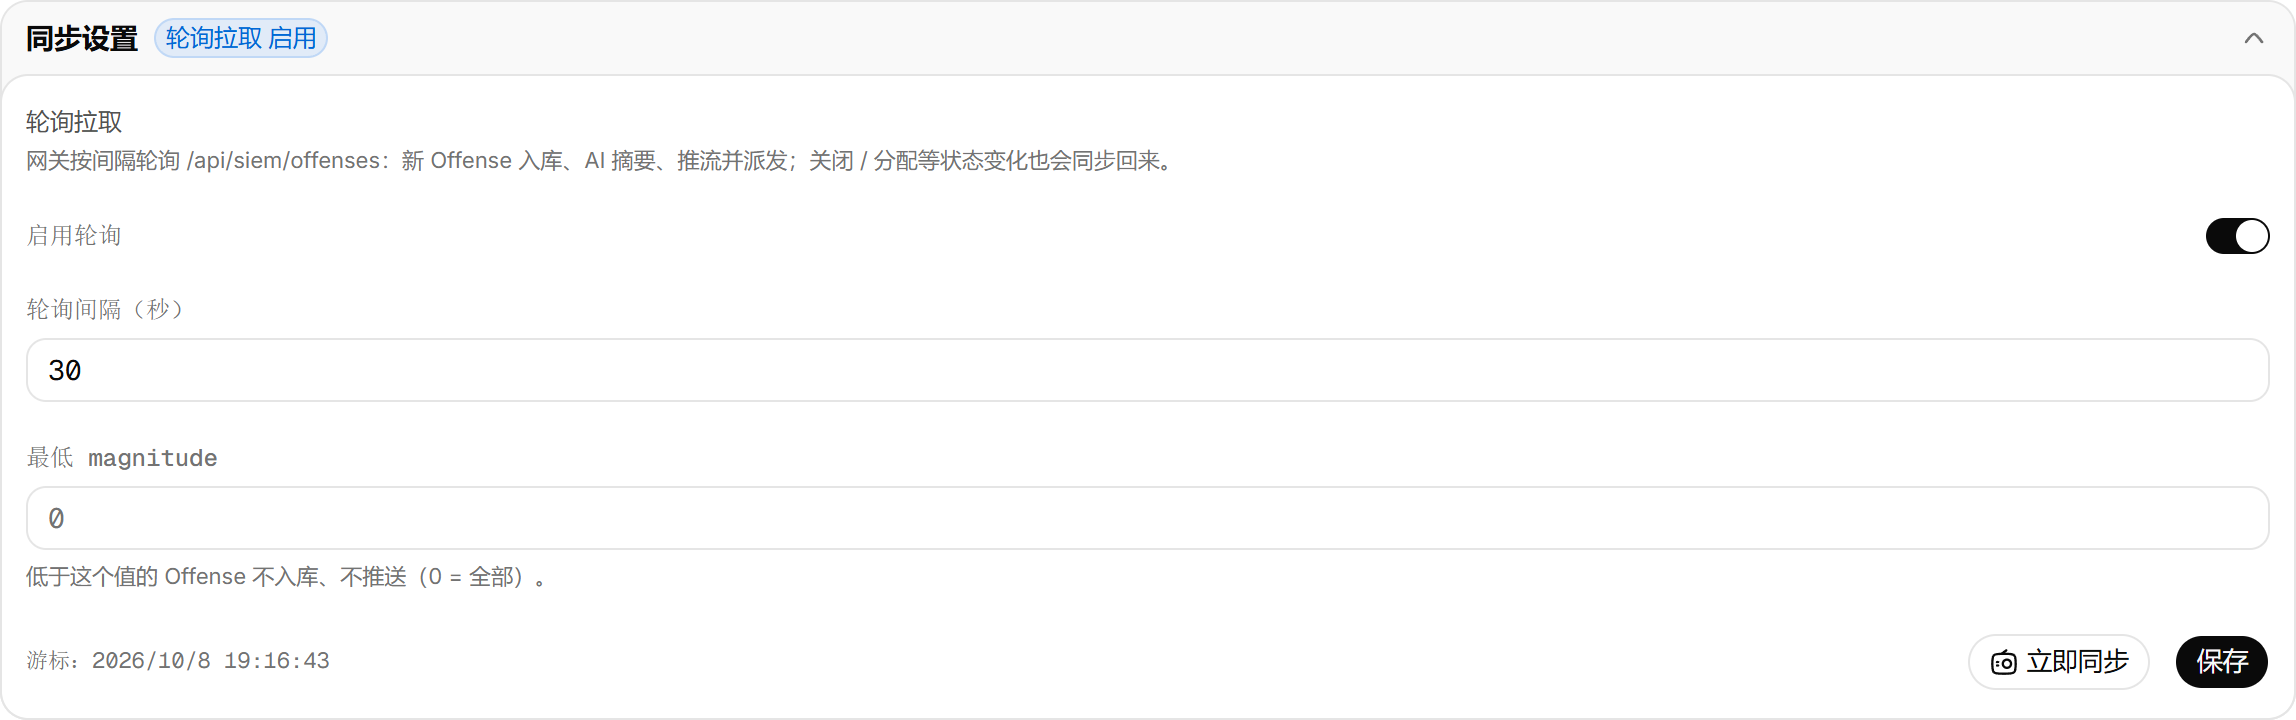
同步完成后提示新增的 Offense 数量,游标 显示上次同步到的时间。摘要超出时间预算的 Offense 显示 未生成(超出摘要时间预算)。
查看告警概览
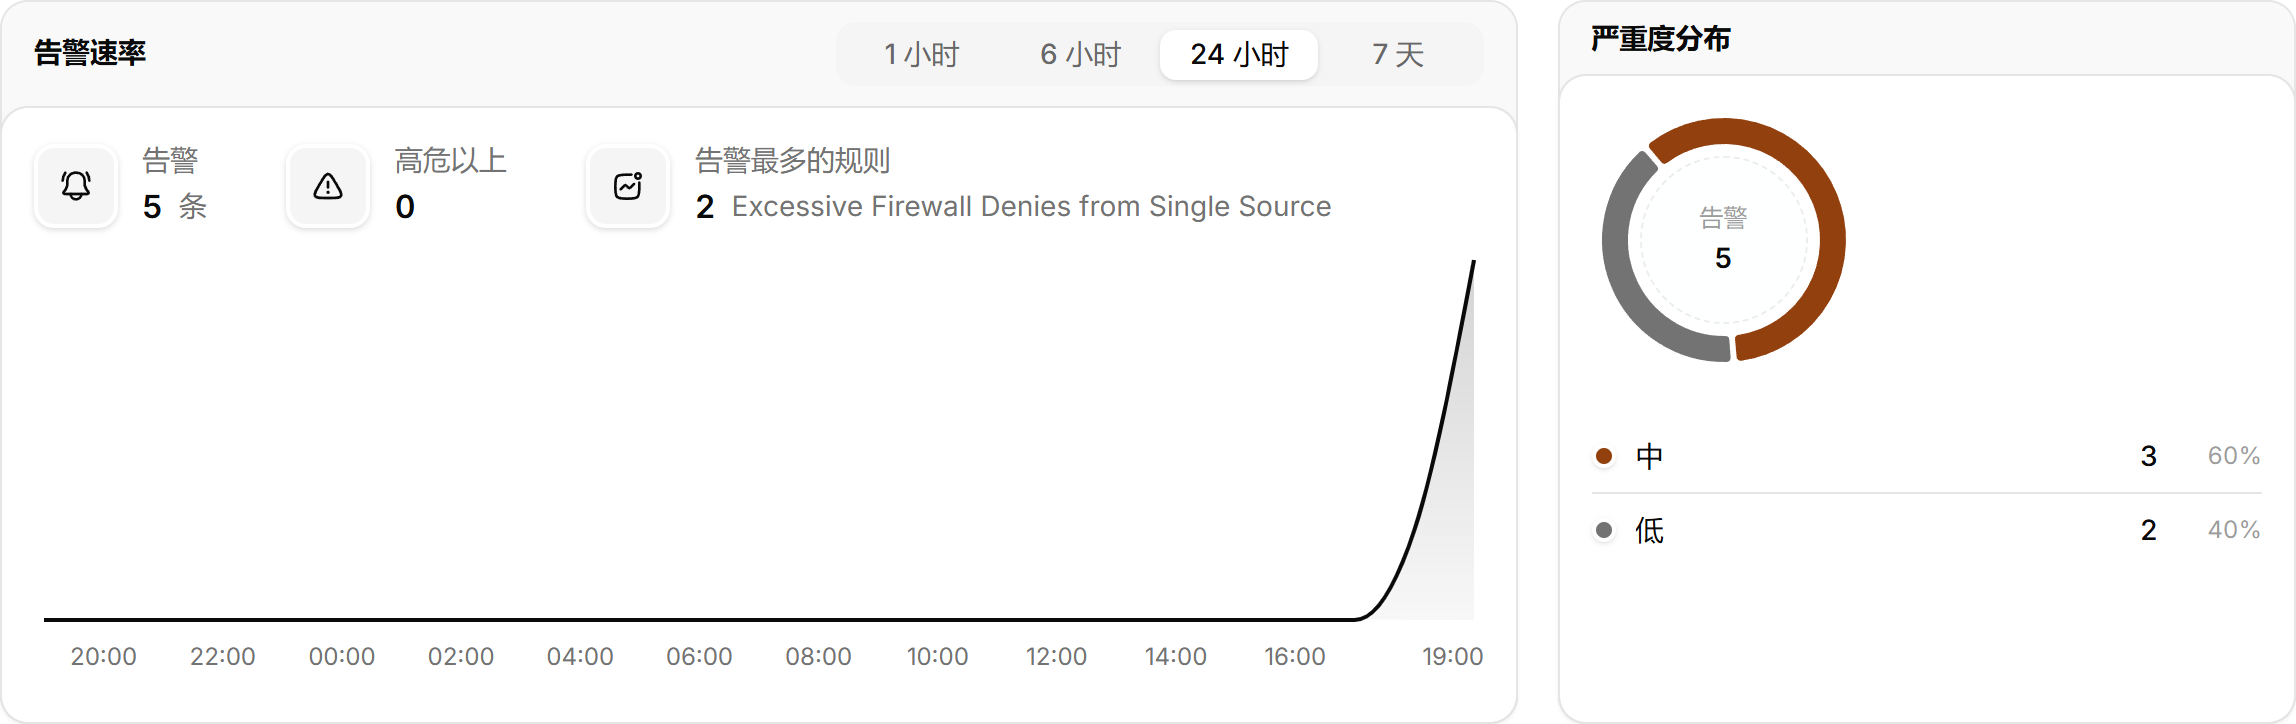
告警概览 显示所选时间窗内的告警数、严重与高危数、已处置与误报数,以及 告警速率 图和 严重度分布。时间窗可选 1 小时、6 小时、24 小时、7 天。
在告警流中处置 Offense
步骤
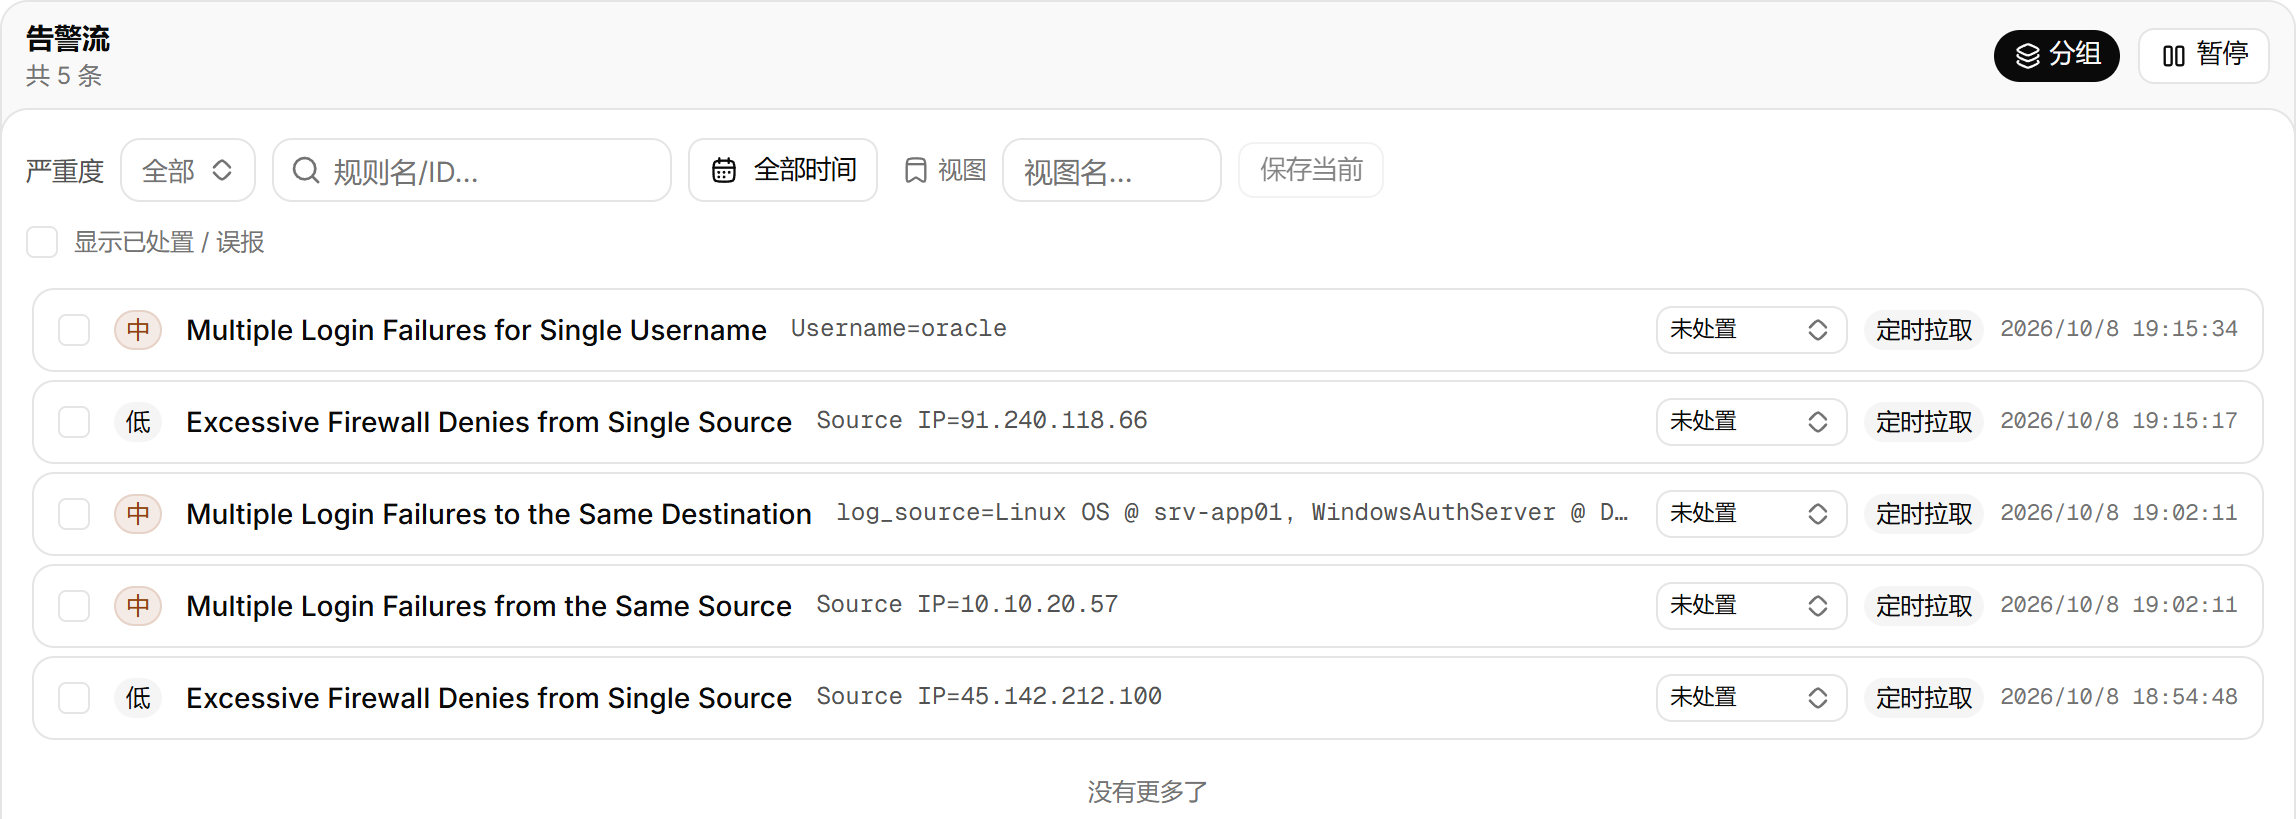
- (可选)按 严重度 或 规则名/ID… 筛选。常用的筛选组合可以在 视图 中选择 保存当前。
- 选中一条或多条 Offense 左侧的复选框。
- 选择 标记已处置 或 标记误报。
标记后提示可以 撤销。已处置和误报的 Offense 默认隐藏,打开 显示已处置 / 误报 后显示。处置状态只保存在网关中,不写回 QRadar。
新 Offense 实时出现在告警流顶部。向下滚动时推送暂停,回到顶部后继续。打开 分组 时,同一规则、同一来源的 Offense 折叠为一条。
写回 QRadar
前提条件
- 分析员或管理员角色。
- Token 的用户角色具备 Offenses 的关闭、分配和备注权限。
步骤
- 选择一条 Offense,打开详情。
- 在 写回 QRadar 中执行以下操作之一:
- 输入备注,选择 添加备注。
- 选择 关闭原因…,可附备注,选择 关闭 Offense。
- 输入 QRadar 用户名,选择 分配。
- 选择 标记跟进 或 取消跟进。
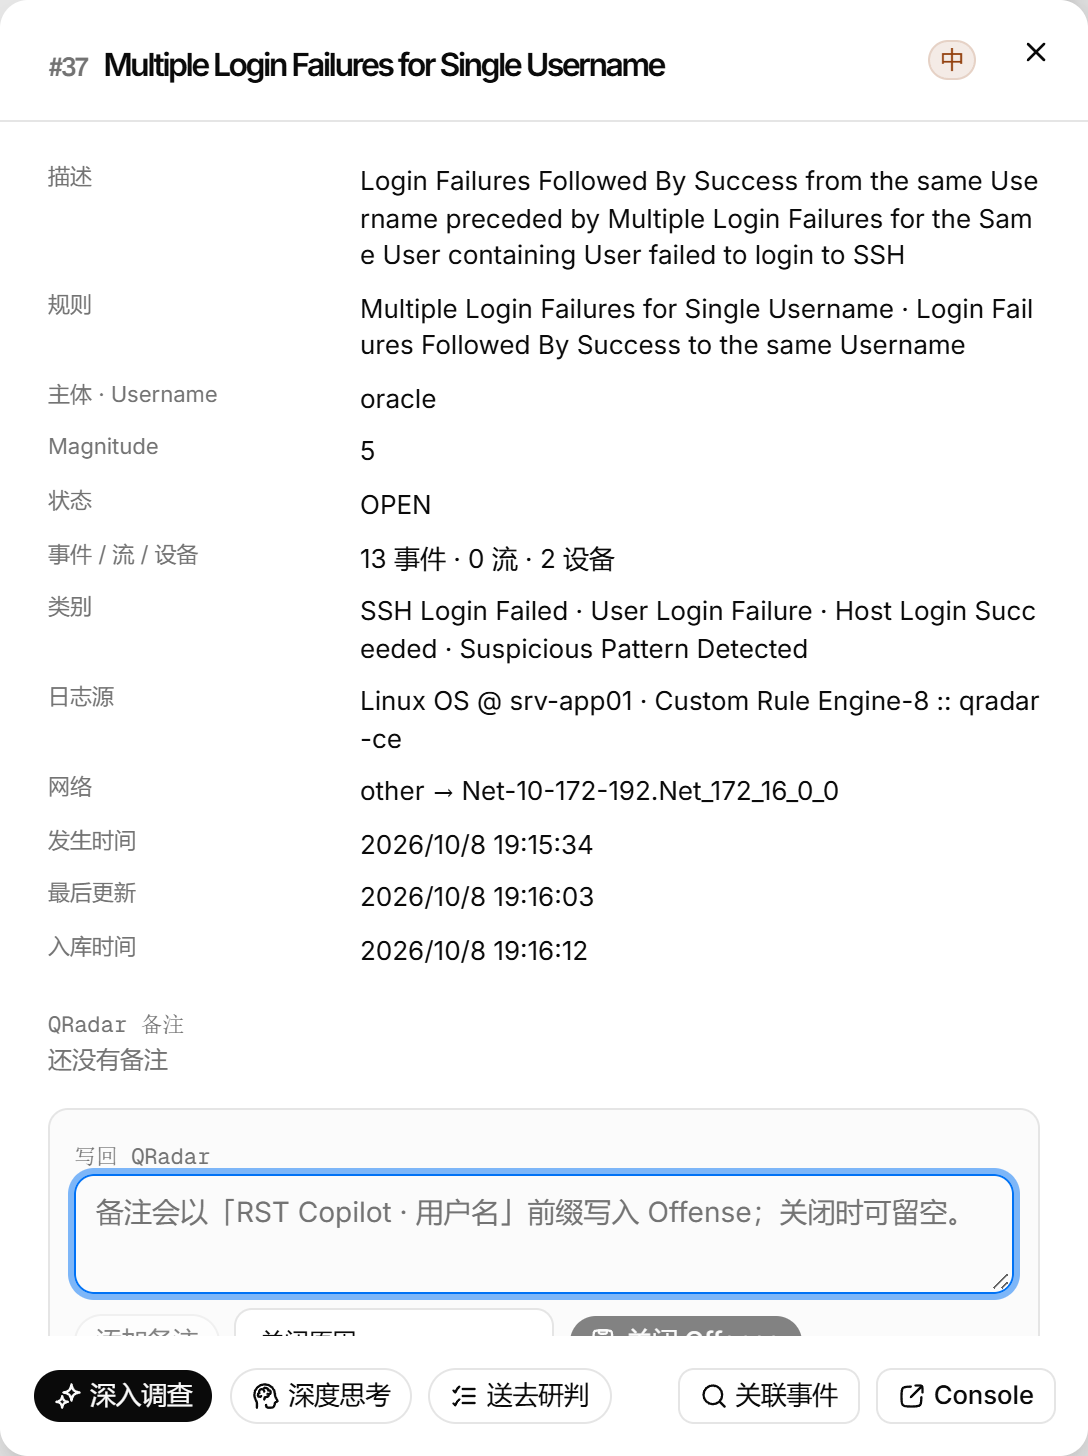
备注以「RST Copilot · 用户名」为前缀写入 Offense,关闭原因列表来自 QRadar。在 QRadar 中,这些操作记在网关使用的授权服务名下,具体操作人记录在调用审计中。
详情中的其他操作:关联事件 在智能查询中用 INOFFENSE() 查询构成该 Offense 的事件;送去研判 把该 Offense 交给批量分诊。
深入调查 Offense
网关先用 INOFFENSE() 取出构成该 Offense 的事件,再围绕主体(源 IP、目的主机、账号)多轮执行 AQL 取证,最后给出结论。每一步的 AQL 都经过只读校验和日志源白名单检查。一次调查的总时长预算为 RST_AGENTIC_DEADLINE_S(默认 180 秒)。模型不支持 function calling 时,改为单步调查。
前提条件
- 专业版或企业版许可,包括试用许可。
步骤
- 选择一条 Offense,打开详情。
- 选择 深入调查。
调查完成后显示报告,并自动归档到分析记录。报告顶部显示严重度、置信度、是否 疑似误报、自主调查 轮数和拉取的上下文条数。
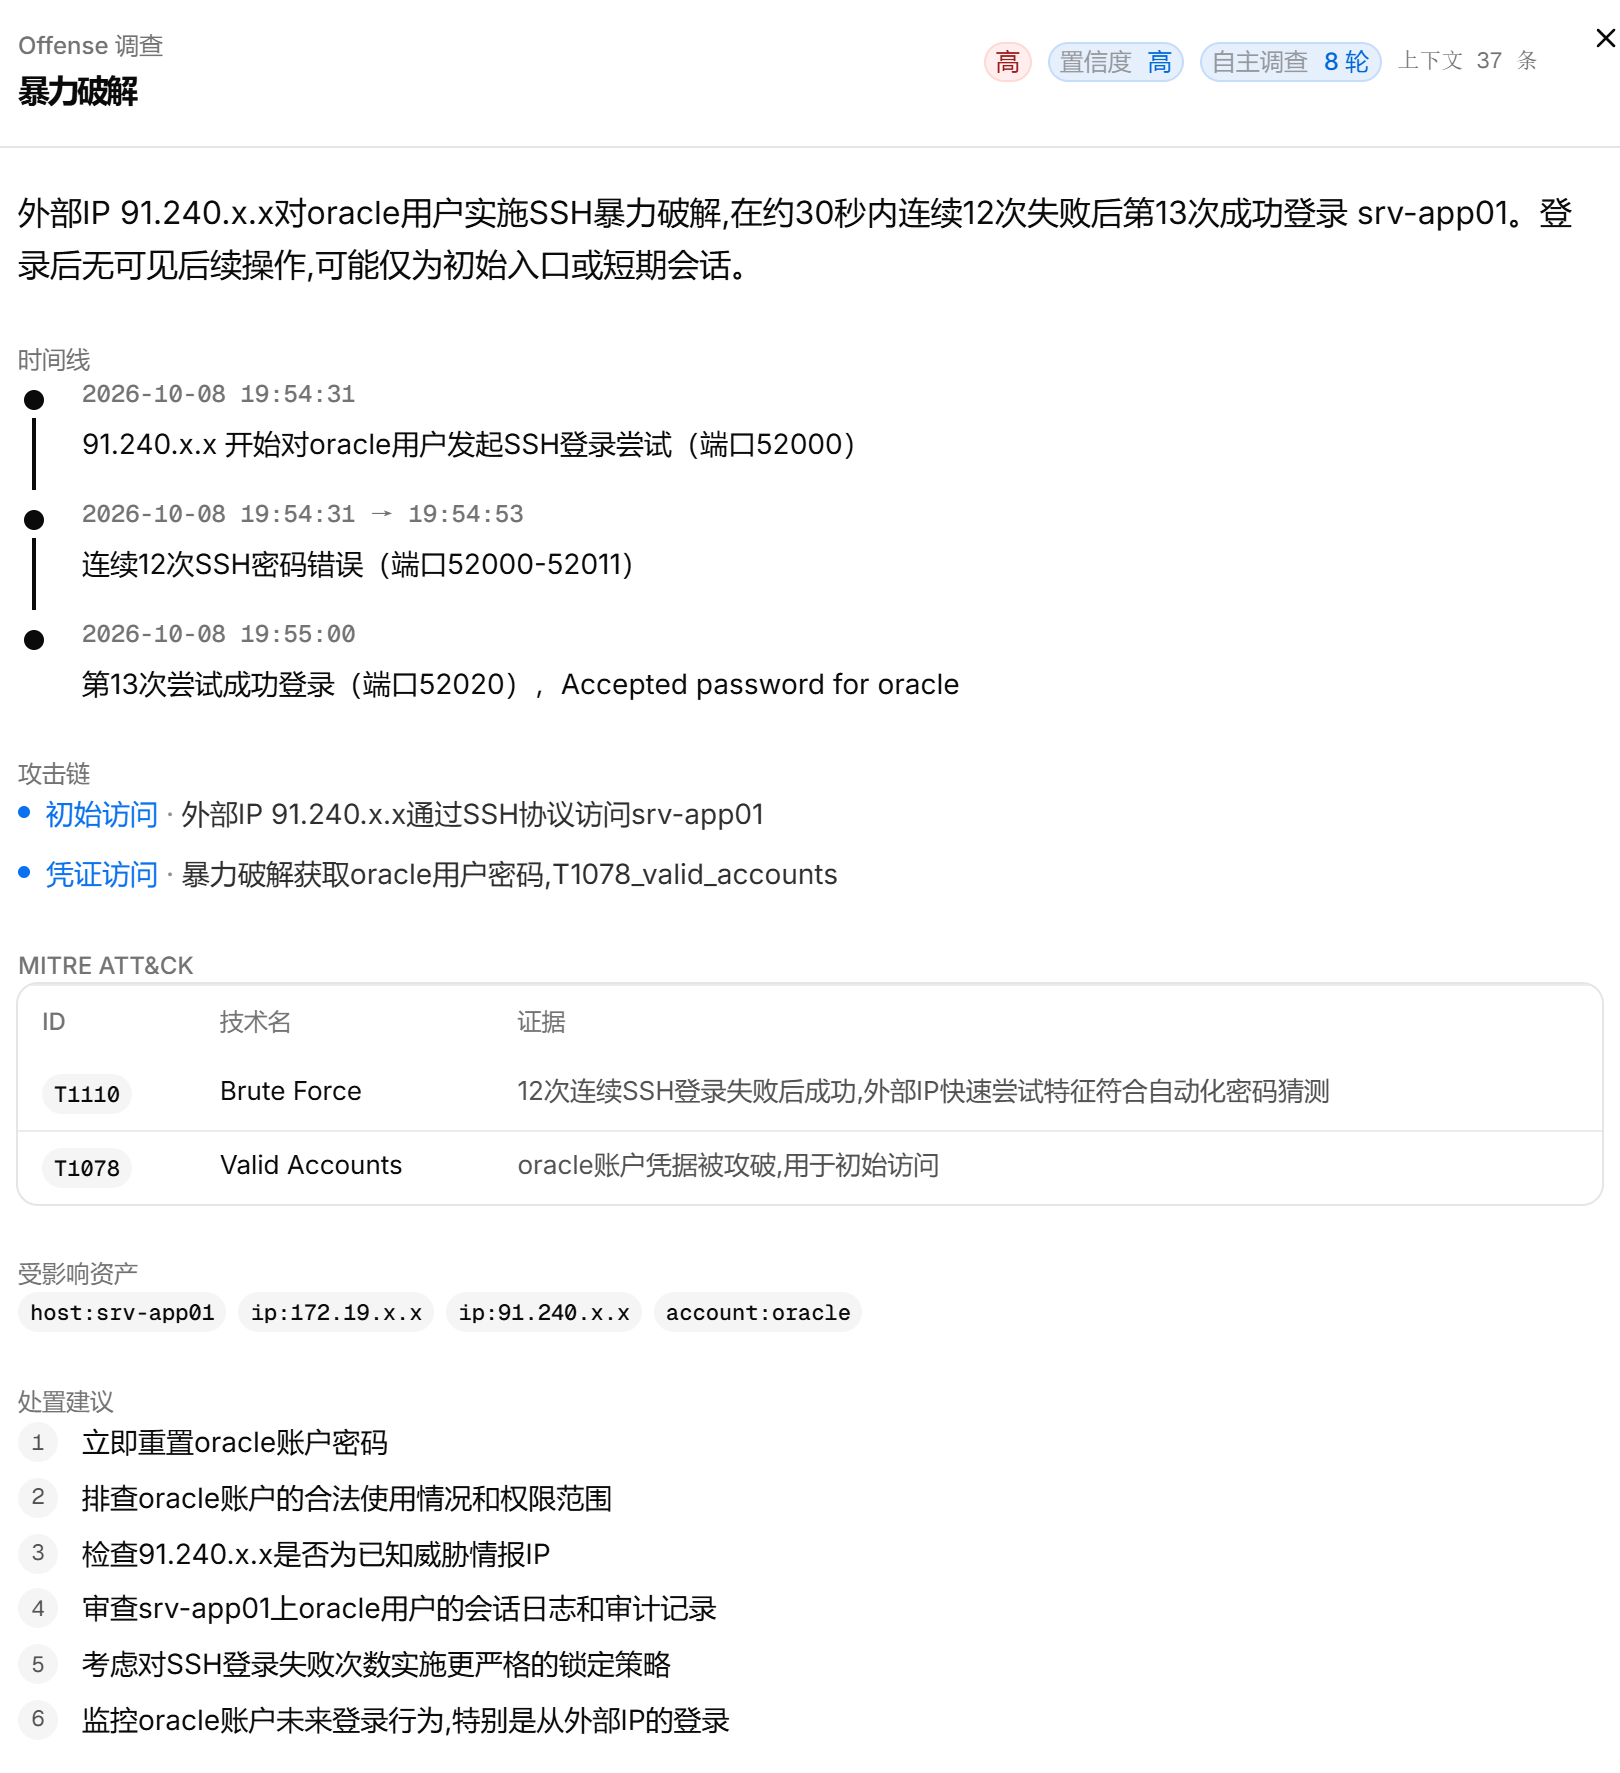
报告中的 IP 显示为 10.30.x.x 这类形式时,是云端脱敏档位在发送给模型前替换了原值。私有和离线档位显示原值。
在报告底部,可以修改 处置 状态,选择 转成检测规则 交给规则副驾,选择 推送结论 发送到对外通道中告警阈值不高于该严重度的目标,或选择 导出事件报告 (Markdown)。
调查报告的内容
| 区块 | 内容 |
|---|---|
| 结论 | 事件性质与是否需要处理 |
| 误报判定 | 判断是否误报的依据 |
| 时间线 | 相关事件按时间排列 |
| 攻击链 | 按战术归类的关键步骤 |
| MITRE ATT&CK | 技术编号、技术名和证据 |
| 受影响资产 | 涉及的主机、IP、账号 |
| 处置建议 | 编号的处置动作 |
| 检索过程 (agentic) | 每一步执行的 AQL、命中数和调用参数。失败的步骤(例如日志源不在白名单内)一并列出 |
推送告警
高于阈值的新 Offense 自动推送到飞书、钉钉、企业微信、Teams、Slack 或邮件。阈值和目标在对外通道中设置。