

调用审计
登录、查询、模型调用、Offense 写回、设置变更的记录:操作者、时间、数据源、动作、结果、耗时、token 用量。可筛选、导出,企业版可转发到 SIEM,包括转发回 QRadar。
调用审计显示网关写入 copilot.db 的审计事件,位于 平台健康 页的标签中,所有版本可用,只有管理员可以查看。审计在系统设置中开启,默认开启,事件保留 RST_AUDIT_RETENTION_DAYS(默认 180 天)后自动清理。
QRadar 只记录网关使用的授权服务,不知道是哪位分析师操作。备注、关闭、分配等写回操作的操作人以本页为准。
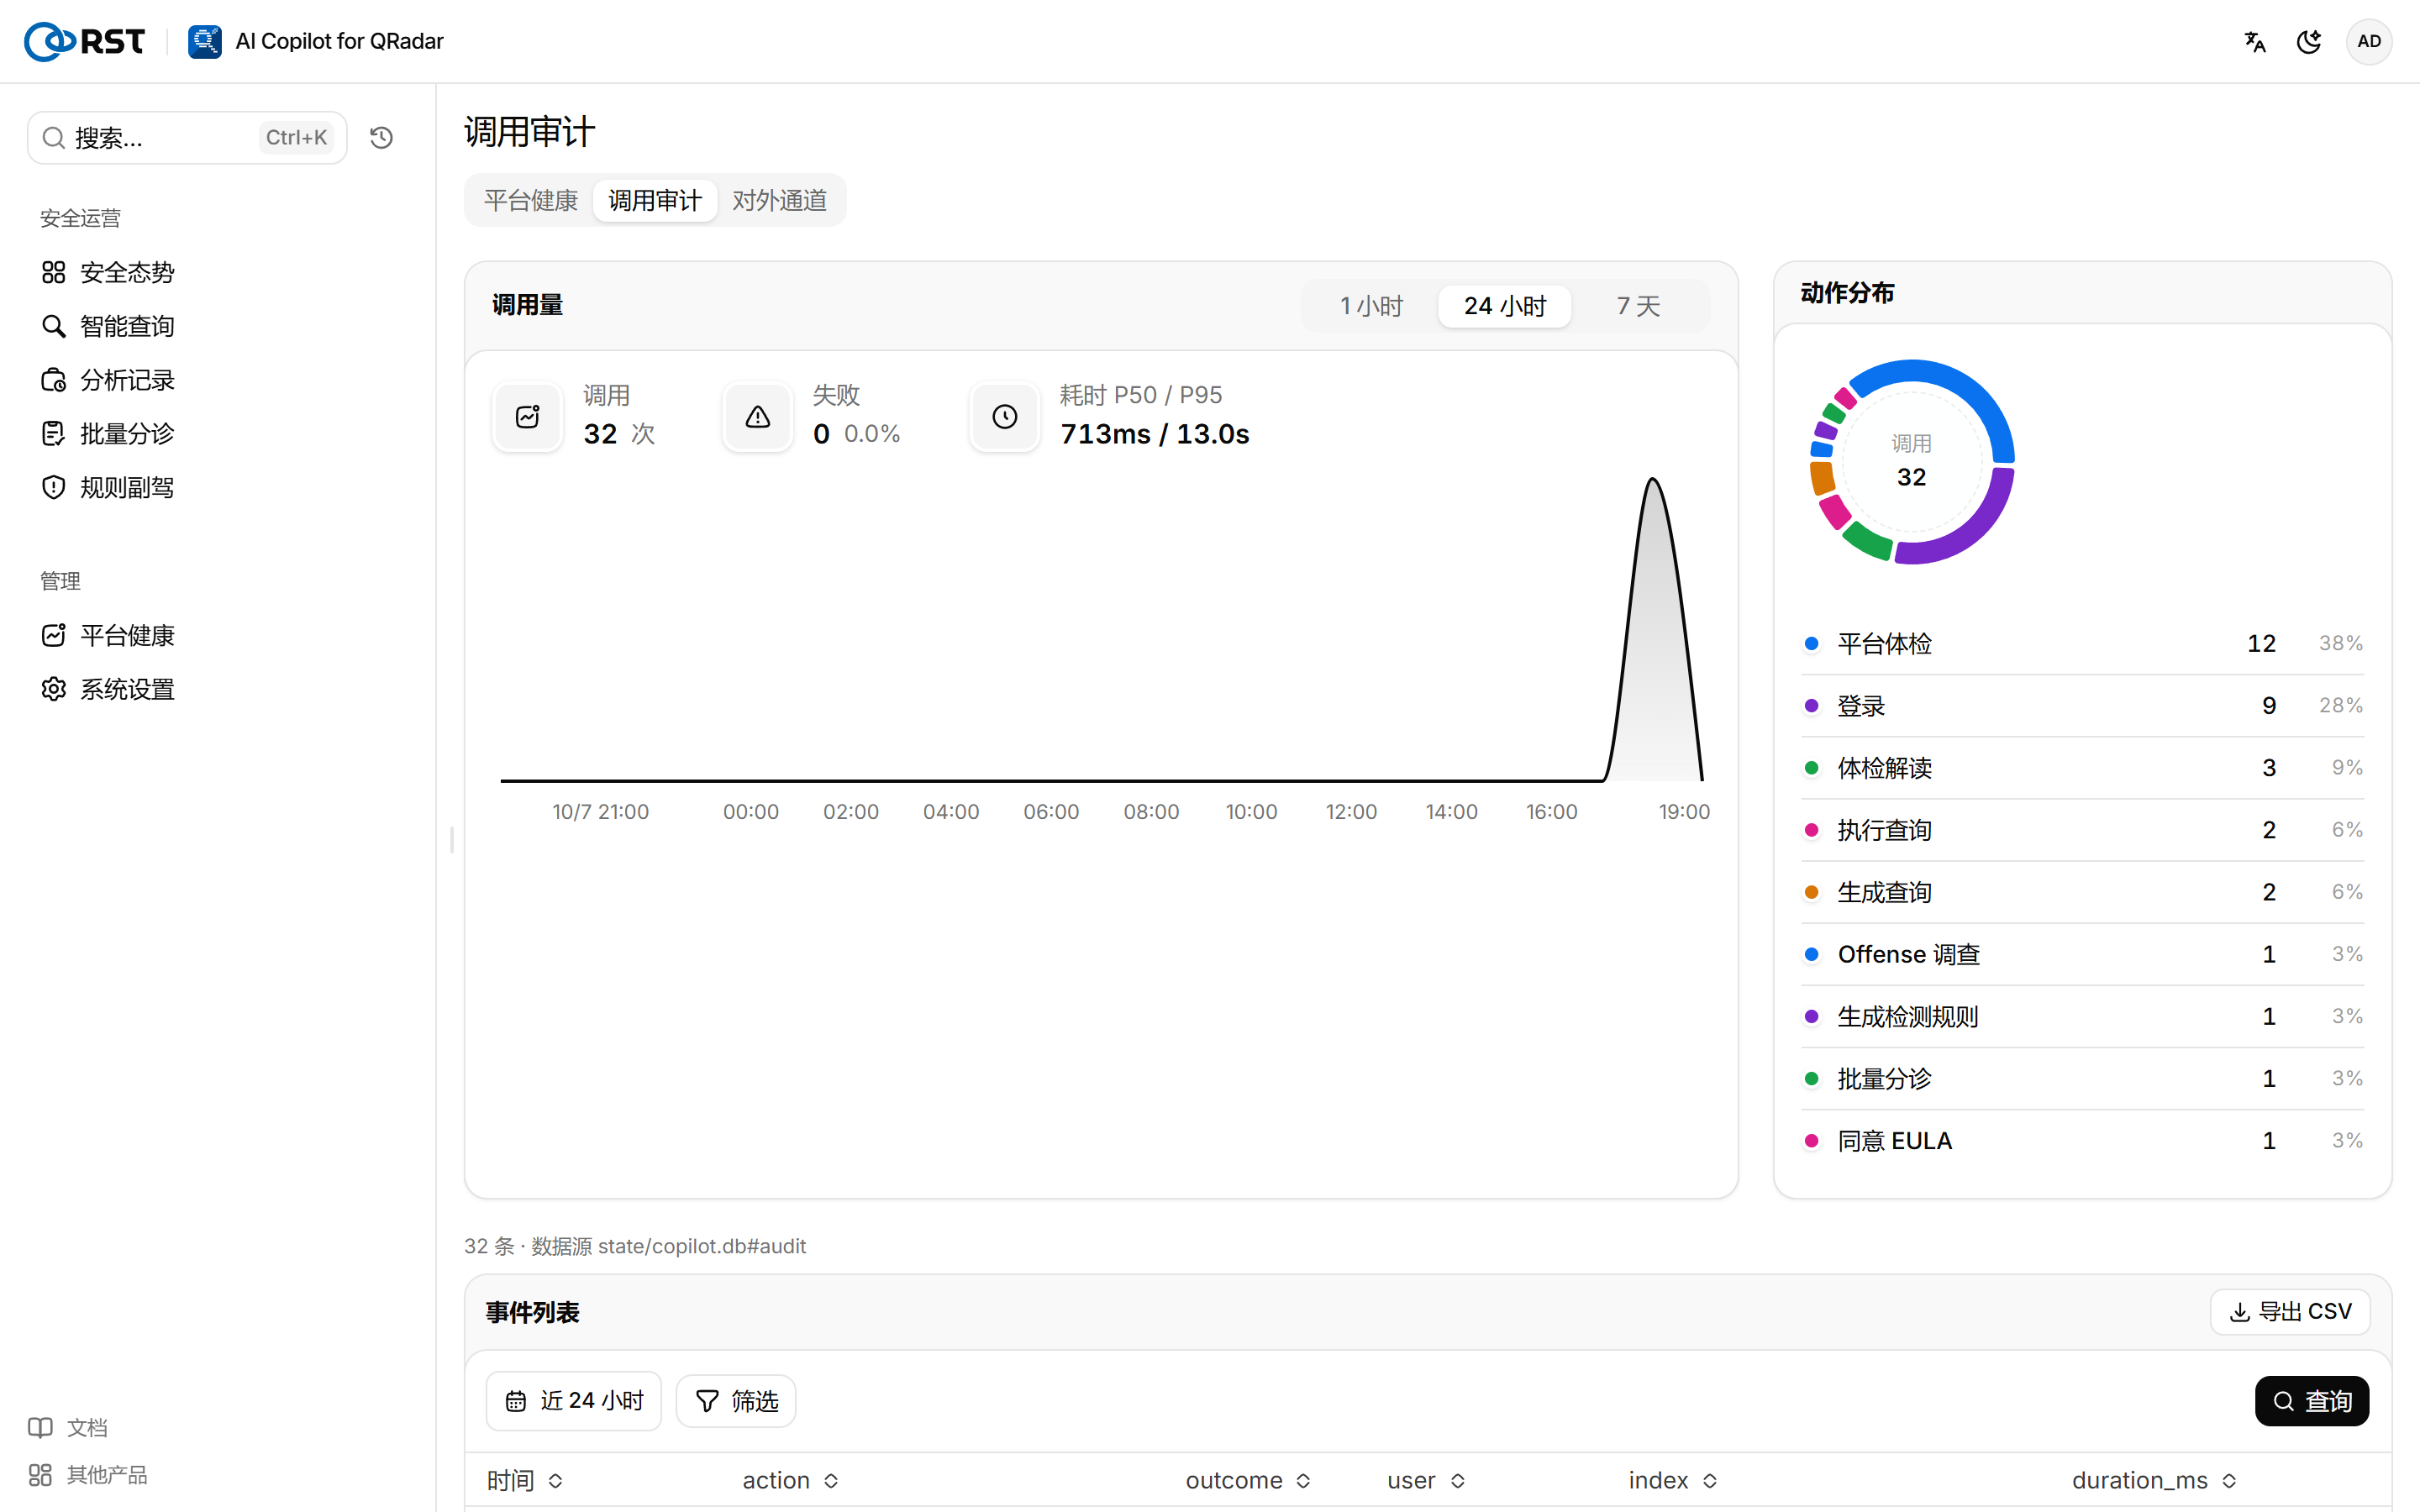
查看调用概览
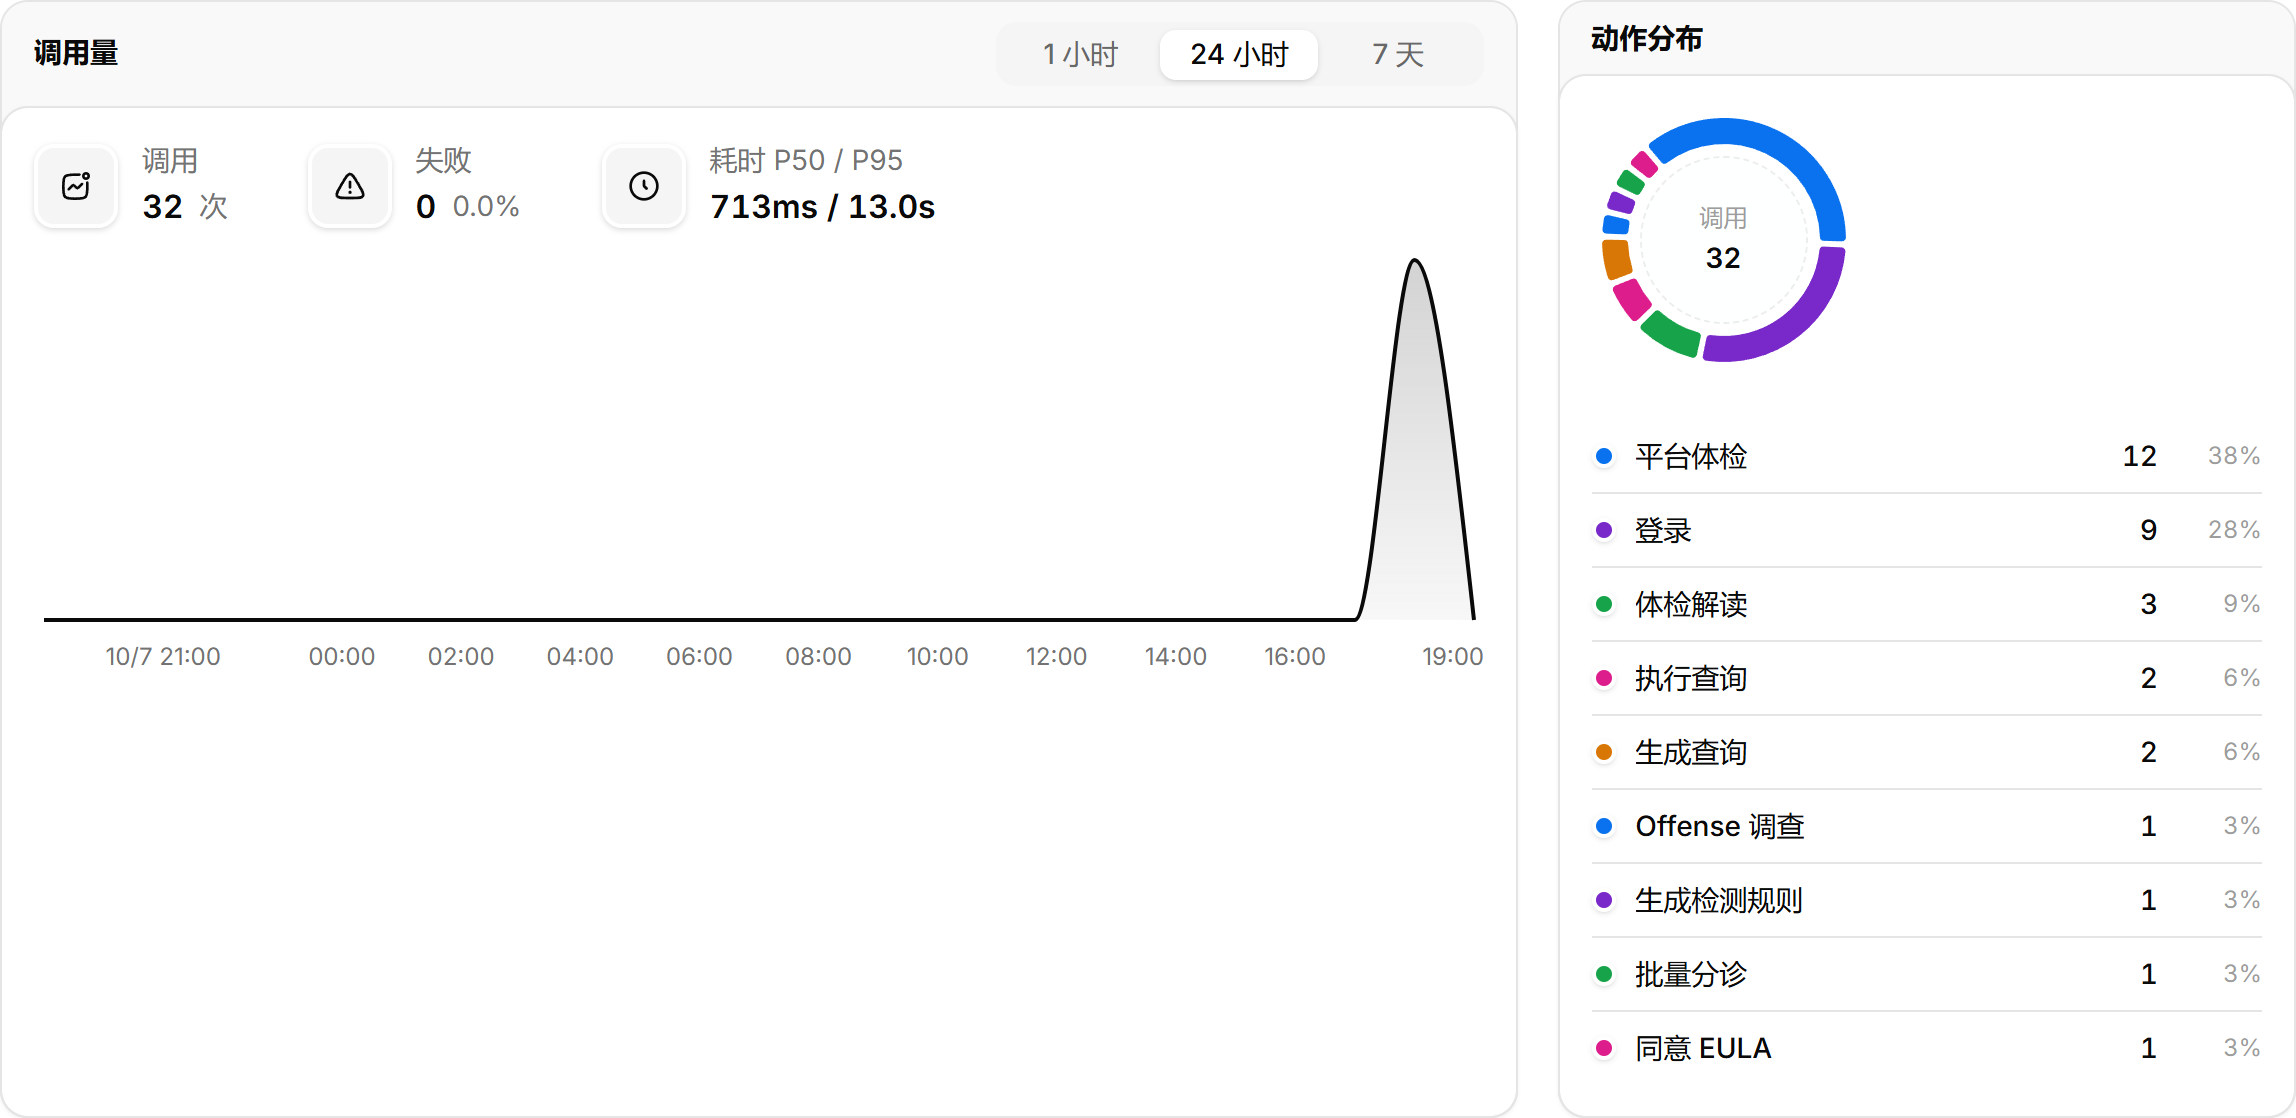
调用概览 可选 1 小时、24 小时、7 天,显示调用次数、失败次数、耗时 P50 / P95,以及 调用量 曲线和 动作分布。
查找审计事件
步骤
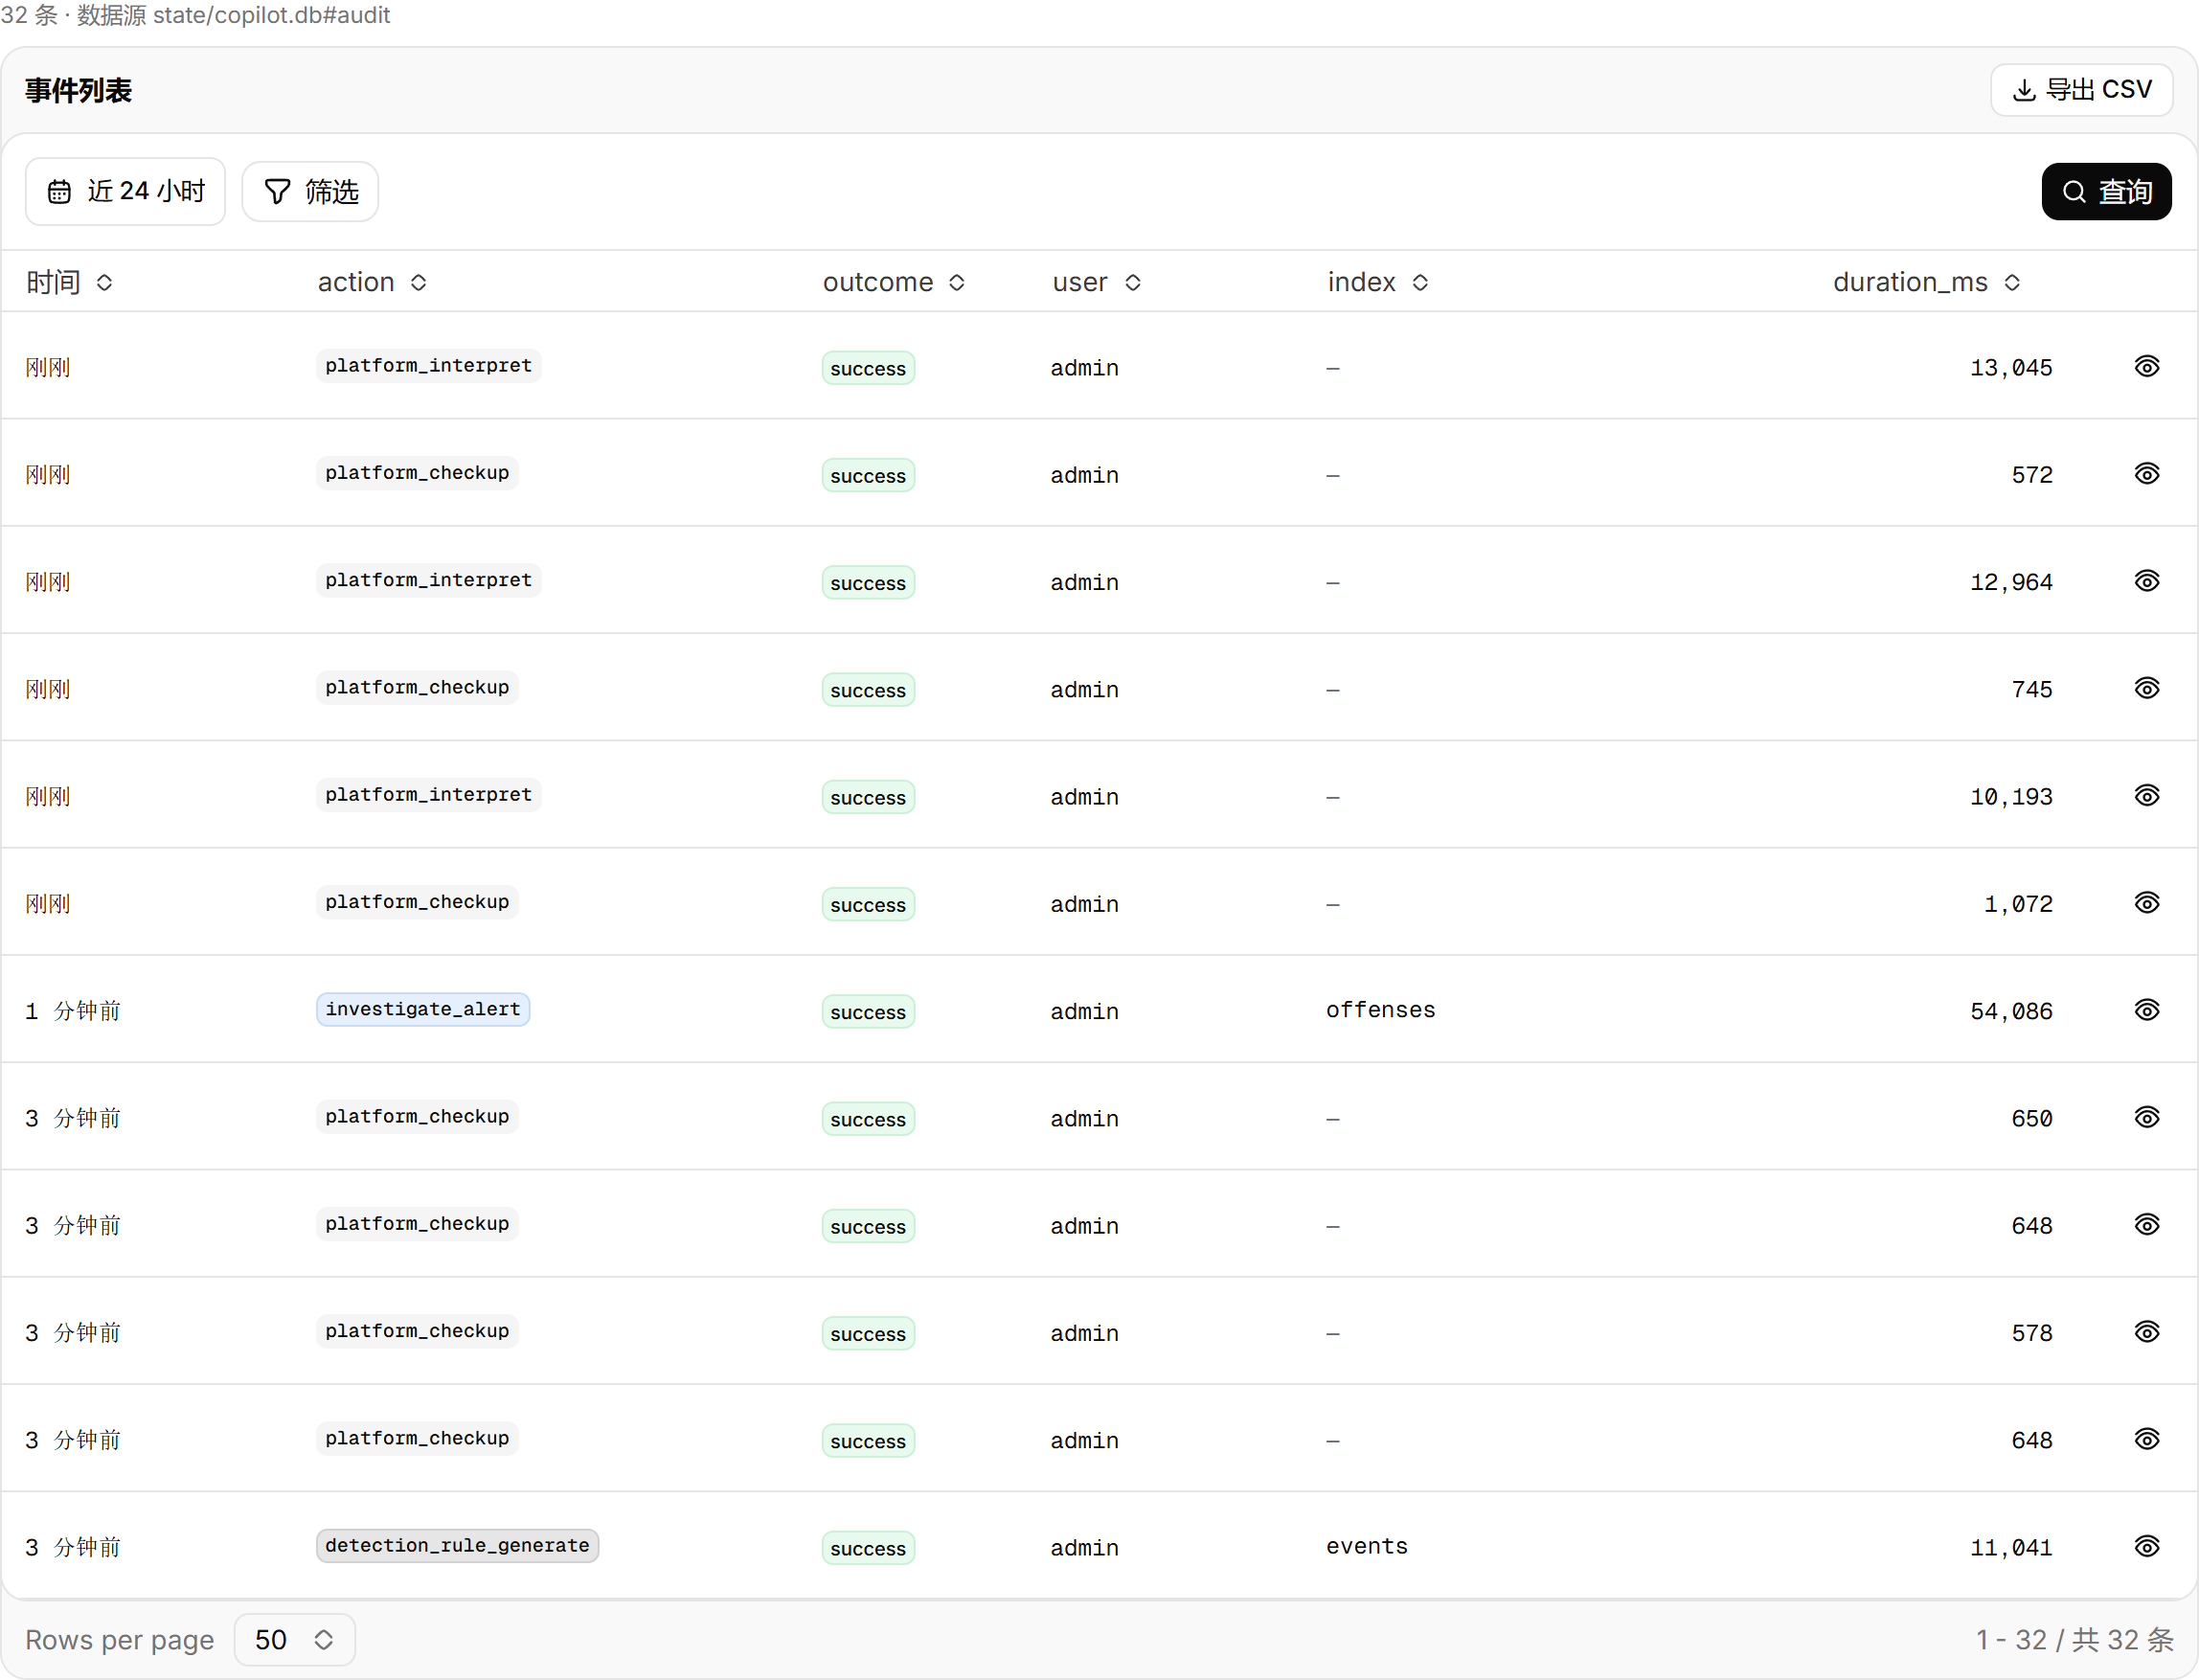
- 在 事件列表 中按 动作、结果、用户(精确匹配)或 数据源(events、flows)筛选。
- 选择一条事件的 查看详情。
- (可选)选择 导出 CSV,导出当前筛选结果。
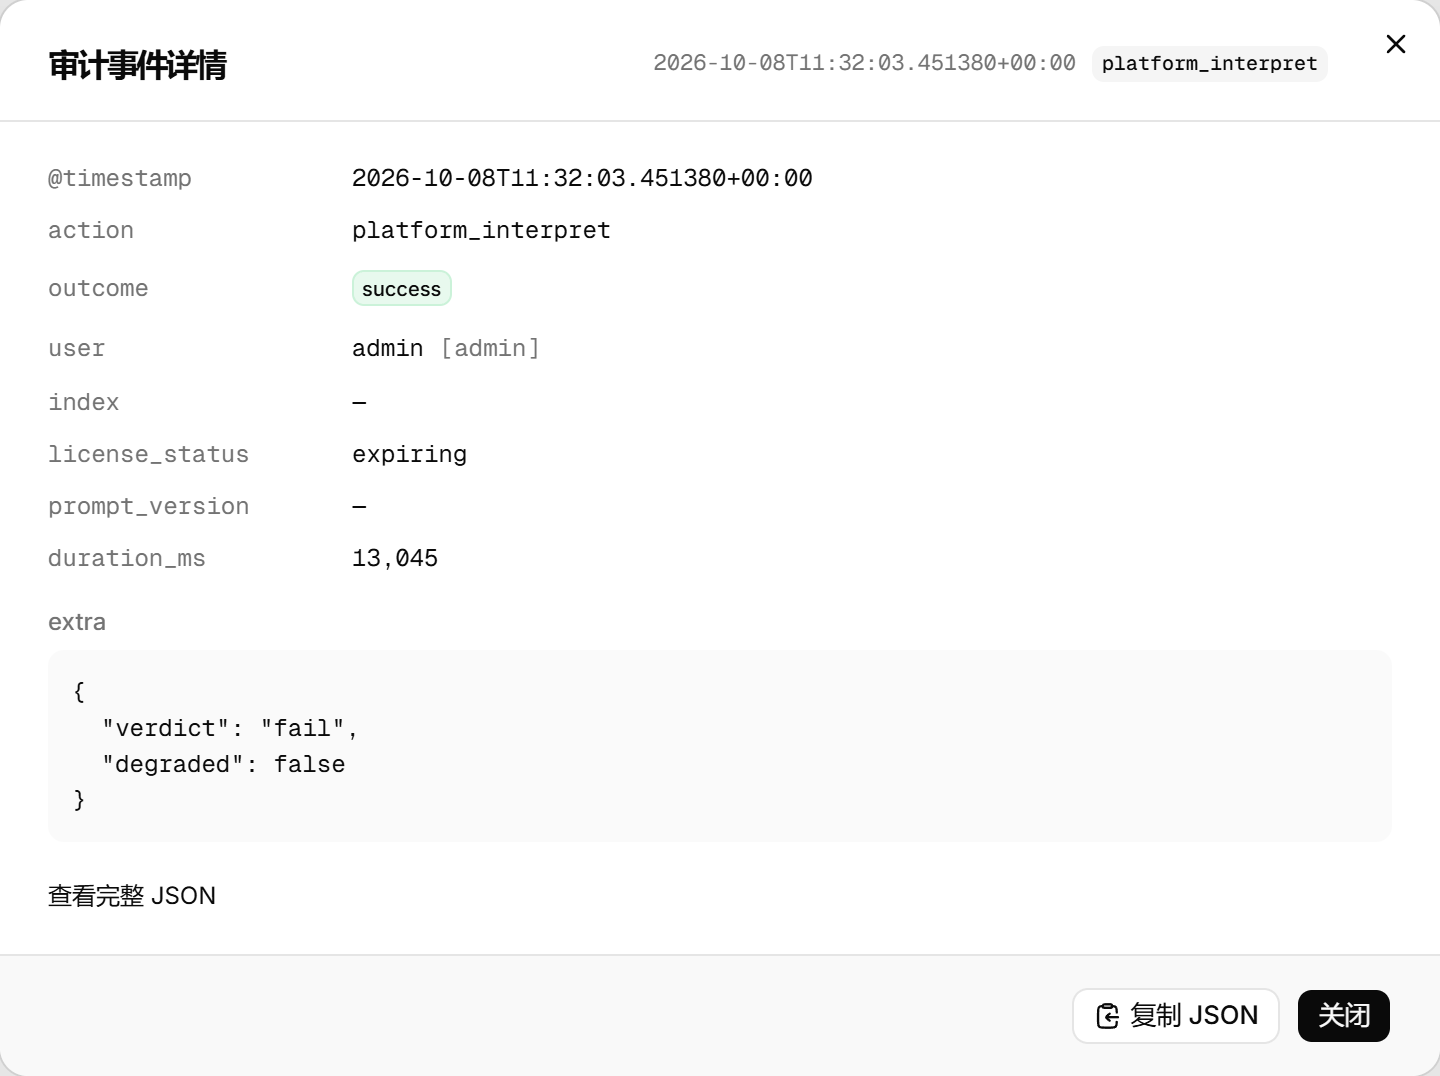
详情显示时间、用户、动作、数据源、结果、耗时、模型与 token 用量、脱敏后发送给模型的内容摘要。选择 查看完整 JSON 查看原始事件,可以复制。
转发审计到 SIEM
审计事件可以同时转发到 syslog(RFC 5424)和 webhook(POST JSON),在系统设置或对外通道的 审计转发 中配置。转发是企业版功能。
syslog 目标可以是 QRadar 自身:在 QRadar 中为网关主机创建一个 Syslog 日志源,网关的每次查询和 Offense 操作即成为 QRadar 中可以搜索、可以写规则的事件。webhook 目标需要在 RST_AUDIT_WEBHOOK_ALLOWLIST 内,因为事件中包含操作者、AQL 和问题原文。
动作
| 动作 | 来源 |
|---|---|
| 生成查询、执行查询、结果解读、日志解读 | 智能查询。执行查询的事件带实际执行的 AQL,包括白名单追加的条件 |
| 告警调查、批量分诊、事件报告 | Offenses 告警、批量分诊 |
| Offense 操作 | 写回 QRadar 的备注、关闭、分配,带 Offense ID、动作和操作者 |
| 清理 Offense 副本 | 清理网关中的 Offense 副本 |
| 生成检测规则 | 规则副驾 |
| 平台体检、体检解读 | 平台健康 |
| Console 跳转、运营报告 | 智能查询中的 Console 跳转,运营报告 |
| 内容包生效、内容包回滚、版本暂存 | 在线更新 |
| 登录、退出登录 | 登录页和账号菜单 |
| 反馈 | 智能查询中的正面与负面反馈 |
系统设置的保存也记为审计事件,动作为 settings.save,附带修改的配置项名称。