

信任
需要 ad-trust 模块。Trusts 页只显示与微调已建立的 AD 信任:信任类型、受信任域、UPN 后缀、SID 黑名单;全局信任配置里的 NetBIOS 名和回退主组。建立信任本身在命令行完成。
本页说明 IPA Server 下的 Trusts 和 Trusts global config 页面,需要 ad-trust 模块。Trusts 页列出与 AD 林已建立的信任,每条信任对应一个 AD 林根域。建立、验证、拆除信任都在命令行完成(ipa trust-add、trust-fetch-domains、trust-del),步骤见 AD 信任前置。本页用于查看状态和修改细节。
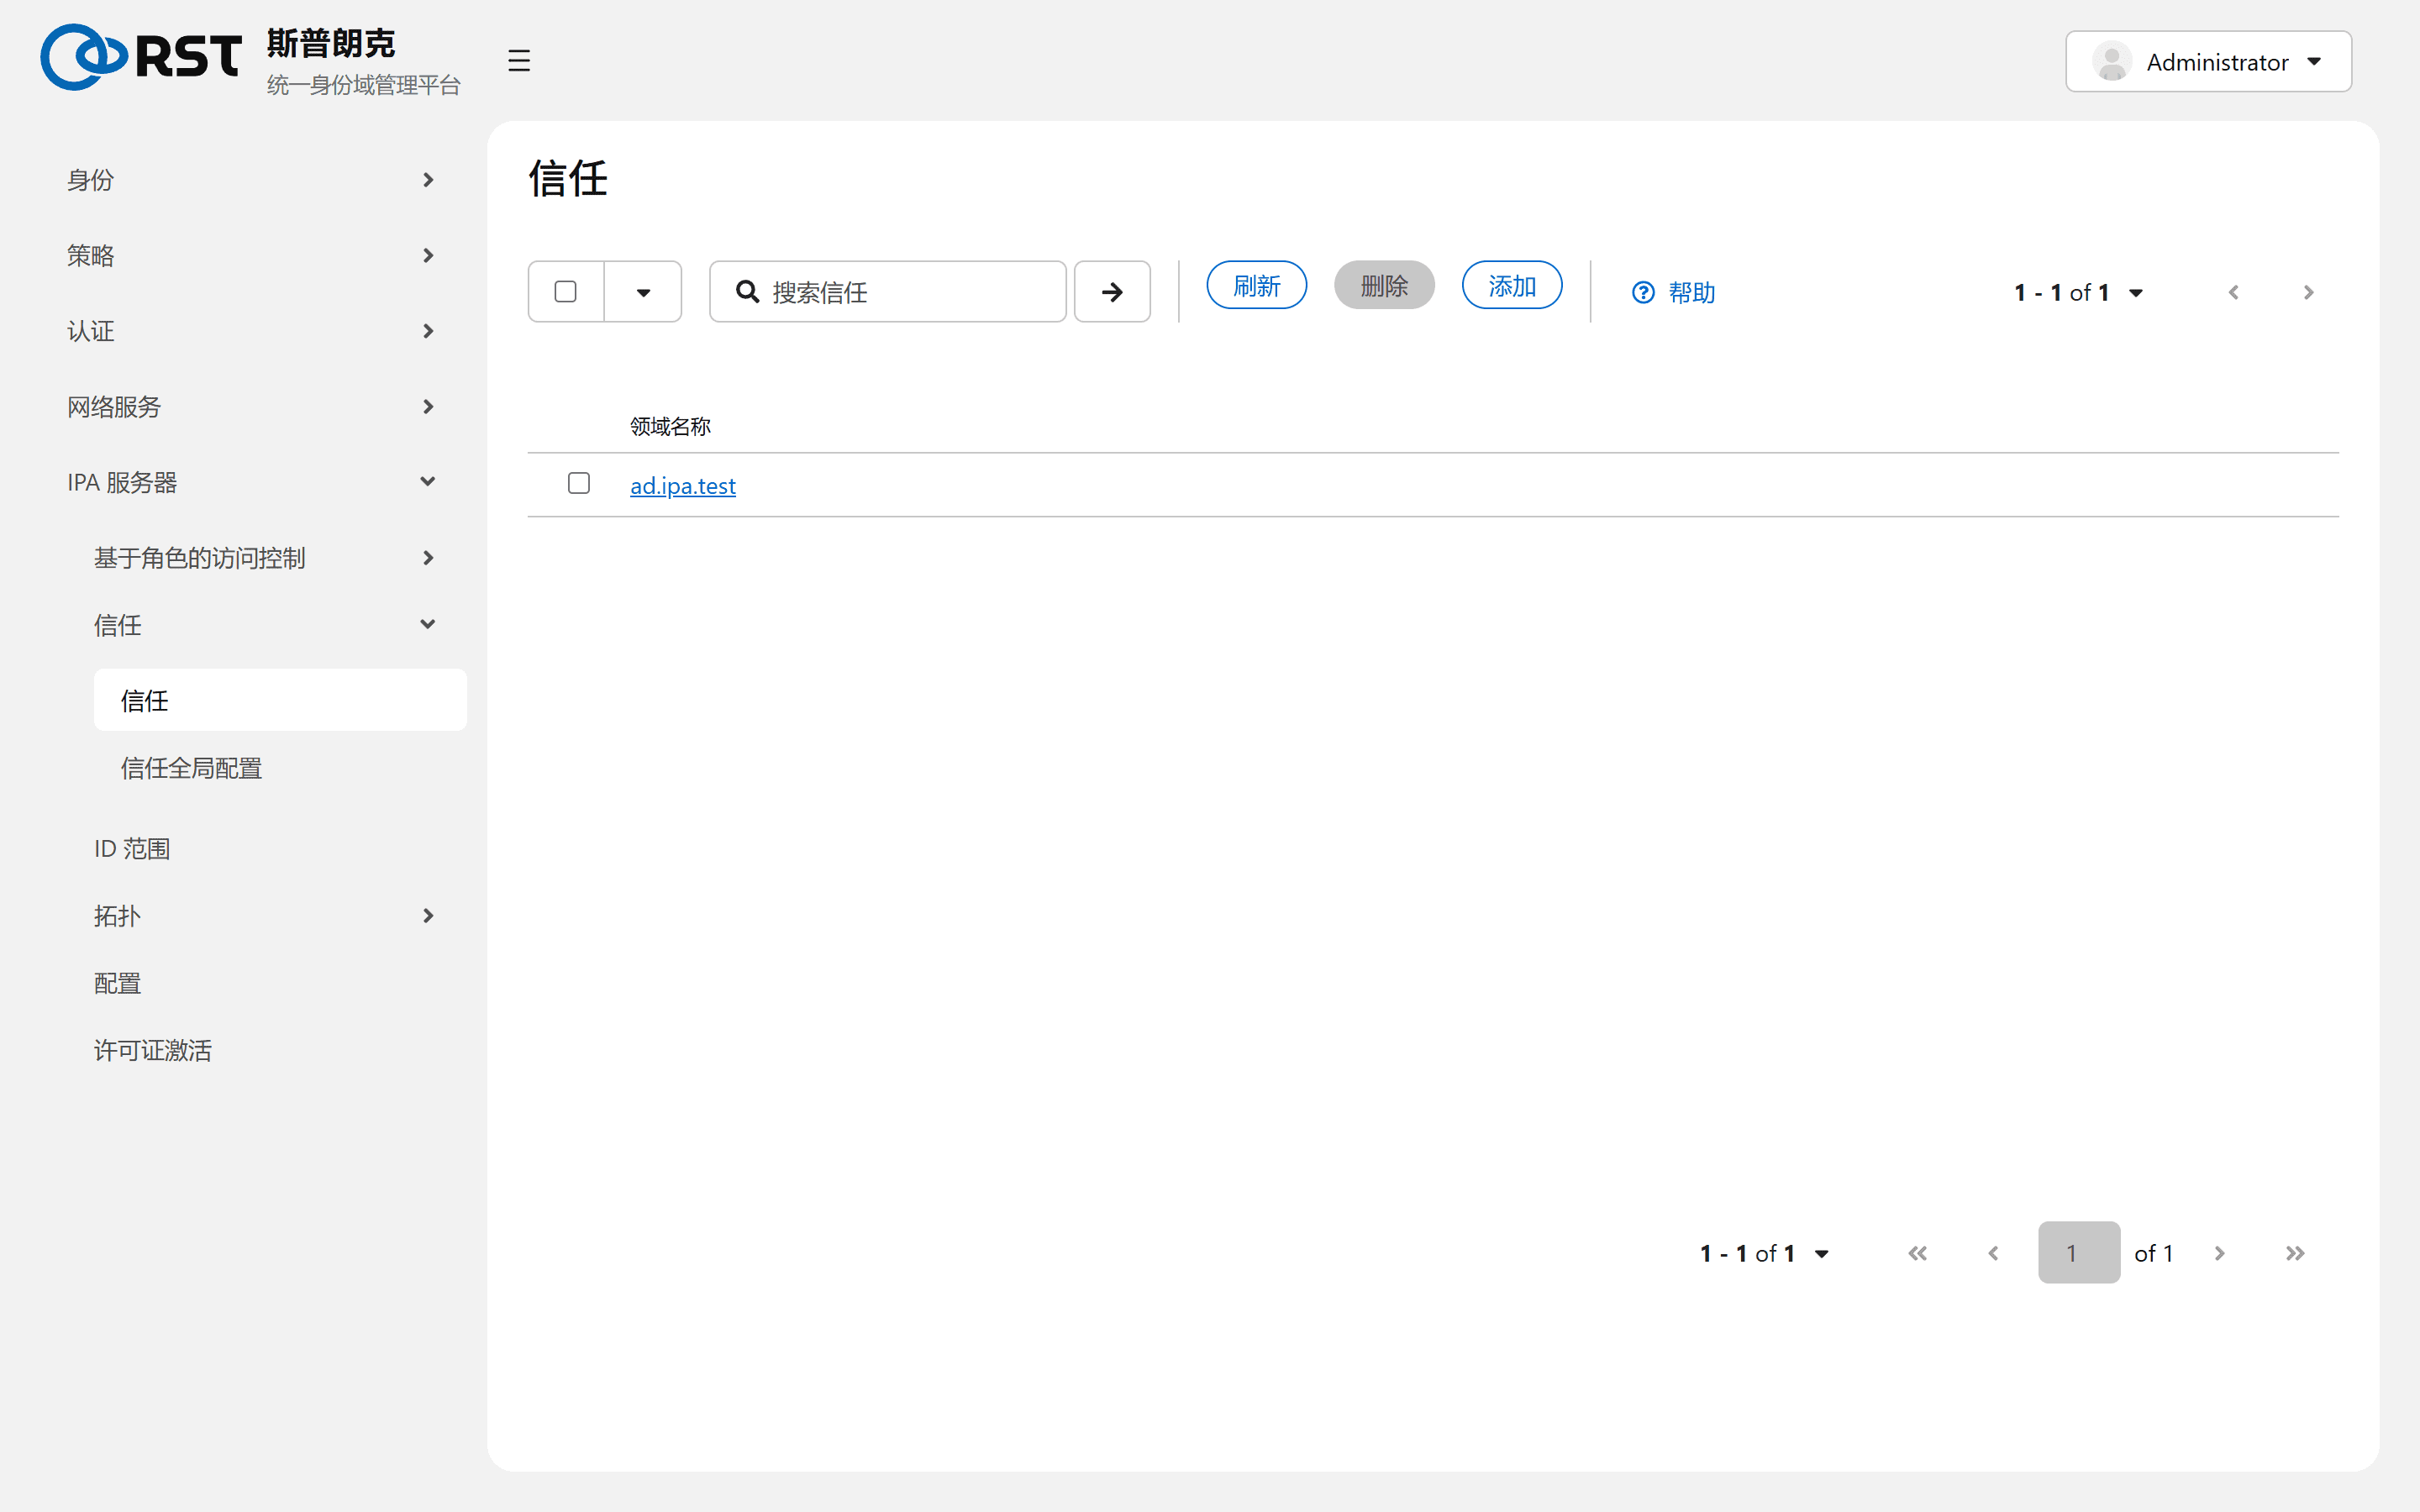
信任详情
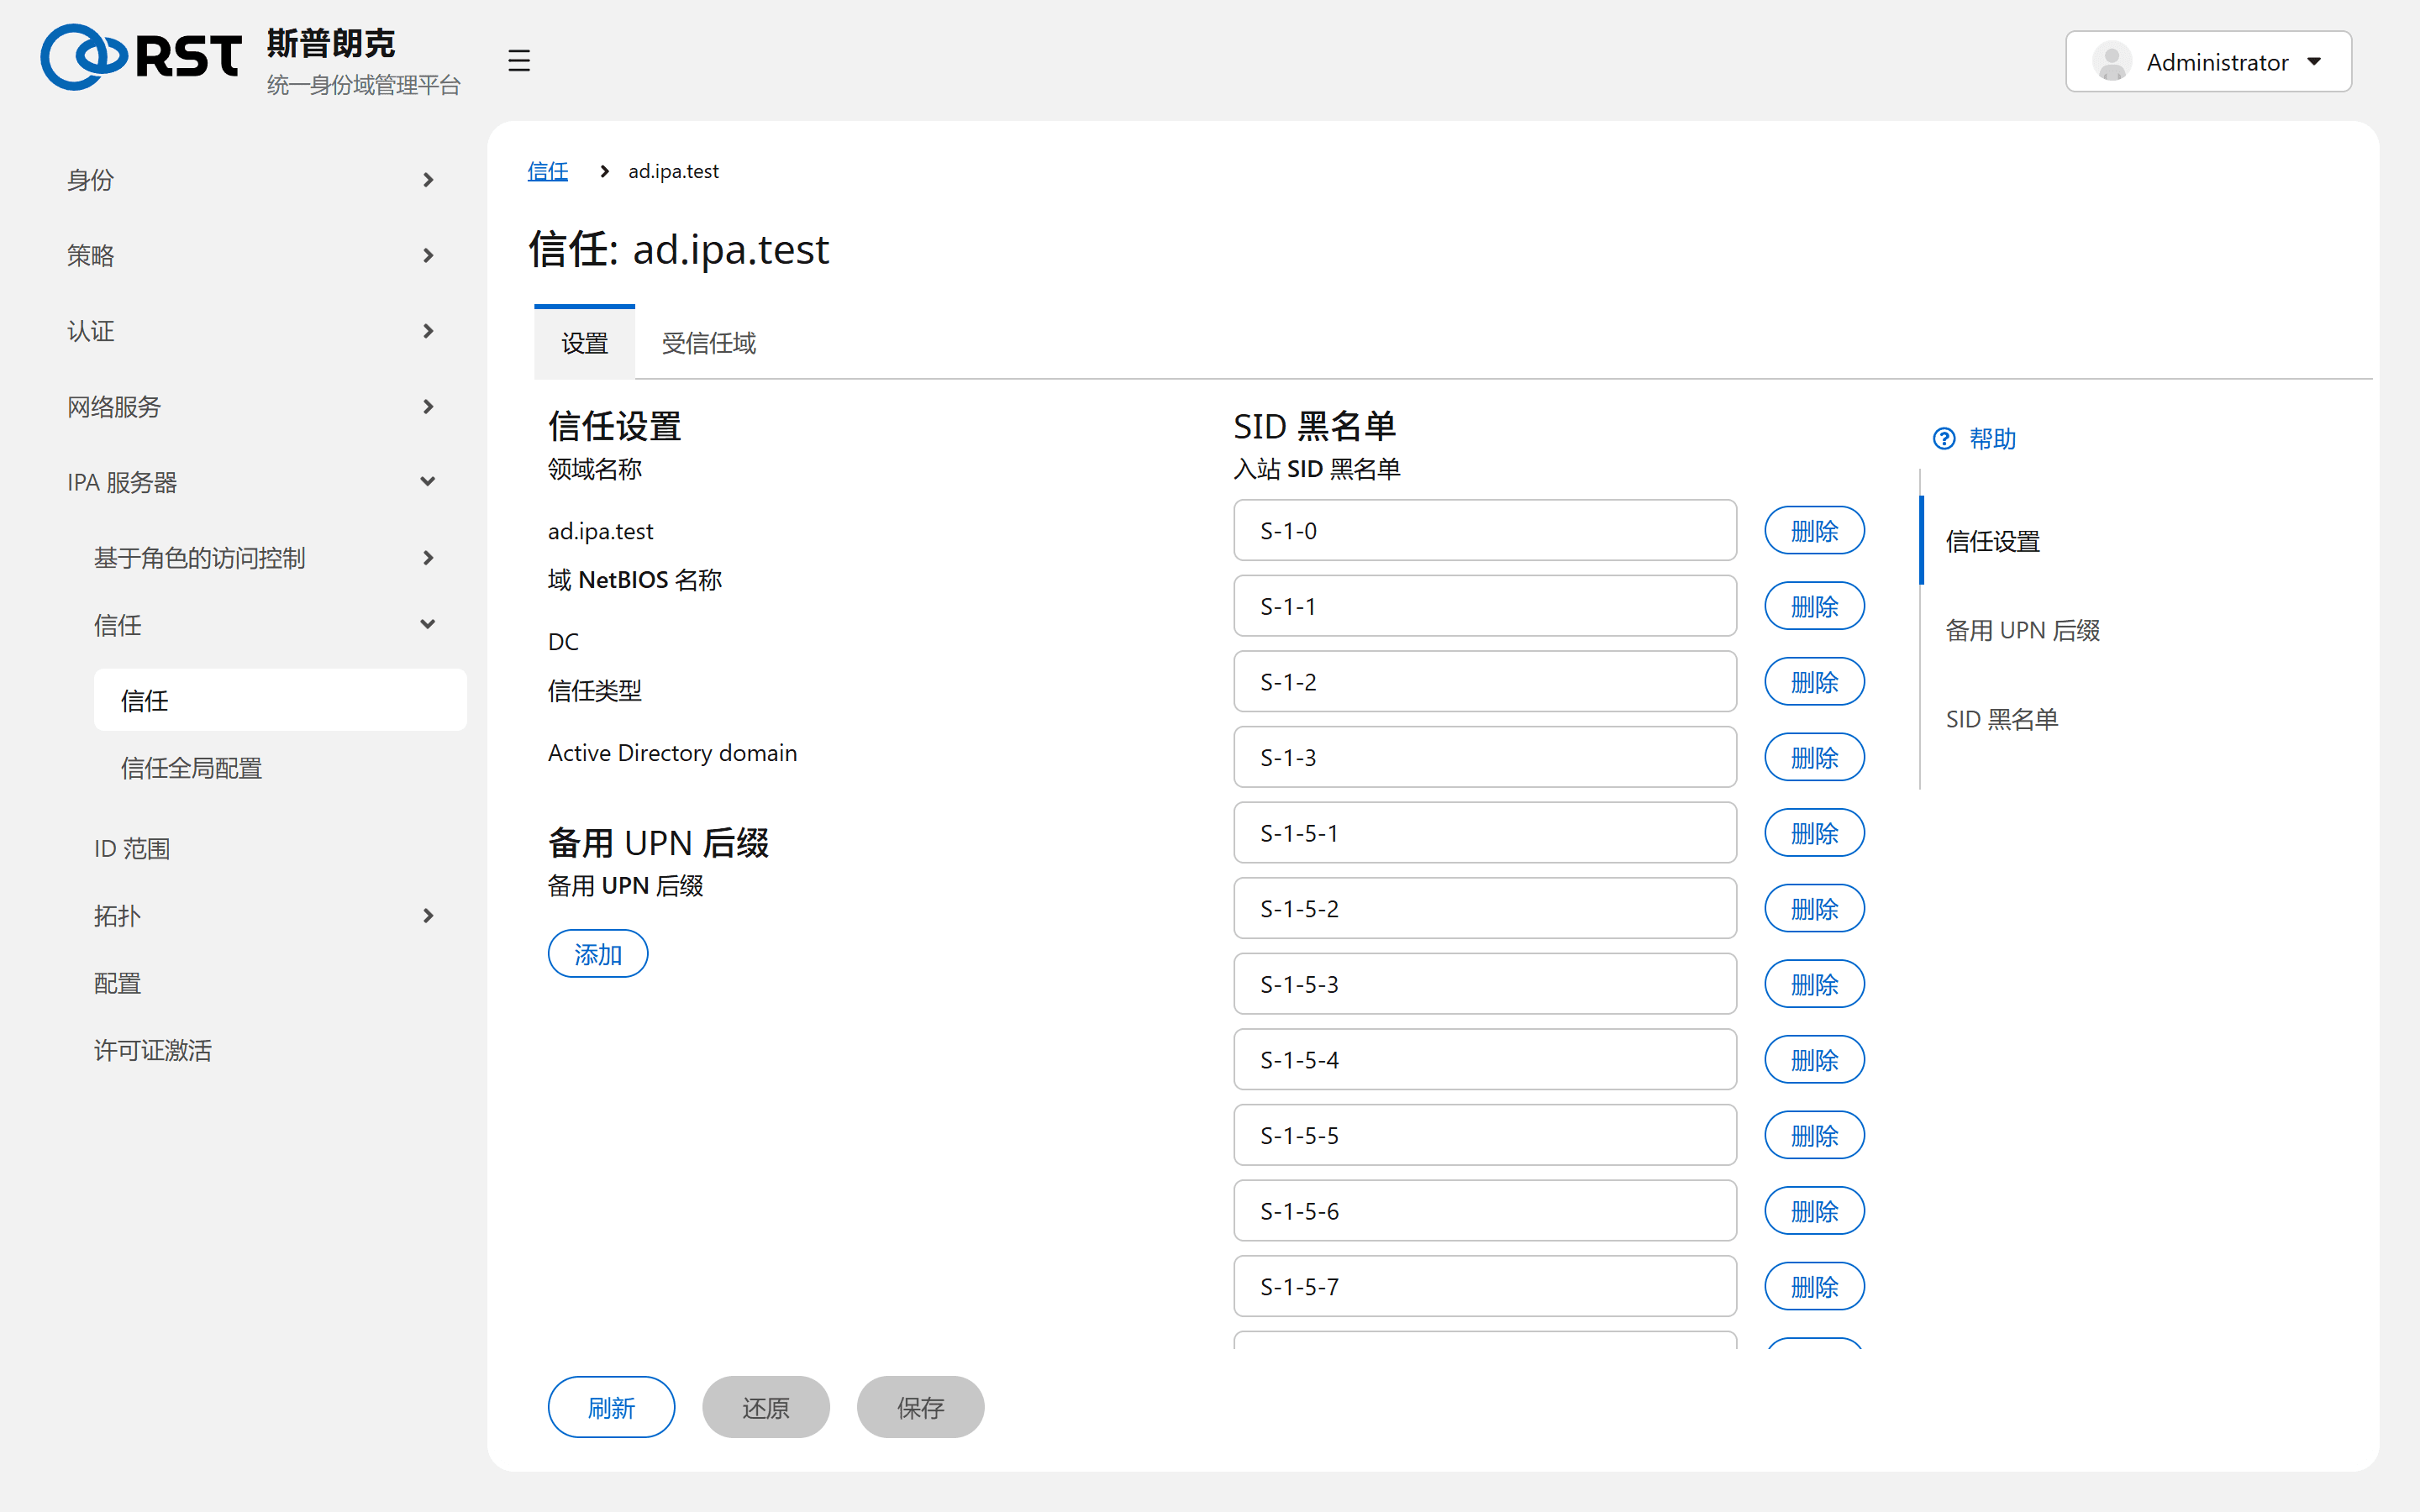
| 字段 | 含义 |
|---|---|
| Realm name | AD 林根域的 DNS 名 |
| Domain NetBIOS name | AD 的短名,DOMAIN\user 里的 DOMAIN |
| Trust type | Active Directory domain,唯一支持的类型 |
| Trust direction | 单向(IPA 信任 AD,AD 用户能登录 Linux)或双向。1.0.2 验证过的是单向 |
| Alternative UPN suffixes | AD 用户登录名后缀不是域名时(user@corp.com 而域是 ad.corp.local),把 corp.com 加在这里,否则 sssd 无法判断该用户属于哪个信任域 |
| SID blocklist incoming、SID blocklist outgoing | 这些 SID 出现在 AD 用户票据的 PAC 里时忽略。默认列表是 Windows 内置的 well-known SID(S-1-5-*),不要清空 |
Trusted domains 页签列出该林里发现的子域,每个可以单独启用或禁用;禁用后该子域的用户不能登录 Linux。AD 林新增子域后,执行 ipa trust-fetch-domains <林> 才会出现。
信任全局配置
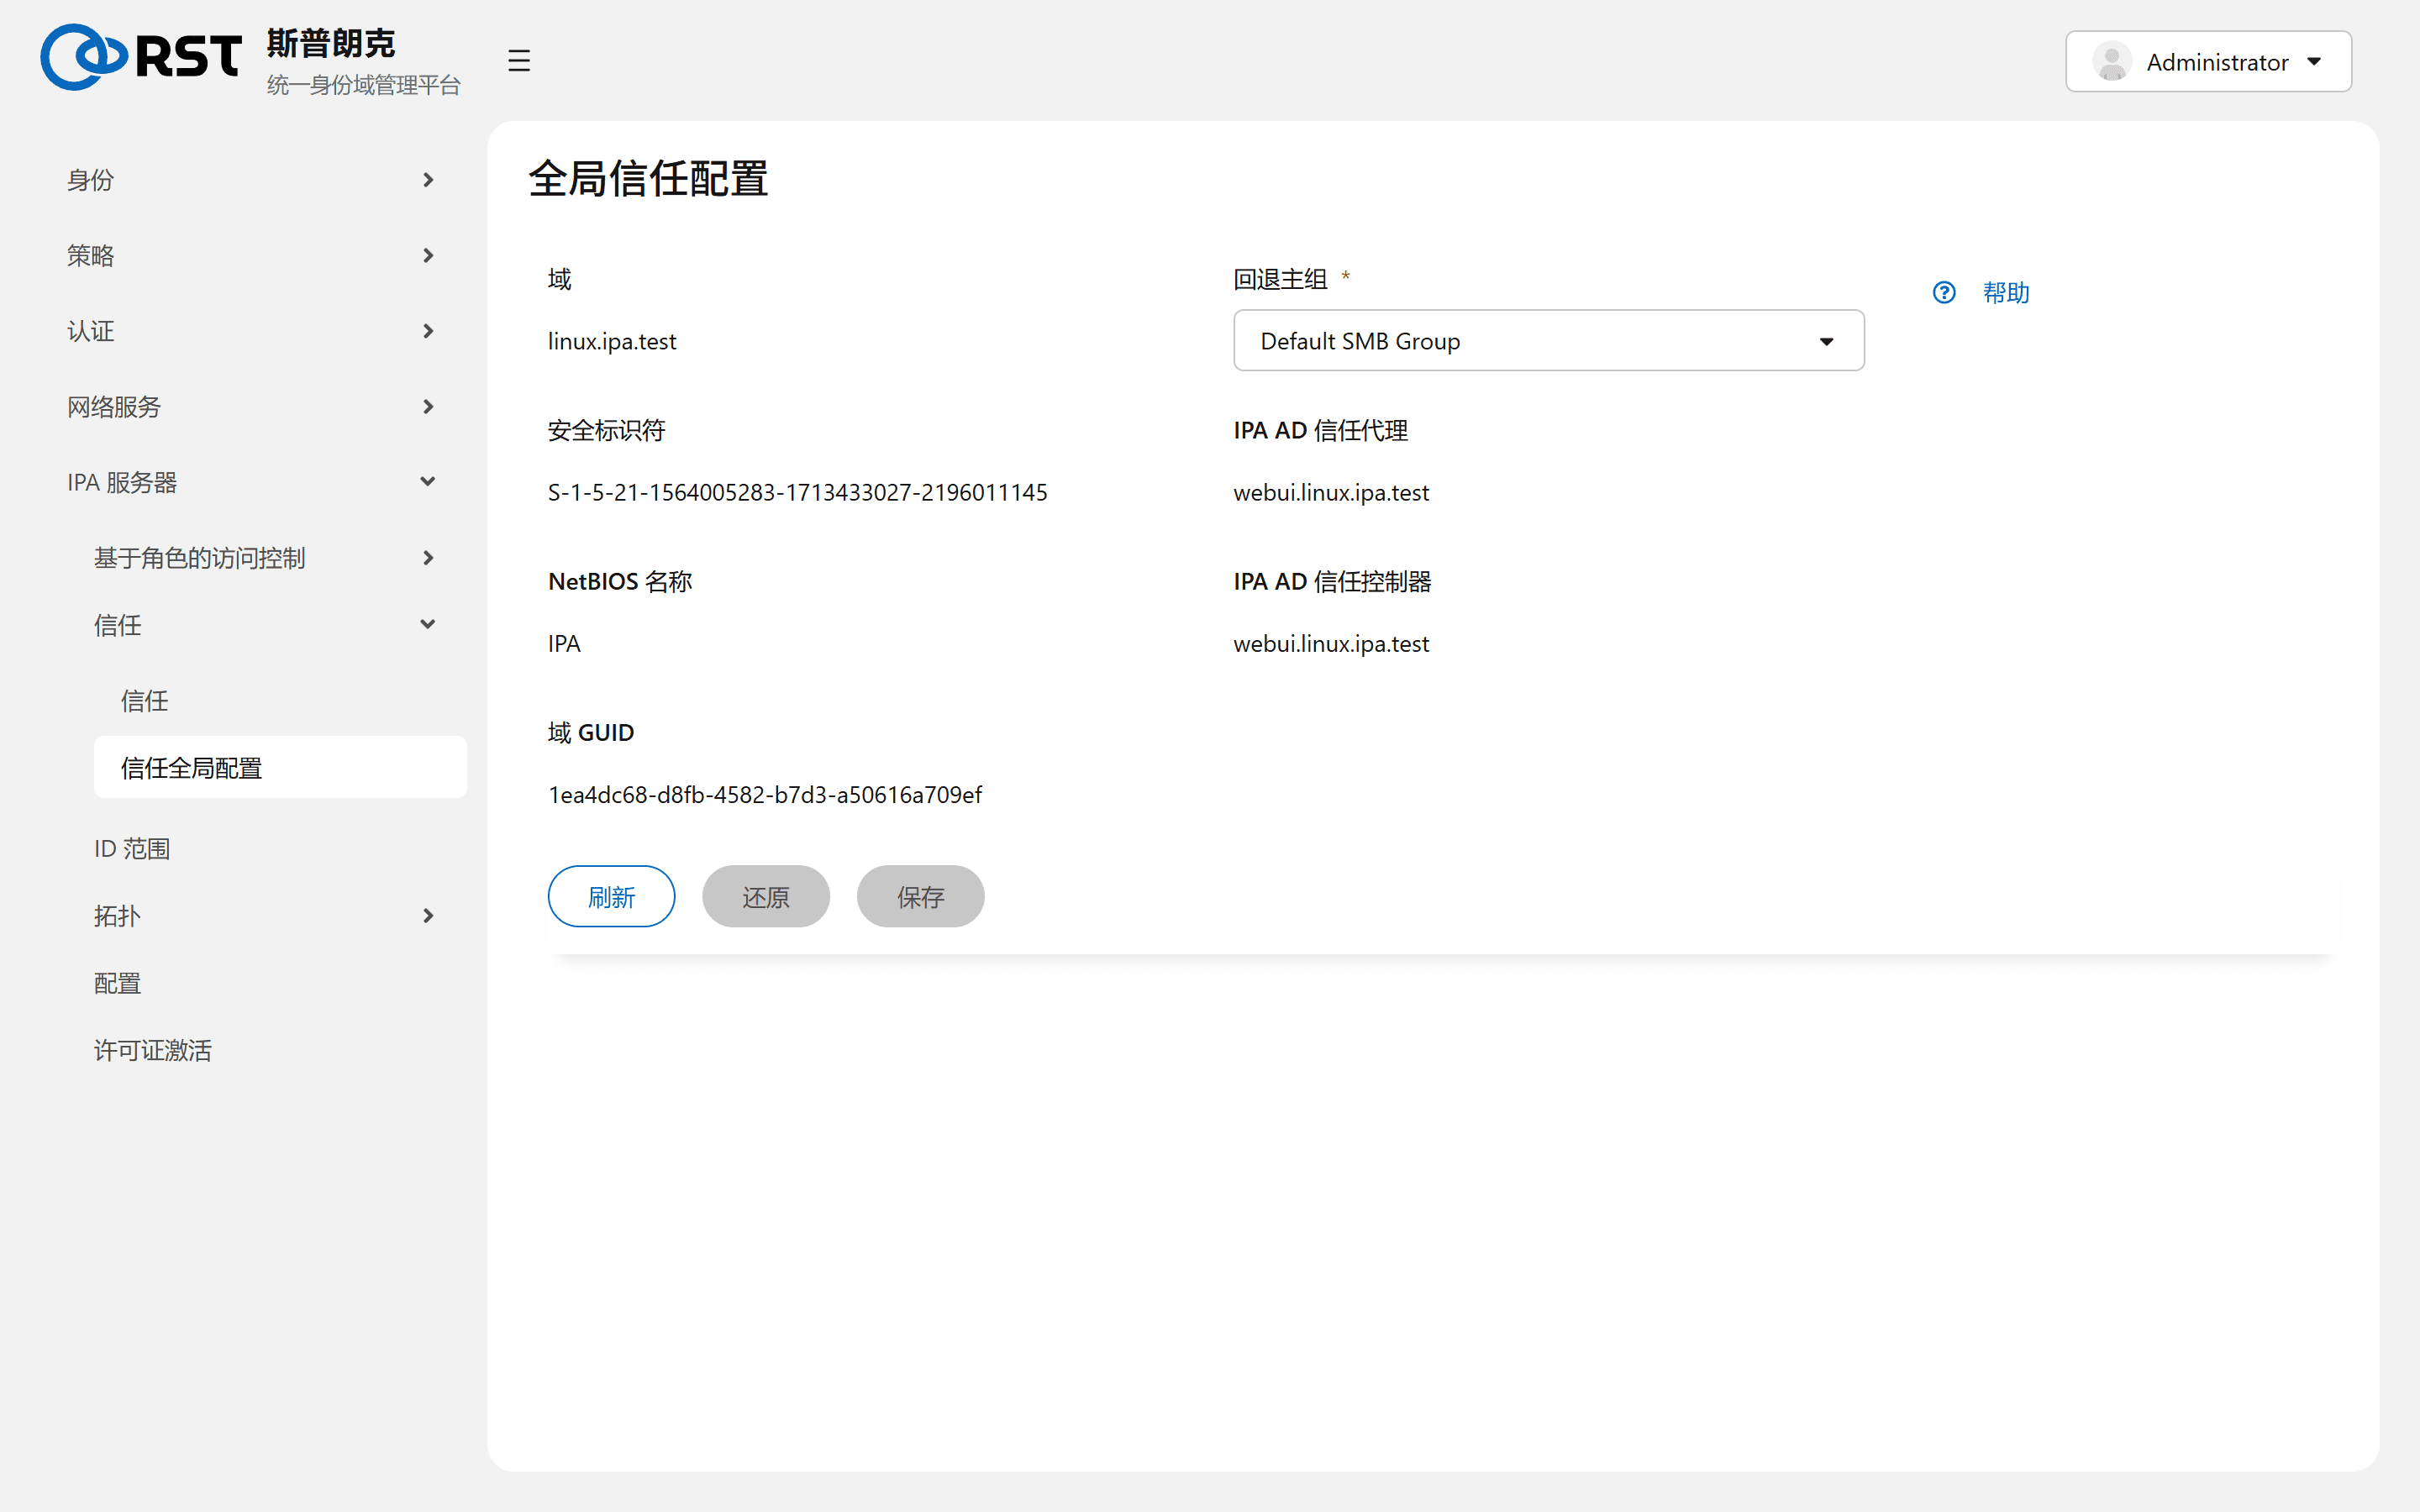
| 字段 | 含义 |
|---|---|
| Domain、Security identifier、NetBIOS name、Domain GUID | IPA 域自身作为 Windows 域的身份,由 ipa-adtrust-install 生成。NetBIOS name 是 AD 侧看到的 IPA 短名 |
| Fallback primary group | AD 用户在 Linux 侧没有主组(AD 的 Primary Group 未映射)时使用的默认组,出厂值 Default SMB Group。不要改成 admins 之类有权限的组 |
| IPA AD trust agents、IPA AD trust controllers | 哪些 IPA 服务器处理信任:控制器运行 Samba,能建立信任;代理只解析 AD 用户。副本作为代理需要执行 ipa-adtrust-install --add-agents |
检查信任状态
ipa trust-show ad.ipa.test
ipa trust-fetch-domains ad.ipa.test         # 同时重新拉取子域列表
id jdoe@ad.ipa.test                         # 在任一 IPA 服务器上解析 AD 用户
getent group 'linux-admins@ad.ipa.test'
trust-show 正常而 id 解析失败时,查看 IPA 服务器上 sssd 的 domain/linux.ipa.test 日志和 DNS 转发区。
边界
| 事项 | 说明 |
|---|---|
| ID 范围类型 | ipa-ad-trust(自动计算)或 ipa-ad-trust-posix(读取 AD 的 POSIX 属性)在建立信任时确定,之后不能修改。见 ID 范围 |
| 反向登录 | IPA 用户不能通过信任登录 Windows。单向信任只服务 AD 用户登录 Linux |
| 许可到期 | 信任本身不断,AD 用户照常登录,只是本页变为只读 |