

Kerberos 票据策略
需要 krb-sso 模块。全局票据寿命与续期上限、按认证方式(OTP、RADIUS、PKINIT、IdP、通行密钥)的单独上限,以及修改后的生效时间。
本页说明 Policy 下的 Kerberos ticket policy 页面,需要 krb-sso 模块。该页是全局 Kerberos 票据策略:用户取得的 TGT 最长有效期和最长续期期限。单个用户的覆盖值在用户详情页的 Kerberos ticket policy 区块,留空表示使用全局值。
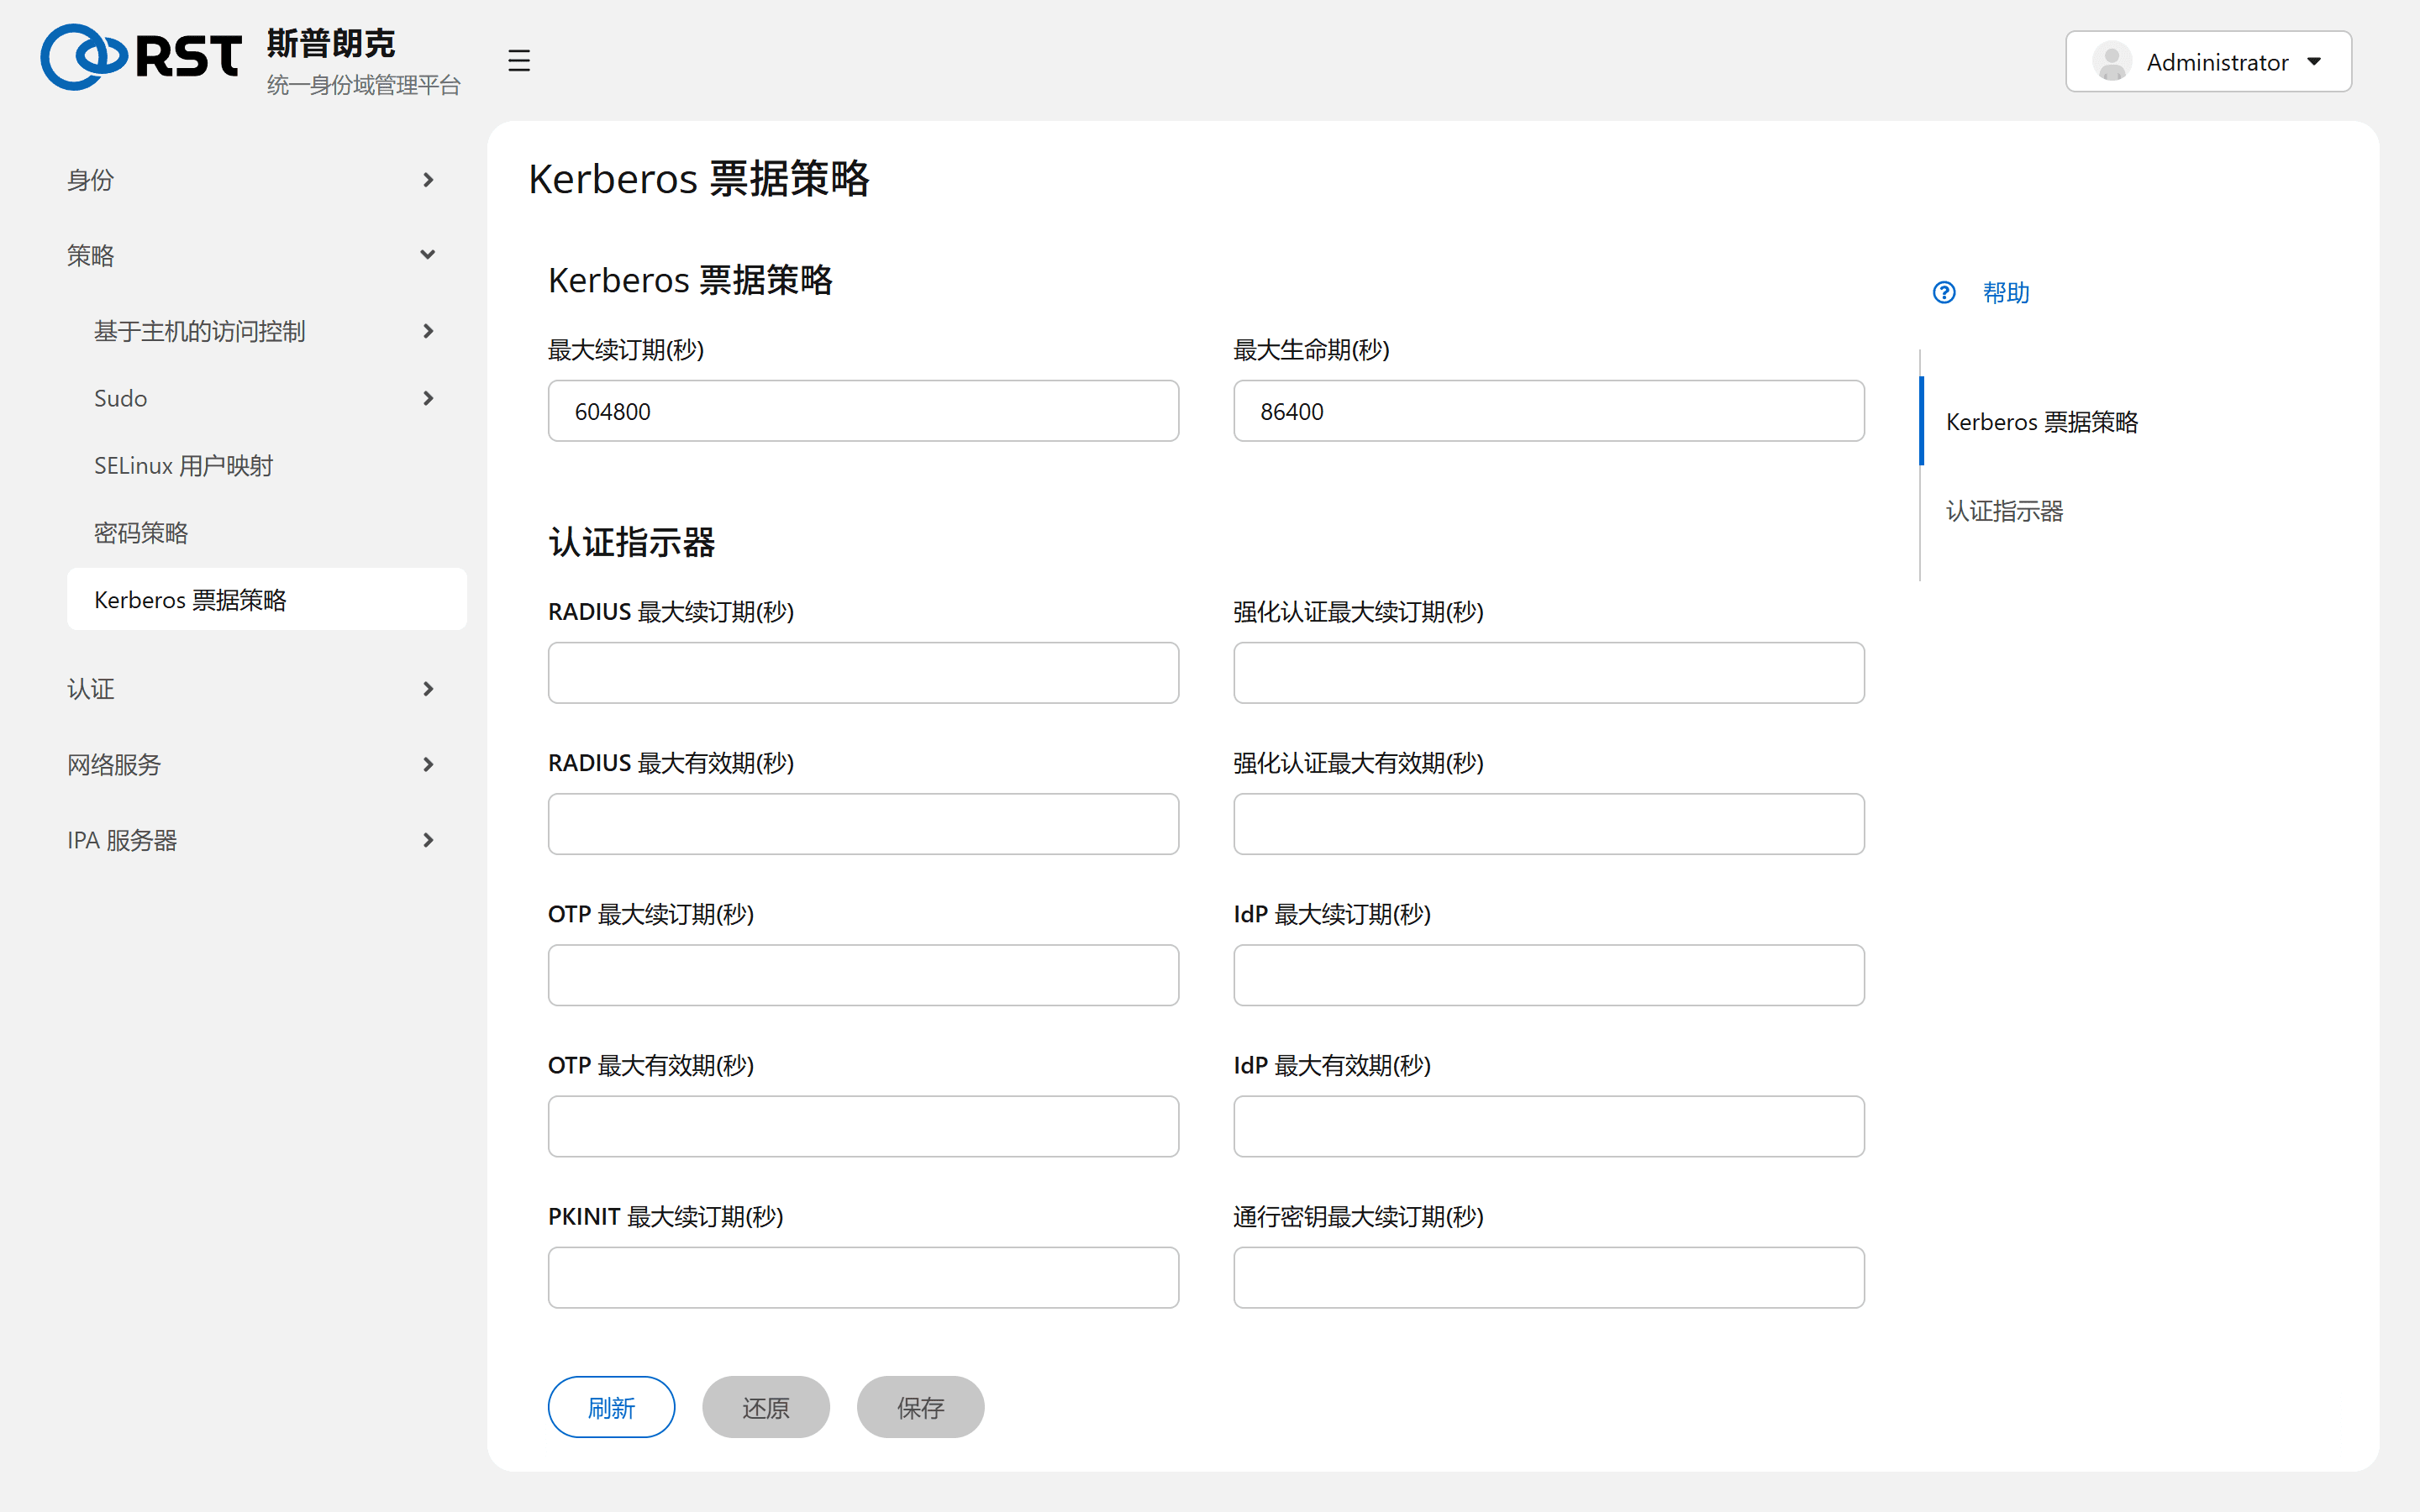
字段
| 字段 | 默认(秒) | 含义 |
|---|---|---|
| Max life | 86400(1 天) | 一张票据从签发起的有效期。到期后需要重新 kinit |
| Max renew | 604800(7 天) | 票据在有效期内可以用 kinit -R 续期,累计不超过该上限 |
Authentication indicators 区块按票据的取得方式分别设置上限。用密码登录的票据使用上面的全局值;用 OTP、RADIUS、PKINIT(智能卡)、外部 IdP、通行密钥(passkey)取得的票据各用各的,留空沿用全局值。用途是给强认证换来的票据更长的寿命,或让密码票据更短。
| 认证方式 | 对应字段 |
|---|---|
| OTP | OTP max life、OTP max renew |
| RADIUS | RADIUS max life、RADIUS max renew |
| PKINIT | PKINIT max life、PKINIT max renew |
| 外部 IdP | IdP max life、IdP max renew |
| 通行密钥 | Passkey max life、Passkey max renew |
实际寿命的计算
票据寿命取三者中的最小值:本页策略、客户端 krb5.conf 的 ticket_lifetime(ipa-client-install 默认 24h)、kinit -l 请求值。只调大策略而不改客户端 krb5.conf,票据不会变长。
服务票据(TGS)的寿命不超过 TGT 的剩余寿命。
生效时间
只影响之后签发的票据,已有票据按原值。KDC 不需要重启。
边界
| 事项 | 说明 |
|---|---|
| 寿命上限 | 寿命越长,被盗票据的可用窗口越长。跳板机、共享终端场景保持 8 到 10 小时 |
admin 用户 | 没有单独策略,同样使用全局值 |
| AD 用户 | 跨域信任的 AD 用户票据由 AD KDC 签发,本页设置对其无效 |