

主机
主机对象的构成、Enrolled 的含义、受管主机数上限的判定方式,以及主机组在策略中的位置。
本页说明 Identity 下 Hosts 和 Host groups 两个页面。一台 Linux 机器加入域后,在目录里是一个主机对象:Kerberos 主体 host/<fqdn>、一把 keytab、若干属性。HBAC、Sudo、自动挂载、ID 视图都以主机或主机组为作用对象。
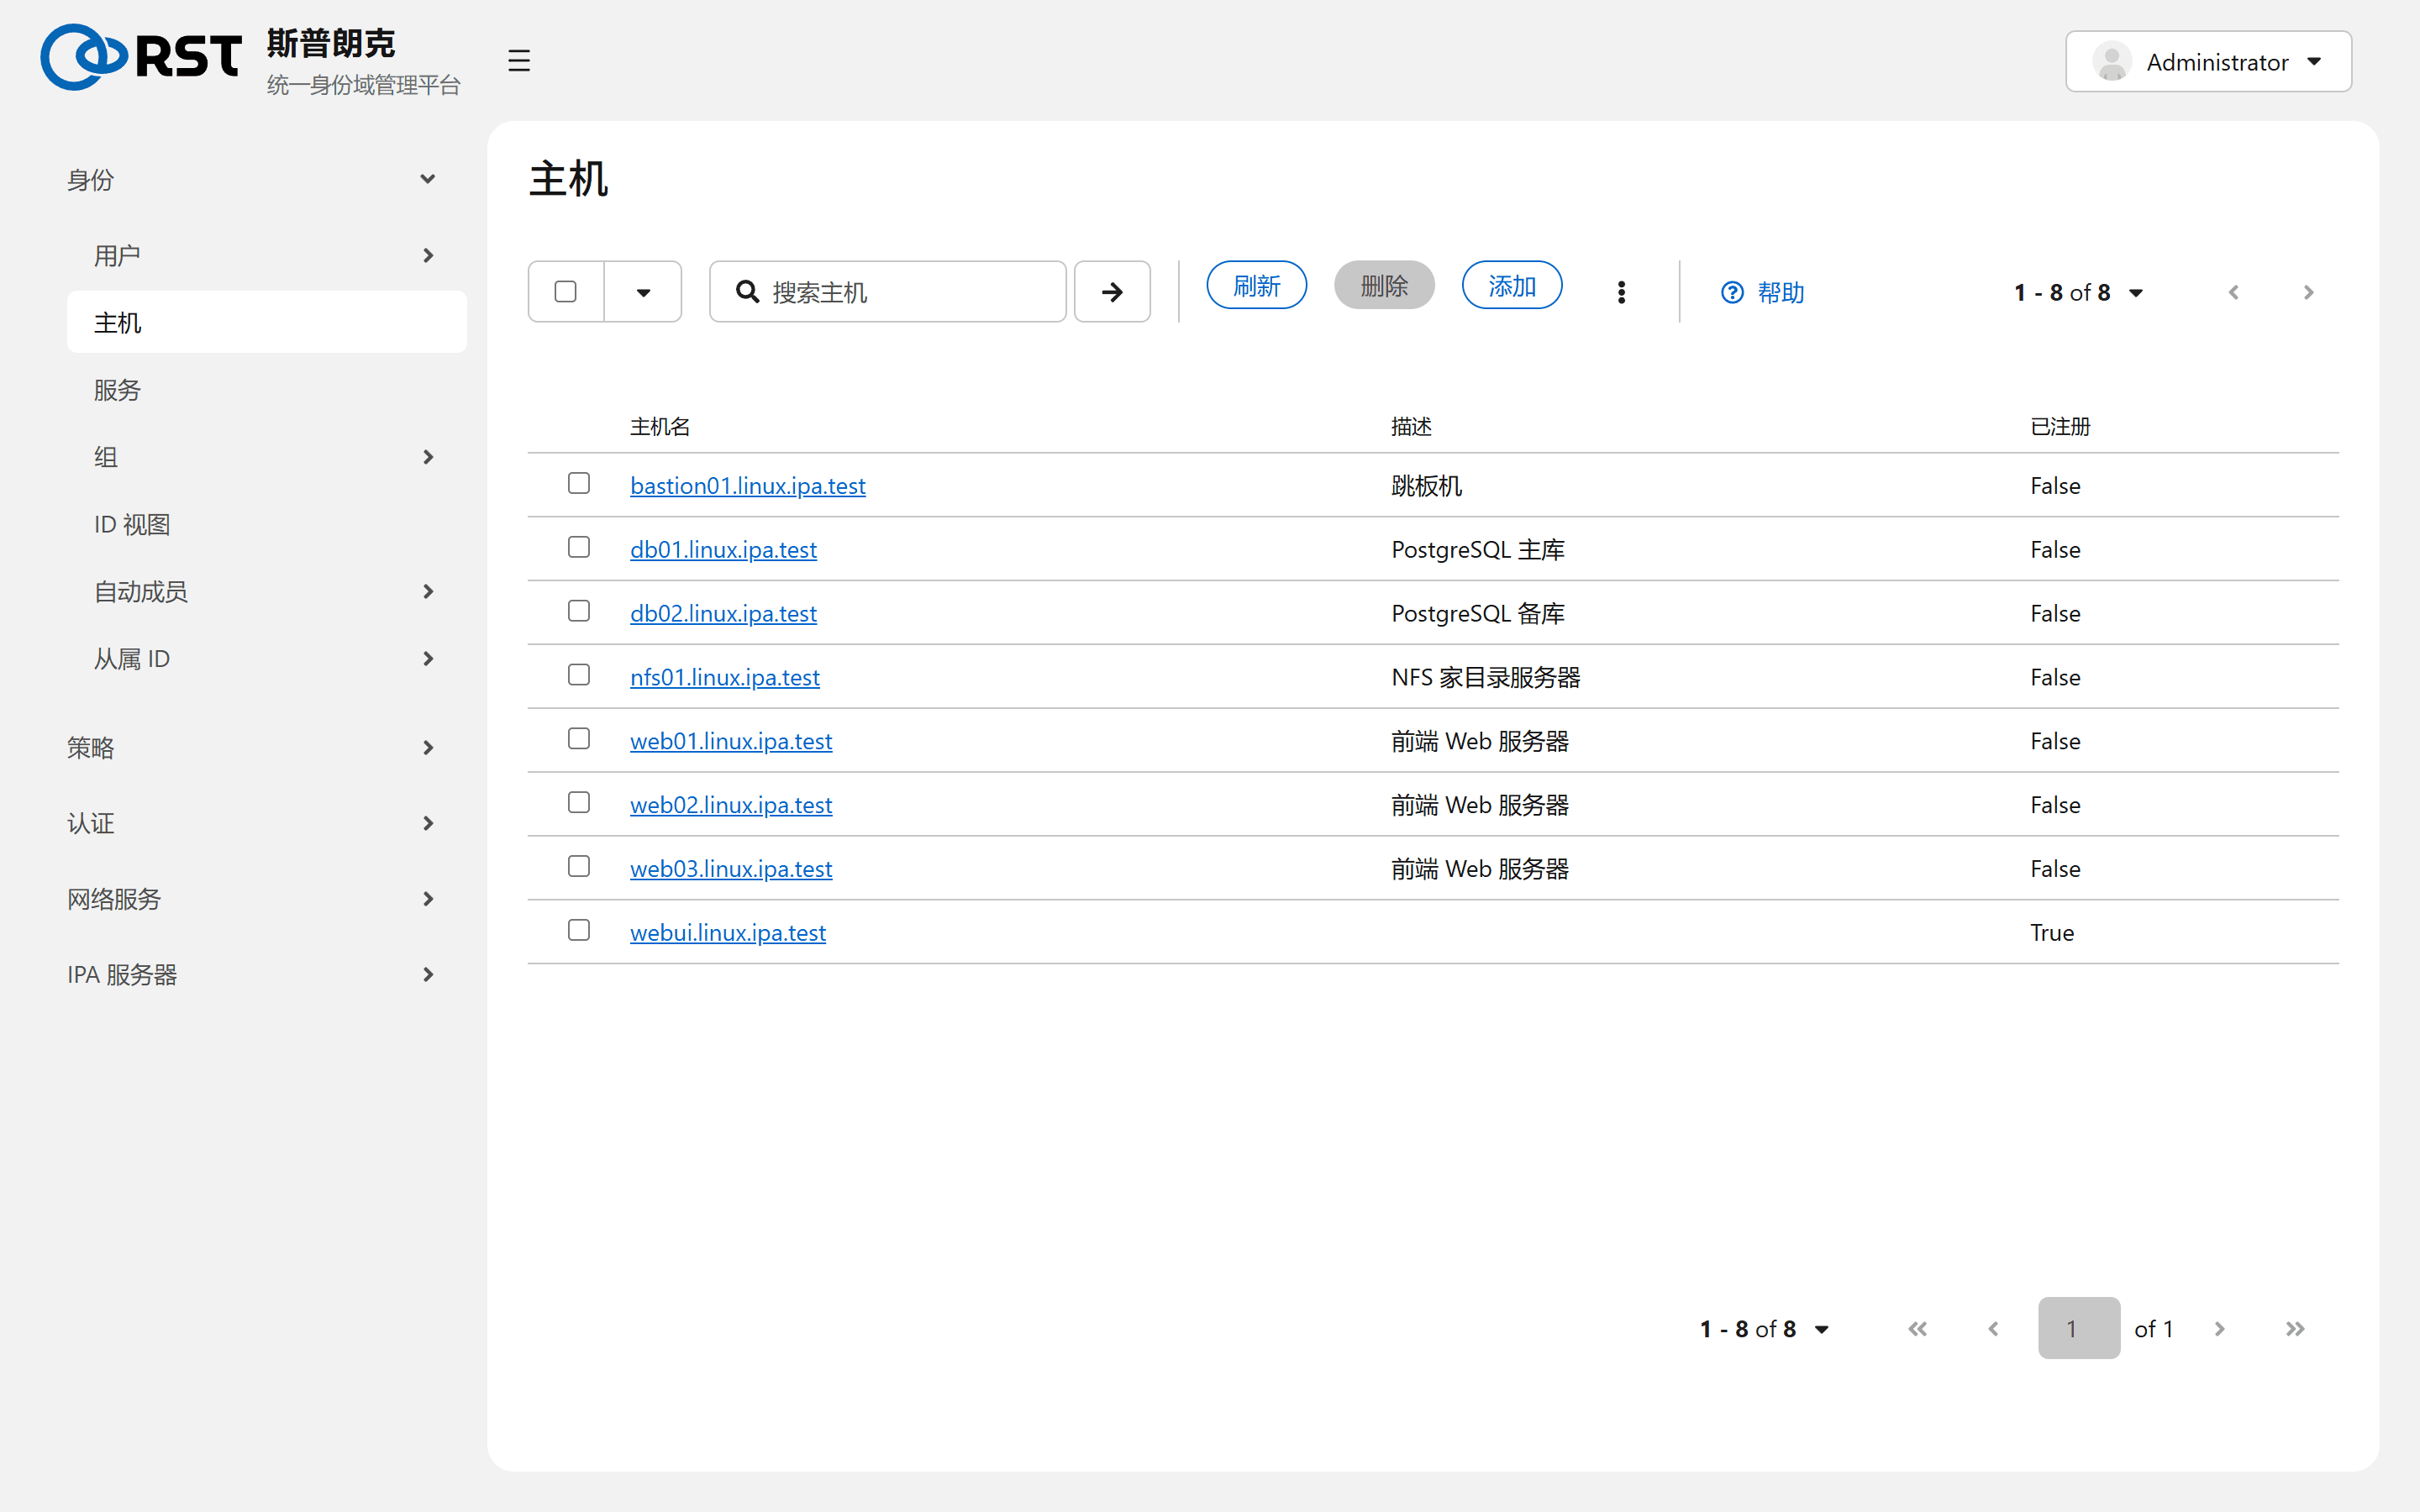
列表字段
| 列 | 含义 |
|---|---|
| Host name | FQDN,必须能被 IPA DNS 或客户端 DNS 解析。主机名是主键,改名等于删除后重新添加 |
| Description | 自由文本 |
| Enrolled | True 表示该主机已通过 ipa-client-install 取得 keytab。False 表示只在目录里预建、尚未入域 |
预建(未注册)的主机可以先加入主机组、写入规则,机器装好入域后策略立即生效。
受管主机数上限
许可按档位限制受管主机数(见许可)。上限由服务端插件在 host-add 时判定,超出即拒绝,界面与 ipa host-add 行为一致。计数是目录里的主机对象数,包含未注册的预建主机;IPA 服务器和副本自身不计入。
达到上限后的处理:删除不再使用的主机(先执行 ipa host-disable 吊销 keytab,再删除),或升档。当前数量通过 ipa host-find --sizelimit=0 | tail -1 查看。
详情页
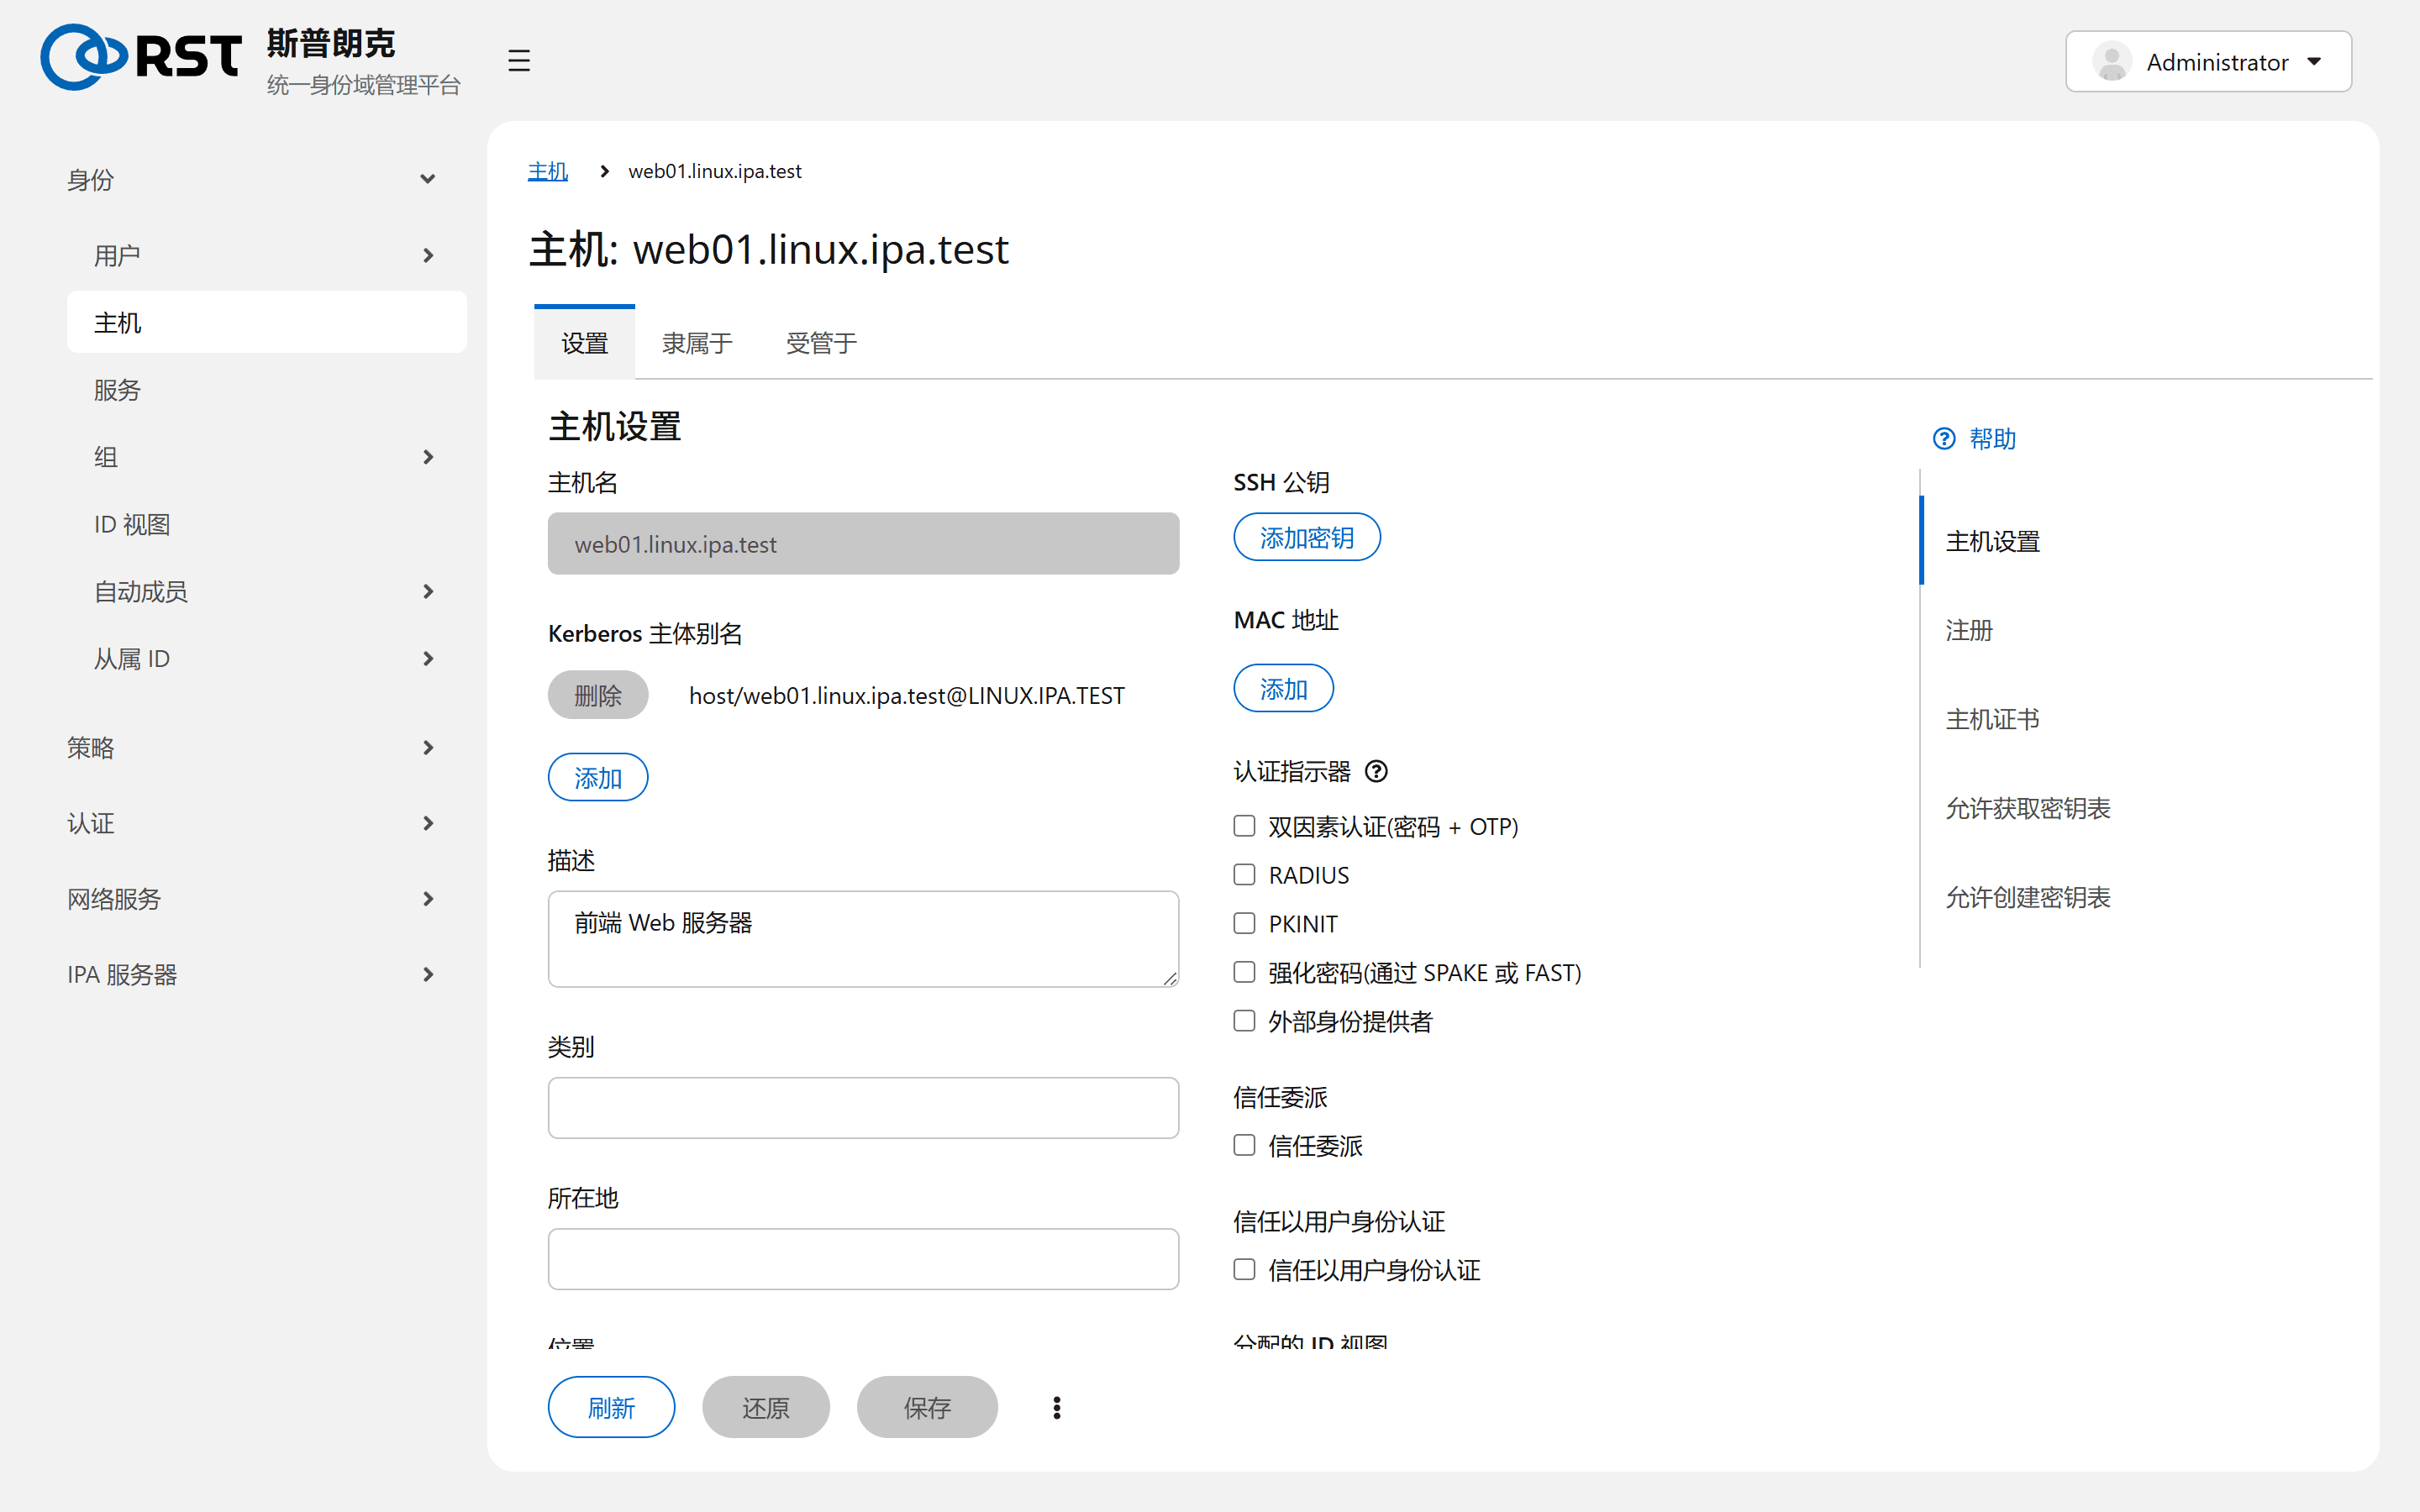
| 区块 | 内容 | 说明 |
|---|---|---|
| Host settings | 主体别名、描述、类别、所在地、位置、平台、操作系统、MAC 地址、SSH 公钥 | 平台和操作系统由 ipa-client-install 上报一次,之后不再同步 |
| Enrollment | keytab 状态、注册者 | Unprovision 吊销 keytab,主机随即无法用 Kerberos 认证,对象保留 |
| Host certificate | 由 IPA CA 签发的主机证书 | 证书签发每档都有,不受模块限制 |
| Allow to retrieve keytab、Allow to create keytab | 允许获取或重建这台主机 keytab 的用户、组、主机 | 供自动化(Ansible、镜像烧录)使用 |
| Authentication indicators | 要求登录这台主机的票据带有特定认证方式(OTP、RADIUS、PKINIT 等) | 设置后,只用密码取得的票据无法登录 |
| Trusted for delegation | 允许此主机代表用户获取其他服务的票据 | 只对确实需要转发凭据的网关类主机开启 |
Is a member of 列出主机组、网络组、角色、HBAC 规则、Sudo 规则。Is managed by 列出能管理这台主机的其他主机(managedby),用于让主机 A 为主机 B 获取证书或 keytab。
主机组
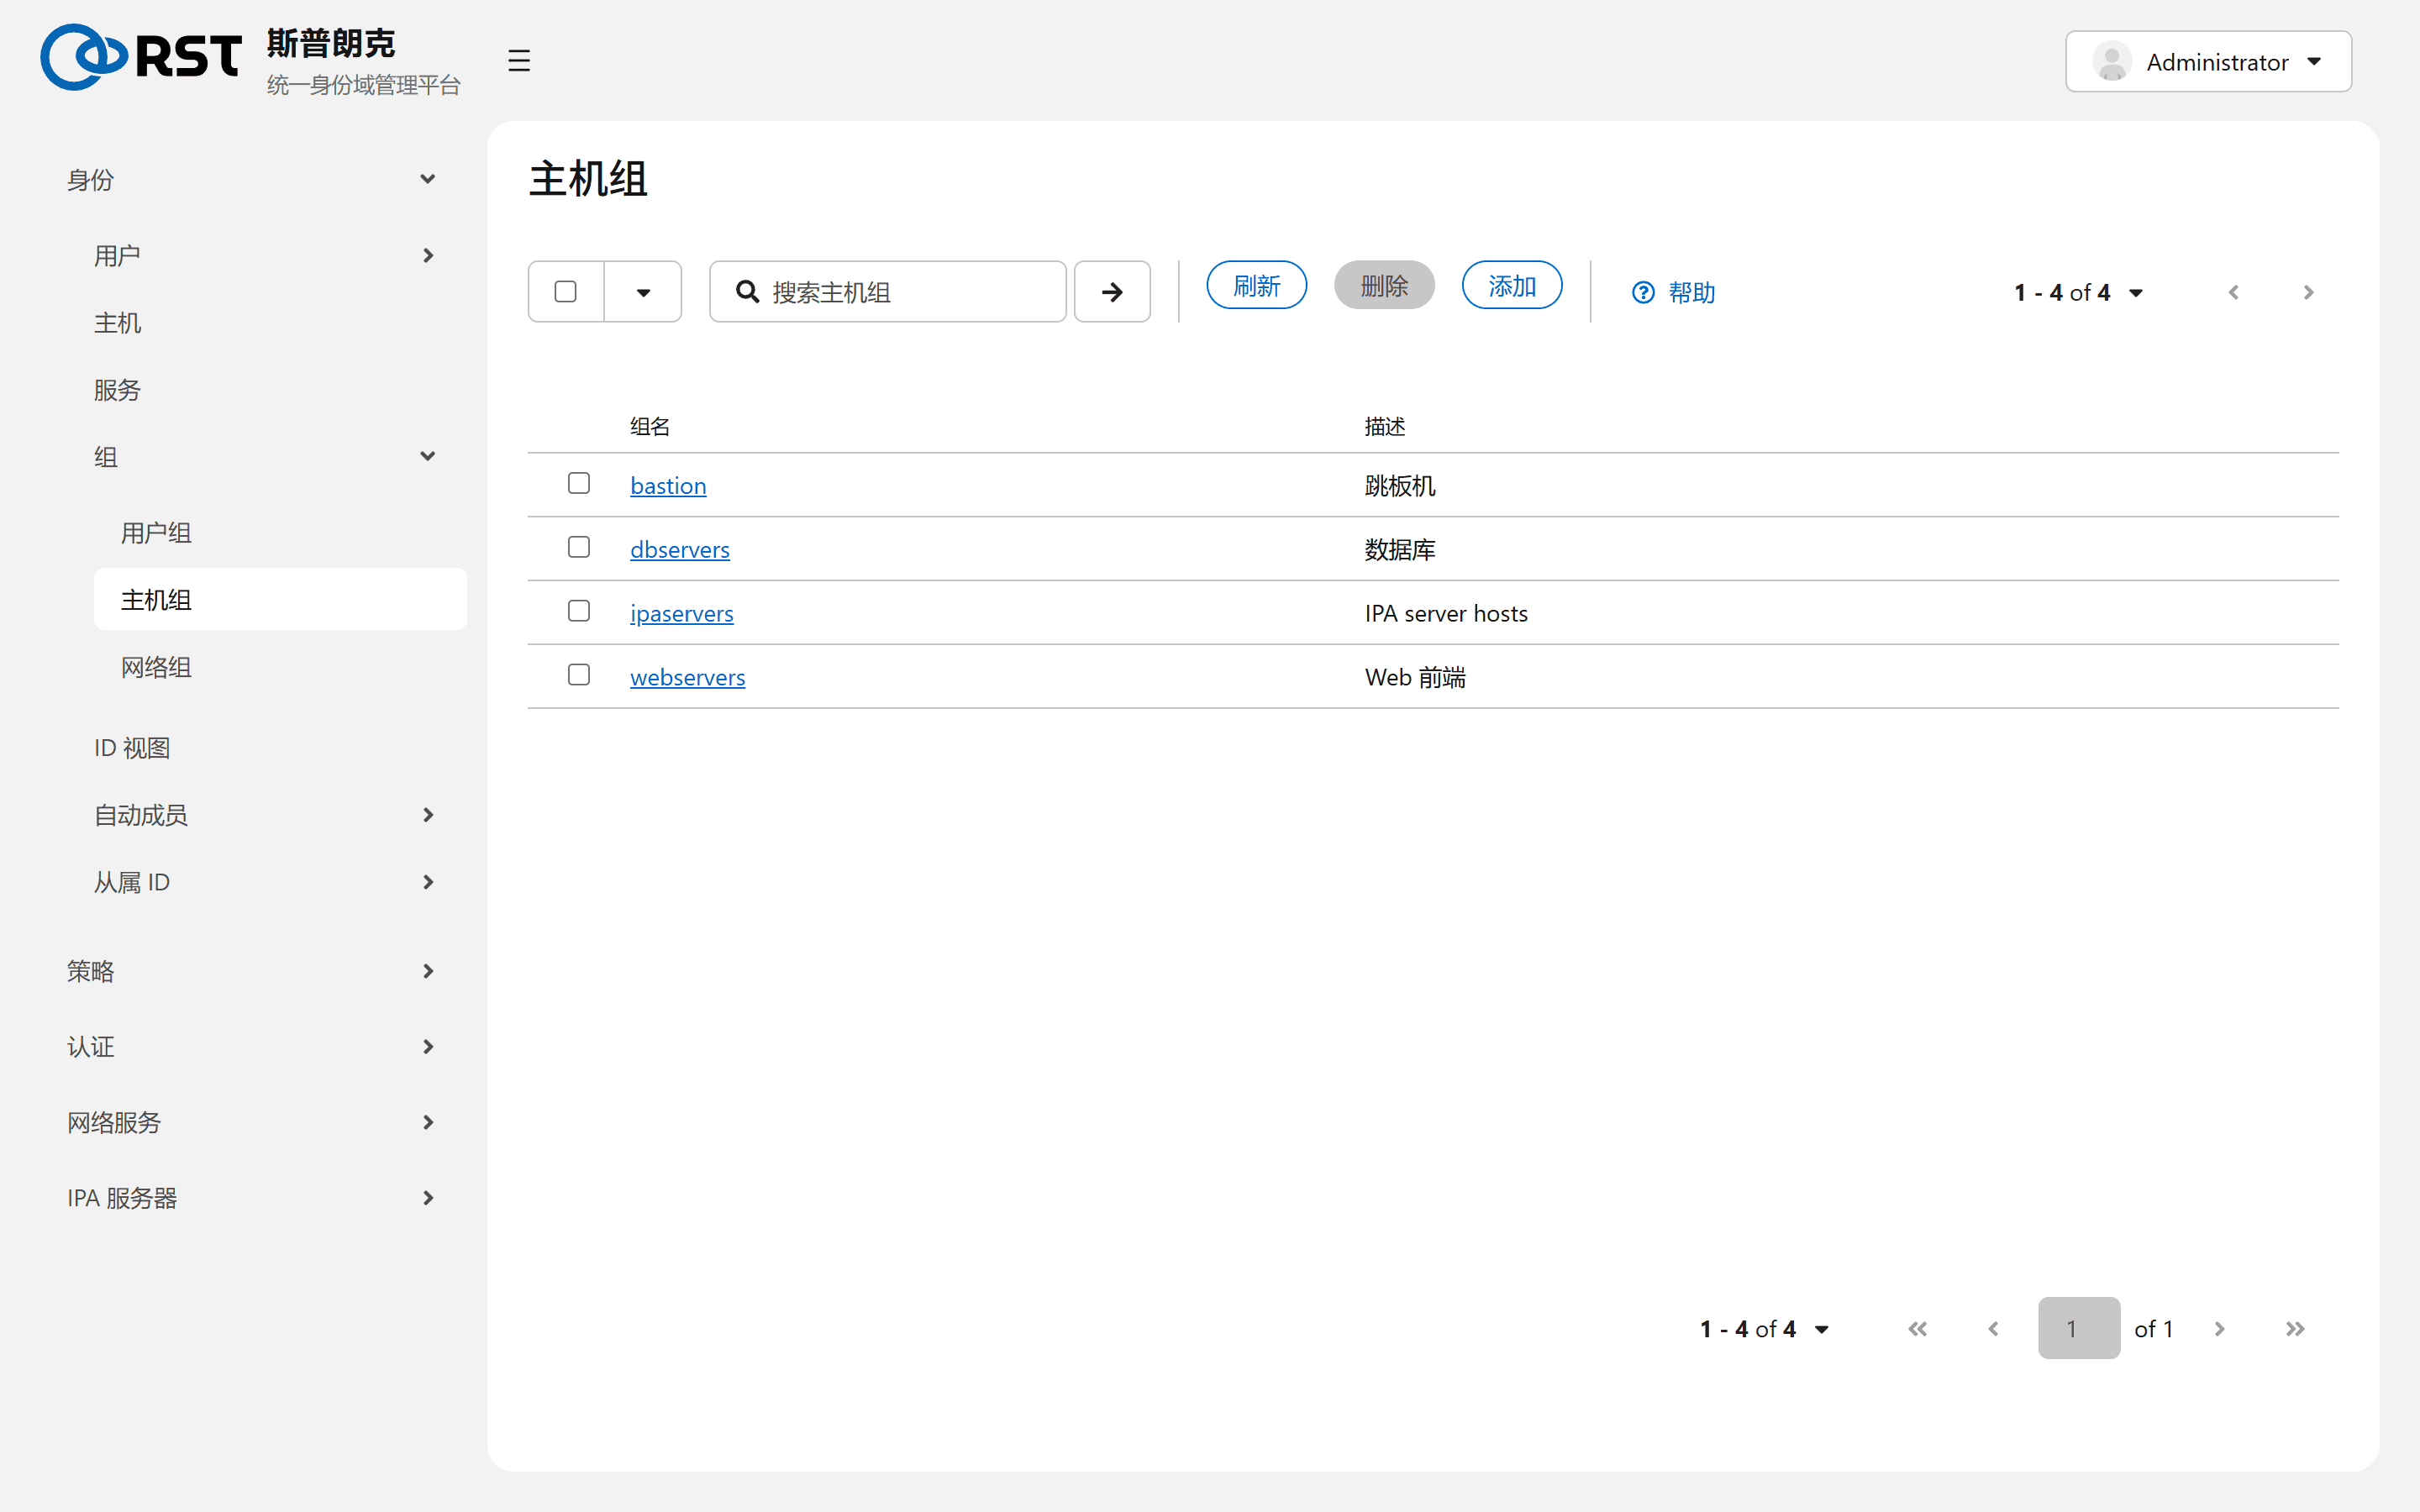
主机组是策略的粒度。规则写在组上,添加机器只改成员关系,规则不动。命名按角色(webservers、dbservers、bastion),不按机房。按主机名模式自动入组见自动成员。
ipaservers 组由安装程序维护,成员是所有 IPA 服务器,不要手动修改。
边界
| 事项 | 说明 |
|---|---|
| 修改主机名 | 删除后重新添加,然后在客户端重新执行 ipa-client-install |
| 删除主机后的 DNS 记录 | IPA DNS 里的 A、PTR 记录不自动删除;ipa host-del --updatedns 会一并删除 |
| 客户端登录状态 | 界面看不到客户端 sssd 的状态。客户端能否登录,查看客户端的 /var/log/sssd/ |