配置
全局默认值:搜索限制、新建用户的默认 shell、家目录、组、邮箱域、默认认证类型、组与用户对象类、SELinux 用户列表、CA 续订与 PKINIT 主服务器。改动只影响之后新建的对象。
本页说明 IPA Server 下的 Configuration 页面。该页是目录的全局设置(ipa config-show)。多数字段是新建对象的默认值:修改默认 shell 后,已有用户的 shell 不变。所有 IPA 服务器共用同一份配置。
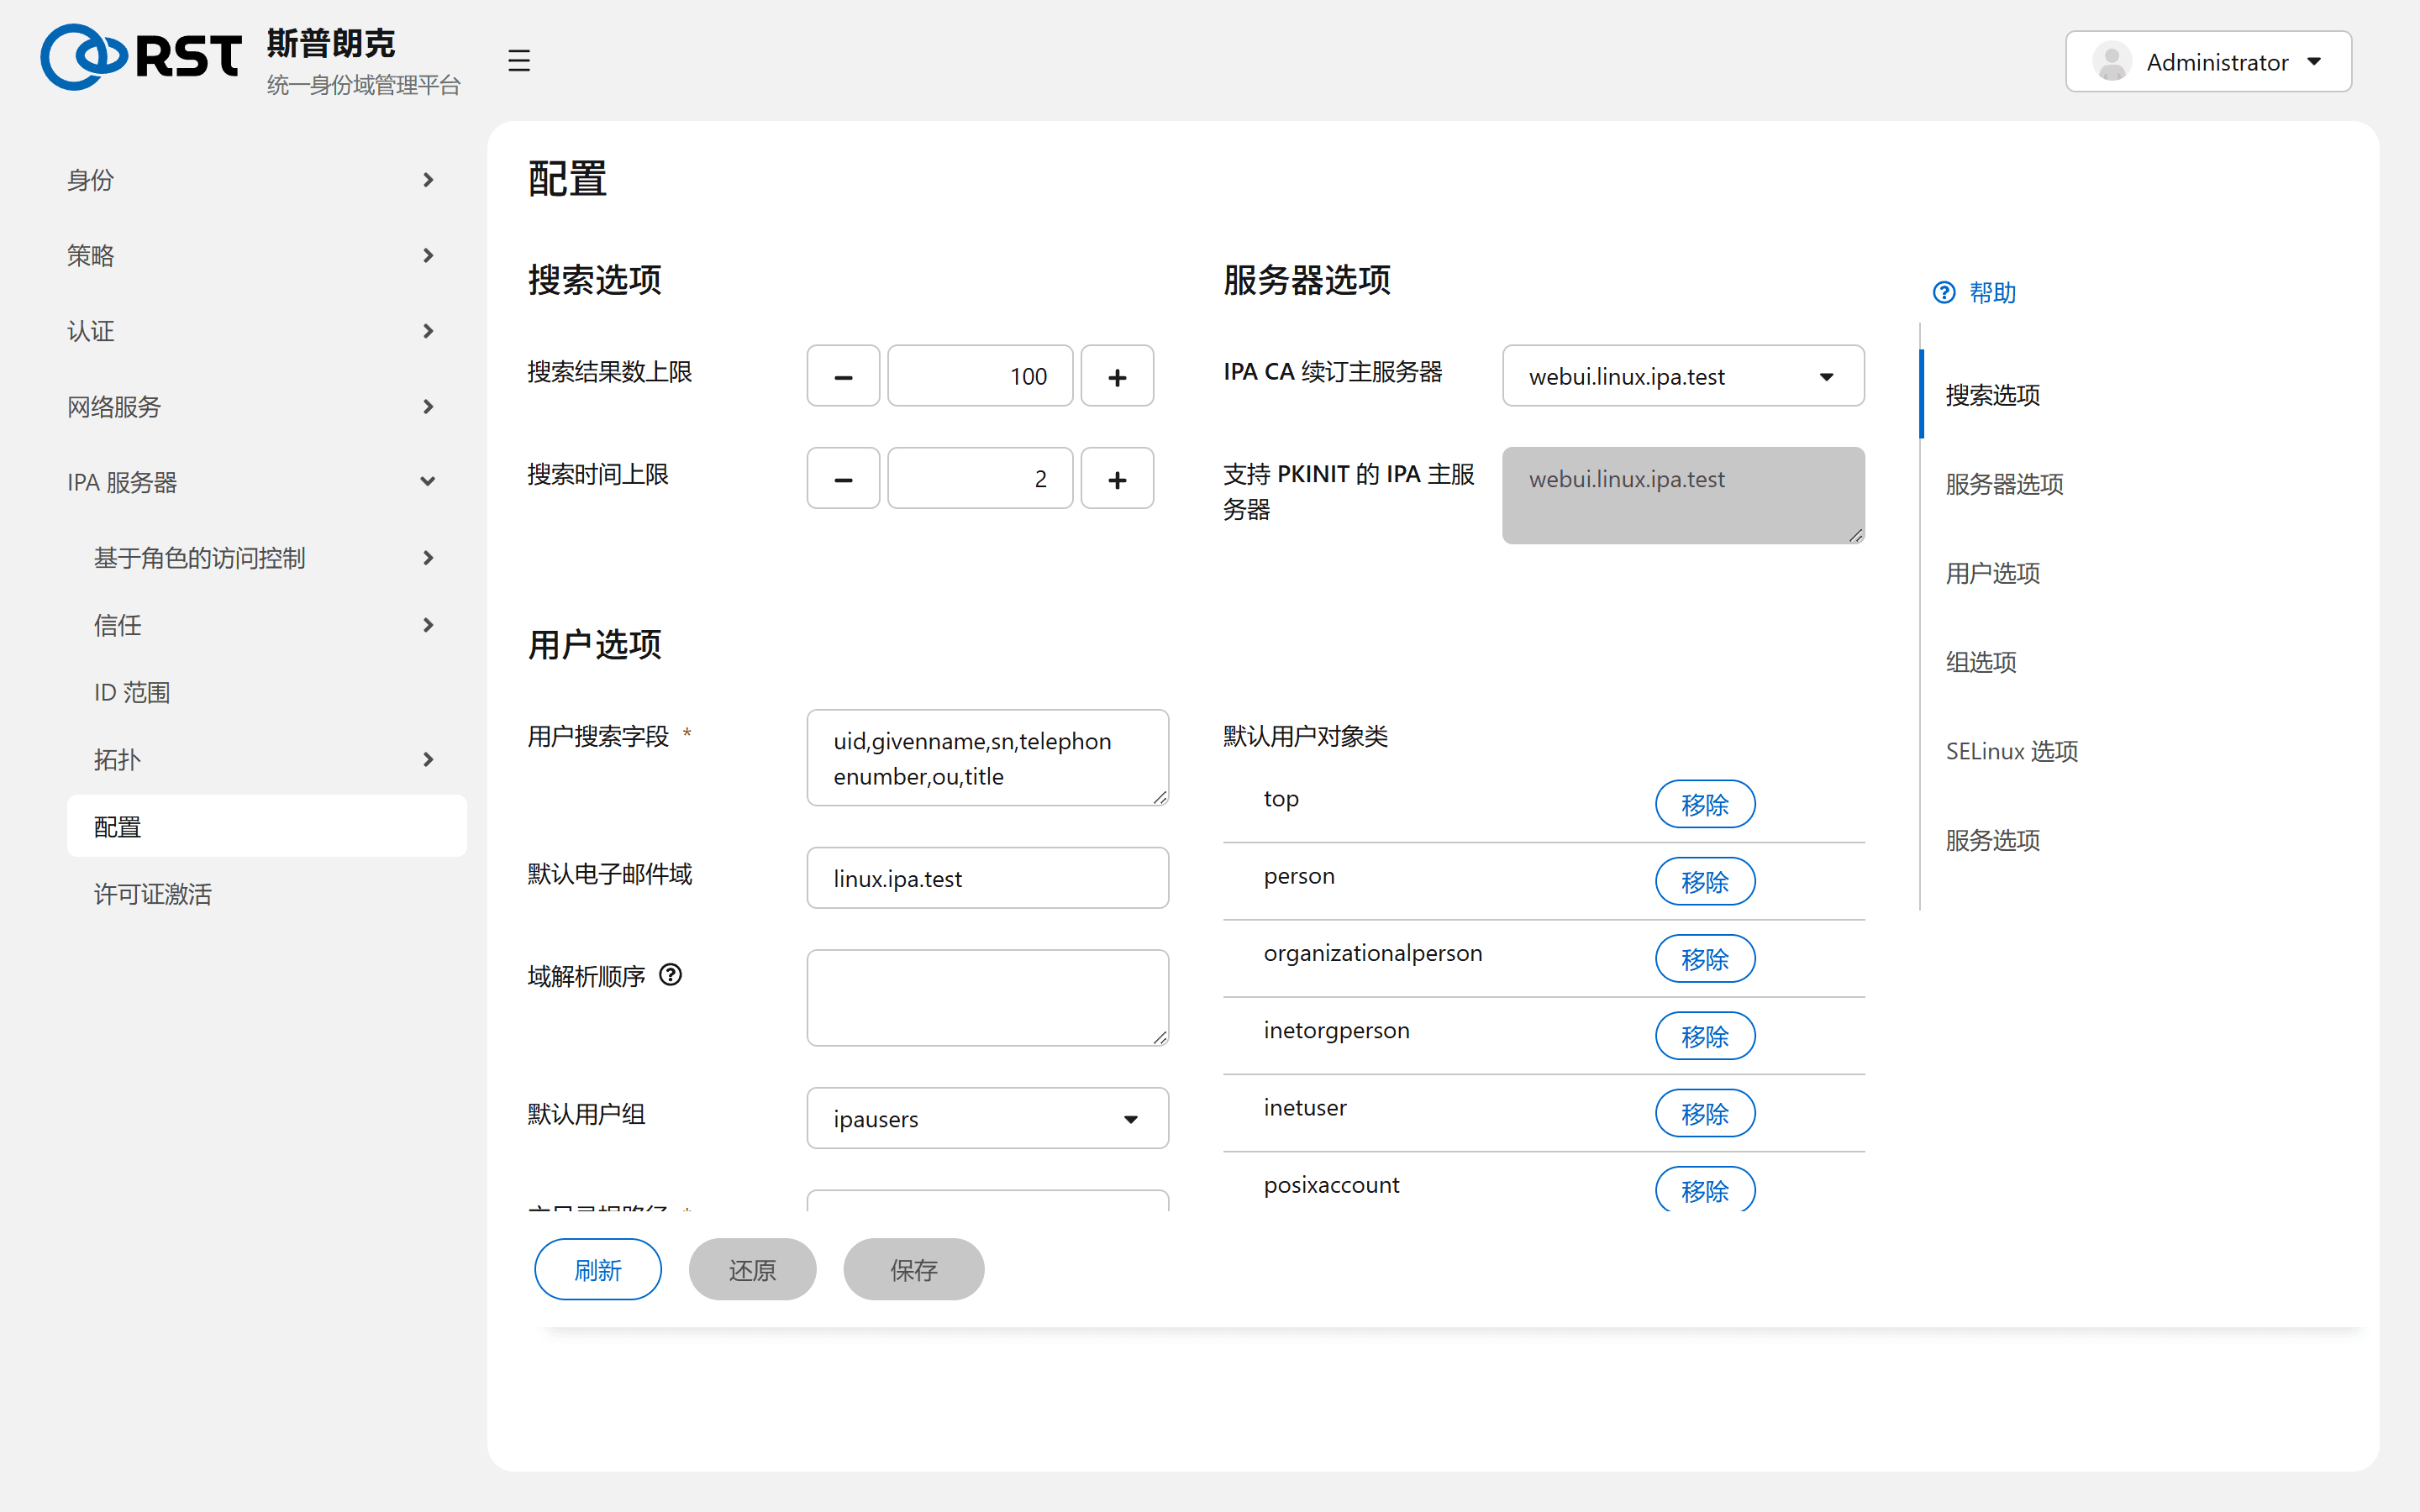
| 字段 | 默认 | 含义 |
|---|
| Search size limit | 100 | 列表页和 ipa *-find 最多返回的条数。超过时列表提示结果被截断。ipa *-find --sizelimit=0 不受限 |
| Search time limit | 2 秒 | 一次查询的最长时间 |
用户过万时把结果数上限调到 500 以上,否则列表页搜不到后面的用户;时间上限相应放宽到 5 秒。
| 字段 | 默认 | 含义 |
|---|
| User search fields | uid,givenname,sn,telephonenumber,ou,title | 列表页搜索框匹配的属性 |
| Default e-mail domain | 域名 | 新用户不填邮箱时自动设为 uid@域 |
| Default users group | ipausers | 新用户自动加入的组 |
| Home directory base | /home | 新用户家目录等于基础路径加登录名 |
| Default shell | /bin/sh | 新用户的 shell。多数环境改为 /bin/bash |
| Maximum username length | 32 | 无 |
| Password expiration notification | 4 天 | 到期前多少天客户端登录时提示修改密码 |
| Default user authentication type | 密码 | 用户没有勾选任何认证类型时使用的方式。改为双因素等于全员强制 OTP |
| Default user objectclasses | top, person, organizationalperson, inetorgperson, inetuser, posixaccount, krbprincipalaux, krbticketpolicyaux, ipaobject, ipasshuser | 新用户携带的 LDAP 对象类。只在添加自定义 schema 时修改 |
| Domain resolution order | 空 | 用户名不带域时按什么顺序查找:linux.ipa.test:ad.ipa.test。设置后 AD 用户可以省略 @ad.ipa.test 后缀登录 |
| Migration mode | 关 | 从旧 LDAP 用 ipa migrate-ds 迁入的用户没有 Kerberos 密钥。开启后在首次登录时自动生成,迁移完成后关闭 |
| Default subordinate ID | 关 | 新用户自动分配从属 ID |
| 字段 | 默认 | 含义 |
|---|
| Group search fields | cn,description | 列表页搜索框匹配的属性 |
| Default group objectclasses | top, groupofnames, nestedgroup, ipausergroup, ipaobject | 新组携带的 LDAP 对象类 |
| 字段 | 含义 |
|---|
| SELinux user map order | 可选的 SELinux 用户列表,$ 分隔。SELinux 用户映射的规则只能从这里选,多条规则命中时靠这个顺序决定 |
| Default SELinux user | 没有规则命中时的值 |
| 字段 | 含义 |
|---|
| Default PAC type | 服务票据默认携带 MS-PAC、PAD 还是 nfs:NONE。信任场景保持 MS-PAC |
| 字段 | 含义 |
|---|
| IPA CA renewal master | 负责续订 CA 自身证书的服务器,只能有一台。下线它之前先用 ipa config-mod --ca-renewal-master-server= 转移 |
| IPA masters capable of PKINIT | 只读列表,哪些服务器的 KDC 能做证书认证 |
| 事项 | 说明 |
|---|
| 客户端缓存 | 改动立即写入目录,但客户端 sssd 缓存的用户属性不变。Domain resolution order 这类改动需要执行 sss_cache -E |
| 恢复默认 | 页面没有恢复出厂功能,修改前记录原值 |
| 策略位置 | 密码策略、票据策略不在这里,各有各的页面 |

