

系统设置
索引白名单、脱敏三档、审计转发、版本。没有数据源连接块,Splunk 连接在 App 内隐式完成。
系统设置对管理员可见,页签中另有 AI 配置、产品激活、MCP 接入。改动先进入底部保存条,保存并应用写入 local/copilot.conf,不需要重启。
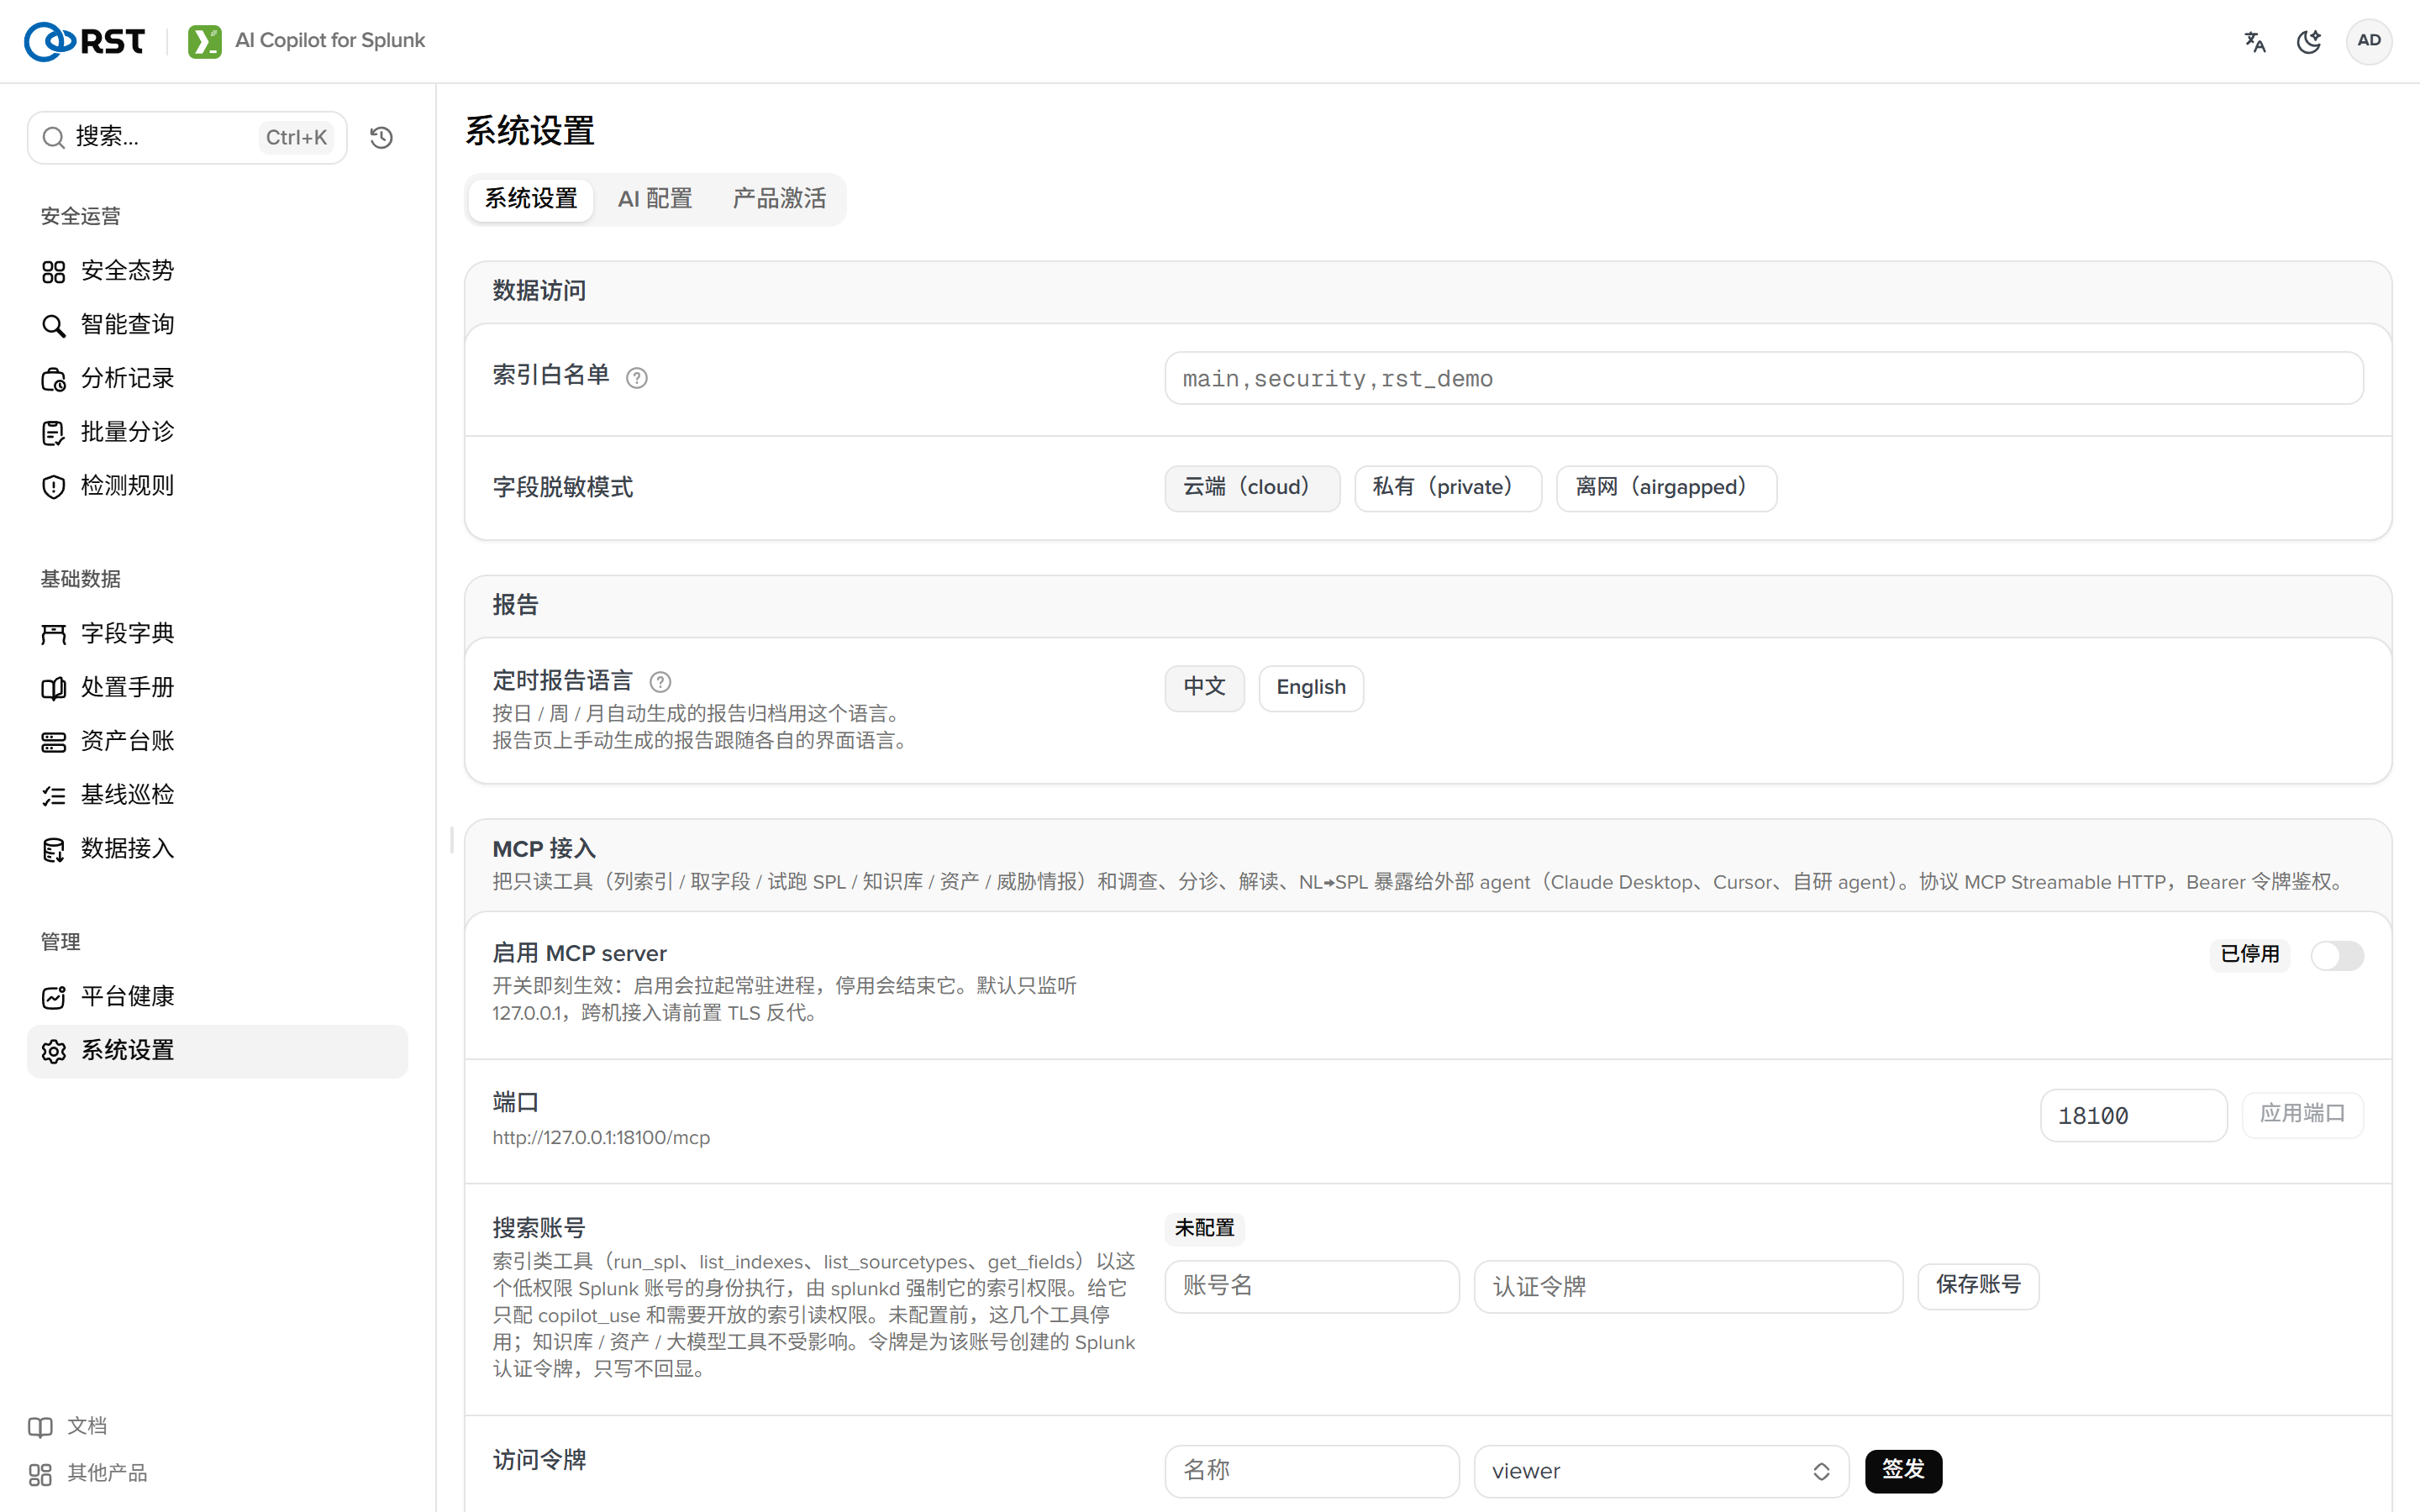
数据访问
| 项 | 键 | 说明 |
|---|---|---|
| 索引白名单 | [limits] agentic_index_whitelist | 逗号分隔。约束模型自主调用工具时可访问的索引、首页全部日志的范围、MCP list_indexes。用户自己指定的 SPL 不受约束,Splunk 角色权限仍是底线。空为不限 |
| 脱敏档位 | [masking] mode | cloud:IP 归到 /24、邮箱只留域名、密钥与令牌打码。private:IP 归到 /16。airgapped:不脱敏。环境变量 RST_MASKING_MODE 固定后此处只读 |
脱敏在数据离开 Splunk 前完成,包括模型通过工具拉取的样例和分诊时逐簇查询的历史。
审计转发
[audit_sinks]:syslog 地址(tcp://host:601 或 tls://host:6514)、webhook 地址与头(头以 <set · N chars> 占位回显)、TLS 校验。本地 _internal 中的审计不受影响。
版本
显示当前版本与 build,并检查在线更新:从 GitHub Release 读取签名的更新清单,有新版时按钮显示「更新到 X」,点击后下载、校验签名、备份当前版本并安装,再点「立即重启 Splunk」完成。需要 install_apps / edit_local_apps 与 restart_splunkd 权限。搜索头集群成员上卡片提示到 deployer 更新。splunkbase 包默认关闭应用内更新,卡片换成一条提示,新版本在 Splunk 的「应用 > 管理应用」中更新。详见升级与备份。
只在文件中的项
限流([limits] rate_per_min、burst)、agentic 预算([agentic])、威胁情报([threat_intel])、各运营层阈值,见配置项。