

运营报告
日报、周报、月报的 SOC 运营汇总,七个区块的事件报告,归档、Markdown 导出、推送到飞书或创建工单。
运营报告位于安全态势页的页签中。本页说明周期性运营报告与调查后的事件报告。
运营报告
按周期(日、周、月,或自定义起止)生成一份汇总,数据全部来自本实例:
| 区块 | 来源 |
|---|---|
| 执行摘要 | 模型对下列各块的总结(付费引擎;未激活时只有数据表) |
| 告警态势 | 告警索引:总量、按严重度、Top 规则与主体(经资产台账补充资产名与关键度) |
| 分析记录 | 期内的调查、分诊、解读条数与严重度分布 |
| 分诊 | 簇数、疑似误报占比 |
| 基线 | 最近一轮巡检评分与失败项 |
| 审计与用量 | AI 调用数、成功率、token、Top 索引 |
| 平台健康 | 体检结论 |
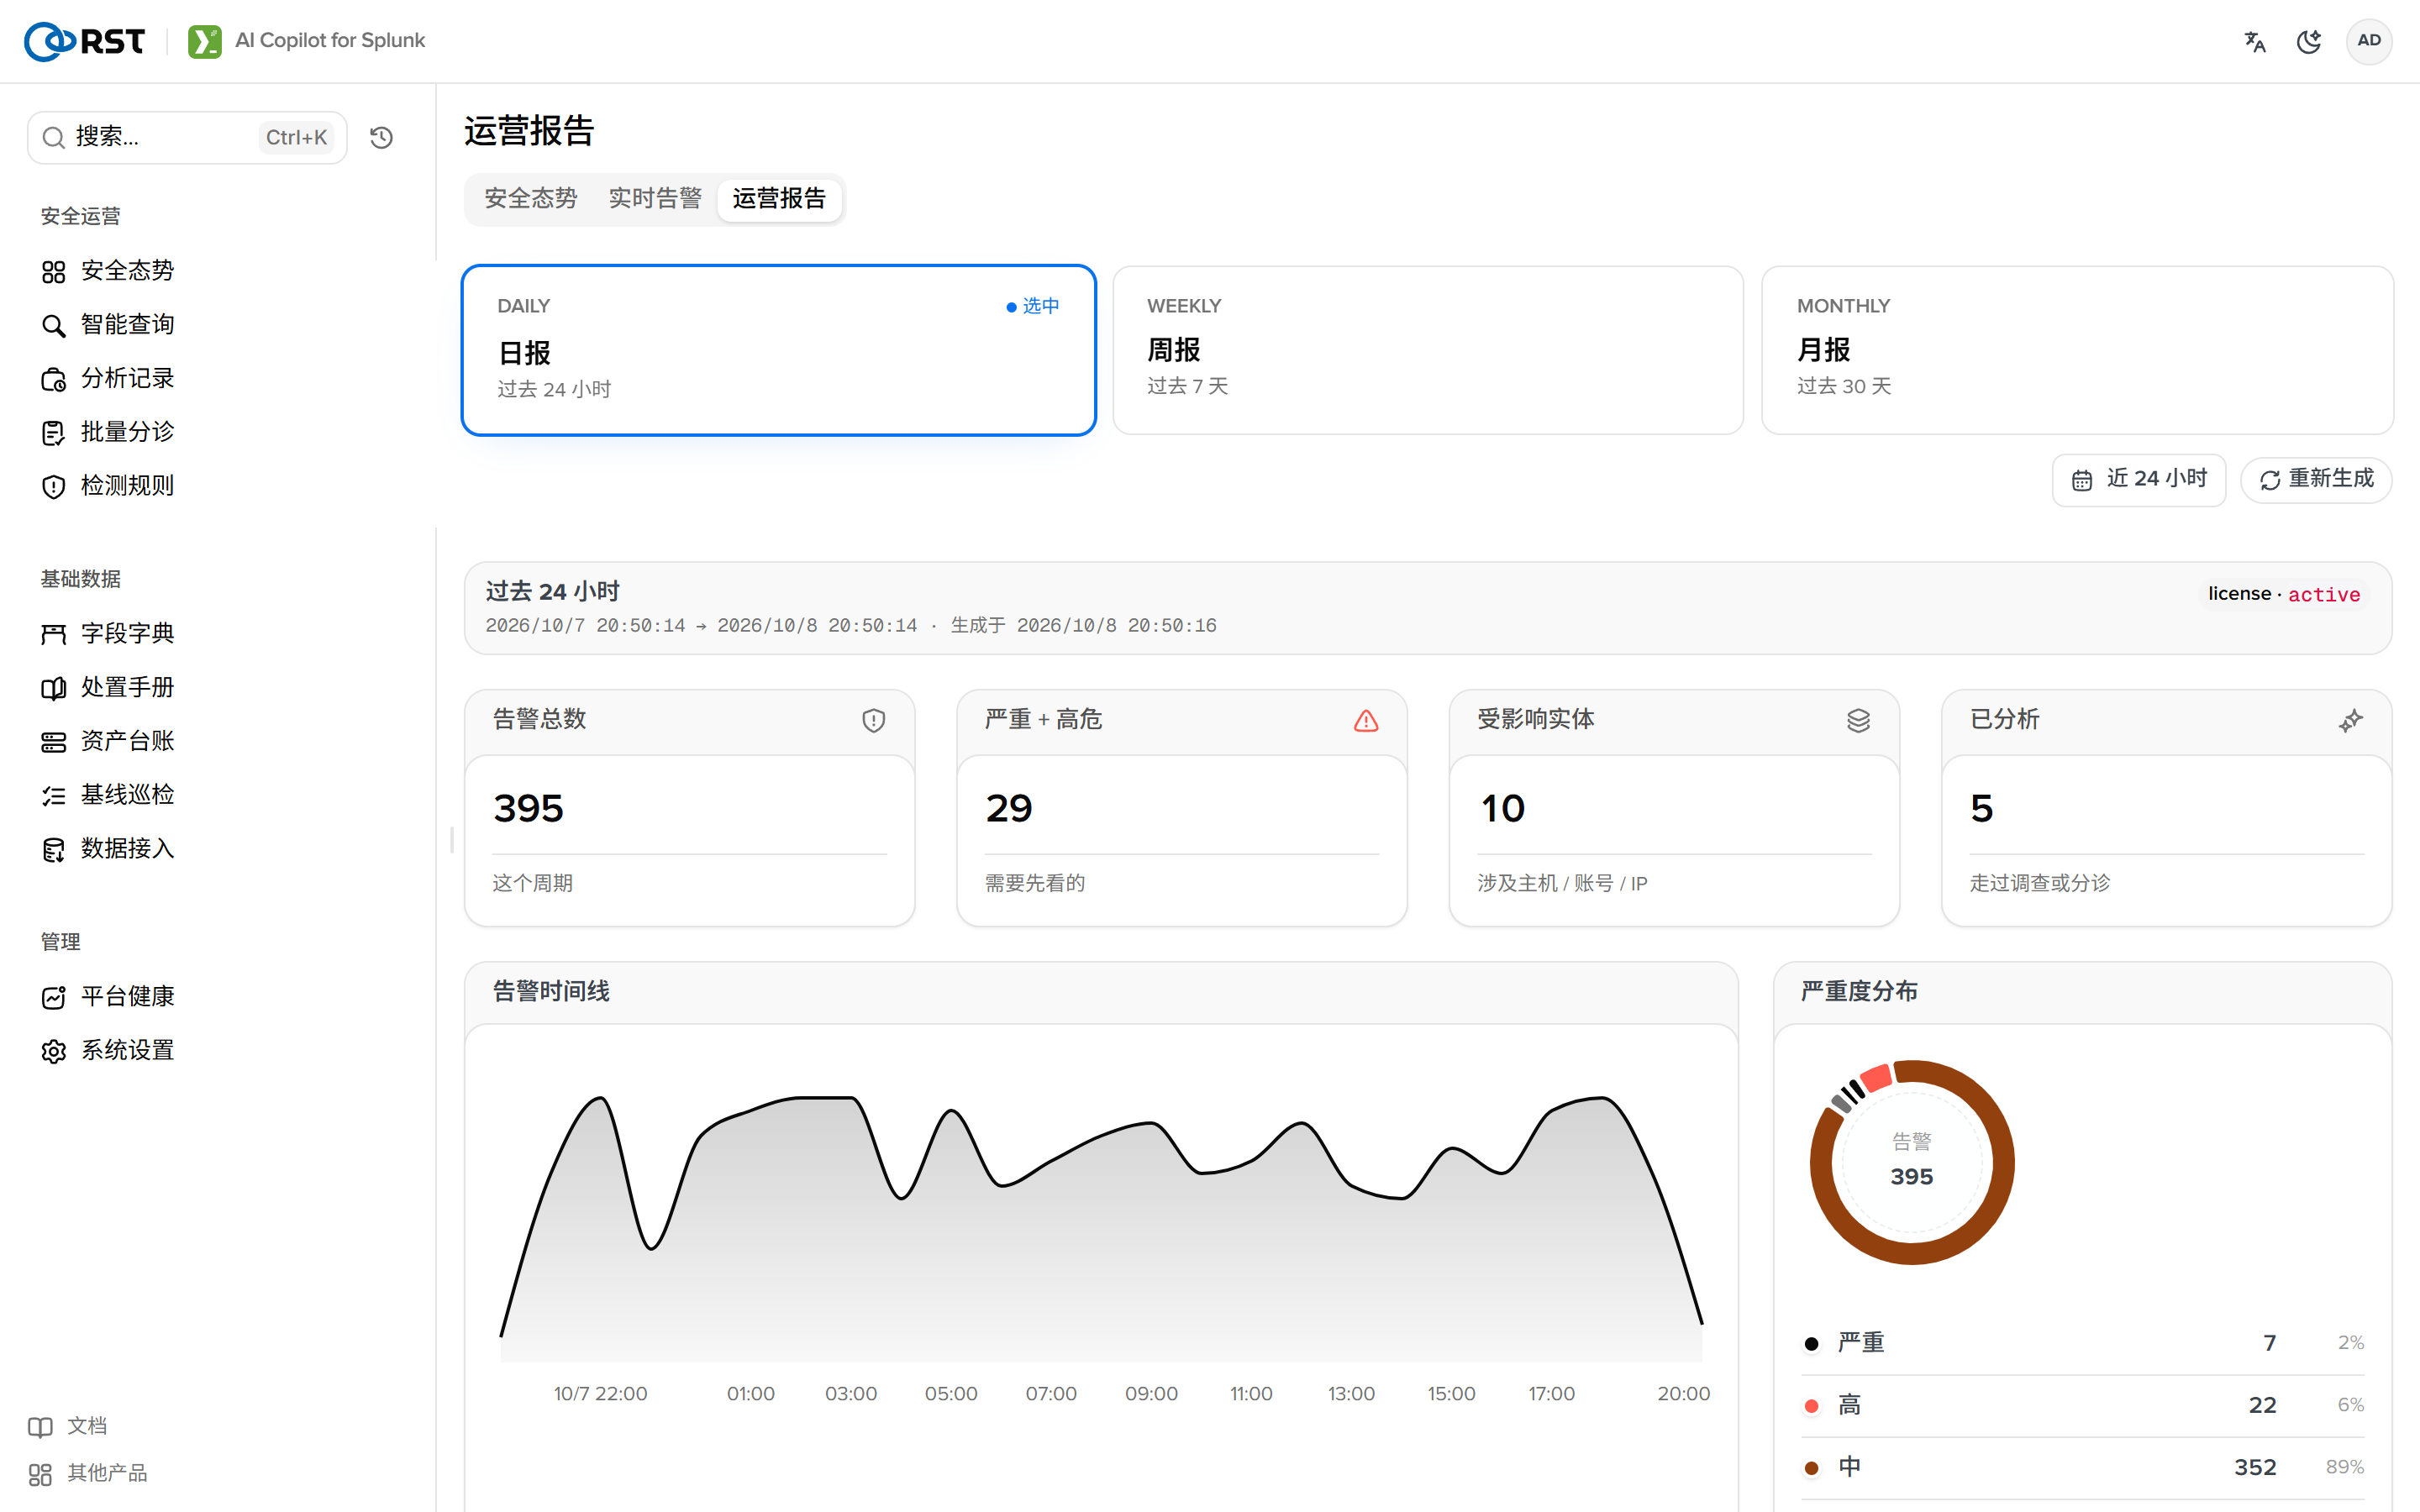
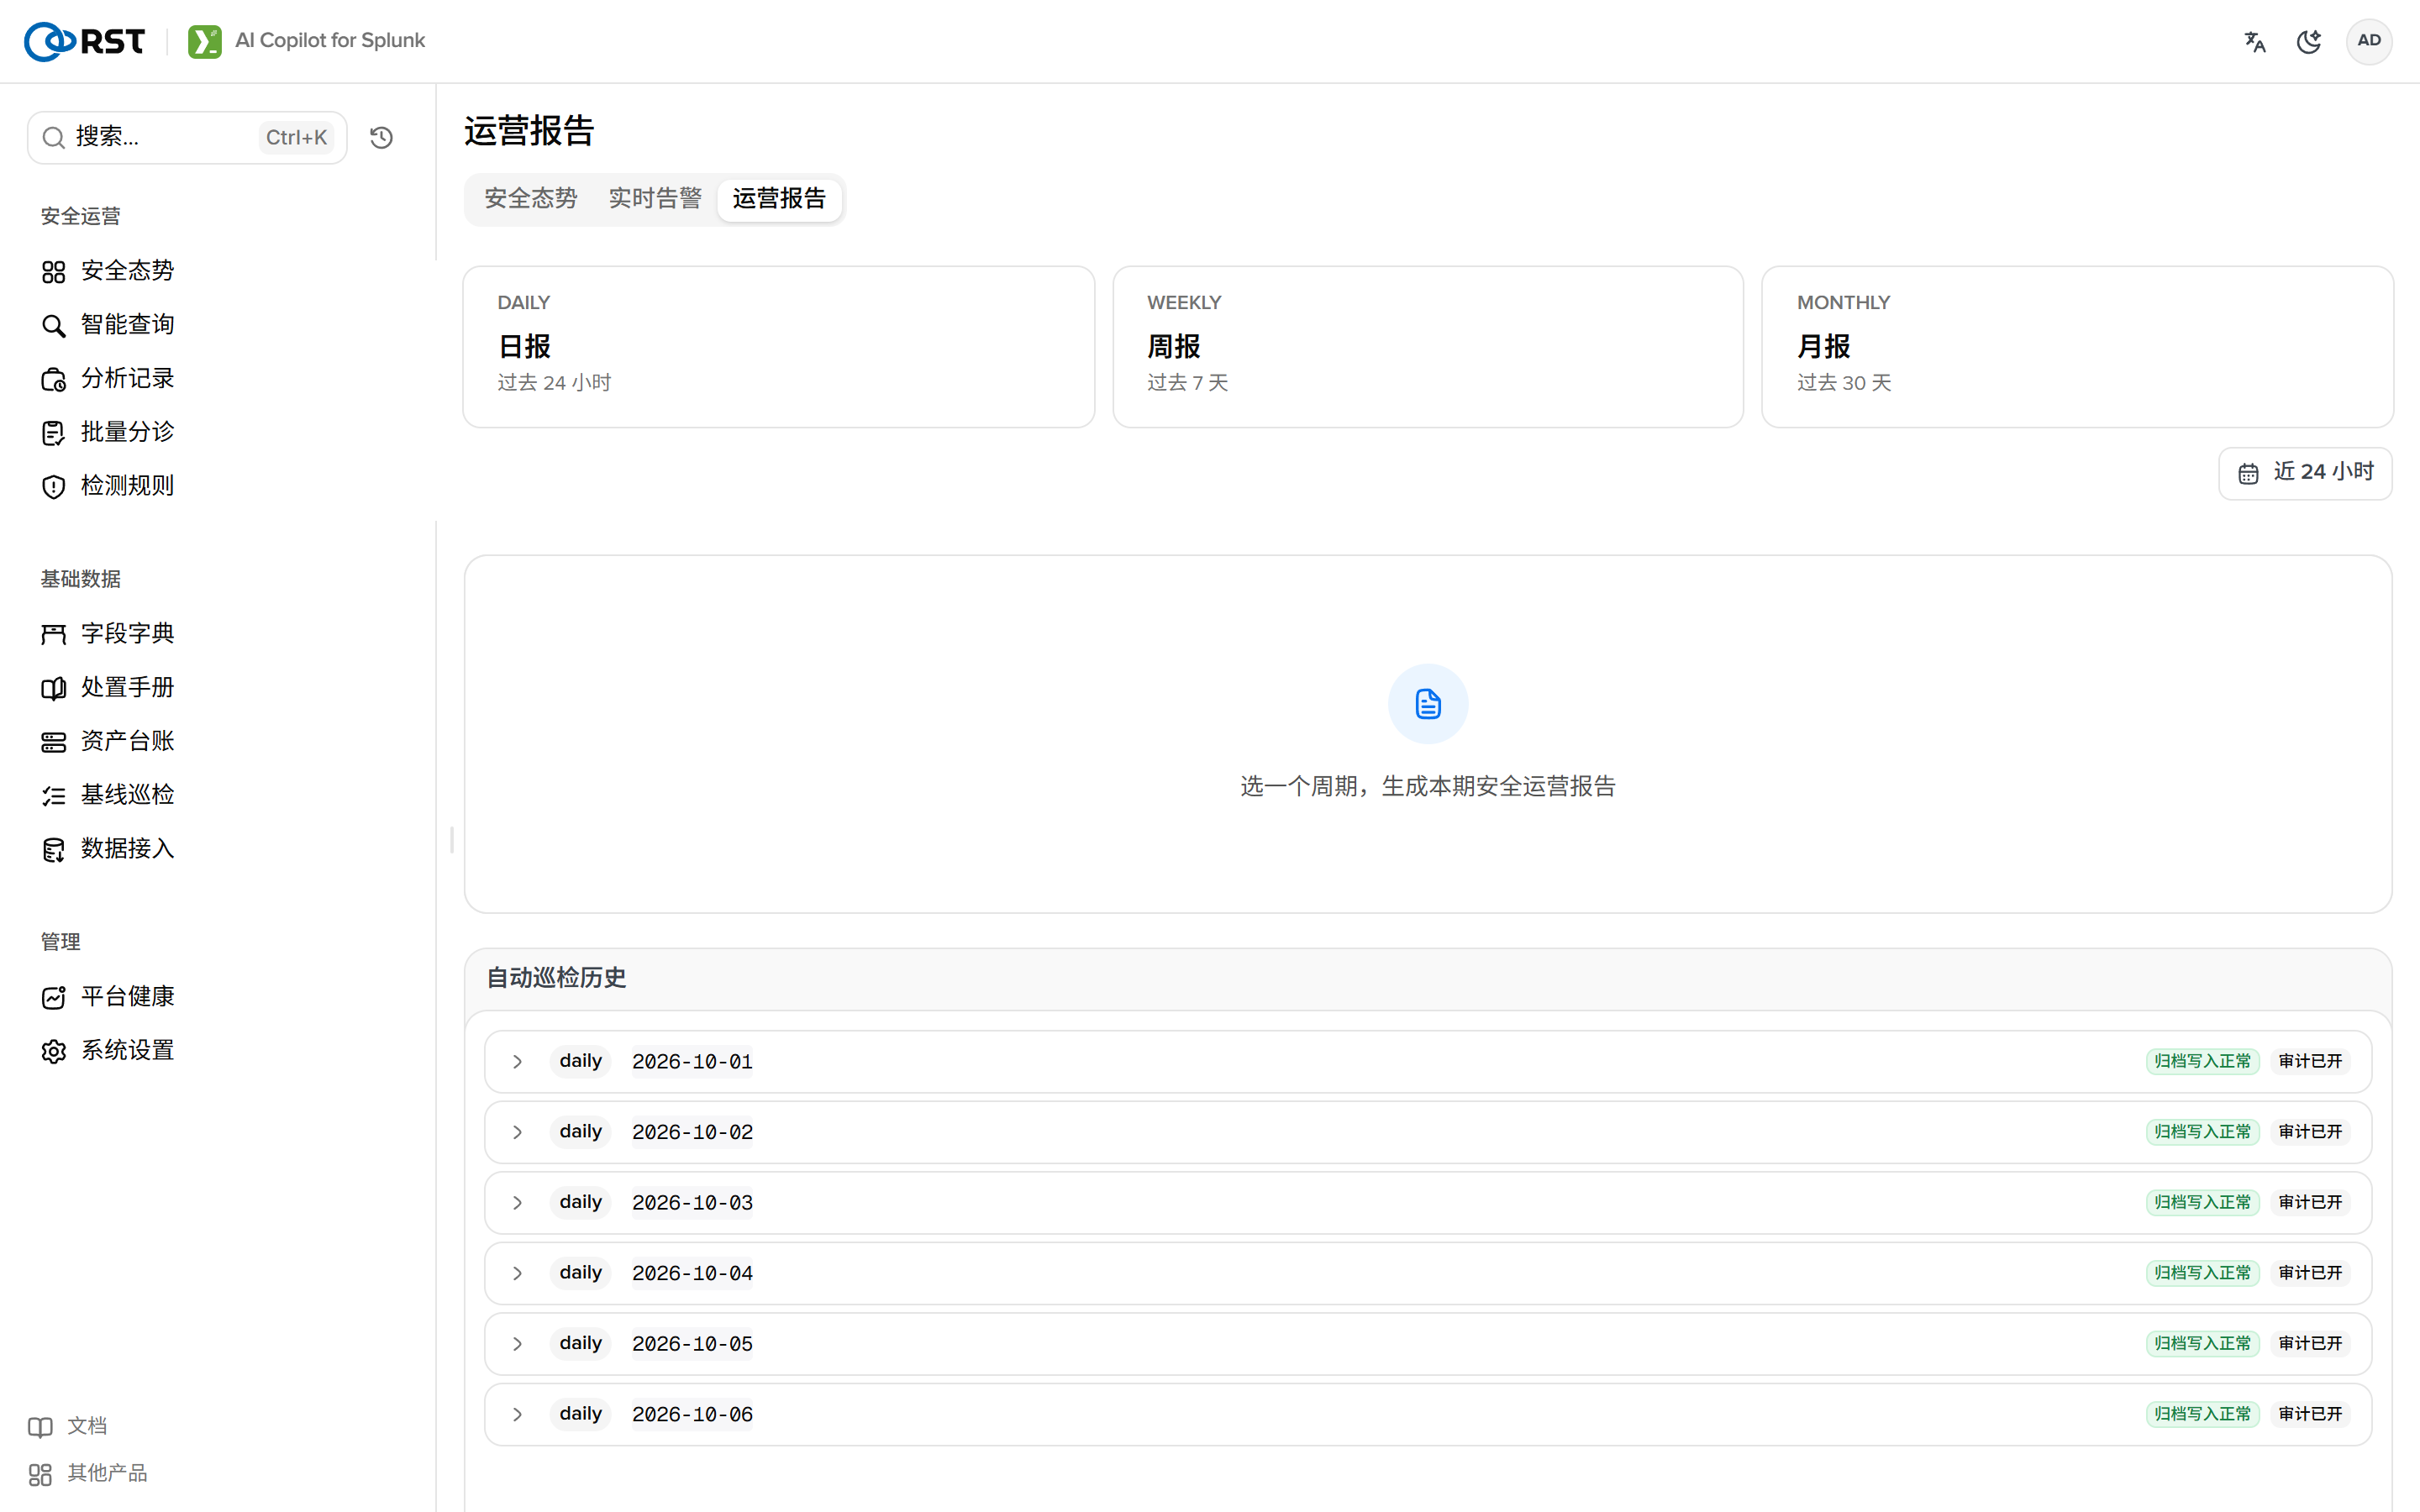
生成后进入归档列表(KV copilot_reports,自定义区间不归档),可回看、下载 Markdown、推到飞书(走对外通道的告警卡)。定时生成在对外通道页的排期中设置(每日时刻、时区)。
事件报告
调查完成后选择生成事件报告,得到一份七区块的 Markdown(概述、影响面、时间线、攻击链、证据、处置建议、遗留),可下载、推送到通道,或以创建工单作为 ServiceNow 或 Jira 的正文。事件报告本身不经许可闸门,但它依赖的调查结论需要许可。
限制
| 项 | 说明 |
|---|---|
| 时区 | 报告中的时间窗 SPL 以 %m/%d/%Y:%H:%M:%S 传给 Splunk,按 splunkd 进程时区。搜索用户设置了其他时区时有偏移 |
| Top 索引 | 只统计审计中记录了 index= 的调用 |