

资产台账
资产与身份的业务上下文。来源为 Enterprise Security 的资产与身份 lookup 或 CSV 导入;调查、分诊、报告自动附带负责人与关键度。
调查中的影响资产、分诊簇中的主体、报告中的 Top 主体,都经过一次解析:主机、IP、用户对应到资产名、业务系统、负责人、关键度。本页管理解析使用的数据。所有版本可用。
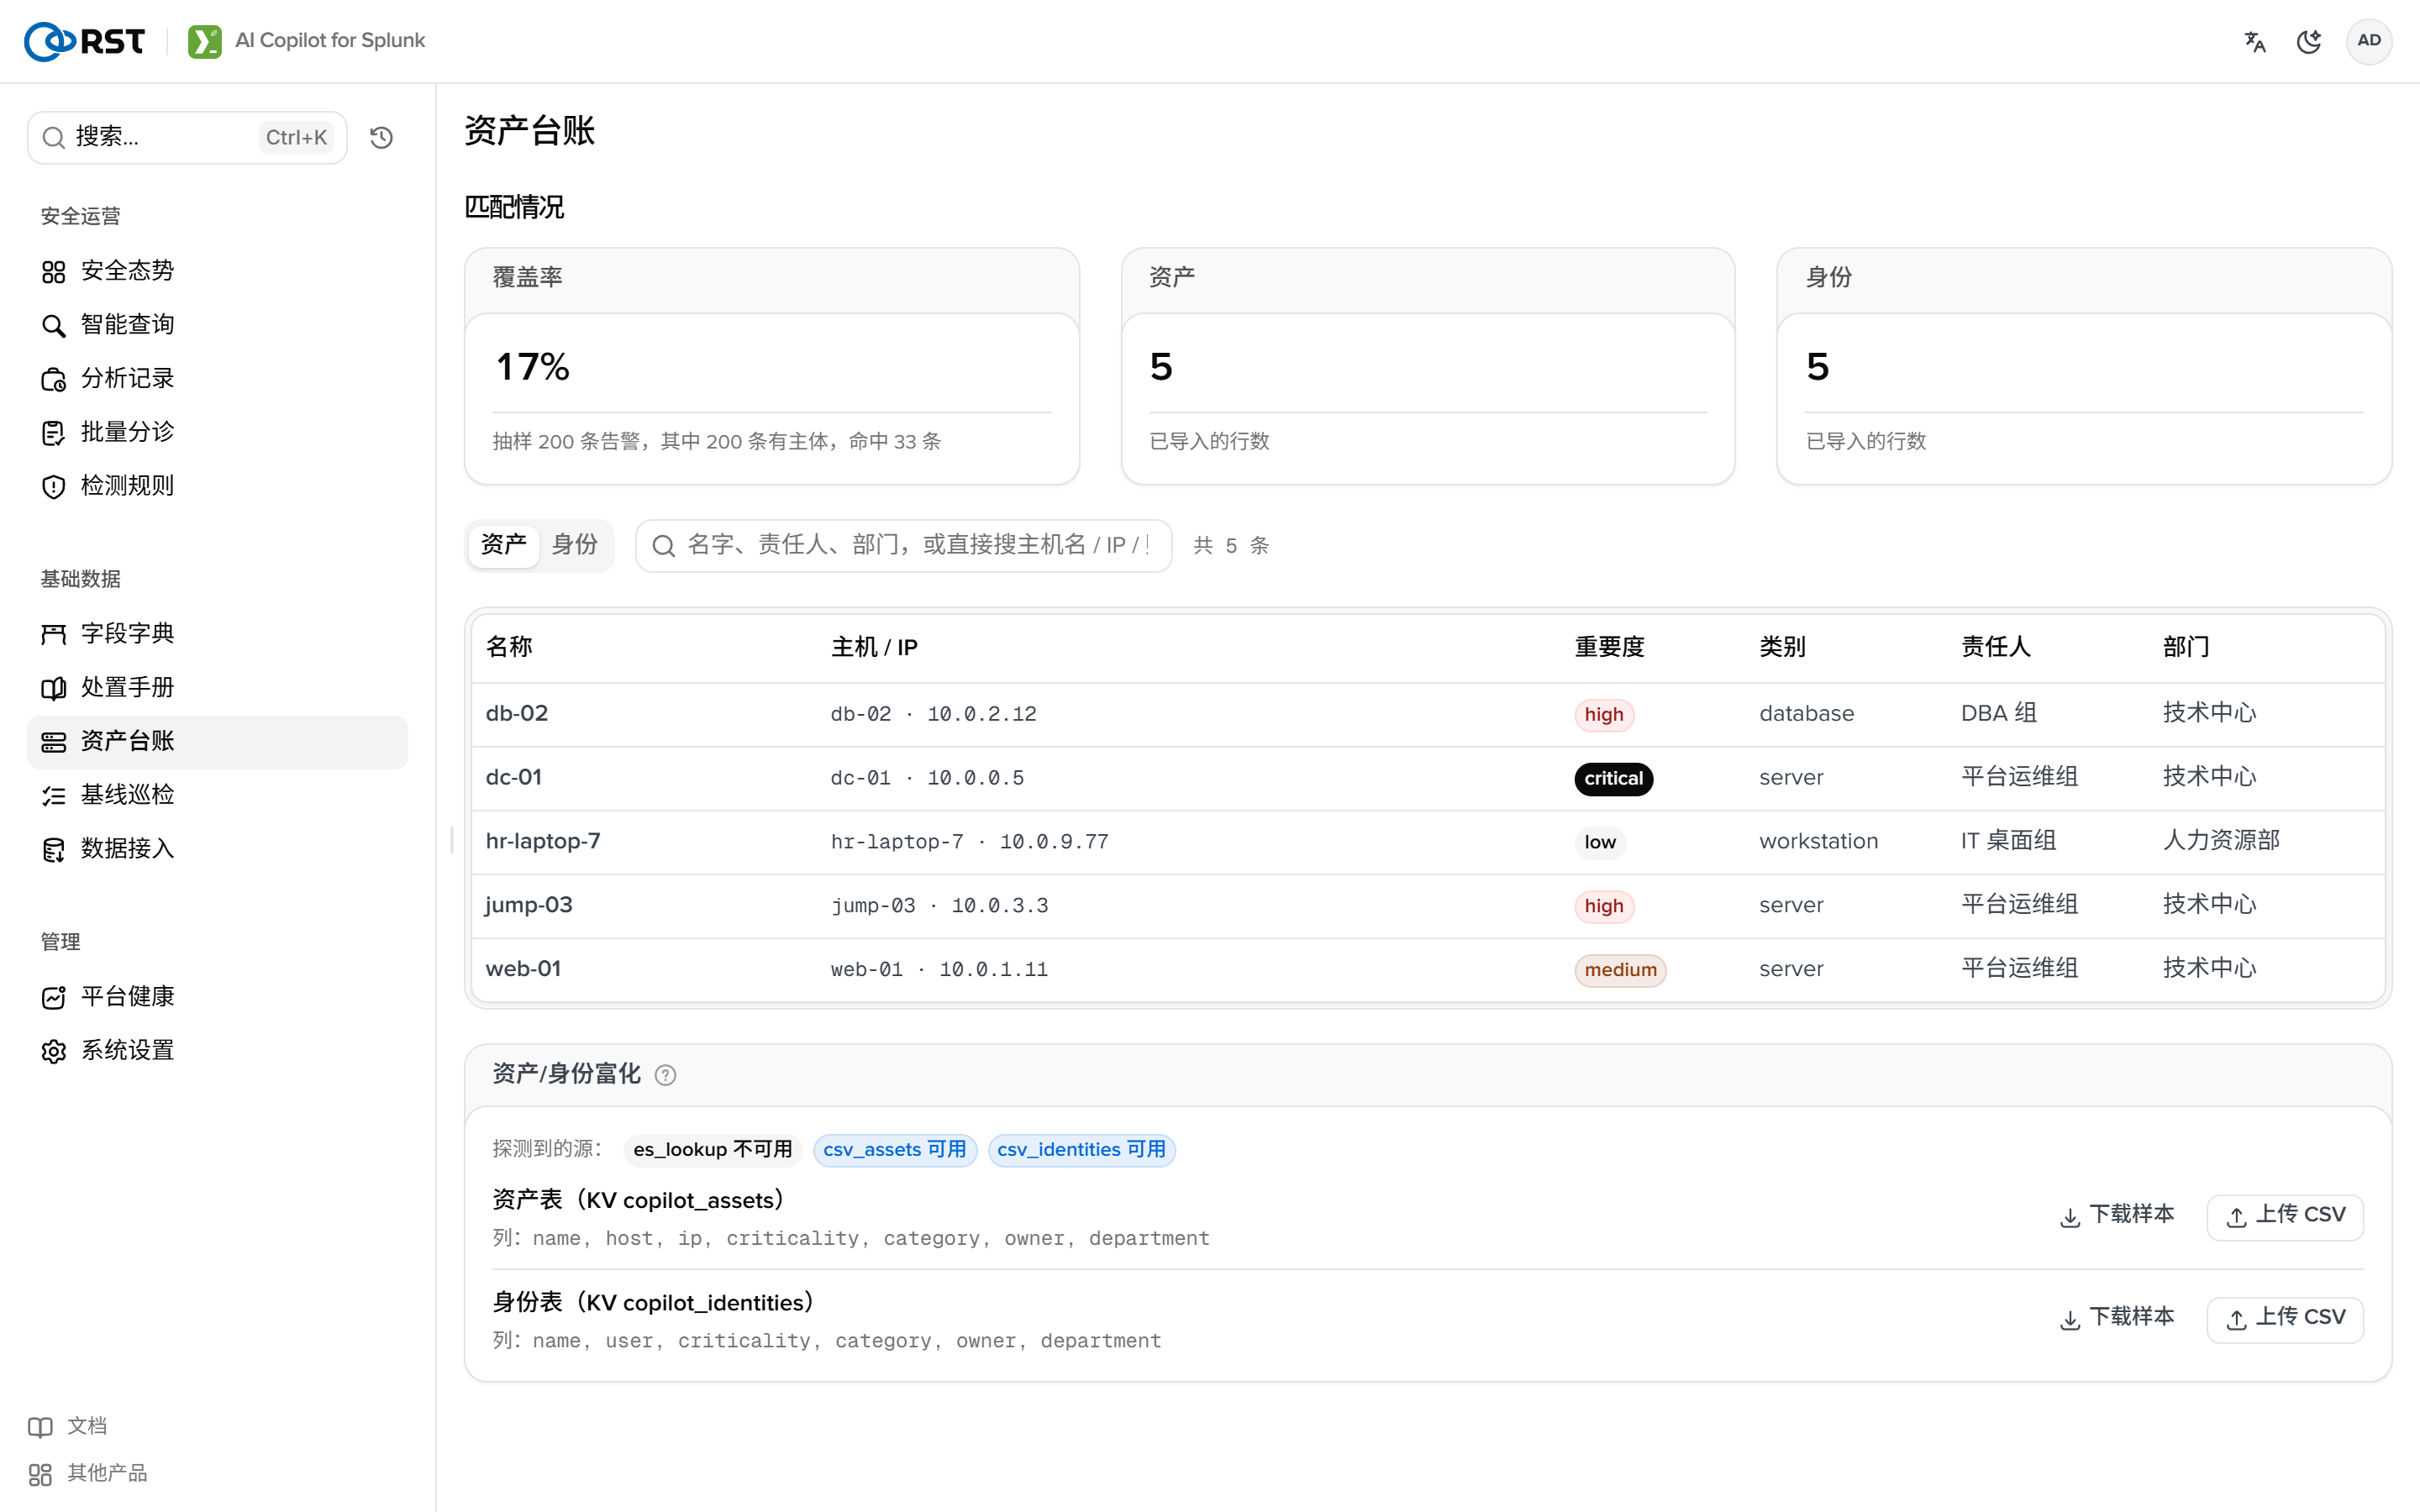
数据来源
| 来源 | 说明 |
|---|---|
| Splunk ES | 已安装 ES 时直接读取 asset_lookup_by_str 与 identity_lookup_expanded,不复制 |
| CSV | 上传资产表(host、ip、owner、bu、criticality 等列)和身份表(user、name、dept、role 等列),存入 KV copilot_assets 与 copilot_identities。列名不严格,能匹配的字段都使用 |
状态卡显示各来源是否可用。解析链先查 ES lookup,再查 CSV。
页面
| 区块 | 说明 |
|---|---|
| 覆盖率 | 抽取最近 200 条告警的主体执行解析,显示命中比例。低于预期表示台账缺少主机或 IP 段 |
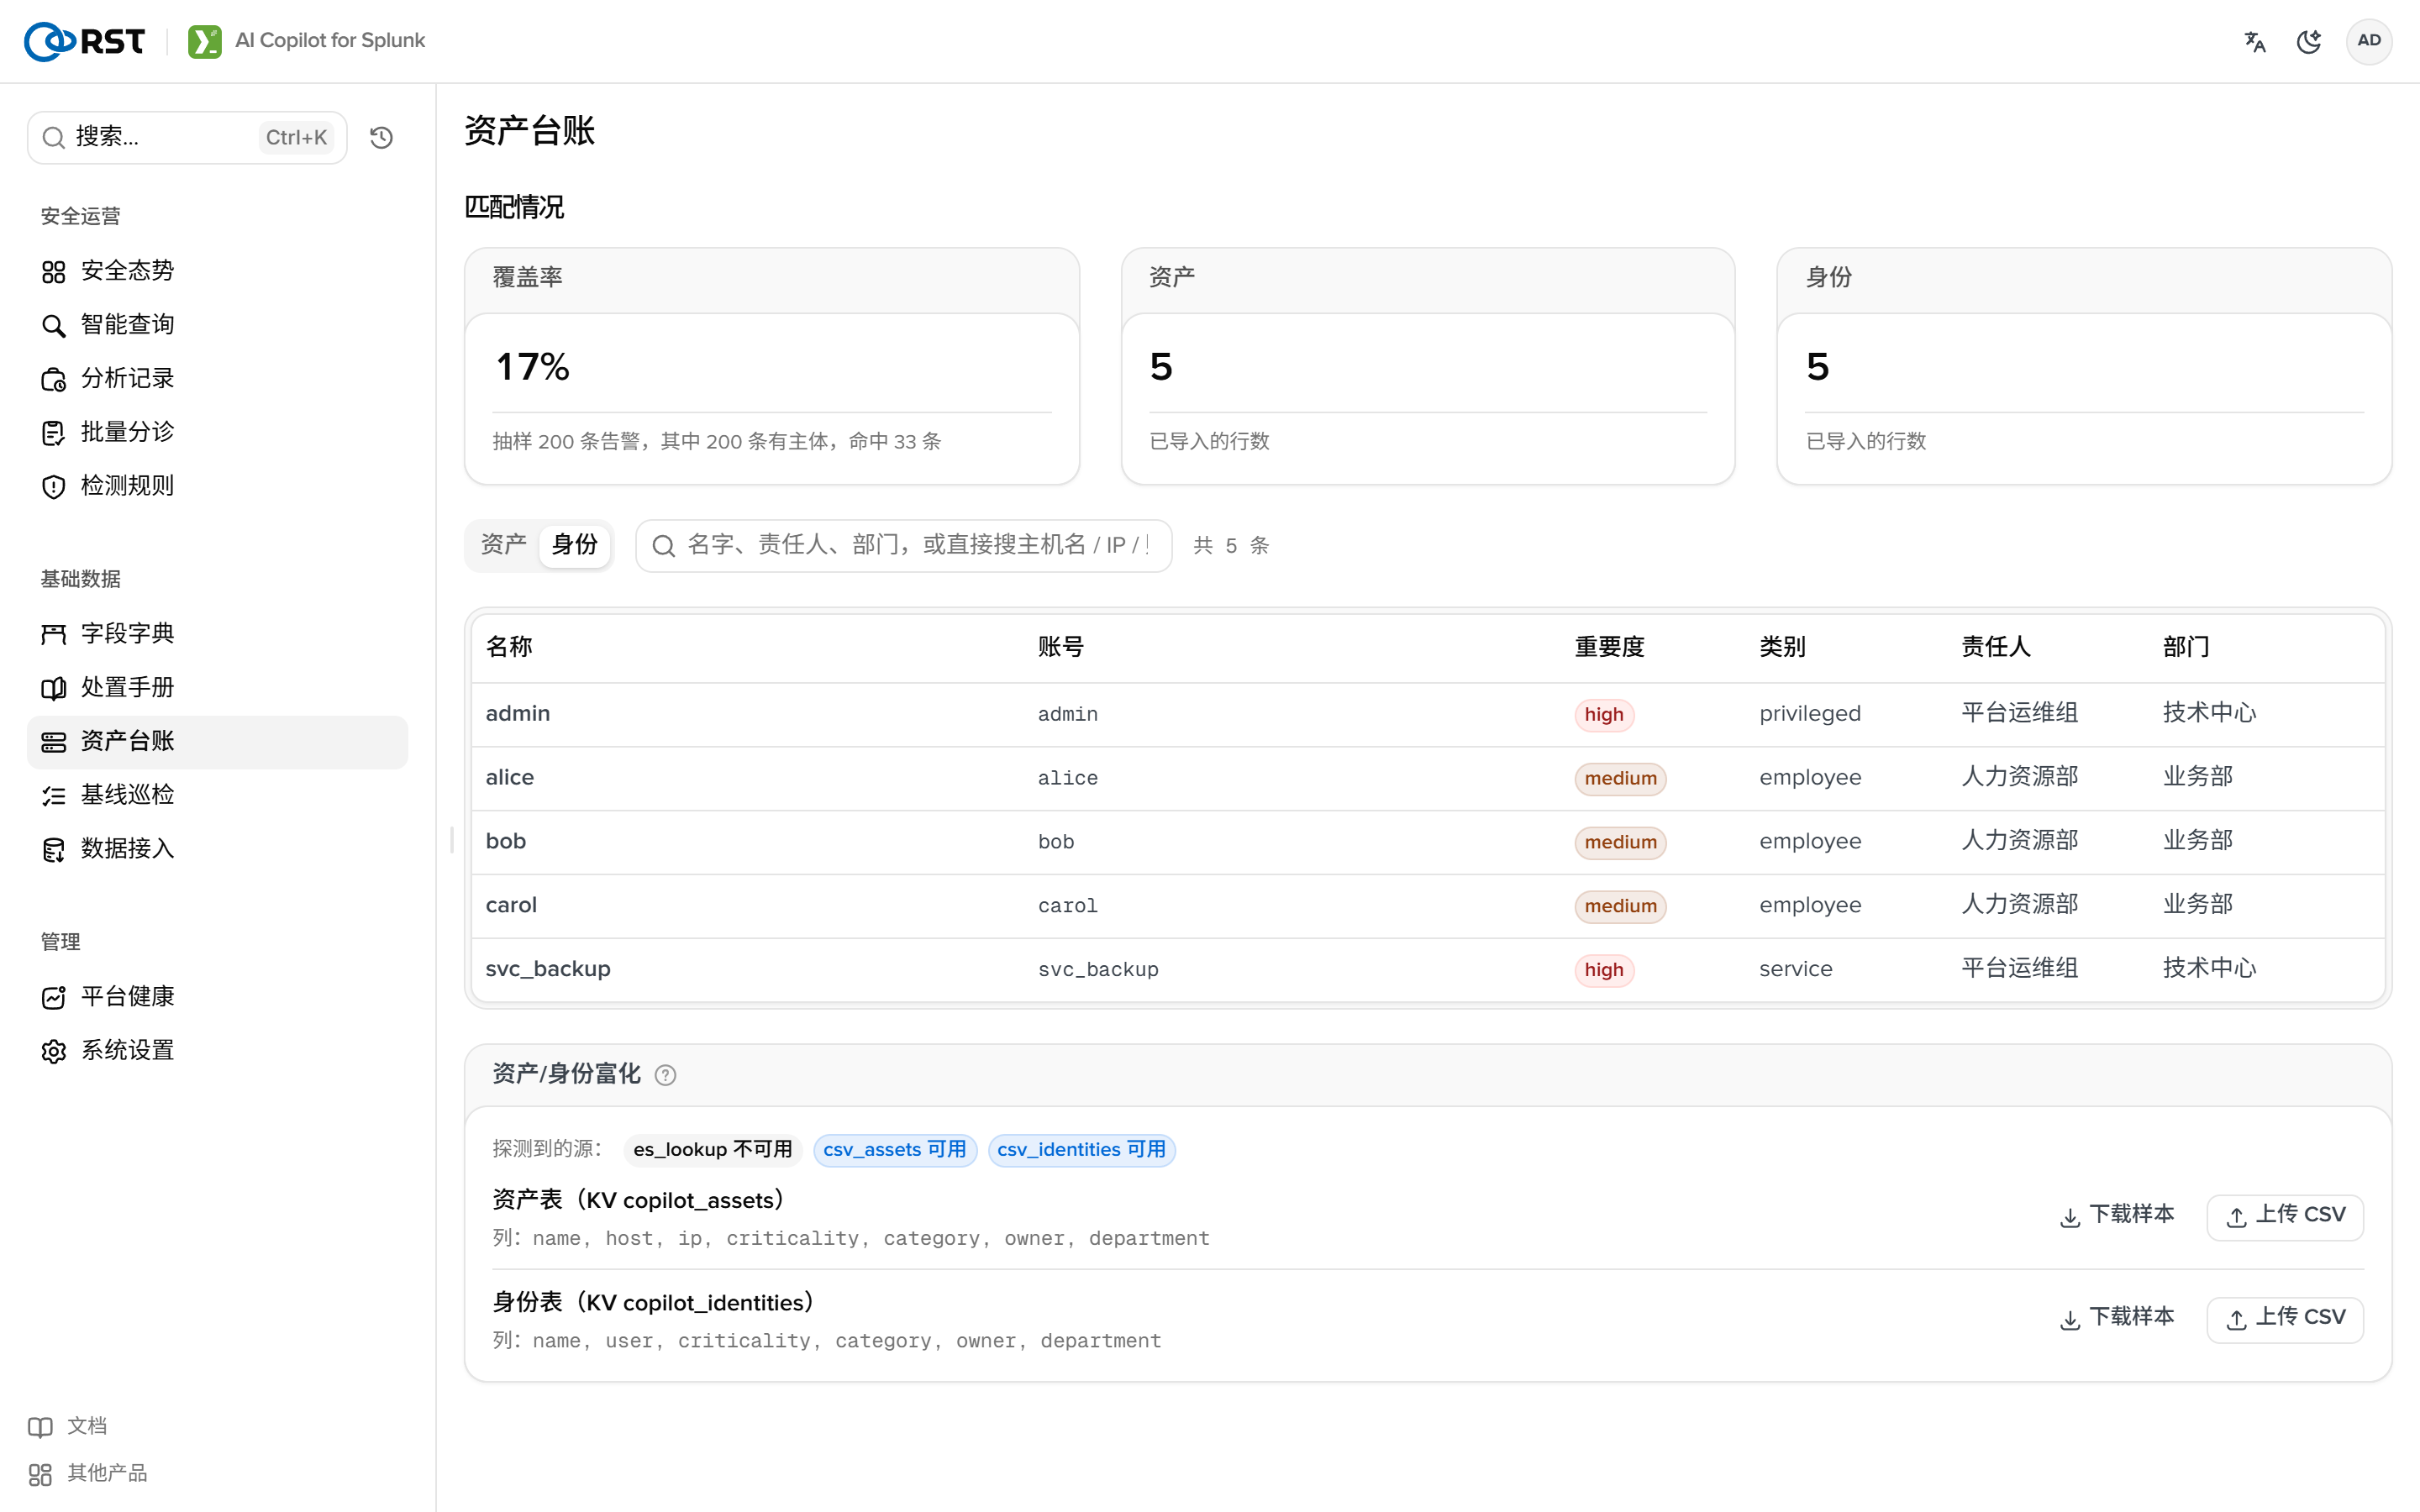
| 资产与身份页签 | 分页浏览、搜索(多词 AND)。agentic 工具 lookup_asset 读取同一份数据 |
导入
管理员上传 CSV。同名主机或用户覆盖,不删除已有记录。清空整表在对应页签中操作。