

实时告警
告警索引的轮询流,逐条处置:解读、调查(自主取证)、升级到分诊、写回 ES notable、创建工单。从 Incident Review 的行菜单直达。
实时告警位于安全态势页的页签中。本页说明告警来源、列表、处置动作、与 Enterprise Security 的集成以及通知。
告警来源
页面每 15 秒轮询一次告警索引(默认 notable),按游标去重,新告警排在最前。Splunk 的 REST handler 不能流式推送,轮询是替代方案。顶部的摄入状态显示索引是否存在、24 小时条数、最近一条时间、挂了 copilot_autotriage 告警动作的规则数、最近几批自动分诊。
| 来源 | 说明 |
|---|---|
| ES notable | index=notable,带 rule_name、urgency、status、owner |
| 任意索引 | 在顶部修改告警索引。字段的默认映射见安全态势 |
| 告警动作 | 任何 saved search 挂上 copilot_autotriage 动作,触发即自动分诊 |
列表
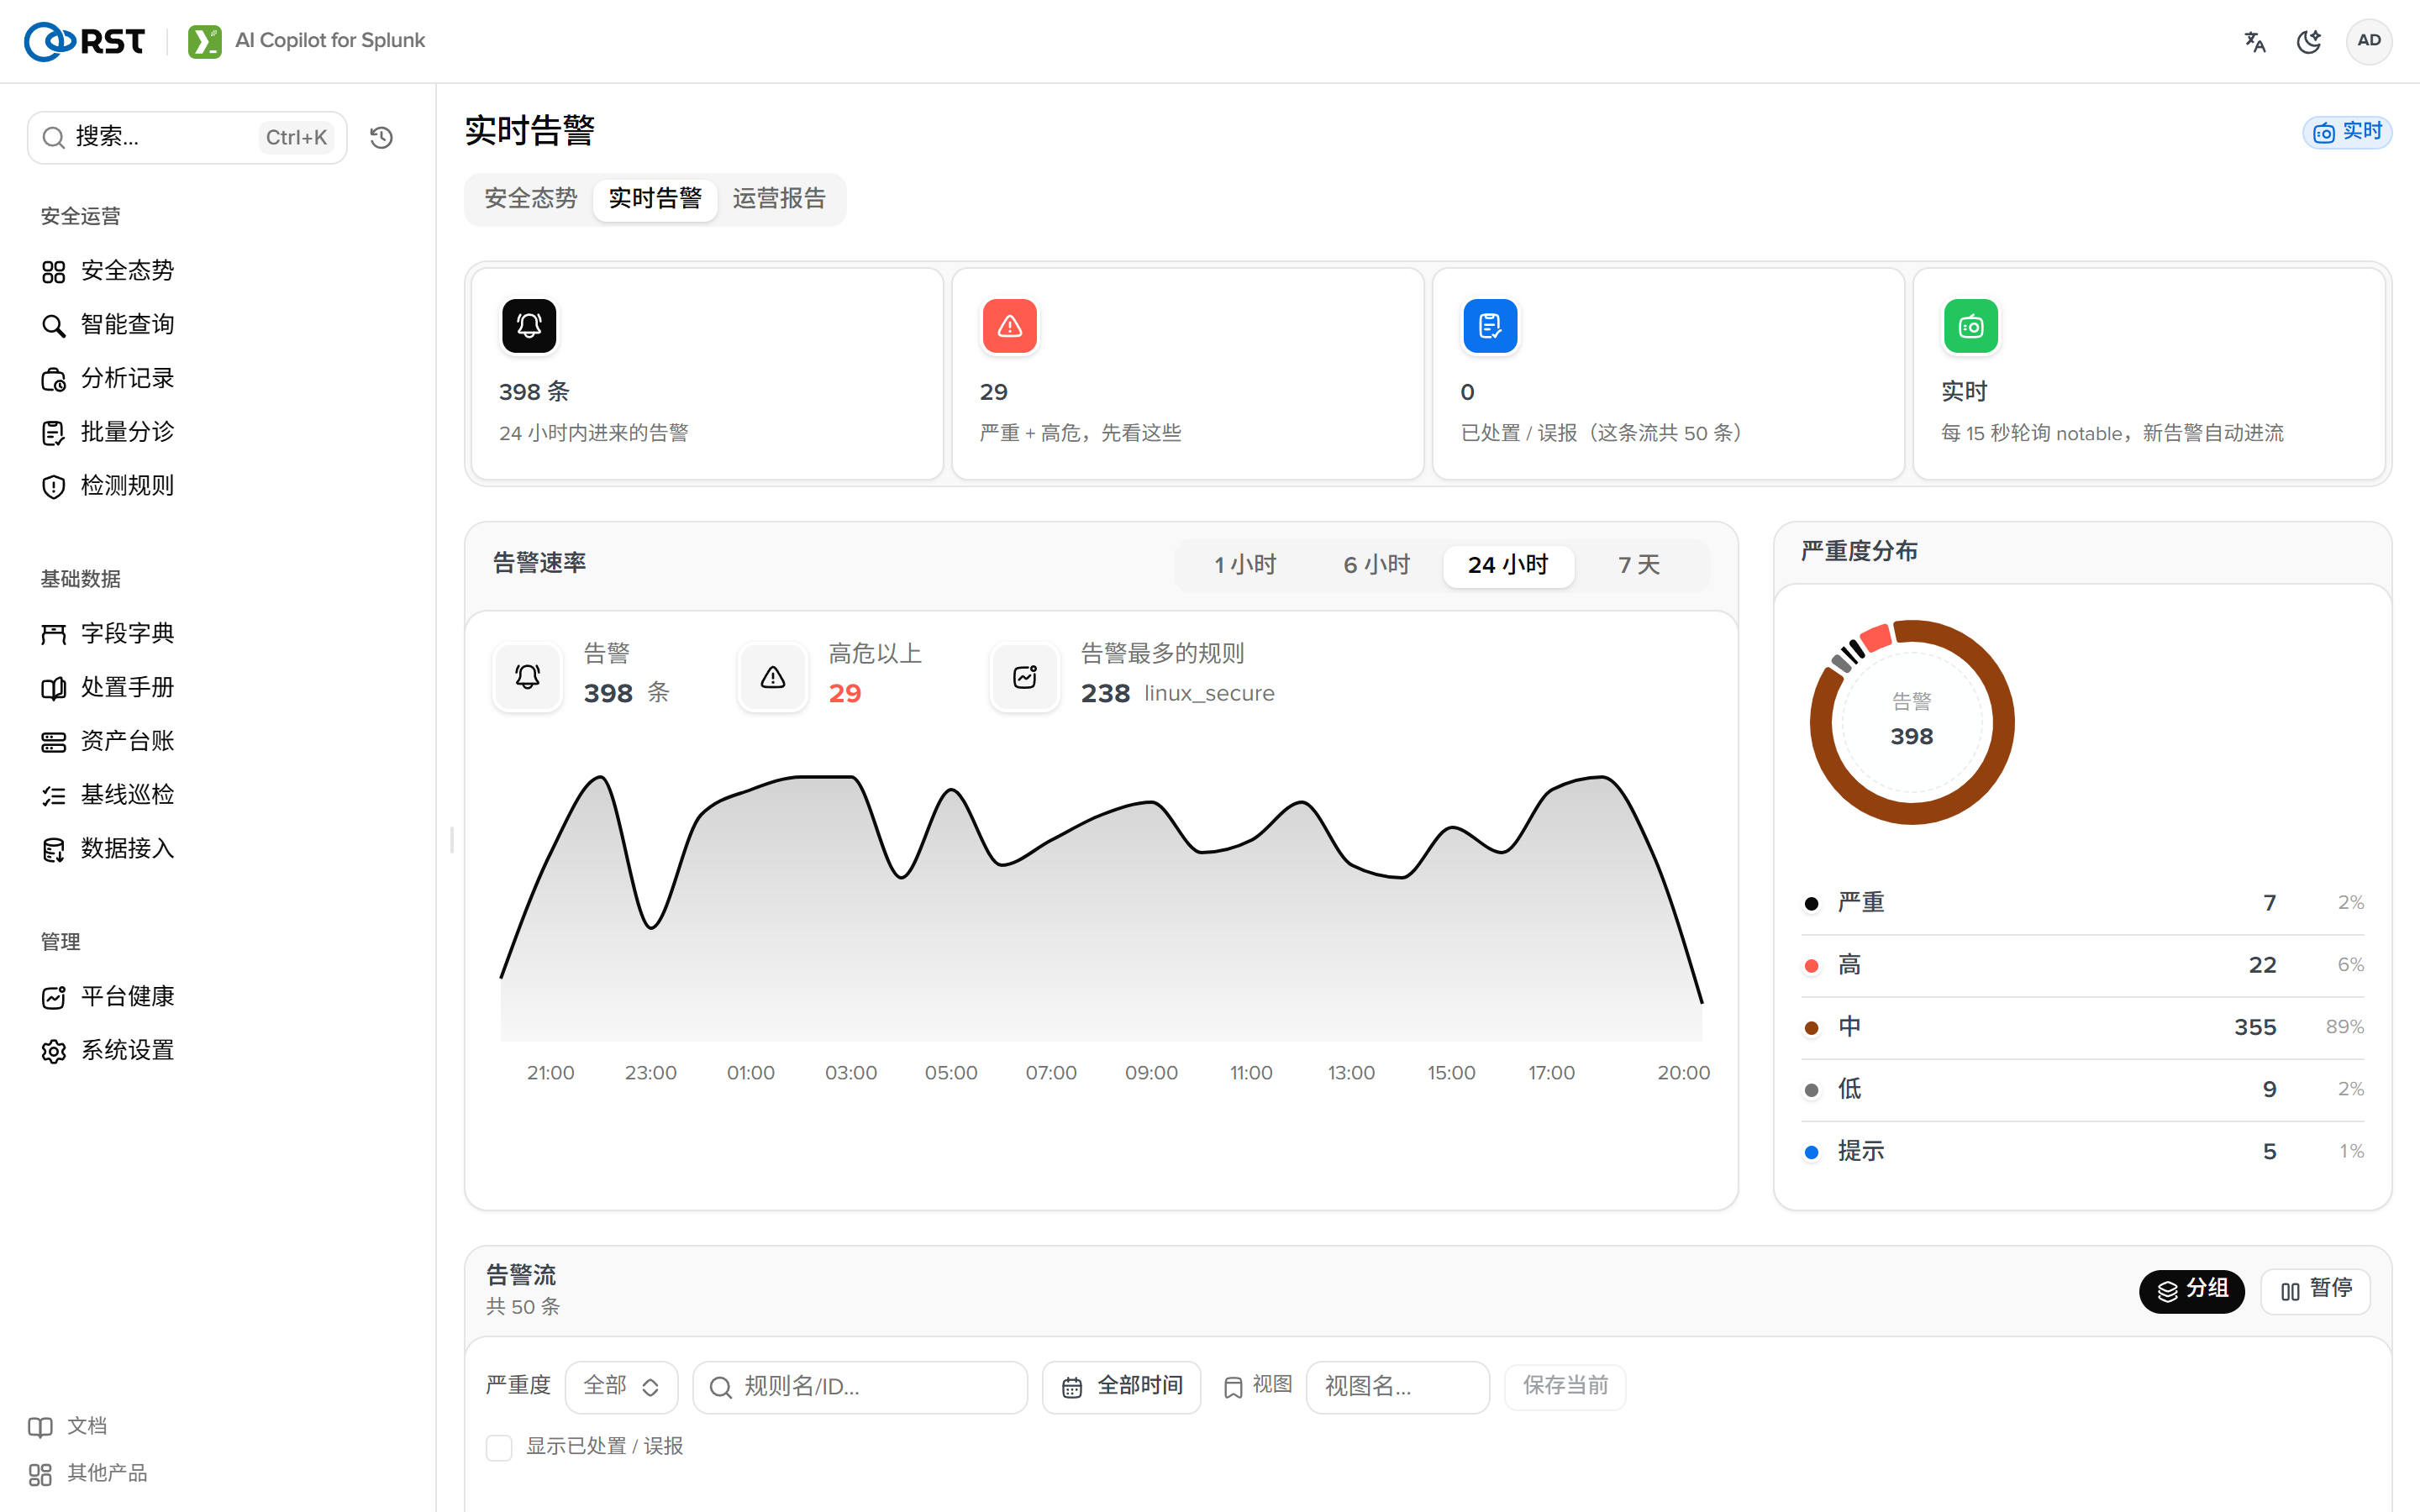
按严重度、规则、时间筛选。每行显示严重度、规则、主体(dest、src、user、host 中的主要一个)、时间、ES 状态与 owner(有 ES 时)。在 Splunk Search 中打开按 event_id 反查原始事件。
处置
| 动作 | 说明 | 档位 |
|---|---|---|
| 解读 | 模型解释该条告警的原始事件 | viewer |
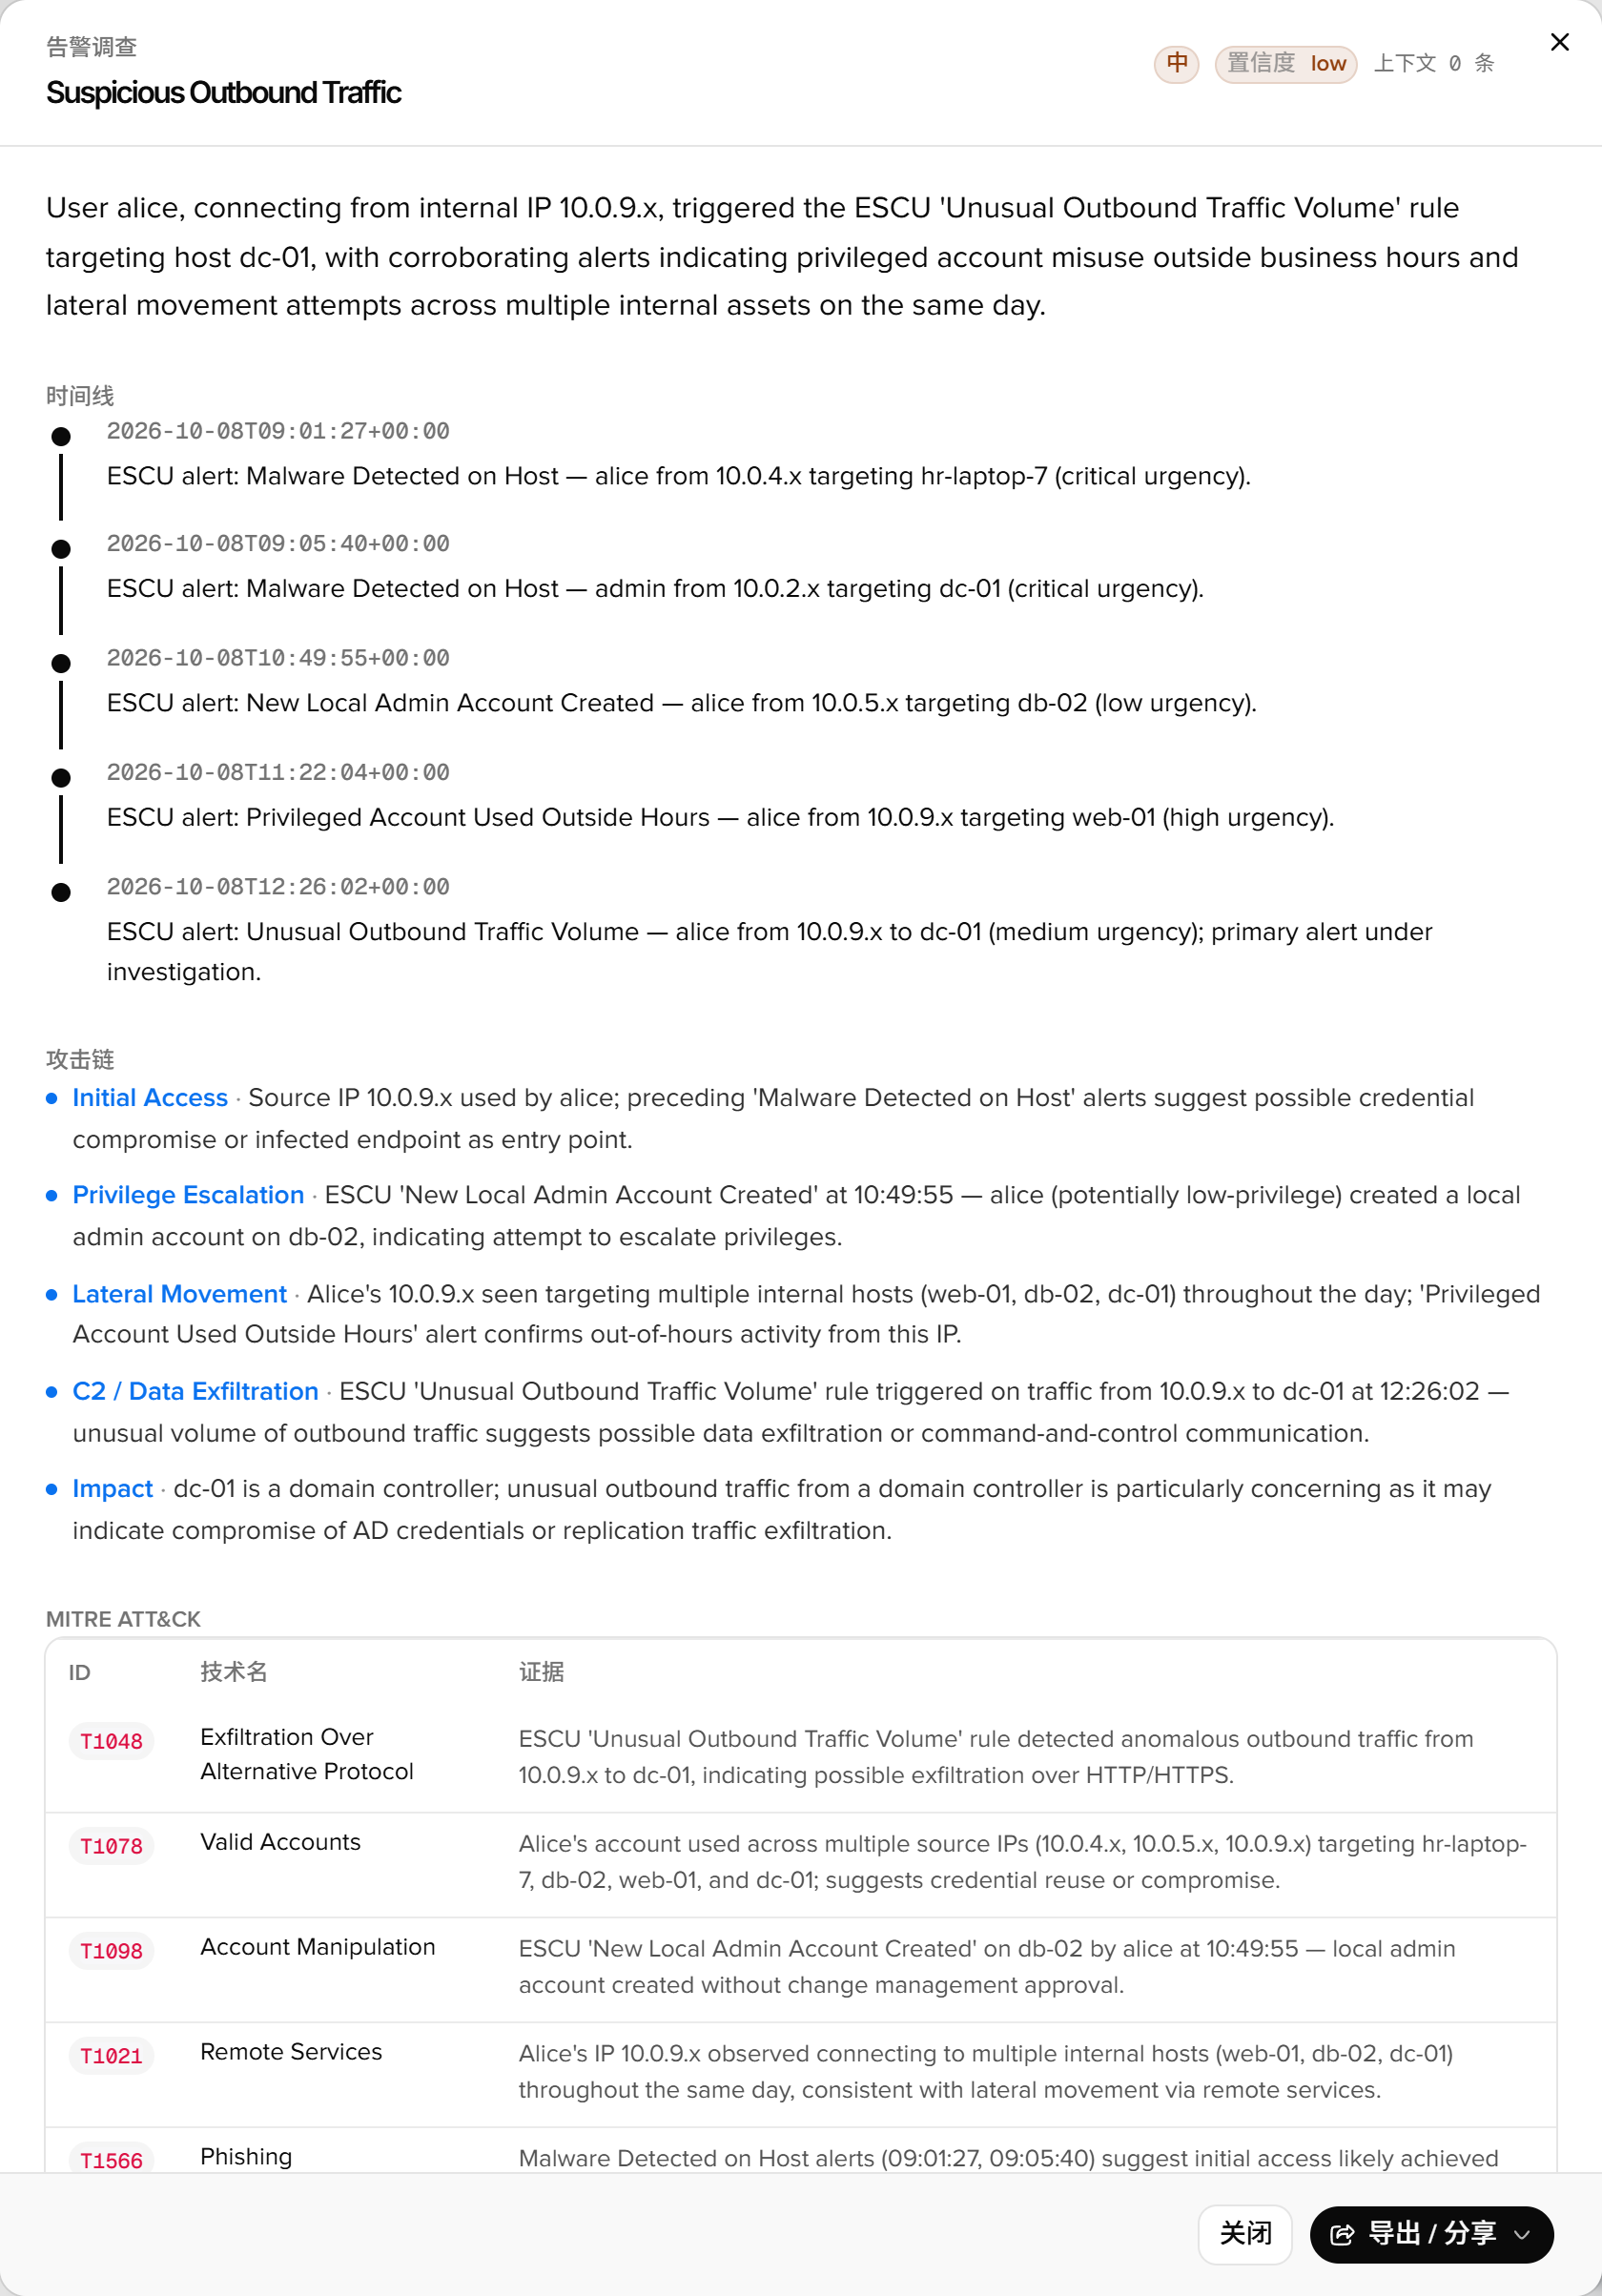
| 调查 | 打开对话框,agentic 引擎围绕告警自主取证(run_spl 查周边活动、lookup_asset 查资产、search_kb 查手册),输出摘要、时间线、MITRE 攻击链、影响资产、误报判定、建议动作。1.9.0 实测 51 到 58 秒,9 到 10 次工具调用 | analyst |
| 升级到分诊 | 送到批量分诊 | analyst |
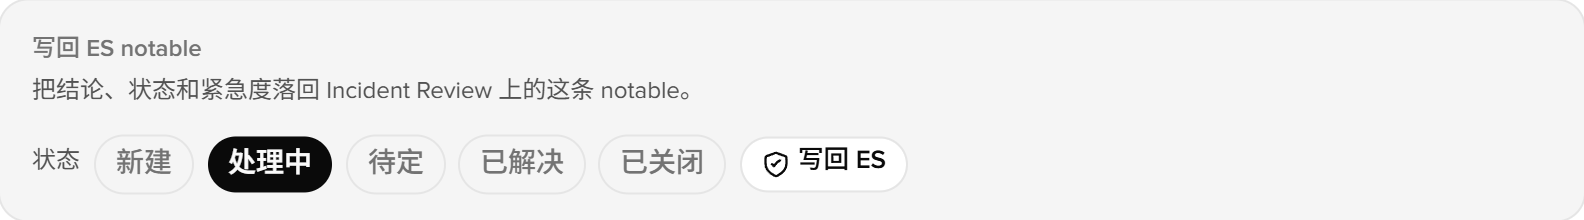
| 写回 ES | 调查结论回填 notable:状态(New、In Progress、Resolved、Closed)、紧急度、评论(自动带结论摘要)、owner | analyst |
| 创建工单 | 以调查报告为正文创建 ServiceNow 或 Jira 工单,工单号回填到调查记录 | analyst |
| 转成检测规则 | 带条件到检测规则 | analyst |
与 Enterprise Security 的集成
App 安装了 workflow_actions.conf。在 ES 的 Incident Review 中,任一 notable 的行菜单出现用 Copilot 调查,在新标签打开本页并自动弹出该告警的调查对话框(URL 带 ?investigate=<event_id>)。
调查对话框底部的写回 ES 调用 ES 的 notable_update(ruleUIDs、status、urgency、comment、newOwner)。批量分诊的簇行提供写回 ES(整簇),一次写回整簇的告警 id。未安装 ES 时按钮隐藏,接口返回 es_not_installed。写回需要用户在 ES 中有 ess_analyst 及以上角色。
通知
调查结论可发送到通道(飞书、钉钉、企业微信、Slack、Teams、邮件、webhook,见对外通道),按严重度路由到达到阈值的目标。