

检测规则
从一句检测意图生成可部署的 scheduled saved search,一键部署、启停、修改。ATT&CK 覆盖热图定位缺口。需要许可,引擎密封交付。
检测规则页从自然语言意图生成可部署的 saved search,是付费能力。本页说明生成、部署、ATT&CK 覆盖与外部入口。
生成
输入检测意图(「检测同一源 IP 5 分钟内 SSH 登录失败超过 20 次」),选择索引或 sourcetype,选择生成规则。agentic 引擎先读取真实字段名再写 SPL,并把规则 SPL 试跑一遍。1.9.0 实测约 19 秒。
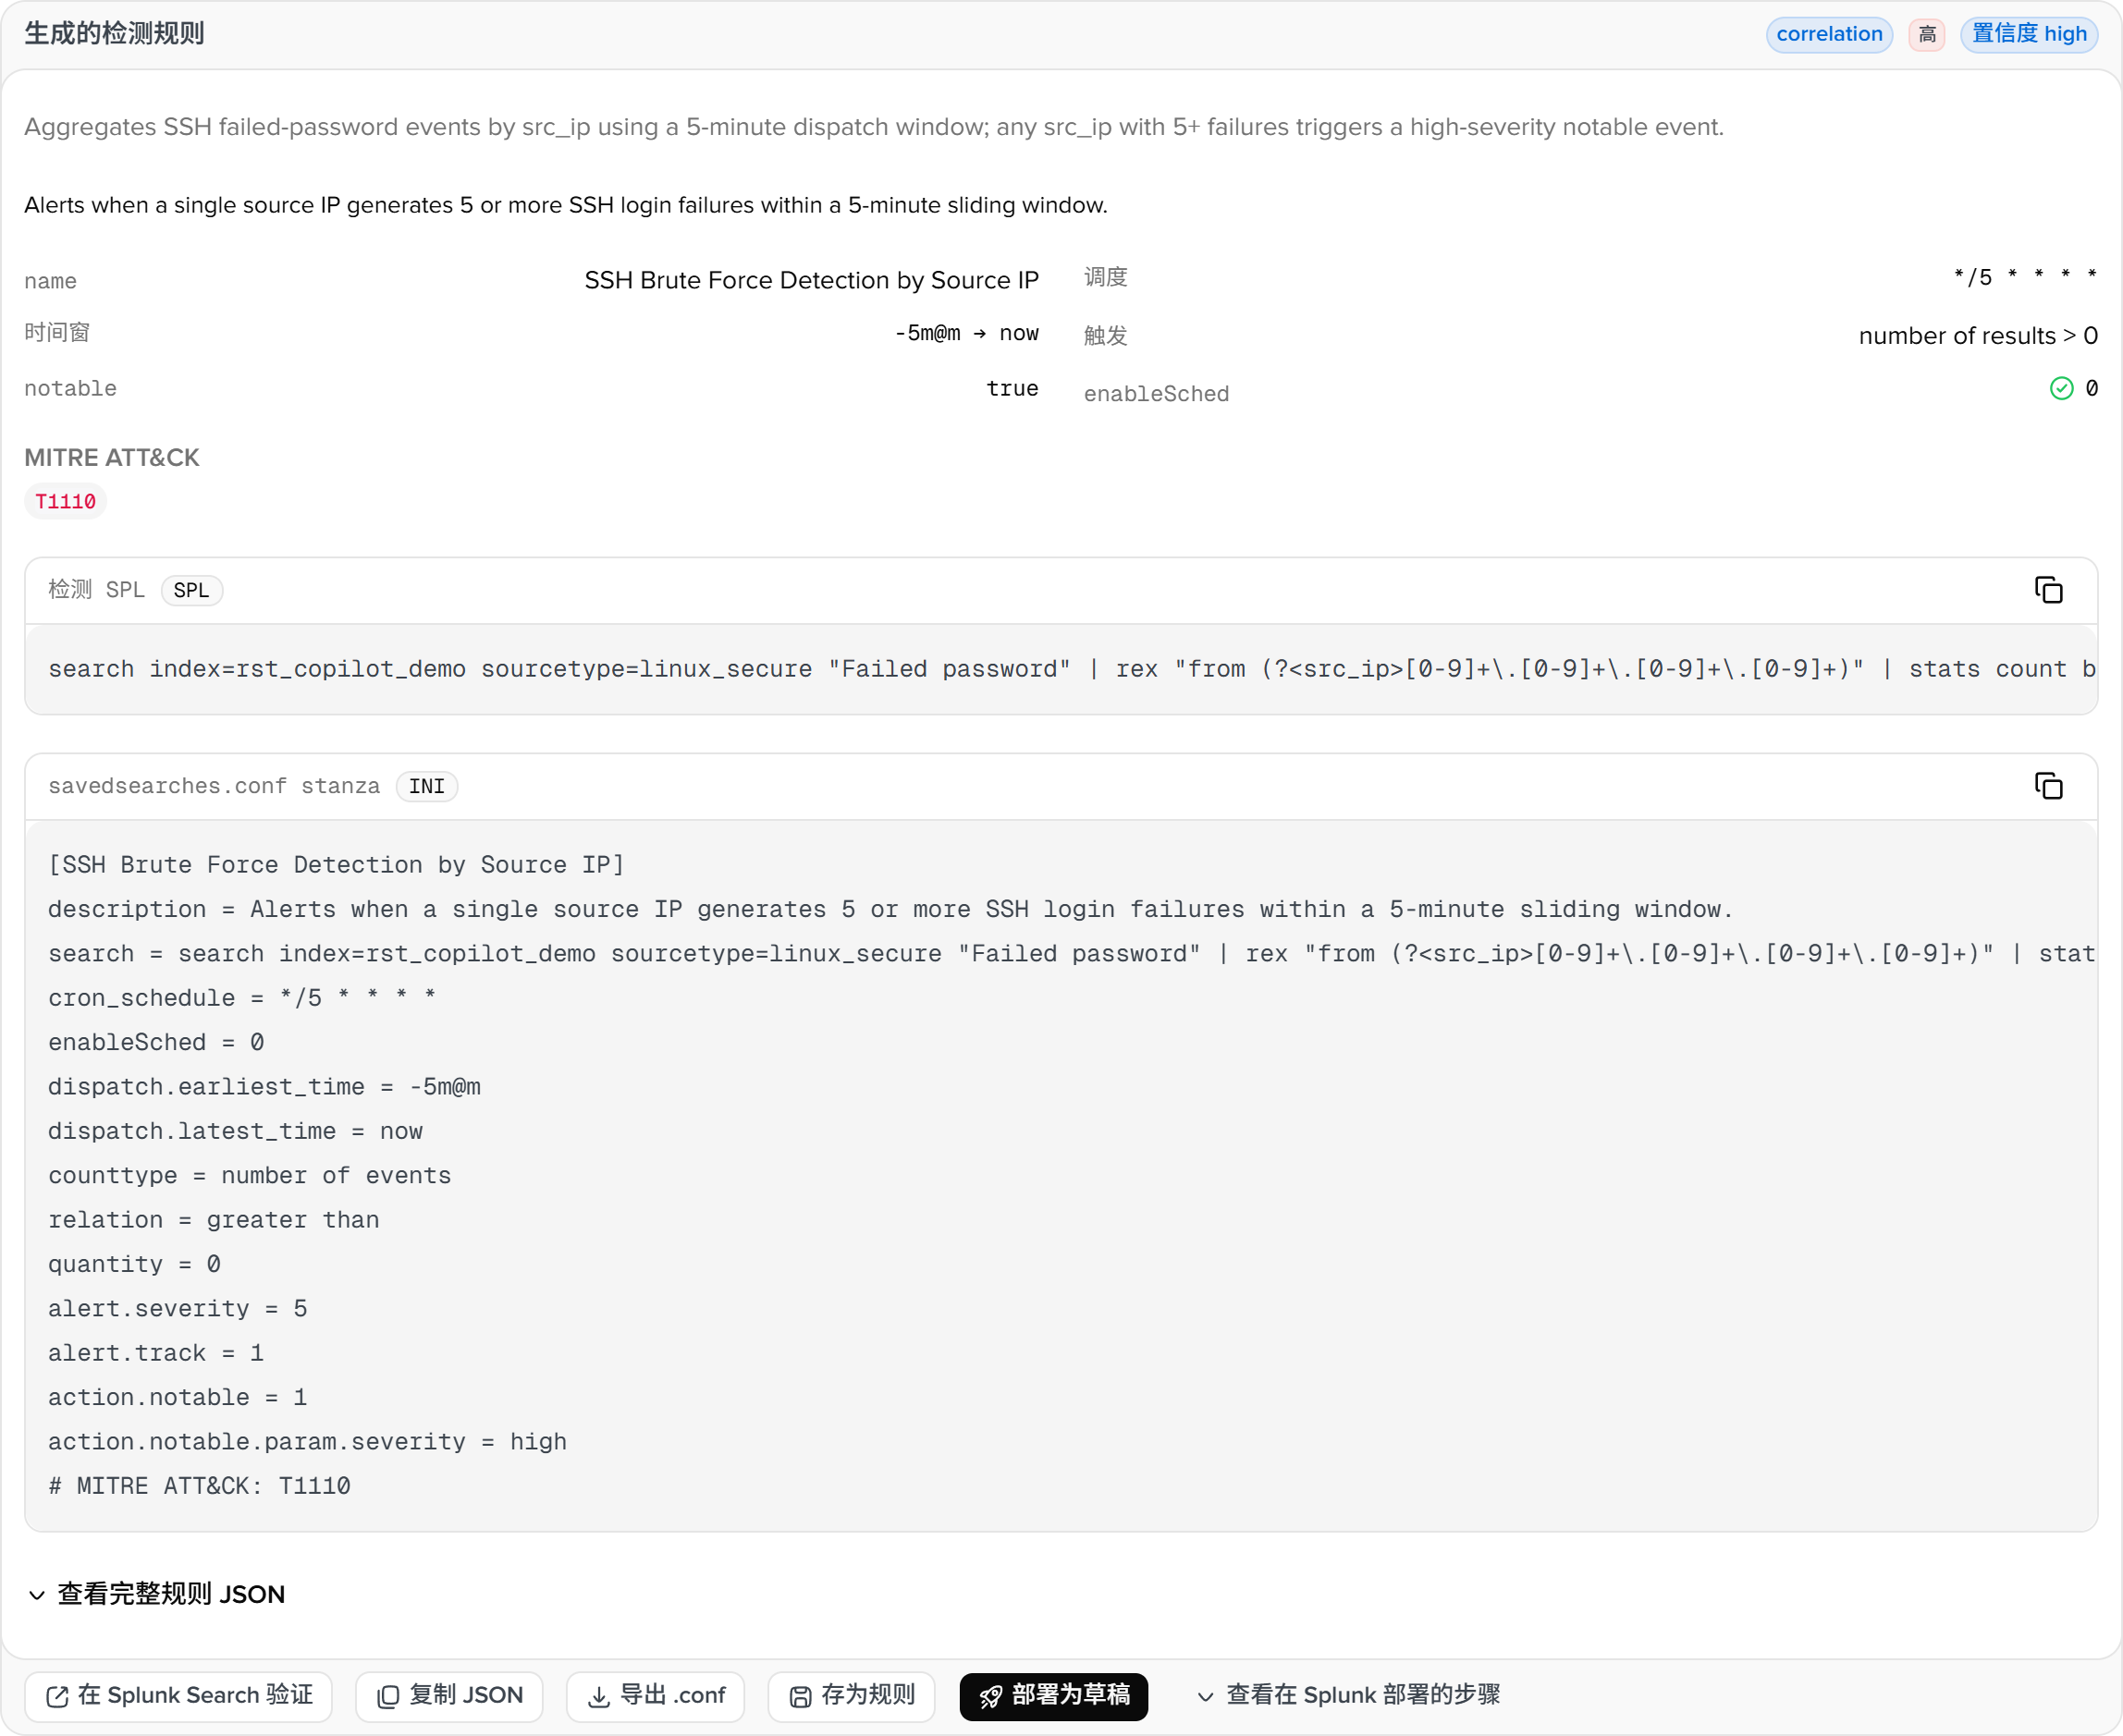
| 区块 | 内容 |
|---|---|
| SPL | 规则搜索,可编辑 |
| 调度 | cron、时间窗、触发条件(结果数或阈值)、严重度、是否生成 notable |
| MITRE | 技术 id 与名称,来自内置 ATT&CK 表 |
| stanza | 完整的 savedsearches.conf 段,可复制 |
| 类型 | scheduled_search、correlation(ES 关联搜索的写法)、自动 |
导出下载 <名称>.savedsearches.conf。三个示例卡是常见意图,选中后直接填入。
规则引擎是密封的付费点:bin/detection_core.sealed 是密文,解密密钥随企业版许可的心跳下发并绑定到本机指纹。没有许可、许可不含该项、或离线许可签发时未带密钥,都返回 feature_sealed。
部署
部署为草稿(管理员)把规则写为 search app 的 saved search,禁用状态。底部的已部署规则列表支持启用与暂停、内联修改 SPL、严重度、cron,以及删除。
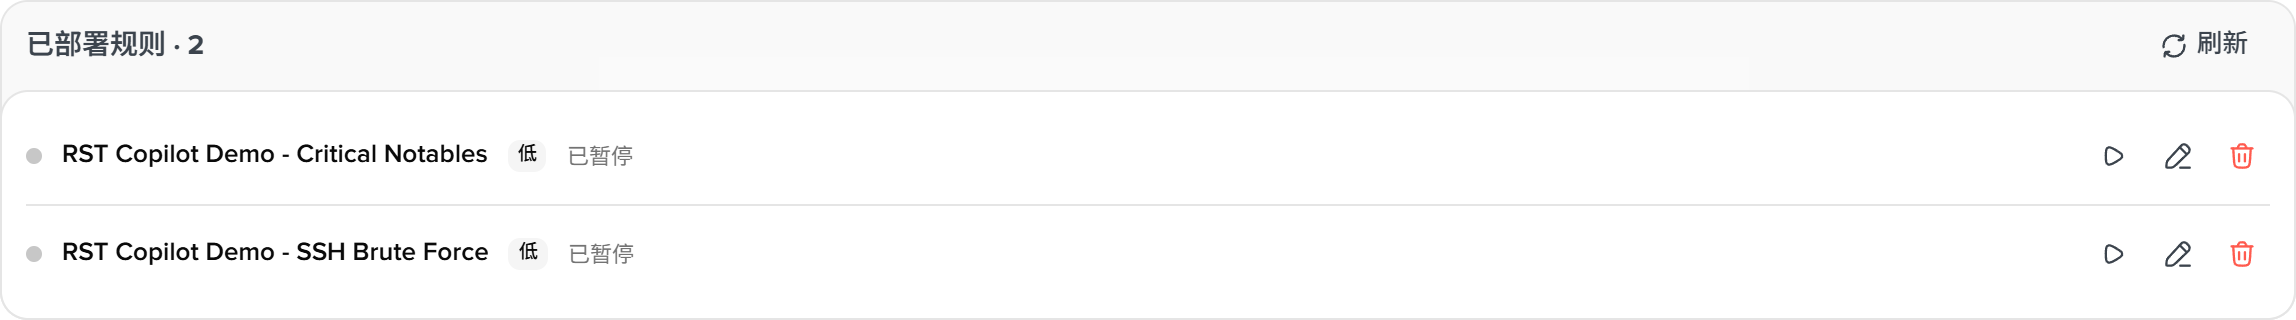
写入的键与 stanza 一致(cron_schedule、alert.severity、alert.track、action.notable 等)。Splunk 拒收时(如 Free 许可不支持 alert.severity)返回 deploy_rejected 并附 Splunk 原文。
ATT&CK 覆盖
第二个页签把已部署规则铺到 ATT&CK Enterprise 矩阵上。矩阵为内置精简表:14 个 tactic、222 个技术、475 个子技术,2026 年 8 月快照,随包更新。
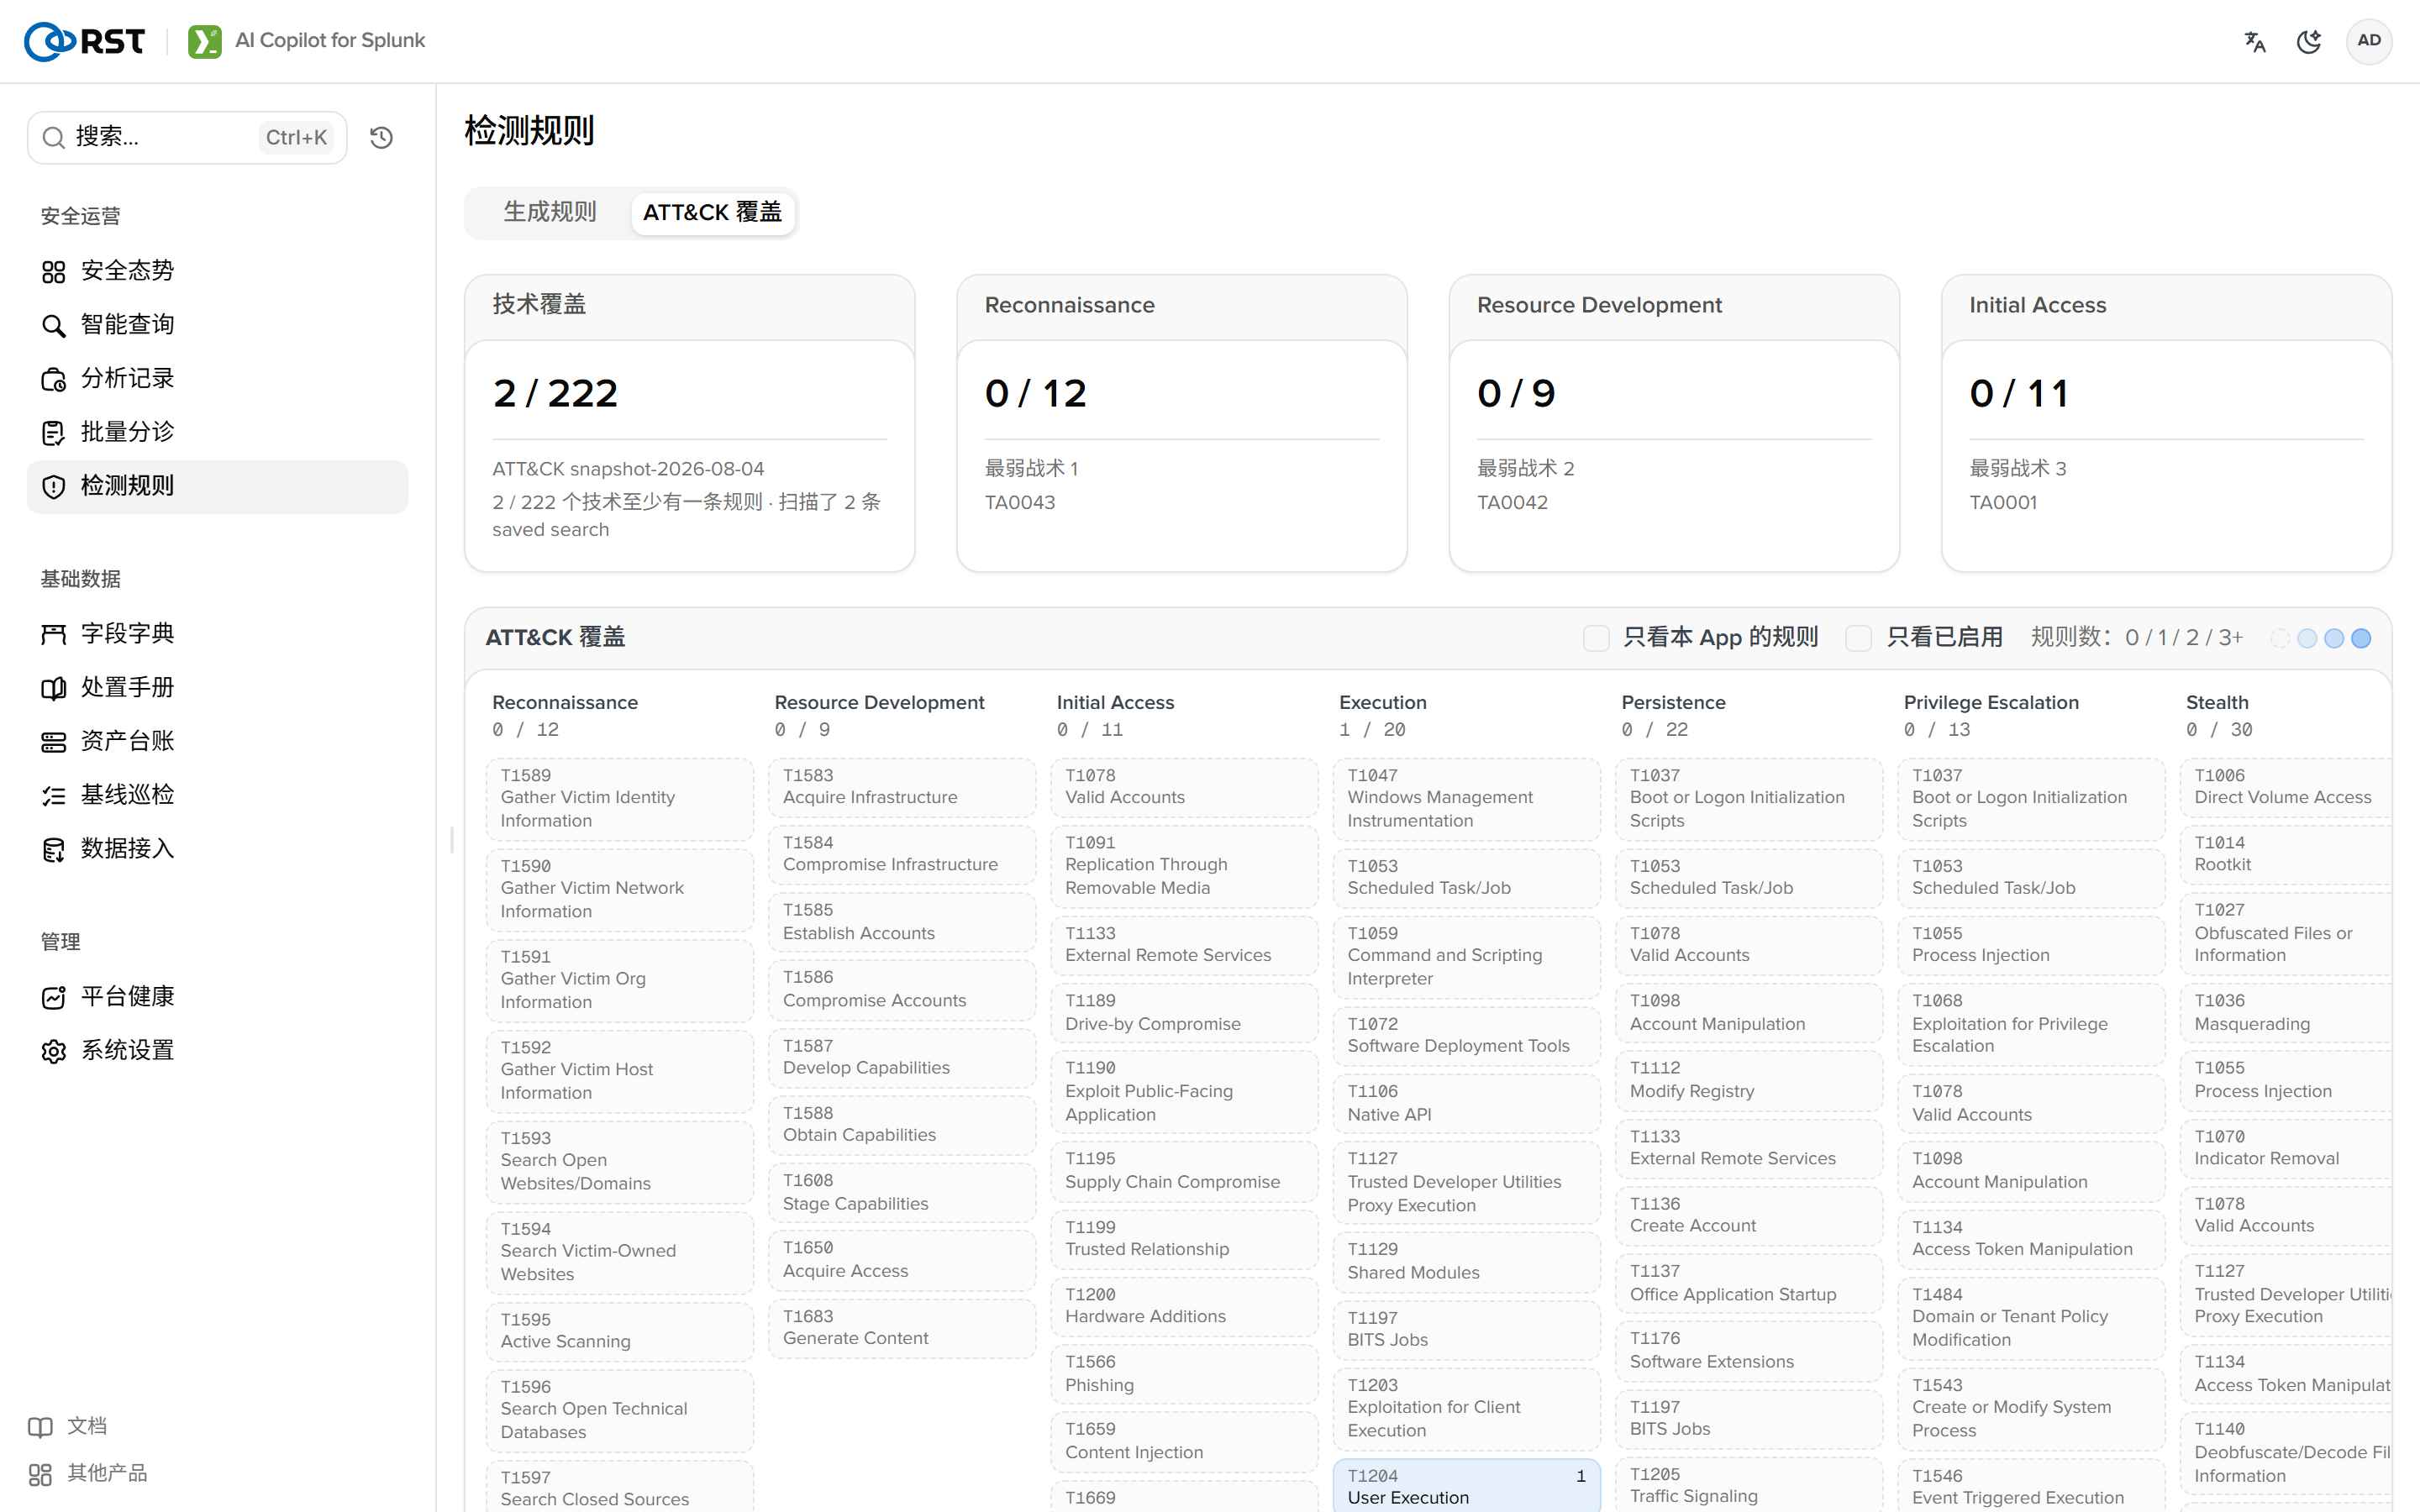
覆盖来源三处:本 App 部署的规则(MITRE 字段)、ES 关联搜索(action.correlationsearch.annotations 的 mitre_attack)、其他 app 的 saved search 描述中的 T1234 正则兜底。子技术折进父技术格计数,同一规则跨 tactic 只计一次。
| 元素 | 说明 |
|---|---|
| 格子颜色 | 命中规则数:0 留白,1、2、3 及以上逐级加深。悬停列出规则名与启用状态 |
| 顶部 | 已覆盖技术数与总数、最弱的三个 tactic |
| 筛选 | 只看本 App 规则、只看已启用 |
| 空白格 | 选中后切回生成页签,意图自动填为「检测 T1059 命令与脚本解释器:…」。生成并部署后热图立即更新 |