

RST AI Copilot for Splunk
安装在 Splunk 中的安全分析助手(原生 App)。自然语言查询日志,告警分诊与调查,检测规则生成,面向 SOC 的运营层。
概述
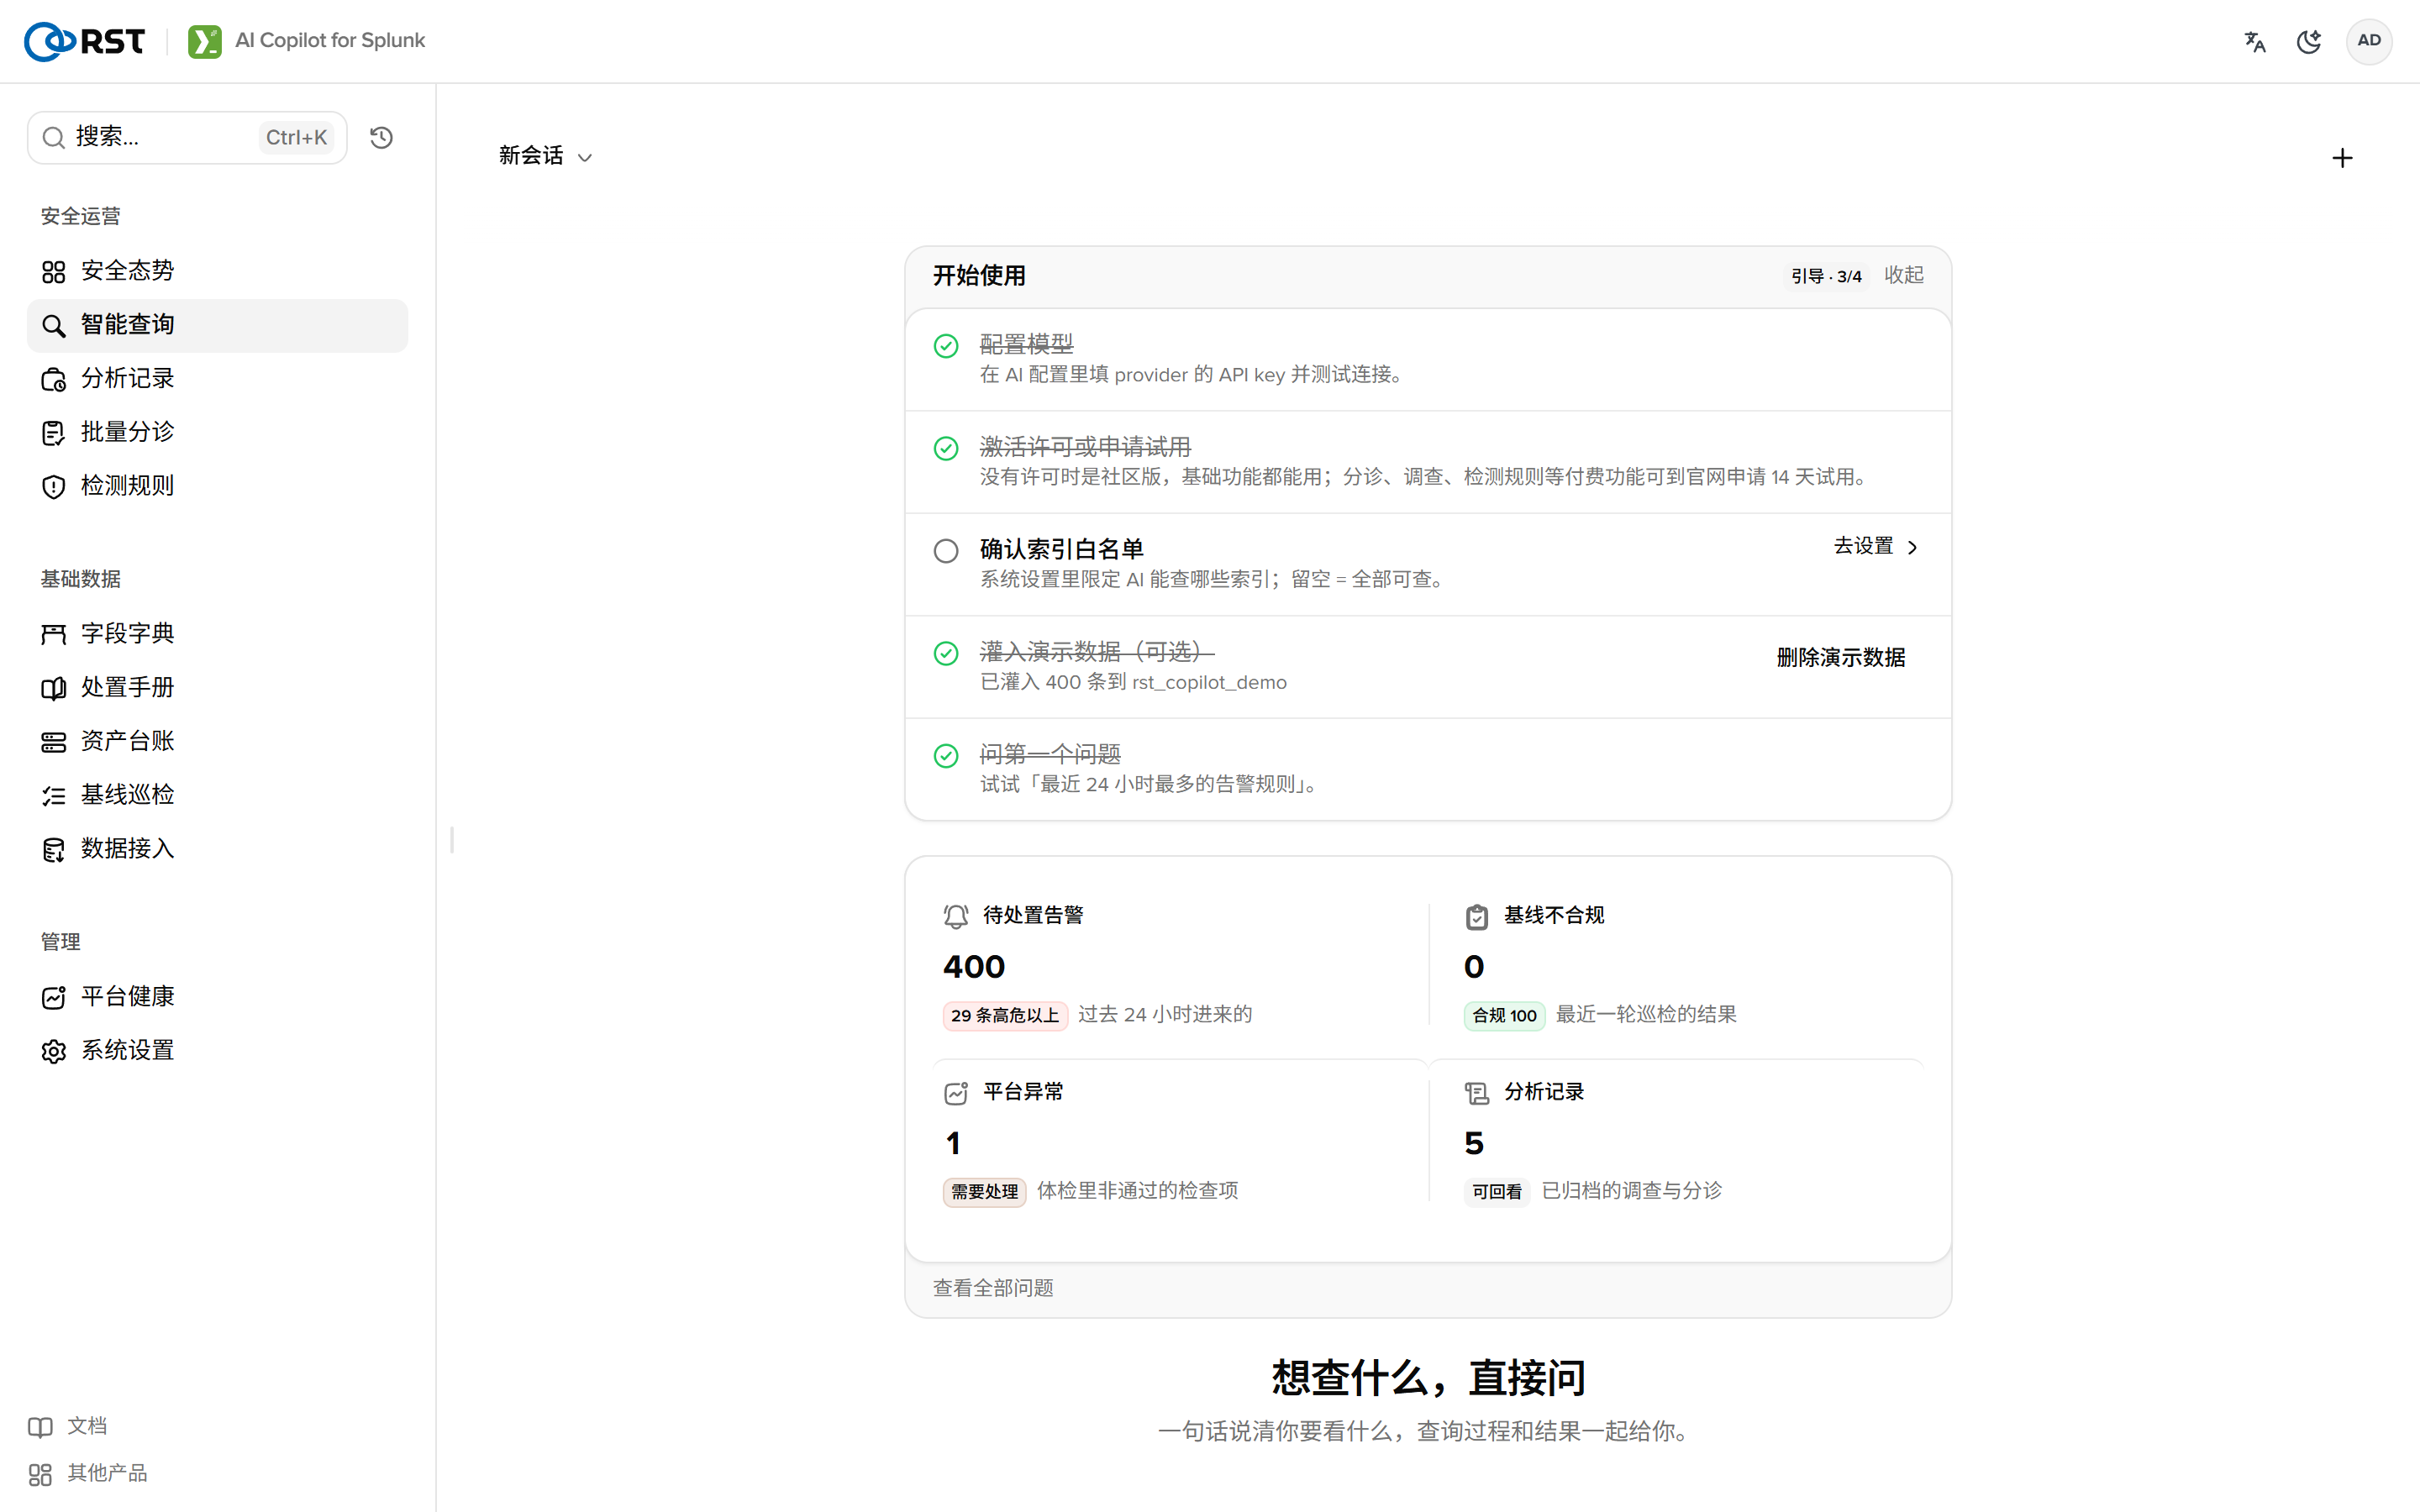
RST AI Copilot for Splunk 是一个 Splunk App(.spl),安装到搜索头即可使用,没有独立服务,没有额外数据库。查询走 Splunk 的搜索,数据存 KV store,登录和角色沿用 Splunk 自身的。分析师用自然语言提问,App 生成只读 SPL、执行并解释结果。对一条告警,App 自主取证、绘制攻击链、给出结论;结论可写回 Enterprise Security 的 notable,也可创建 ServiceNow 或 Jira 工单。
RST AI Copilot for Splunk 与 RST AI Copilot for Elastic 属同一产品线:界面、页面、工作流一致,查询语言、数据来源和跳转目标换为 Splunk 的。
功能
| 功能 | 说明 | 许可 |
|---|---|---|
| 智能查询 | 自然语言生成只读 SPL,试跑纠错,多轮追问。对话中的纠错自动成为知识库约定 | 免费 |
| 搜索栏命令 | | copilot "问题" 在 Splunk 搜索栏生成并执行;| splexplain 解释与优化一条 SPL | 免费 |
| 字段脱敏 | 云、私有、离线三档,数据离开实例前处理 | 免费 |
| 安全态势、实时告警、运营报告、审计、知识库、资产、基线、数据接入 | 运营数据的汇总、归档与治理 | 免费 |
| 告警批量分诊 | 对一批告警聚类、评分、排序,附降噪建议 | 付费 |
| 告警调查 | 围绕一条告警自主取证,给出时间线、攻击链、影响面、误报判定;写回 ES 或创建工单 | 付费 |
| 检测规则生成 | 从描述生成可部署的 scheduled saved search(SPL、调度、触发、MITRE),一键部署;ATT&CK 覆盖热图 | 付费(密封交付) |
| 平台健康 AI 解读 | 对 Splunk 体检结果给出根因与只读 SPL | 付费 |
付费能力需要激活的许可;企业版包含全部功能。试用许可 14 天,在官网试用页申请,确认邮件后到控制台复制许可密钥,粘到产品激活页的「在线激活」。检测规则引擎以密文交付,解密密钥随许可下发,没有许可的实例无法运行。