

管理台概述
管理台五组导航各自管理的对象、受许可模块控制的页面,以及需要使用命令行的操作。
本页面向使用 IDMatrix 管理台的管理员,说明导航结构和许可对界面的影响。各页面的字段和操作见用户指南的对应页。
管理台地址为 https://<FQDN>/ipa/modern-ui/,账号 admin。管理台是 FreeIPA 管理界面的二次开发:同一套对象、同一套 API,增加了中文、许可门控和一个激活页。经典界面 https://<FQDN>/ipa/ui 保留,排错时可以对照。
页面一览
左侧导航分五组。模块列非空的页面只在许可包含该模块时出现;不在许可内的页面整组隐藏,不是变灰。
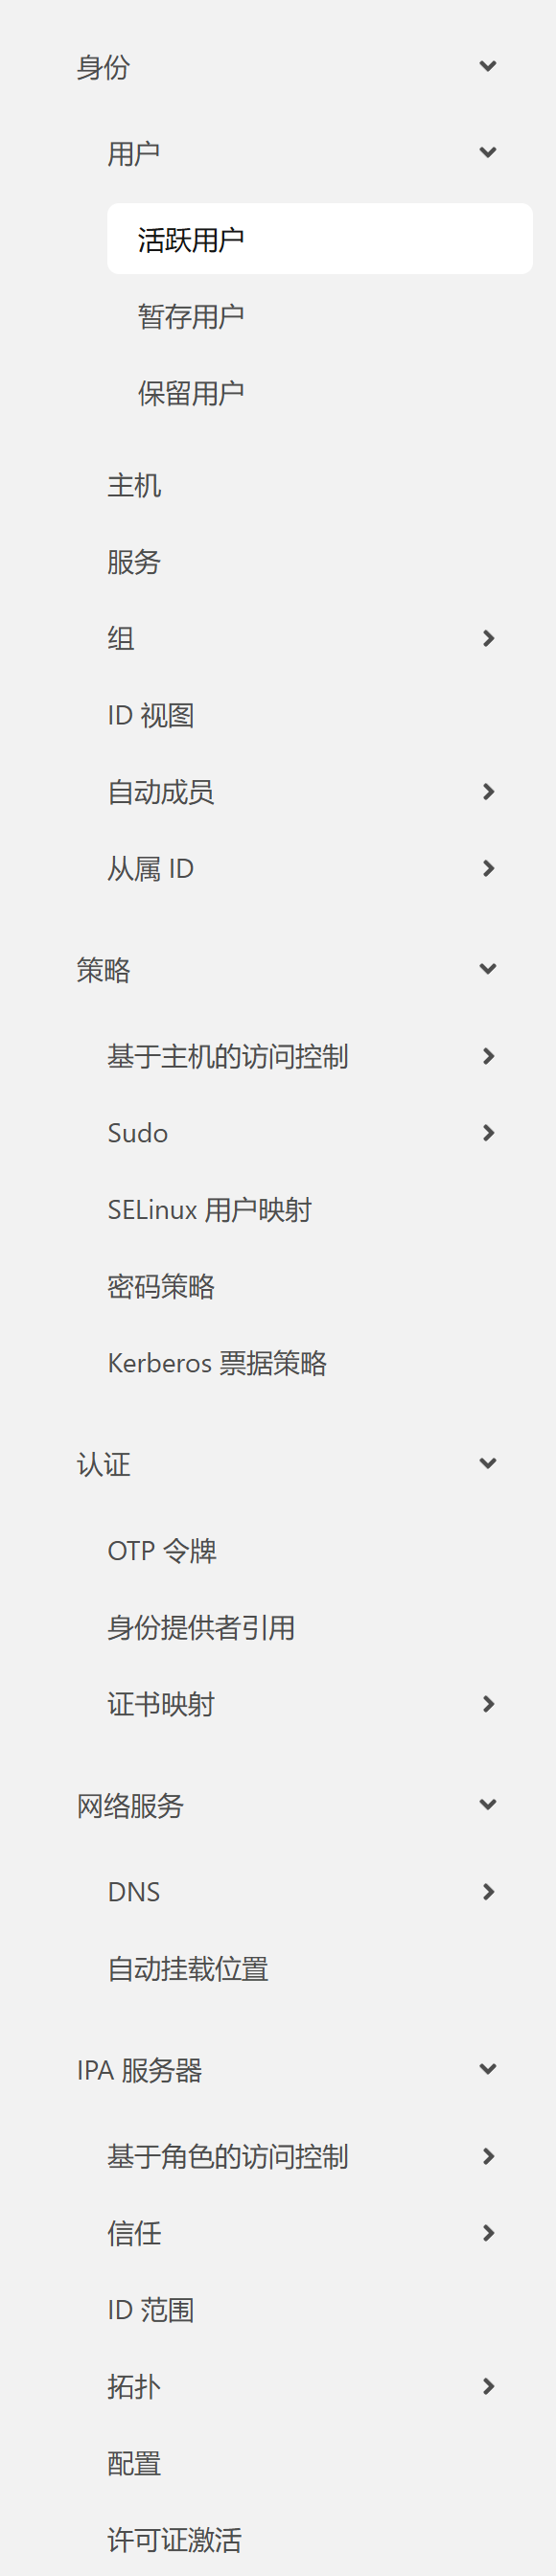
Identity
| 页面 | 管理对象 | 模块 |
|---|---|---|
| Users(Active、Stage、Preserved) | 用户三态。Stage 是预建未启用,Preserved 是删除后保留的归档,可以还原 | 无 |
| Hosts | 加入域的主机。数量受许可上限约束,超出后 host-add 被拒绝 | 无 |
| Services | 主机上的服务主体(HTTP/、ldap/、nfs/ 等),为其签发证书和 keytab | 无 |
| Groups(User groups、Host groups、Netgroups) | 组。用户组可以建为 External 以映射 AD 组 | 无 |
| ID views | 在指定主机上覆盖用户的 uid、shell、家目录,不改全局值 | 无 |
| Automember(User Group Rules、Host Group Rules) | 按属性自动加入组 | 无 |
| Subordinate IDs | rootless 容器使用的 subuid、subgid 分配 | 无 |
Policy
| 页面 | 管理对象 | 模块 |
|---|---|---|
| Host-based access control(rules、services、service groups、test) | 谁能从哪登录到哪台主机的哪个服务。HBAC test 页 1.0.3 起可用,命令行等价 ipa hbactest | hbac |
| Sudo(rules、commands、command groups) | 集中下发的 sudo 规则,客户端 sssd 拉取 | 无 |
| SELinux user maps | 按用户和主机组映射 SELinux 用户 | 无 |
| Password policies | 长度、历史、锁定阈值,按组分级,全局策略兜底 | pwpolicy |
| Kerberos ticket policy | 票据最长寿命、最长续期时间 | krb-sso |
Authentication
| 页面 | 管理对象 | 模块 |
|---|---|---|
| OTP tokens | 用户的 TOTP、HOTP 令牌 | 无 |
| Identity Provider references | 外部 OIDC 身份源 | 无 |
| Certificate mapping(rules、global config、match) | 客户端证书或智能卡到用户的匹配规则 | ca |
Network services
| 页面 | 管理对象 | 模块 |
|---|---|---|
| DNS(zones、forward zones、servers、global config) | IPA 自管 DNS 的区、转发区、每服务器转发器。IPA_SETUP_DNS=false 时整组不适用 | dns |
| Automount locations | NFS 自动挂载的 location、map、key | automount |
IPA Server
| 页面 | 管理对象 | 模块 |
|---|---|---|
| Role-based access control(Roles、Privileges) | 管理员分权:谁能修改用户,谁能修改 DNS | 无 |
| Trusts、Trusts global config | AD 信任的状态和 ID 范围类型 | ad-trust |
| ID ranges | 本地与每个信任域的 uid、gid 范围 | 无 |
| Topology、Topology graph | 多 master 之间的复制拓扑 | 无 |
| Configuration | 全局默认值:默认 shell、家目录、默认组、搜索限制 | 无 |
| License Activation | 主机指纹、上传 .lic、当前许可状态 | 无 |
许可对界面的影响
| 许可状态 | 界面表现 |
|---|---|
| 未激活或已过期 | 顶部红色横幅,所有页面只读 |
| 已激活 | 不在 mods 内的导航组隐藏 |
| 30 天内到期 | 黄色横幅 |
用户详情页的 SSH 公钥区块只在许可含 ssh-keys 模块时显示;证书区块始终显示,证书签发每档都包含。
某个页面不可见时,依据是 /var/lib/idmatrix-license/status.json 的 mods,与浏览器缓存无关。
命令行操作
管理台覆盖日常的增删改查。下列操作通过命令行执行(kinit admin 之后使用 ipa 命令):
| 操作 | 命令 |
|---|---|
| 建立 AD 信任 | ipa trust-add,见 AD 信任 |
| 批量导入 | 循环执行 ipa user-add,或 ipa migrate-ds 从旧 LDAP 迁移 |
| 统计受管主机数 | ipa host-find --sizelimit=0 | tail -1 |
| 添加 replica、查看复制状态 | ipa-replica-install、ipa topologysegment-find |
| 备份与恢复 | ipa-backup、ipa-restore |
| 全面自检 | ipa-healthcheck |
| 模拟一次访问判定 | ipa hbactest --user u --host h --service sshd;HBAC test 页 1.0.3 起可用 |
例行检查
| 频率 | 事项 |
|---|---|
| 每日 | 管理台无红色横幅;idmatrix-backup.timer 前一晚已执行 |
| 每周 | 全量 ipa-backup,拷贝离机 |
| 每月 | 执行 ipa-healthcheck;查看许可到期日 |
| 变更前 | 建立信任、批量修改策略、升级之前先做全量备份 |